

V prípade prijatia akéhokoľvek strategicky dôležitého rozhodnutia pre spoločnosť zamestnanci prechádzajú základným ochranným mechanizmom, ktorý je dobre známy pod názvom 5 štádií reakcií na zmeny (autor E. Kübler-Ross). Významná psychologička kedysi opísala emocionálne reakcie, pričom vyčlenila 5 kľúčových štádií emocionálnej reakcie: popieranie, hnev, dohoda, depresia a nakoniec, prijatie. Pripravili sme cyklus článkov venovaných certifikácii podľa ISO 27001, v ktorých sa budeme venovať každej z fáz. Dnes vám porozprávame o prvej z nich – popieraní.
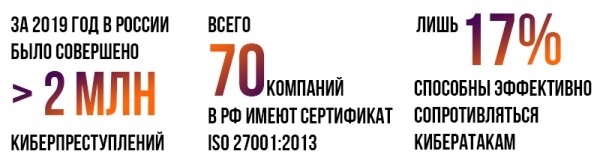
Získanie certifikátu ISO 27001 „pre dobrý pocit“ je dosť sporné, pretože si vyžaduje dlhú a nákladnú prípravu. Navyše, ako ukazuje , tento štandard je na území RF veľmi nepopulárny: v súčasnosti len 70 spoločností prešlo certifikáciou na zhodu. Na druhej strane je to jeden z najžiadanejších štandardov v zahraničí, ktorý vyhovuje rastúcim požiadavkám podnikania v oblasti IS.
Naša spoločnosť poskytuje komplexné služby outsourcingu účtovných funkcií: účtovníctvo a daňové účtovníctvo, výpočet mzdy a personálne spravovanie. Zaujímame jednu z vedúcich pozícií na trhu, čiastočne aj preto, že nám dôverujú svoje dôverné informácie zahraničné spoločnosti, ktoré majú pobočky na území Ruska. Týka sa to nielen finančných procesov našich klientov, ale aj osobných údajov, s ktorými denne pracujeme. V súvislosti s tým je otázka informačnej bezpečnosti jednou z našich priorít.
Často sú všetky obchodné procesy ruských oddelení kontrolované a deklarované centrálami zahraničných spoločností, a preto musia zodpovedať vnútorným všeobecným skupinovým štandardom. V poslednej dobe niektorí z našich kľúčových klientov začali prehodnocovať svoje bezpečnostné politiky smerom k ich prísnejším požiadavkám. Samozrejme, je to spojené so svetovými trendmi rastúceho počtu kybernetických útokov a strát spojených s incidentmi porušovania informačnej bezpečnosti. V prípade potreby zavedenia ochranných prostriedkov, politík a postupov zameraných na zvýšenie informačnej bezpečnosti spoločnosti, sa dá obísť aj bez certifikácie ISO/IEC 27001, čím sa ušetrí množstvo peňazí, času a nervov.
Dnes sa vo tendroch zahraničných zákazníkov začali objavovať požiadavky na existujúcu informačnú bezpečnosť v spoločnosti. Niektoré, aby si uľahčili kontrolu a zjednotili prístup, stanovujú povinným hodnotiacim kritériom – existencia certifikácie ISO/IEC 27001.
U nás to bolo takto: jeden z kľúčových medzinárodných klientov, certifikovaný podľa tohto štandardu, zjavne vážne posilnil svoj globálny tím pre informačnú bezpečnosť. Ako sme sa o tom dozvedeli? Rozhodli sa vykonať audit nášho systému riadenia informačnej bezpečnosti, pretože im poskytujeme účtovné služby a personálne administratívy – a preto je ochrana našich informačných systémov kriticky dôležitá pre nich. Predchádzajúci audit prebehol pred 3 rokmi – vtedy všetko prešlo pomerne bezbolestne.
Tentokrát na nás zaútočil soudržný tým Indů, který obratně odhalil několik desítek nedostatků v našem systému řízení bezpečnosti. Proces auditu připomínal kolo Sánsáry – zdálo se, že neměli v úmyslu dosáhnout nějakého závěru během kontroly. Byla to nekonečná řada otázek, poznámek, našich komentářů a důkazů o jejich reálnosti, konferenčních hovorů a dlouhých filozofických debat v pokusech rozluštit přízvuk IT security týmu klienta. Mimochodem, audit pokračuje s různou intenzitou dodnes – časem jsme si s tím už zvykli. Tak se potřeba certifikace stala nezbytností sama o sobě.
Možná se obejdeme bez ISO 9001?
Všichni, kdo mají alespoň základní znalosti o certifikaci podle jakéhokoli standardu ISO, chápou, že základem pro každý z nich je certifikát ISO 9001 „Systém řízení kvality“. Toto je pravděpodobně nejpopulárnější certifikát z celé řady standardů ISO v současnosti. My jsme ho neměli – a rozhodli jsme se ho nezískat. K tomu bylo několik důvodů:
- pochybná ekonomická efektivita mít tento certifikát ve firmě;
- naše vnitřní procesy byly do značné míry již přizpůsobeny tomuto standardu;
- získání tohoto certifikátu by vyžadovalo další čas a peníze.
Rozhodli jsme se tedy okamžitě implementovat ISO 27001, aniž bychom začínali s tím „snazším“ 9001.
A nebo ho přece jen nepotřebujeme?
Předbíhám – mnohokrát jsme se vrátili k otázce, zda je jeho získání rozumné. Začali jsme zkoumat tuto problematiku ze všech stran, protože jsme neměli vůbec žádnou expertízu. A zde jsou mylné představy, které nás donutily znovu se nad touto otázkou zamyslet.
Mýlka č. 1.
Doufali jsme, že standard nám poskytne podrobný kontrolní seznam, seznam politik a dalších statutárních dokumentů. Ve skutečnosti se ukázalo, že ISO/IEC 27001 je soubor požadavků na systém řízení informační bezpečnosti a vybudovaný proces. Na základě toho bylo nutné samostatně rozhodnout, co napsat/injektovat do naší společnosti k dodržení požadavků standardu.
Mýlka č. 2.
Úprimne sme verili, že bude pre nás stačiť preštudovať jeden dokument a uskutočniť jeho implementáciu v relatívne krátkom čase sami. V skutočnosti, pri čítaní dokumentu, sme si uvedomili, koľko príbuzných štandardov "sa viaže" na náš štandard a s koľkými štandardmi treba mať aspoň povrchné znalosti. "Čerešničkou na torte" bolo chýbanie aktuálnych textov štandardov v otvorenom prístupe – museli sme ich zakúpiť na oficiálnom webe ISO.
Mýtus č. 3.
Boli sme presvedčení, že všetko potrebné na prípravu na certifikáciu nájdeme v otvorených zdrojoch. Materiálov o ISO 27001 bolo na internete skutočne dosť, avšak obsahovali veľmi málo konkrétnych informácií. Takmer chýbali zrozumiteľné krokové inštrukcie na prípravu na certifikáciu, ako aj reálne prípady spoločností, ktoré tento štandard implementovali.
Mýtus č. 4.
Napíšeme politiky, ale nebudú fungovať! Naozaj, v našej spoločnosti už máme príliš veľa pravidiel, nikto nebude dodržiavať ešte tri desiatky nových politík. V skutočnosti, našťastie, naši zamestnanci sa zodpovedne postavili k úlohe naučiť sa nové pravidlá a úspešne absolvovali testovanie znalostí dokumentov systému manažérstva informačnej bezpečnosti.
Mýtus č. 5.
V tom čase sme nedokázali presne posúdiť, aký prínos z našich pracovných nákladov získame. Vtedy množstvo požiadaviek na tento certifikát nebolo také vysoké, a kľúčový a najnáročnejší klient sa u nás objavil dlho pred certifikáciou. Skúsenosti ukázali, že sme si poradili aj bez štandardu.
V istom momente sme si uvedomili, že v chaotickom poradí riešime vznikajúce nedostatky vďaka požiadavkám klienta. Každý raz sme vymýšľali nové politiky alebo riešenia. A konečne sme prišli na to, že bude oveľa jednoduchšie systematizovať proces, čo nám nakoniec ušetrí veľa pracovných nákladov. Štandard bol určený na zjednodušenie tejto úlohy.
Teraz, po dvoch rokoch, vidíme trend zvyšovania počtu požiadaviek a záujmu o túto záležitosť zo strany najväčších medzinárodných klientov.
Finálne rozhodnutie.
Na záver chceme povedať, že lídri v našom odvetví získali certifikát ISO/IEC 27001, čo donútilo všetkých ostatných veľkých poskytovateľov (vrátane nás) zamyslieť sa nad touto otázkou. Než sa len krásný údaj v marketingových materiáloch spoločnosti – na webovej stránke, v sociálnych sieťach, v reklamných brožúrach a podobne – považuje za príjemný bonus, stojí za to míňať na ňu toľké zdroje? Pre nás to znamená viac než len pekná fráza, a tak sme sa pustili do tohto projektu.
Zdroj: habr.com
