

Vývojár antivírusových riešení „Doktor Web“ o odhalení nebezpečného backdooru, ktorý šíria útočníci pod zámienkou aktualizácie pre populárny prehliadač Google Chrome. Hlásilo sa, že obete kyberzločincov už presiahli 2 tisíc ľudí, a toto číslo naďalej rastie.
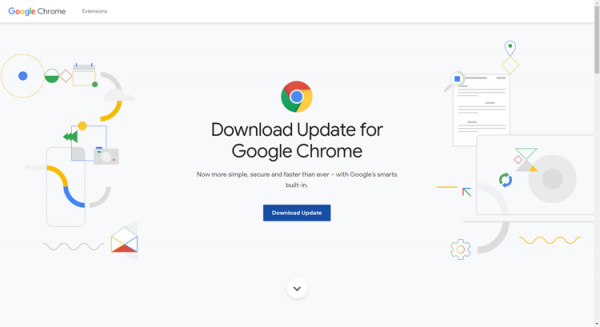
Podľa vírusovej laboratória „Doktor Web“, útočníci použili zdroje na báze CMS WordPress s cieľom maximálneho zásahu publika — od spravodajských blogov po firemné portály, ku ktorým hackeri získali administrátorský prístup. Do kódov stránok skompromitovaných lokalít bol vložený JavaScriptový skript, ktorý presmerováva používateľov na phishingovú stránku maskujúcu sa ako oficiálny zdroj spoločnosti Google (pozri screenshot vyššie).
Pomocou backdooru zločinci získavajú možnosť dodávať na infikované zariadenia „užitočný“ náklad vo forme škodlivých aplikácií. Medzi nimi sú: keylogger X-Key Keylogger, styler Predator The Thief a trojan na vzdialené ovládanie prostredníctvom protokolu RDP.
Aby sa predišlo nepríjemným incidentom, odborníci z firmy „Doktor Web“ odporúčajú byť pri práci na internete maximálne pozorní a radia venovať pozornosť filtrom phishingových stránok, ktorý je v mnohých moderných prehliadačoch.
Zdroj: 3dnews.ru
