

Cieľom tohto článku je zjednodušiť nastavenie DHCP služby pre továrňu VXLAN BGP EVPN a DFA s využitím Microsoft Windows Server 2016/2019.
V oficiálnej dokumentácii sa DHCP služba na báze Microsoft Windows Server 2012 pre továreň nastavuje ako SuperScope, ktorý obsahuje pool Loopback (v tomto poole – zaujímavosťou je vylúčenie zo všetkých IP adries poolu (excluded IP address = pool)) a pooly pridelovania IP adries pre reálne siete (tu je zaujímavosťou – nastavenie policy – v ktorých sa filtrujú DHCP Relay Circuit ID a tento DHCP relay Circuit ID obsahuje VNI pre sieť, t. j. pre iný pool bude tento DHCP Relay Circuit ID trochu iný).
Na konfiguráciu DHCP na Windows Serveri.

1. Vytvorte super scope. V rámci super scope vytvorte rozsah B, S1, S2, S3, …, Sn pre subnet B a subnety pre každý segment.
2. V rozsahu B špecifikujte 'Exclusion Range' ako celý adresný rozsah (tak, aby sa ponúkaný adresný rozsah nepochádzal z tohto rozsahu).
3. Pre každý segmentový rozsah Si špecifikujte politiku, ktorá zodpovedá Agent Circuit ID s hodnotou '0108000600XXXXXX', kde '0108000600' je pevná hodnota pre všetky segmenty, 6 číslic "XXXXXX" je hodnotou segmentu v hexadecimálnom formáte. Taktiež sa uistite, že ste zaškrtli začiarkavacie políčko Append wildcard(*).
4. Nastavte adresný rozsah politiky na celý rozsah rozsahu.
Tento článok obsahuje odpovede na nasledujúce otázky:
Obsah
- ( & )
Úvod
V tejto časti je stručne uvedený celý vstup: Pokyny na nastavenie sieťových zariadení, RFC použité v DHCP packetoch v továrňach eVPN, doplnkové informácie o evolúcii nastavení DHCP servera na Microsoft Windows Server 2012 v dokumentácii Cisco. A taktiež stručné informácie o Superscope a Policy v službe DHCP na serveroch Microsoft Windows Server.
Ako sa nastavuje DHCP Relay na továrni VXLAN BGP EVPN, DFA
Nastavenie DHCP Relay na továrni VXLAN BGP EVPN nie je hlavnou témou tohto článku, pretože je dosť jednoduché. Prinášam odkazy na dokumentáciu a zhrnutie nastavení na sieťových zariadeniach.
Príklad nastavenia DHCP Relay na Nexus 9000V v9.2(3)
služba dhcp
ip dhcp relay
ip dhcp relay informácie volba
ip dhcp relay informácie volba vpn
rozhraní loopback10
  vrf člen VRF1
  ip adresa 10.120.0.1/32 označenie 1234567
rozhraní Vlan12
  žiadny shutdown
  vrf člen VRF1
  žiadne ip presmerovania
  ip adresa 10.120.251.1/24 označenie 1234567
  žiadne ipv6 presmerovania
  režim prenosu fabric anycast-gateway
  ip dhcp relay adresa 10.0.0.5
  ip dhcp relay zdrojové rozhraní loopback10
RFC, ktoré sú implementované v práci služby DHCP Relay vo фабриках VXLAN BGP EVPN
RFC#6607: Sub-volba 151(0x97) — Výber virtuálnej podsiete
•	Sub-volba 151(0x97) - Výber virtuálnej podsiete (Definované v RFC#6607)
Používa sa na prenášanie informácií súvisiacich s VRF na DHCP server v prostredí MPLS-VPN a VXLAN EVPN s viacerými nájomníkmi.
Prenáša sa "meno" VRF, v ktorom sa nachádza klient.
RFC#5107: Sub-volba 11(0xb) — Prepis ID servera
•	Sub-volba 11(0xb) - Prepis ID servera (Definované v RFC#5107.)
Prepis sub-volby identifikátora servera (server ID) umožňuje agentovi DHCP relay špecifikovať novú hodnotu pre ID servera, ktorá sa vkladá systémom DHCP server do odpovede. Táto sub-volba umožňuje agentovi DHCP relay fungovať ako skutočný DHCP server, takže obnovovacie požiadavky prichádzajú k agentovi relay a nie priamo na DHCP server. Sub-volba prepisu ID servera obsahuje IP adresu prichádzajúceho rozhrania, čo je IP adresa na agentovi relay, ktorá je prístupná klientovi. Použitím týchto informácií posiela DHCP klient všetky žiadosti o obnovenie a uvoľnenie adresy agentovi relay. Agent relay pridáva všetky vhodné sub-volby a potom prenáša žiadosti o obnovenie a uvoľnenie na pôvodný DHCP server. Pre túto funkciu je proprietárna implementácia Cisco sub-volba 152(0x98). Môžete použiť príkaz ip dhcp relay sub-option type cisco na správu tejto funkcie.
Volba sa používa na to, aby klient posielal požiadavku na predĺženie prenájmu adresy na IP adresu používanú v tejto voľbe. (V Cisco VXLAN BGP EVPN – je to Anycast adresa brány poľa pre klienta.)
RFC#3527: Sub-volba 5(0x5) — Výber linky
Sub-volba 5(0x5) - Výber linky (Definované v RFC#3527.)

Sub-volba výberu linky poskytuje mechanizmus na oddelenie podsiete/linky, na ktorej sa nachádza DHCP klient, od adresy brány (giaddr), ktorá sa môže použiť na komunikáciu s agentom relay prostredníctvom DHCP servera. Agent relay nastaví sub-volbu na správnu podsieť pre predplatiteľa a DHCP server použije túto hodnotu na priradenie IP adresy namiesto hodnoty giaddr. Agent relay nastaví giaddr na svoju vlastnú IP adresu, aby sa DHCP správy mohli prenášať cez sieť. Pre túto funkciu je proprietárna implementácia Cisco sub-volba 150(0x96). Môžete použiť príkaz ip dhcp relay sub-option type cisco na správu tejto funkcie.
Adresa siete, z ktorej je potrebná IP adresa pre klienta.
Evolúcia dokumentácie Cisco v súvislosti s nastavením DHCP na Microsoft Windows Server 2012
Zaradil som túto časť, pretože sa sleduje pozitívny trend zo strany dodávateľa:
V dokumentácii je uvedená iba konfigurácia DHCP Relay na sieťovom zariadení.
Na konfiguráciu DHCP na Windows Server 2012 sa používal iný článok:
V tomto článku sa uvádza, že pre každú sieť/VNI potrebný vlastný súbor SuperScope a vlastné adresy Loopback:
Ak sú potrebné viaceré DHCP rozsahy pre viaceré podsiete, musíte vytvoriť jeden LoopbackX pre každú podsíť/vlan na všetkých LEAFS a vytvoriť superscope s rozsahom loopbackX a skutočným IP rozsahom klienta pre každú vlan.
Do dokumentácie o nastavení sieťového zariadenia sme pridali nastavenia Windows Server 2012. Pre všetky použité rozšírenia adries je potrebný jeden SuperScope v dátovom centre a tento SuperScope je hranicou dátového centra:
Vytvorte Superscope pre všetky rozsahy, ktoré chcete použiť pre politiky založené na možnosti 82.
Poznámka
Superscope by mal kombinovať všetky rozsahy a fungovať ako administratívna hranica.
Veľmi stručne je povedané o všetkom:
Predpokladajme, že prepínač používa adresu z podsiete B (môže to byť základná podsieť, správcovská podsieť alebo akákoľvek podsieť určená zákazníkom na tento účel) na komunikáciu s DHCP serverom Windows. V DFA máme podsiete S1, S2, S3, …, Sn pre segmenty s1, s2, s3, …, sn.

Na nakonfigurovanie DHCP na serveri Windows.

1. Vytvorte superscope. V rámci superscope vytvorte rozsah B, S1, S2, S3, …, Sn pre podsieť B a podsiete pre každý segment.
2. V rozsahu B určte 'Exclusion Range' ako celý rozsah adries (tak, aby ponúkaný rozsah adries nemusel pochádzať z tohto rozsahu).
3. Pre každý segmentový rozsah Si určte politiku, ktorá zodpovedá Agent Circuit ID s hodnotou '0108000600XXXXXX', kde '0108000600' je fixná hodnota pre všetky segmenty, 6 číslic "XXXXXX" je hodnota identifikátora segmentu v hexadecimálnom formáte. Taktiež sa uistite, že je začiarknuté políčko Append wildcard(*).
4. Nastavte rozsah adresy politiky na celý rozsah rozsahu.
DHCP v Microsoft Windows Server (superscope & politika)
Superscope je administratívna funkcia DHCP servera, ktorá môže byť použitá na zoskupenie viacerých rozsahov ako jednej administratívnej entity. Superscope umožňuje DHCP serveru poskytovať prenájmy z viacerých rozsahov klientom na jednej fyzickej sieti. Rozsahy pridané do superscope sa nazývajú členské rozsahy. Čo je SuperScope – to je funkcia, ktorá umožňuje zlúčiť niekoľko skupín IP adries do jednej administratívnej jednotky. Aby bolo možné oznamovať používateľom v jednej fyzickej sieti (v jednej VLAN) IP adresy z viacerých skupín. Ak dopyt prišiel k rozsahu adries v rámci SuperScope, môže sa klientovi priradiť adresa z iného rozsahu vrátane týchto SuperScope.
Úloha DHCP servera v systéme Windows Server 2012 zavádza novú funkciu, ktorá vám umožňuje vytvárať politiky IPv4, ktoré špecifikujú vlastné priradenia adries IP a možností pre DHCP klientov na základe sady podmienok.

Funkcia priradenia založeného na politike (PBA) vám umožňuje zoskupovať DHCP klientov podľa špecifických atribútov na základe polí obsiahnutých v paketoch požiadaviek DHCP klienta. PBA umožňuje cielenú správu a väčšiu kontrolu nad parametrami konfigurácie dodávanými zariadeniam v sieti pomocou DHCP.
Politiky — umožňujú priraďovať používateľom adresy IP v závislosti od typu používateľa alebo parametra. Inžinieri Cisco používajú politiky v systéme Windows Server 2012 na filtrovanie podľa VNI (Virtual Network Identifier).
Hlavná časť
V tejto sekcii sú uvedené výsledky výskumov, prečo nie je podporované, ako to funguje (logika), čo je nové a ako nám nové pomôže.
Prečo nie je podporovaný Microsoft Windows Server 2000/2003/2008?
Microsoft Windows Server 2008 a staršie verzie neposkytujú podporu pre možnosť 82 (Option 82) a spätný paket posielajú bez možnosti 82.
- Žiadosť od klienta sa posiela ako broadcast (DHCP Discover).
- Zariadenie (Nexus) posiela paket na DHCP server (DHCP Discover + Option 82).
- DHCP server prijíma paket, spracováva ho a posiela späť, ale bez možnosti 82. (DHCP Offer – bez option 82)
- Zariadenie (Nexus) prijíma paket od DHCP servera. (DHCP Offer) Ale neposiela tento paket koncovému používateľovi.
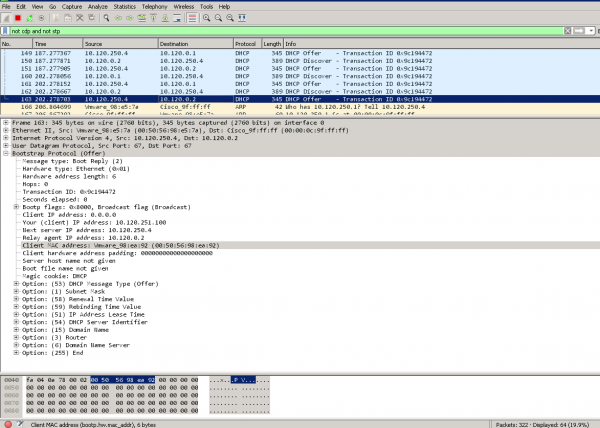
Údaje sniffera — na Windows Server 2008 a na DHCP klietovi.Windows Server 2008 prijíma žiadosť od sieťového zariadenia. (Možnosť 82 je prítomná v zozname)
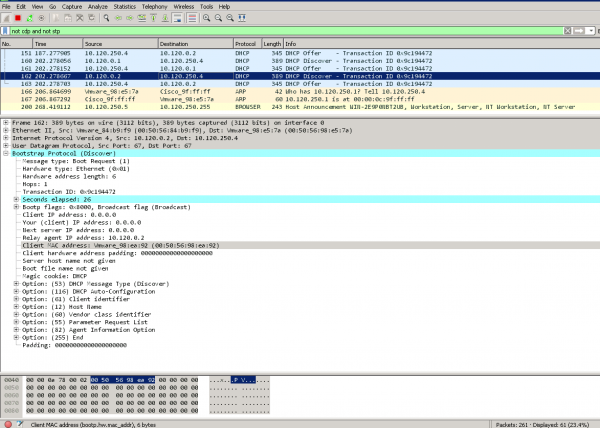
Windows Server 2008 posiela odpoveď sieťovému zariadeniu. (Možnosť 82 chýba v zozname možností v pakete)
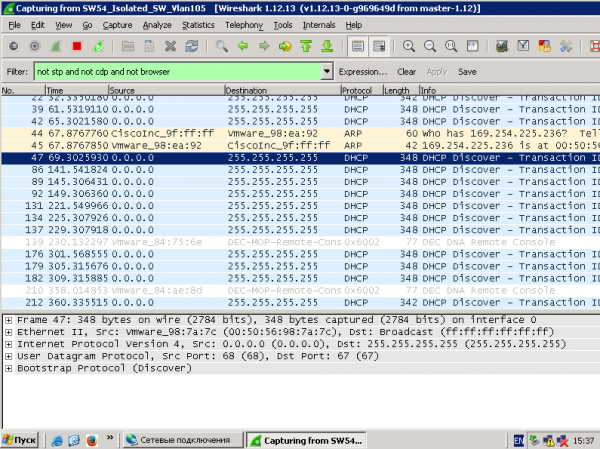
Žiadosť od klienta – prítomné sú DHCP Discover a chýbajú DHCP Offer.
Štatistika na sieťovom zariadení:
NEXUS-9000V-SW-1# show ip dhcp relay statistics
----------------------------------------------------------------------
Typ správy             Rx              Tx           Drops
----------------------------------------------------------------------
Discover                  8               8               0
Offer                     8               8               0
Request(*)                0               0               0
Ack                       0               0               0
Release(*)                0               0               0
Decline                   0               0               0
Inform(*)                 0               0               0
Nack                      0               0               0
----------------------------------------------------------------------
Celkom                    16              16               0
----------------------------------------------------------------------

DHCP L3 FWD:
Celkový počet prijatých paketov                           :         0
Celkový počet predaných paketov                          :         0
Celkový počet paketov, ktoré boli zamietnuté                            :         0
Non DHCP:
Celkový počet prijatých paketov                           :         0
Celkový počet predaných paketov                          :         0
Celkový počet paketov, ktoré boli zamietnuté                            :         0
DROP:
DHCP Relay nie je povolené                           :         0
Neplatný typ DHCP správy                        :         0
Chyba rozhrania                                  :         0
Chyba odosielania na server                        :         0
Chyba odosielania na klienta                        :         0
Neznáme výstupné rozhranie                         :         0
Neznámý vrf alebo rozhranie pre server              :         0
Prekročený maximálny počet skokov                                :         0
Overenie možnosti 82 zlyhalo                      :         0
Packet je nekvalitný                                 :         0
Konfigurácia portu Relay Trusted                :         0
DHCP požiadavka bola zamietnutá na MCT                      :         0
*  -  Tieto počítadlá ukážu správnu hodnotu, keď prepínač
prijme DHCP žiadosť s cieľovým ip ako broadcast
adresa. Ak je požiadavka unicast, bude to HW prepínané
NEXUS-9000V-SW-1#
Prečo je konfigurácia na Microsoft Windows Server 2012 taká zložitá?
V Microsoft Windows Server 2012 ešte nie je podporované RFC#3527 (Možnosť 82 Podmožnosť 5(0x5) — Výber prepojky)
Ale už je implementovaná funkcionalita politiky.
Ako to funguje:
- Microsoft Windows Server 2012 má super-pool (SuperScope), v ktorom sú adresy Loopback a pooly pre skutočné siete.
- Výber poolu na priradenie IP adresy spadá do SuperScope, pretože odpoveď prišla od DHCP Relay zo zdrojovej adresy Loopback, ktorá patrí do SuperScope.
- Použitím politiky môže dotaz vybrať z Superscope ten členský scope, ktorého VNI sa nachádza v Možnosti 82 Podmožnosti 1 Agent Circuit ID. (“0108000600” + 24 bitov VNI + 24 bitov hodnôt, ktoré mi nie sú známe, ale sniffer ukazuje hodnoty 0 v tomto poli.)
Ako sa uľahčuje nastavenie v Microsoft Windows Server 2016/2019?
V Microsoft Windows Server 2016 bola implementovaná funkcionalita RFC#3527. T. j. Windows Server 2016 dokáže rozoznať správnu sieť z atribútu Možnosť 82 Podmožnosť 5(0x5) — Výber prepojky.
Objavujú sa okamžite 3 otázky:
- Môžeme sa zaobísť bez Superscope?
- Môžeme sa zaobísť bez politiky a prevodu VNI na 16-tirčný formát?
- Môžeme sa zaobísť bez Scope pre adresy Loopback DHCP Source?
Otázka. Môžeme sa zaobísť bez Superscope?
Odpoveď. Áno, scope je možné vytvoriť priamo v oblasti IPv4 adries.
Otázka. Môžeme sa zaobísť bez politiky a prevodu VNI na 16-tirčný formát?
Odpoveď. Áno, výber siete prebieha na základe Možnosti 82 Podmožnosti 0x5,
Otázka. Môžeme sa zaobísť bez Scope pre adresy Loopback DHCP Source?
Odpoveď. Nie, nemôžeme. Pretože v Microsoft Windows Server 2016/2019 platí ochrana proti zlovôľnym DHCP dotazom. To znamená, že všetky dotazy z adries, ktoré nie sú v pooli DHCP servera, sú považované za zlovôle.
 Poznámka
Všetky IP adresy relay agentov (GIADDR) musia byť súčasťou aktívneho rozsahu IP adries DHCP scope. Akákoľvek GIADDR mimo rozsahu IP adries DHCP scope je považovaná za rogue relay a Windows DHCP Server neuznáva požiadavky DHCP klientov od týchto relay agentov.

Môže byť vytvorený špeciálny scope na "autorizáciu" relay agentov. Vytvorte scope s GIADDR (alebo viacerými, ak sú GIADDR po sebe idúce IP adresy), vylúčenie GIADDR adres(y) z distribúcie a potom aktivujte scope. Týmto sa autorizujú relay agenti a zabránia sa priradeniam GIADDR adries.
T. j. na nastavenie DHCP poolu pre VXLAN BGP EVPN fabriky v Microsoft Windows Server 2016/2019 je potrebné len:
- Vytvoriť pool pre adresy Relay.
- Vytvoriť pool pre klientské siete.
Čo nie je nevyhnutné (ale dá sa nastaviť a bude to fungovať, a nebude to brániť v činnosti):
- Vytvárať politiku.
- Vytvárať SuperScope.
PríkladPríklad nastavenia DHCP servera (sú prítomní 2 skutoční DHCP klienti — klienti sú pripojení k VXLAN fabrike).
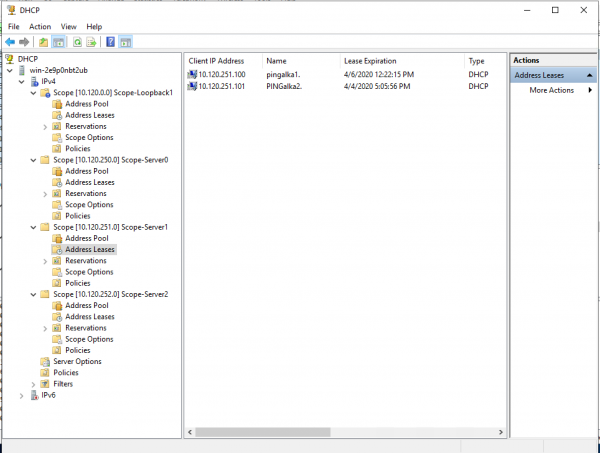
Príklad nastavenia užívateľského poolu:
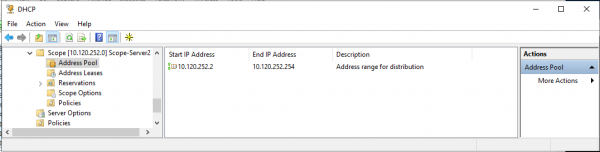
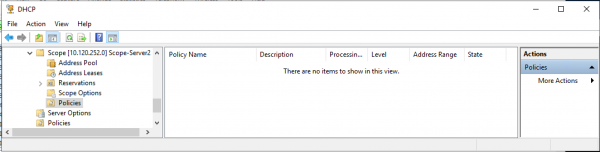
Príklad nastavenia užívateľského poolu (boli vybrané politiky — na dokazovanie, že politiky neboli použité na správnu funkciu poolu):
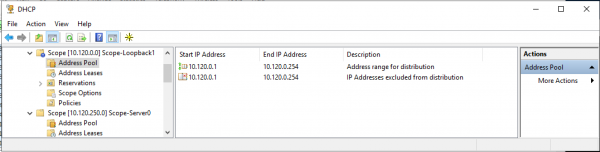
Príklad nastavenia poolu pre adresy Source DHCP Relay (rozsah adries na priradenie úplne zodpovedá vylúčeniu z poolu adries):
Nastavenie DHCP služby na Microsoft Windows Server 2019
Nastavenie poolu pre Loopback adresy (source) pre DHCP Relay.
Vytvárame nový pool (Scope) v priestore IPv4.
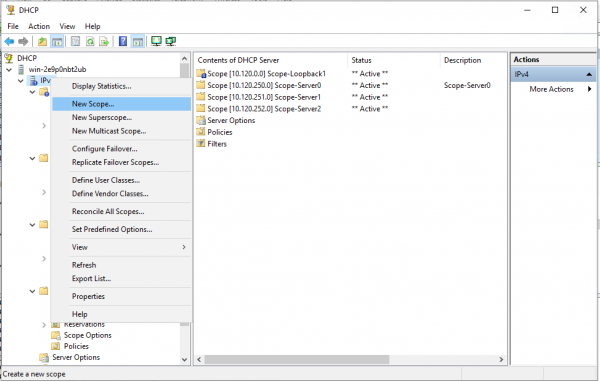
Príručka na vytvorenie poolu. „Ďalej >“
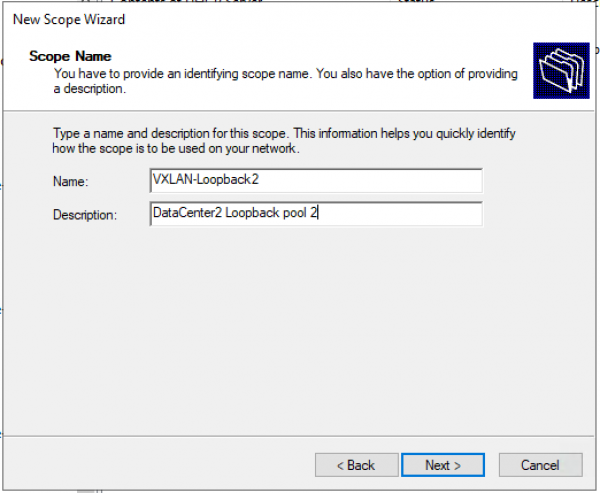
Nastavujeme názov poolu a popis (Description) poolu.
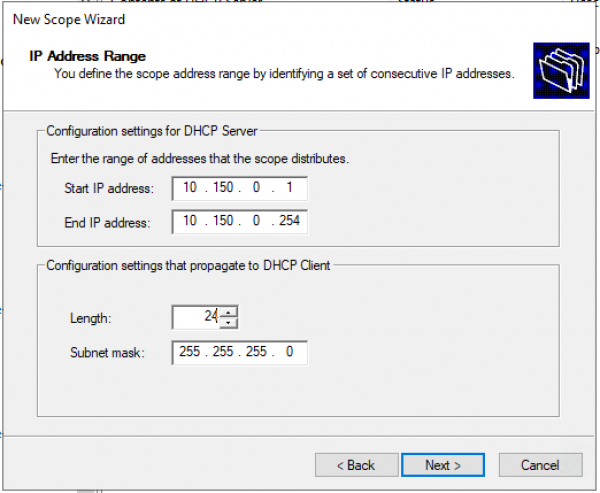
Určujeme rozsah IP adries pre Loopback a masku pre pool.
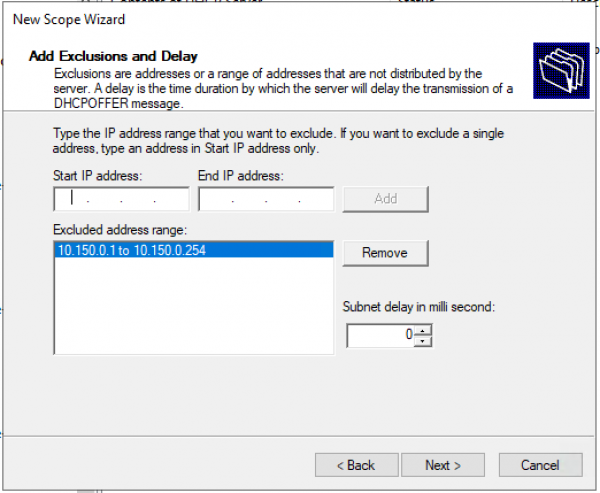
Pridávame výnimky. Rozsah výnimiek by mal presne zodpovedať rozsahu poolu.
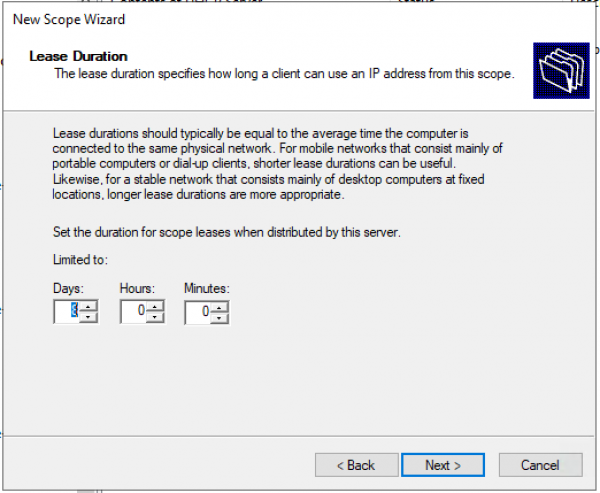
Čas prenájmu. „Ďalej >“
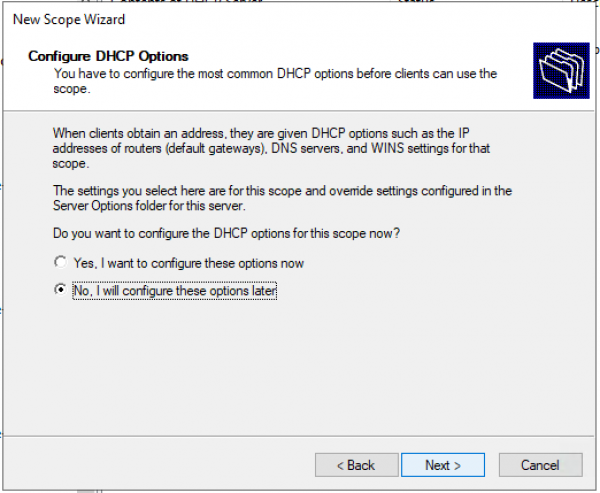
Žiadosť: Budete teraz nastavovať DHCP možnosti (DNS, WINS, Gateway, Domain) alebo to urobíte neskôr. Rýchlejšie bude odpovedať nie a potom aktivovať pool manuálne. Alebo prejdite na koniec bez vyplnenia akýchkoľvek informácií a na konci sprievodcu aktivovať pool.
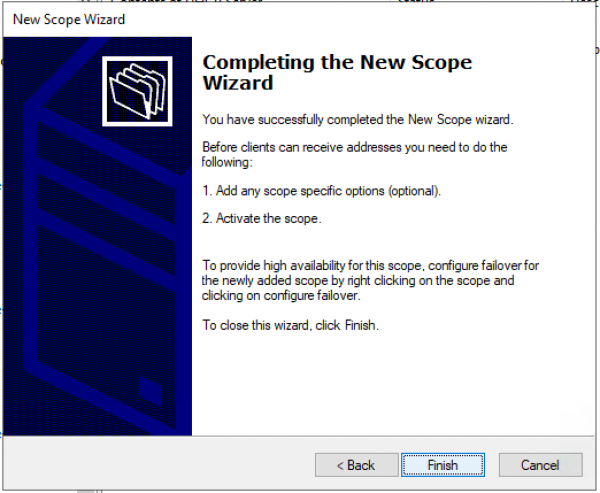
Potvrdzujeme, že možnosti nie sú nastavené, pool nie je aktivovaný. „Dokončiť“
Aktivujeme pool manuálne. — Vyberáme Scope a v kontextovom menu vyberáme „Aktivovať“.
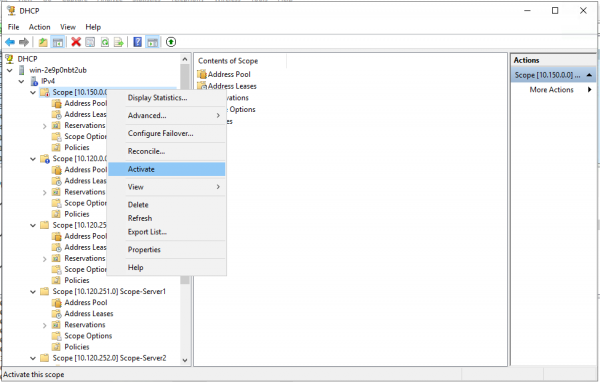
Vytvárame pool pre používateľov/servere.
Vytvárame nový pool.
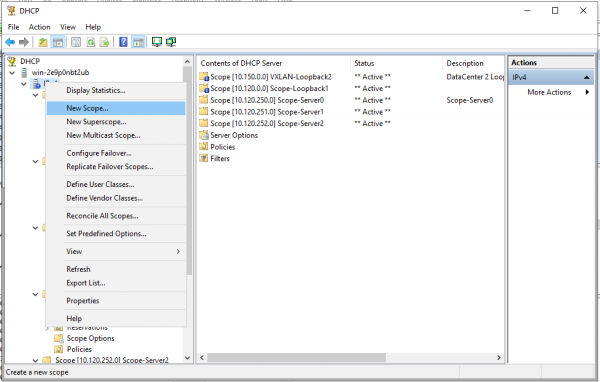
Príručka na vytvorenie poolu. „Ďalej >“
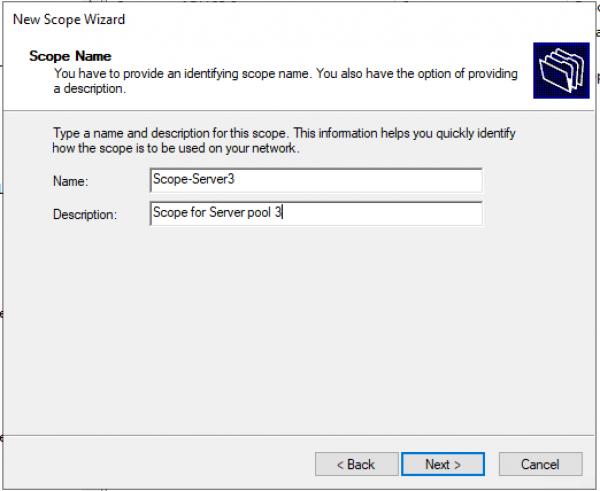
Nastavujeme názov poolu a popis (Description) poolu.
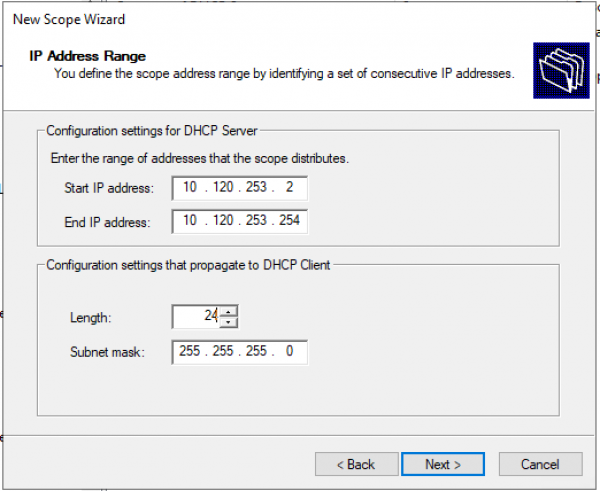
Určujeme rozsah IP adries pre Loopback a masku pre pool.
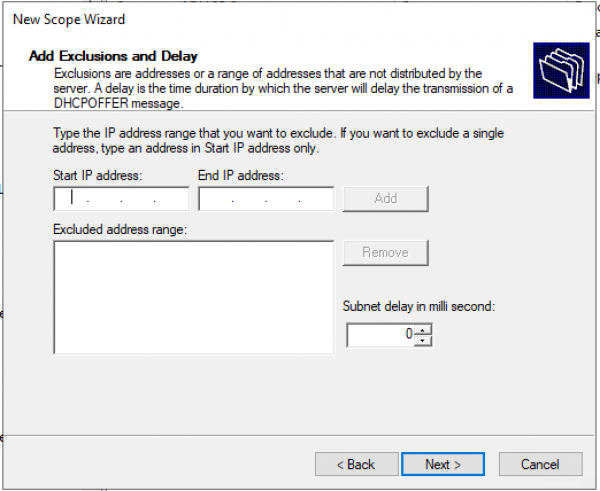
Pridávame výnimky. (Predvolene sa výnimky nevyžadujú) „Ďalej >“
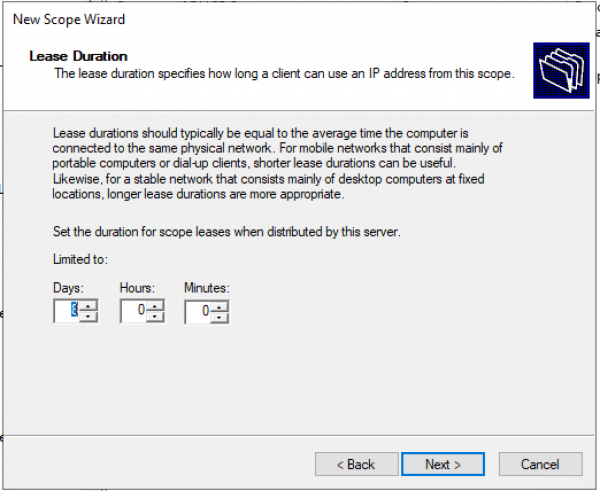
Čas prenájmu. „Ďalej >“
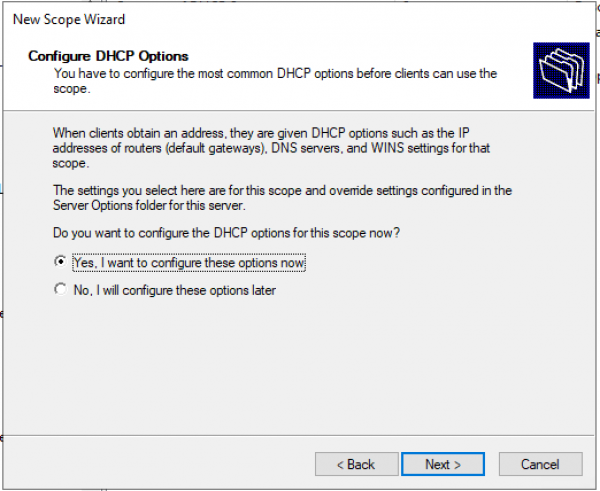
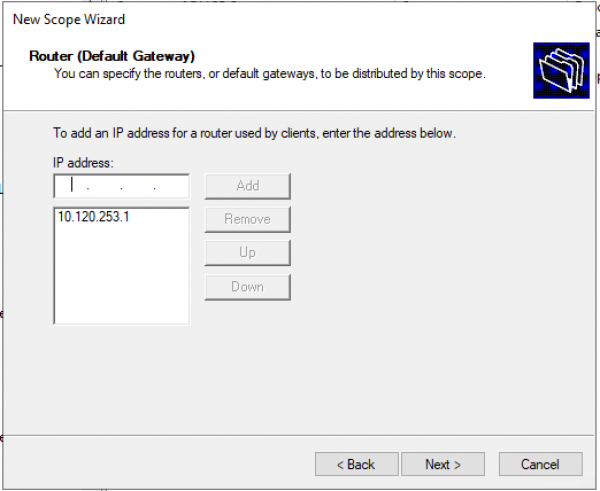
Žiadosť: Budete teraz nastavovať DHCP možnosti (DNS, WINS, Gateway, Domain) alebo to urobíte neskôr. Áno, nastavíme teraz.
Nastavujeme adresu brány predpokladu.
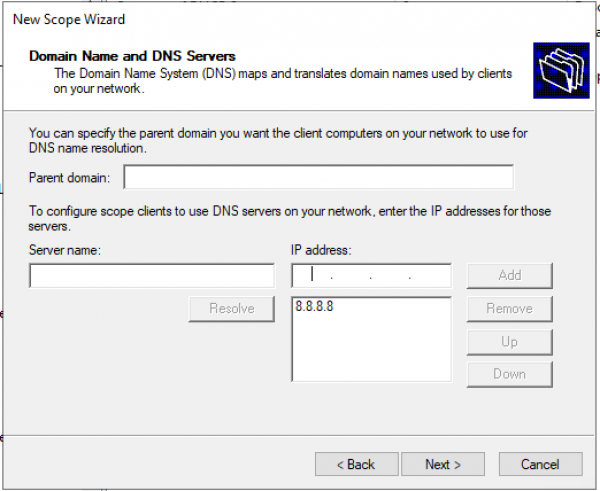
Nastavujeme doménu a adresy DNS serverov.
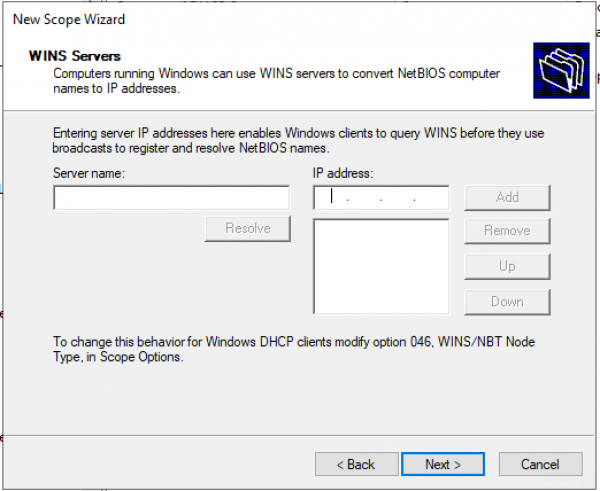
Nastavujeme IP adresy WINS serverov.
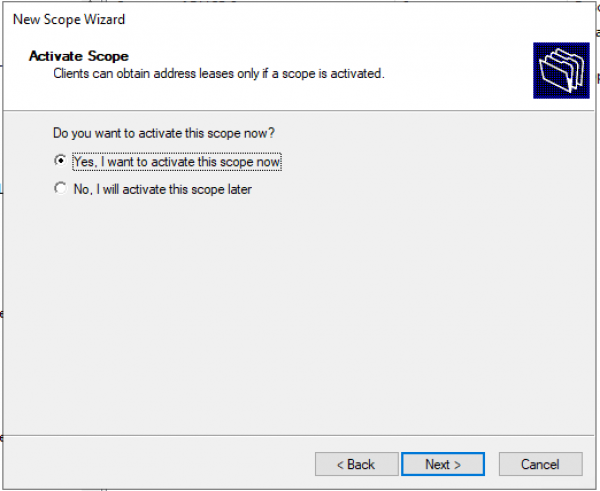
Aktivácia Scope.
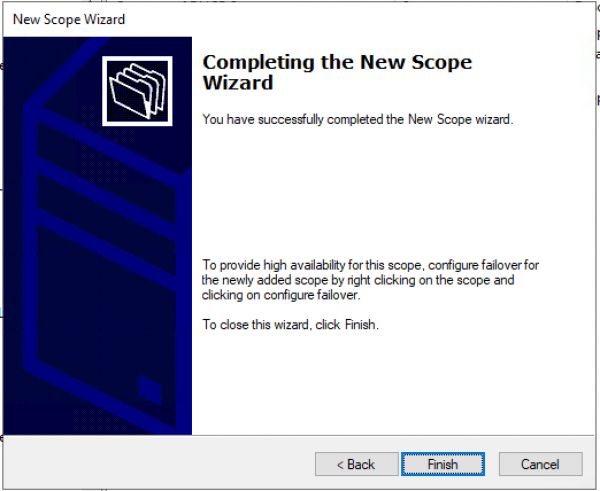
Pool je nastavený. „Dokončiť“
Záver
Použitie Windows Server 2016/2019 znižuje zložitosť nastavenia DHCP servera pre VXLAN fabriku (alebo akúkoľvek inú fabriku). (Nie je potrebné posielať IT odborníkom špeciálne balíky: Network/Agent Circuit ID pre písanie filtrov.)
Bude fungovať konfigurácia pre Windows Server 2012 na nových serveroch 2016/2019 – áno, bude fungovať.
V tomto dokumente sú odkazy na 2 verzie: 7.X a 9.3. Je to preto, že verzia 7.0(3)I7(7) — Cisco navrhovaná verzia, a verzia 9.3 — je najinovatívnejšia (až do podpory Multicast cez VXLAN Multisite).
Zoznam zdrojov
Zdroj: habr.com
