

uvedenie webového prehliadača , ako aj Firefox 68.7 pre platformu Android. Okrem toho bolo vytvorené aktualizované vydanie s dlhodobou podporou . Čoskoro prejde do fázy prejde na vetvu Firefox 76, ktorého vydanie je naplánované na 5. mája (projekt na 4-5 týždňový ).
:
- Pre Linux sa začalo vytváranie v formáte Flatpak.
- Aktualizovaný dizajn adresného riadku. Pri kliknutí na adresný riadok sa teraz bez potreby začať písať okamžite zobrazuje rozbaľovací zoznam najčastejšie používaných odkazov. Nápoveda s výsledkami vyhľadávania bola optimalizovaná pre lepšiu funkčnosť na menších obrazovkách. V oblasti kontextových odporúčaní sa poskytujú nápovedy na riešenie typických problémov pri používaní prehliadača.
Zastavené zobrazenie protokolu https:// a subdomény „www.“ v rozbaľovacom bloku odkazov, ktorý sa zobrazuje v priebehu zadávania v adresnom riadku (napríklad rôzne obsahom https://opennet.ru a https://www.opennet.ru sa stanú neodlíšiteľnými). Protokol http:// sa zobrazuje vo výsledkoch vyhľadávania bez zmien.
- Pre Linux sa zmenilo správanie pri kliknutí v adresnom riadku (funguje to rovnako ako vo Windows a macOS) — jediné kliknutie vyberie celý obsah bez uloženia do schránky, dvojité kliknutie vyberie jedno slovo, trojité kliknutie vyberie celý obsah a uloží ho do schránky.
- Realizovaná nezaťažujte obrázky, ktoré sa nachádzajú mimo viditeľnej oblasti, kým používateľ neposunie obsah stránky na miesto priamo predchádzajúce obrázku. Pre spravovanie oneskorenej načítavania stránok bol do tagu „img“ pridaný atribút „“, ktorý môže mať hodnotu „lazy“. Predpokladá sa, že oneskorene načítanie umožní znížiť spotrebu pamäte, znížiť prenos dati a zvýšiť rýchlosť počiatočného otvorenia stránok. Pre spravovanie oneskorenej načítavania bola do about:config pridaná parameter „dom.image-lazy-loading.enabled“.
- plná podpora WebGL v prostrediach využívajúcich protokol Wayland. Doteraz úroveň výkonu WebGL vo verziách Firefox pre Linux pozostávala z potrieb, kvôli absencii podpory hardvérovo urýchlenia, v dôsledku problémov s gfx ovládačmi pre X11 a rôznych štandardov. Pri použití Wayland sa situácia zmenila vďaka novej , ktorá používa mechanizmus . Okrem hardvérovo urýchlenia WebGL umožnila backend tiež podporu urýchlenia dekódovania videa H.264 s použitím VA-API (Video Acceleration API) a FFmpegDataDecoder (podpora VP9 a iných formátov kódovania videa vo Firefoxe 76). Na spravovanie aktivácie urýchlenia v about:config sú navrhnuté možnosti „widget.wayland-dmabuf-webgl.enabled“ a „widget.wayland-dmabuf-vaapi.enabled“.
- Pre používateľov z Veľkej Británie je povolené zobrazenie platených sponzorovaných blokov na úvodnej stránke v sekcii doporučeného obsahom od služby Pocket. Bloky sú zreteľne označené ako reklama a dajú sa vypnúť v nastaveniach. Predtým bola reklama len pre používateľov z USA.
- režim čistenia starých cookie a údajov stránky pri návšteve stránok s kódom sledovania pohybov, s ktorými používateľ interaktívne nezasahoval. Režim je zameraný na boj proti sledovaniu cez presmerovania.
- implementácia modálnych dialógov viazaných na jednotlivé karty a neblokujúcich celý rozhranie.
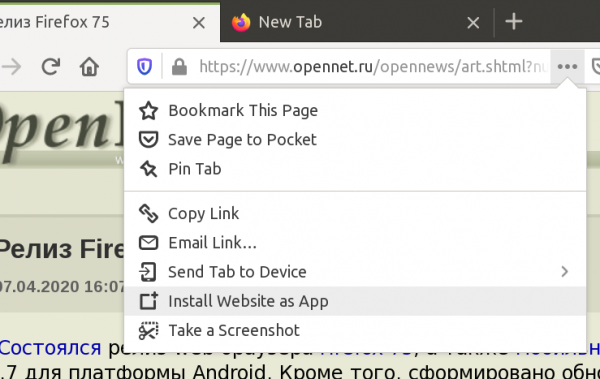
- možnosť nainštalovať a otvoriť stránky vo forme aplikácií (Apps), ktoré umožňujú organizovať prácu so stránkou ako s bežným desktopovým programom. Na aktiváciu v about:config je potrebné pridať nastavenie „browser.ssb.enabled=true“, po čom sa v kontextovom menu akcií so stránkou (trojbodka v adresnom riadku) zobrazí položka „Nainštalovať webovú stránku ako aplikáciu“, ktorá umožňuje vytvoriť na pracovnej ploche alebo v menu aplikácií skratku na samostatné otvorenie aktuálnej stránky. Vývoj rozvoj konceptu „“ (SSB), ktorý predpokladá otvorenie stránky v samostatnom okne bez menu, adresného riadku a ďalších prvkov rozhrania prehliadača. V aktuálnom okne sa otvárajú iba odkazy na stránky aktívnej stránky, a kliknutie na externé odkazy vedie k otvoreniu samostatného okna s bežným prehliadačom.

- realizácia režimu „“, aktivovaného cez HTTP hlavičku „X-Content-Type-Options“, ktorý teraz vypína aj logiku automatického určenia MIME typov pre HTML dokumenty, a nie len pre JavaScript a CSS. Režim pomáha chrániť pred útokmi spojenými s manipuláciou MIME typov. Prehliadač predvolene analyzuje typ spracovávaného obsahu a spracováva ho v závislosti od určeného typu. Napríklad, ak sa do súboru „.jpg“ uloží HTML kód, pri otvorení bude tento súbor spracovaný ako HTML, a nie ako obrázok. Útočník môže využiť formulár nahrávania obrázkov pre jpg súbor, ktorý obsahuje HTML s JavaScriptovými kódmi, a následne zverejniť odkaz na tento súbor, ktorého priama otvorenia spôsobí vykonanie JavaScript kódu v kontexte stránky, na ktorú bola nahraná (môže určiť cookie a iné používateľské údaje viazané na stránku, ktorá otvorila odkaz).
- Lokálne cacheovanie všetkých dôveryhodných PKI certifikátov certifikačných úradov známych spoločnosti Mozilla zabezpečuje lepšiu kompatibilitu s nesprávne nakonfigurovanými webovými servermi.
- Na stránkach otvorených prostredníctvom HTTP bez šifrovania je zakázané používanie API Web Crypto.
- Pre Windows bol implementovaný režim priameho kompozovania (Direct Composition), ktorý zvyšuje výkon a približuje zavedenie systému kompozície , napísaného v jazyku Rust, ktorý presúva vykresľovacie operácie obsahu stránky na GPU.
- Pre macOS bola implementovaná experimentálna funkcia používania klientskych certifikátov z priečinka pre certifikáty operačného systému (pre aktiváciu v about:config je potrebné povoliť možnosť security.osclientcerts.autoload). Od verzie Firefox 72 bola táto funkcia dostupná len pre Windows.
- Nasledujúc po Linuxe bol v zostavách pre macOS nasadený izolačný mechanizmus , zameraný na blokovanie zneužívania zraniteľností v externých knižniciach funkcií. V súčasnej dobe je izolácia aktivovaná len pre knižnicu , ktorá zodpovedá za vykresľovanie písiem. RLBox vykonáva kompiláciu C/C++ kódu izolovanej knižnice do nízkoúrovňového medzikódu WebAssembly, ktorý je následne vytvorený ako WebAssembly modul s oprávneniami viazanými len na tento modul. Vytvorený modul beží v samostatnej pamäte a nemá prístup k ostatnému adresnému priestoru. V prípade zneužitia zraniteľnosti v knižnici bude útočník obmedzený a nebude môcť pristupovať k oblastiam pamäte hlavného procesu alebo preniesť riadenie mimo izolovaného prostredia.
- Atribút „type“ v elemente teraz môže mať len hodnotu „text/css“.
- V CSS boli implementované funkcie , a .
- Pre CSS-vlastnosť bola implementovaná podpora hodnoty „all“, ktorá predpisuje povinný zlom podčiarkovania a prečiarknutia pri stretnutí s textovými glifmi (predtým používaná hodnota „auto“ flexibilne generovala zly pokusy a nevyhla sa dotykom, pri hodnote all sú dotyky s glifom úplne zakázané).
- V JavaScripte bola zahrnutá podpora pre inštancie tried JavaScript, ktoré umožňujú určiť vopred definované vlastnosti, inicializované mimo konštruktora.
class ClassWithStaticField {
static staticField = ‘statické pole’
} - Pridaná podpora triedy , ktorá poskytuje metódy na analýzu a spracovanie parametrických údajov jazyka, regiónu a písma, ako aj na čítanie a zápis Unicode rozšírených tagov a uchovávanie používateľských nastavení lokality v serializovanom formáte;
- Implementácia vlastnosti Function.caller bola zosúladená s poslednou pracovnou verziou novej špecifikácie ECMAScript (namiesto TypeError teraz vracia null, ak je volanie vykonané z funkcie s atribútom strict, async alebo generator).
- Do HTMLFormElement bol pridaný metód , ktorý iniciuje programové odosielanie údajov formulára podobne ako kliknutie na tlačidlo na odoslanie údajov. Funkcia môže byť použitá pri vytváraní vlastných tlačidiel na odosielanie formulárov, pre ktoré vyvolanie form.submit() nestačí, pretože nevedie k interaktívnej kontrole parametrických údajov, generovaniu udalosti ‘submit’ a odoslaniu údajov, ktoré sú viazané na tlačidlo odoslania.
- Udalosť submit je teraz implementovaná objektom s typom SubmitEvent, a nie Event. SubmitEvent obsahuje nové vlastnosti, ktoré umožňujú zistiť element, ktorého volanie viedlo k odoslaniu formulára. Napríklad, SubmitEvent umožňuje použiť jeden obslužný program, ktorý je spoločný pre rôzne tlačidlá a odkazy vedúce k odoslaniu formulára.
- Bola implementovaná správna prenos udalosti kliknutia pri volaní metódy click() pre odpojené prvky (ktoré nie sú súčasťou stromu DOM).
- V API bola pridaná možnosť viazania animácie na počiatočný alebo koncový kľúčový snímok a prehliadač sám vypočíta konečný alebo počiatočný stav (stačí zadať iba prvý alebo posledný kľúčový snímok). Predvolene sú zahrnuté Animation.timeline getter, Document.timeline, DocumentTimeline, AnimationTimeline, Document.getAnimations() a Element.getAnimations().
- Bola pridaná možnosť aktivovať rozhranie profilu stránok bez inštalácie samostatného doplnku, stlačením tlačidla „Enable Profiler Menu Button“ na stránke . Bol pridaný režim analýzy výkonu len pre aktuálnu kartu.
- V webovej konzole sa objavil režim okamžitého vyhodnocovania výrazov, ktorý umožňuje vývojárom rýchlejšie identifikovať a opravovať chyby pri vkladaní zložitých výrazov tým, že zobrazuje predbežný výsledok počas písania.
- V Na meranie oblastí stránky (Measuring Tool) bola pridaná možnosť zmeny veľkosti obdlžníkovej rámca (predtým, ak ste pustili myš, rámec sa nedal zmeniť a v prípade nepresného nasmerovania ste museli merať od začiatku).
- V rozhraní na skúmanie stránok bola pridaná podpora vyhľadávania prvkov prostredníctvom výrazov XPath, okrem predtým dostupného vyhľadávania pomocou selektorov CSS.
- Bola pridaná možnosť filtrovania správ WebSocket pomocou regulárnych výrazov (predtým sa podporovali len textové masky).
- V JavaScriptovom ladíacom nástroji bola pridaná podpora viazania bodov zastavenia na správcov udalostí WebSocket.
- Bola vykonaná úprava rozhrania na analýzu sieťovej aktivity. Optimalizované vykresľovanie tabuliek pri súčasnom spracovávaní veľkého počtu pripojení. Rozdeľovače stĺpcov a tlačidlá na aplikáciu filtrov sú teraz kontrastnejšie. V paneli blokovania sieťových žiadostí bola implementovaná možnosť používať znak „*“ v maskách URL (umožňuje posúdiť správanie stránky v prípade zlyhania načítania zdrojov).
Okrem noviniek a opravy chýb vo Firefox 75 bolo odstránené , z ktorých niektoré sú označené ako kritické, t. j. môžu viesť k vykonaniu kódu útočníka pri otvorení špeciálne navrhnutých stránok. V súčasnosti sú podrobnosti o opravených bezpečnostných problémoch nedostupné, očakáva sa, že zoznam zraniteľností bude zverejnený v priebehu niekoľkých hodín.
Zdroj: opennet.ru
