

Prebehol vydanie webového prehliadača , ako aj Firefox 68.8 pre platformu Android. Okrem toho bolo vytvorené aktualizácie s dlhodobou podporou . Čoskoro prejde do fázy prejde vetva Firefox 77, ktorej vydanie je plánované na 2. júna.
:
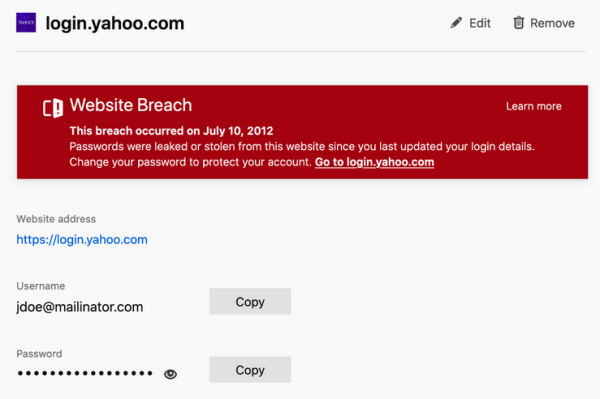
- možnosťami zabudovaného systémového doplnku Lockwise, ktorý ponúka rozhranie „about:logins“ na správu uložených hesiel. Zabezpečené upozornenie na uložené účty spojené s webovými stránkami, na ktorých došlo k únikom údajov. Upozornenie sa zobrazuje, ak záznam s heslom vo Firefoxe nebol od času ohrozenia webovej stránky aktualizovaný.

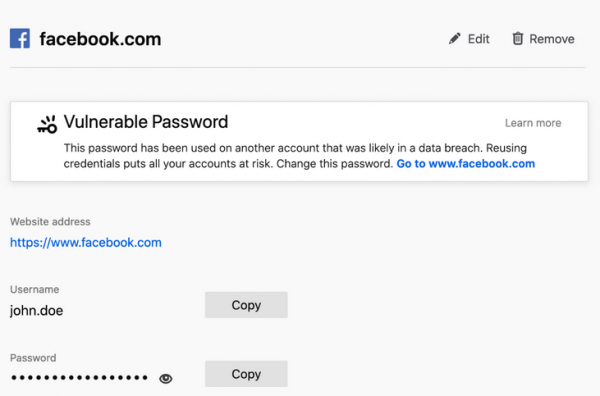
Tiež bolo pridané upozornenie na ohrozenie hesiel používaných na viacerých stránkach. Ak jeden z uložených účtov figuruje v úniku údajov a používateľ opätovne používa rovnaké heslo na iných stránkach, bude odporúčané zmeniť heslo. Kontrola sa uskutočňuje prostredníctvom integrácie s databázou projektu , ktorej súčasťou je 9,5 miliardy ukradnutých účtov v dôsledku útokov na 443 webových stránkach. Metóda je anonymná a založená na prenose prefixu SHA-1 hashov od emailu (niekoľko prvých znakov), na čo server vydá zodpovedajúce hashové fragmenty z jeho databázy, pričom prehliadač na svojej strane porovnáva s existujúcim úplným hashom a v prípade zhody zobrazí upozornenie (úplný hash sa neodovzdáva).

Rozšírený počet stránok, pre ktoré sa uplatňuje funkcia spoľahlivých hesiel pri vypĺňaní registračných formulárov. Predtým sa návrh na spoľahlivé heslo zobrazoval len pri existencii polí <input type="password"> s atribútom „autocomplete = new-password“. Bez ohľadu na používanú stránku môže byť heslo generované cez kontextové menu.
Vo Windows a macOS, ak nie je vo Firefoxe nastavený hlavný heslo, podpora zobrazenia autentifikačného dialógu OS a zadania systémových údajov pred prehliadaním uložených hesiel. Po zadaní systémového hesla bude prístup k uloženým heslám poskytnutý na 5 minút, po čom bude musieť byť heslo zadané opäť. Uvedený krok umožní chrániť údaje pred cudzími očami v prípade opustenia počítača bez dozoru, ak nie je v prehliadači nastavené hlavné heslo.
- práce „«, ktorý je predvolene vypnutý. Aktivovaním režimu pomocou parametra „dom.security.https_only_mode“ v about:config sa všetky nešifrované požiadavky automaticky presmerujú na zabezpečené verzie stránok („http:// na „https://“). Zmena sa uskutočňuje na úrovni načítaných zdrojov na stránkach aj pri zadávaní adresy do adresného riadku. Ak pokus o prístup na adresu zadanú v adresnom riadku cez https vyprší časový limit, používateľovi sa zobrazí chybová stránka s tlačidlom na vykonanie požiadavky cez http://. V prípade zlyhaní pri načítaní podzdrojov cez „https://“ sa podobné zlyhania ignorujú, ale do webovej konzoly sa vypíšu varovania, ktoré si môže používateľ pozrieť cez nástroje pre webových vývojárov.
- Pridaná možnosť rýchlej prepínania medzi prehrávaním videa v režime „„ (Picture-in-Picture) a režimom na celú obrazovku. Používateľ môže zmenšiť video do malého okna a súčasne pracovať na iných úlohách, vrátane iných aplikácií a virtuálnych pracovných plôch. Ak chce presmerovať všetku svoju pozornosť na video, stačí dvojité kliknutie myšou na prechod do režimu na celú obrazovku. Opätovné dvojité kliknutie myšou vráti prehrávanie do režimu „obrázok v obraze.“
- Pracovalo sa na zlepšení prehľadnosti a pohodlia pri práci s adresným riadkom. Pri otvorení novej karty sa zmenšila sombra okolo pole s adresným riadkom. Pane zakladiek bola trochu rozšírená, aby sa zvýšila plocha klikacieho priestoru na dotykových obrazovkách.
- V prostrediach založených na Waylande
možnosť hardvérového urýchlenia dekódovania VP9 a iných formátov videa podporovaných Firefoxom. Urýchlenie sa dosahuje pomocou VA-API (Video Acceleration API) a FFmpegDataDecoder (v predchádzajúcej verzii bola implementovaná iba podpora H.264). Na riadenie zapnutia urýchlenia je potrebné v about:config nastaviť parametre „widget.wayland-dmabuf-webgl.enabled“ a „widget.wayland-dmabuf-vaapi.enabled.“ - Na Windows pre používateľov prenosných počítačov s GPU Intel a rozlíšením obrazovky maximálne 1920×1200 je predvolene aktivovaný systém kompozitovania , napísaný v jazyku Rust, ktorý vyčleňuje GPU na vykresľovanie obsahu stránky.
- Pridaná podpora objektu , ktorý
umožňuje používať rozhrania a , pracujúce mimo hlavného vykonávacieho toku v prehliadači Firefox. Nové API umožňuje spracovávať zvuk v reálnom čase, programovo kontrolujúc parametre zvuku bez zavádzania ďalších oneskorení a neovplyvňujúc stabilitu zvukového výstupu. Zrodenie AudioWorklet umožnilo pripojiť sa k hovorom v Zoom v prehliadači Firefox bez inštalácie samostatných doplnkov, ako aj realizovať v prehliadači zložité scenáre spracovania zvuku, ako priestorový zvuk pre systémy virtuálnej reality alebo hry. - V CSS , definujúce systémové hodnoty farieb (CSS Color Module Level 4).
- V konštruktoroch Intl.NumberFormat, Intl.DateTimeFormat a Intl.RelativeTimeFormat je predvolene zapnuté spracovanie možností „numberingSystem“ a „calendar“. Napríklad: „Intl.NumberFormat(‘en-US’, { numberingSystem: ‘latn’ })“ alebo „Intl.DateTimeFormat(‘th’, { calendar: ‘gregory’ })“.
- Zabránené neznámym protokolom v metódach, ako sú „location.href“ alebo .
- Pri testovaní zobrazenia webových stránok na mobilných zariadeniach pomocou režimu Responsive Design Mode v nástrojoch pre webových vývojárov je zabezpečená simulácia správania mobilného zariadenia pri spracovaní priblíženia dvojitým dotykom. Implementované bolo správne vykreslenie meta-viewport tagov, čo umožnilo optimalizovať webové stránky pre Firefox na Android bez mobilného zariadenia.
- V rozhraní na inšpekciu sieťových požiadaviek pri dvojitom kliknutí na oddeľovač stĺpcov v hlavičke je zabezpečené automatické prispôsobenie veľkosti stĺpca tabuľky zobrazovaným údajom.
- V rozhraní na inšpekciu WebSocket bol pridaný nový filter Control na zobrazenie riadiacich snímok. Implementovaná bola možnosť náhľadu správ vo formáte , ktorý bol pridaný do zoznamu automaticky formátovaných protokolov podobne ako socket.io, SignalR a WAMP.
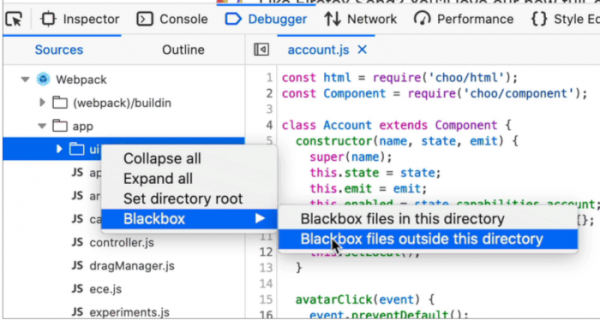
- V debuggeri JavaScript bola pridaná možnosť ignorovania súborov, ktoré nie sú využívané pri ladení. Prostredníctvom kontextovej ponuky „blackbox“ sú navrhnuté možnosti na skrytie obsahu v bočnom paneli, ktorý sa nachádza v zvolenom adresári alebo mimo neho. Pri kopírovaní stopových trasovaní je zabezpečené umiestnenie do schránky celej cesty, nie iba názvu súboru.

- V web konzole v mnohostranném režimu je zajištěno skrytí fragmentů kódu, které převyšují pět řádků (pro jejich zobrazení je třeba kliknout na jakékoli místo v oblasti s uvedeným kódem).
Kromě novinek a opravy chyb ve Firefoxu 76 bylo odstraněno , z nichž 10 (CVE-2020-12387, CVE-2020-12388 a 8 pod CVE-2020-12395) je označeno jako kritické a potenciálně schopné vést k vykonání kódu útočníka při otevření speciálně upravených stránek. Zranitelnost CVE-2020-12388 umožňuje uniknout z pískoviště v prostředí Windows manipulacemi s přístupovými tokeny. Zranitelnost CVE-2020-12387 souvisí s přístupem k již uvolněné oblasti paměti (Use-after-free) při ukončení činnosti Web Workeru. CVE-2020-12395 spojuje problémy s pamětí, jako je přetečení bufferu.
Zdroj: opennet.ru
