

Spoločnosť Bitdefender Labs, ktorá sa zaoberá výskumom bezpečnosti softvéru, odhalila podrobnosti o novom malvér, ktorý útočí na zariadenia Android. Podľa expertov sa správa trochu inak ako väčšina rozšírených hrozieb, pretože neútočí na všetky zariadenia. Namiesto toho vírus vyberá používateľov, od ktorých môže získať najhodnotnejšie údaje.
Vývojári malvéru mu zakázali útočiť na používateľov v určitých regiónoch, vrátane krajín, ktoré kedysi patrili do Zväzu sovietskych socialistických republík, Afriky a Blízkeho východu. Austrália je podľa výskumov hlavnou cieľovou skupinou hackerov. Takisto došlo k infikovaniu veľkého počtu zariadení v USA, Kanade a niektorých európskych krajinách.
Malware bol prvýkrát objavený odborníkmi na začiatku tohto roka, hoci sa začal šíriť už v roku 2016 a odhady naznačujú, že v tomto období nakazil zariadenia stoviek tisíc používateľov. Od začiatku tohto roka už softvér napadol desiatky tisíc zariadení.
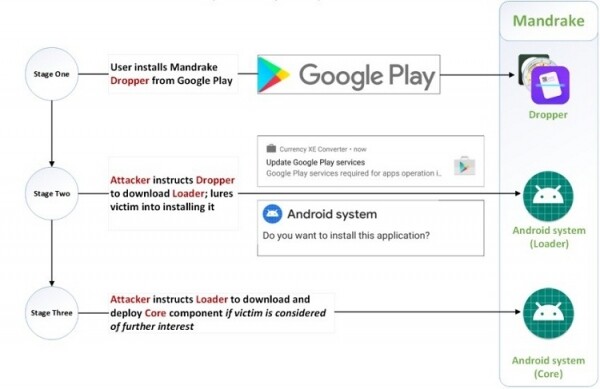
Príčina, prečo vírus dlhodobo zostával nepovšimnutý na Google Play, spočíva v tom, že škodlivý kód nie je v skutočnosti zahrnutý do samotných aplikácií, ale využíva proces, ktorý spúšťa špionážne funkcie iba na základe priamych pokynov, a hackeri, ktorí za tým stoja, tieto funkcie nezahŕňajú pri teste zo strany Google. Avšak, keď je škodlivý kód spustený, aplikácia môže získať z zariadenia prakticky akékoľvek údaje, vrátane informácií potrebných na prihlásenie na webové stránky a do aplikácií.
Bogdan Botezatu, riaditeľ pre výskum a hlásenia o hrozbách v spoločnosti Bitdefender, označil Mandrake za jeden z najvýkonnejších malvérov pre Android. Jeho konečným cieľom je získať úplnú kontrolu nad zariadením a skompromitovať účty používateľov.
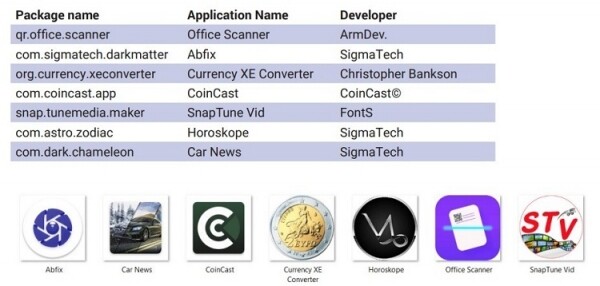
Aby zostawać niezauważonym przez wiele lat, Mandrake był rozpowszechniany za pośrednictwem różnych aplikacji w Google Play, publikowanych pod różnymi nazwami deweloperów. Aplikacje służące do rozpowszechniania złośliwego oprogramowania также są stosunkowo dobrze wspierane, aby utrzymać iluzję, że tym programom można zaufać. Deweloperzy często odpowiadają na recenzje, wiele aplikacji ma strony wsparcia w mediach społecznościowych. Co ciekawe, aplikacje całkowicie usuwają się z urządzenia, gdy tylko zdobędą wszystkie niezbędne dane.
Google w żaden sposób nie skomentowało tej sytuacji, i jest całkiem prawdopodobne, że zagrożenie wciąż jest aktywne. Najlepszym sposobem na uniknięcie zainfekowania Mandrake jest instalowanie aplikacji o sprawdzonej reputacji od dobrze znanych deweloperów.
Zdroj: 3dnews.ru
