

Po šiestich mesiacoch vývoja významné vydanie špecializovaného prehliadača , v ktorom pokračuje rozvoj funkčnosti na báze vetvy ESR . Prehliadač sa zameriava na zabezpečenie anonymity, bezpečnosti a súkromia, celý prenos dát sa presmerováva iba cez sieť Tor. Nie je možné sa priamo pripojiť cez štandardné sieťové spojenie aktuálneho systému, čo zabraňuje sledovaniu skutočnej IP adresy používateľa (v prípade, že by prehliadač bol napadnutý, útočníci by mohli získať prístup k systémovým parametrom siete, preto na úplné blokovanie možných únikov by sa mali používať také produkty, ako sú ). Verzie Tor Browser pre Linux, Windows, macOS a Android.
Na zabezpečenie dodatočnej ochrany je súčasťou rozšírenie , ktoré umožňuje používať šifrovanie prenosu na všetkých stránkach, kde je to možné. Na zníženie hrozby z útokov využívajúcich JavaScript a blokovanie zásuvných modulov je pribalené rozšírenie . Na boj proti blokovaniu a monitorovaniu prenosu sa používajú a .
Na organizáciu šifrovaného komunikačného kanála v prostrediach, ktoré blokujú akýkoľvek prenos okrem HTTP, sú ponúkané alternatívne transporty, ktoré napríklad umožňujú obísť pokusy o blokovanie Tor v Číne. Na ochranu pred sledovaním pohybu používateľa a odhalovaním špecifických vlastností pre konkrétneho návštevníka sú zakázané alebo obmedzené API WebGL, WebGL2, WebAudio, Social, SpeechSynthesis, Touch, AudioContext, HTMLMediaElement, Mediastream, Canvas, SharedWorker, Permissions, MediaDevices.enumerateDevices a screen.orientation, ako aj sú zakázané prostriedky na odosielanie telemetrie, Pocket, Reader View, HTTP Alternative-Services, MozTCPSocket, „link rel=preconnect“, modifikovaný libmdns.
V novom vydaní:
- Bola zavedená indikácia prítomnosti verzie webu, ktorá funguje ako skrytá služba, zobrazená v adresnom riadku pri prezeraní bežného webu. Pri prvom otvorení webu, ktorý je tiež dostupný cez onion-adresu, sa zobrazí dialogové okno s ponukou automaticky prechádzať na onion-web pri otvorení webu. .
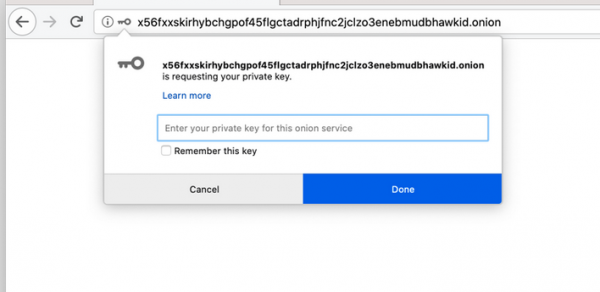
- Majitelia skrytých služieb, ktorí chcú obmedziť prístup k svojim zdrojom, teraz môžu nastaviť súbor kľúčov pre kontrolu prístupu a autentifikáciu. Používateľ si môže uložiť poskytnutý prístupový kľúč na svojej systéme a využiť rozhranie Onion Services Authentication v „about:preferences#privacy“ na správu kľúčov.

- Bezpečnostné indikátory v adresnom riadku boli rozšírené. Prešlo sa od indikácie bezpečného pripojenia k indikácii problémov s bezpečnosťou. Bezpečné onion-pripojenia sa teraz nevyznačujú a označujú sa štandardnou sivou ikonkou. V prípade zistenia nedostatočnej úrovne ochrany pripojenia pri prístupe k onion-službe je indikátor pripojenia preškrtnutý červenou čiarou. Pri zistení na stránke zmiešanej načítania zdrojov sa zobrazí ďalšie varovanie vo forme ikony s výkričníkom.
- Bol pridaný samostatný variant stránok zobrazených pri chybách pripojenia k onion-službám (predtým sa zobrazovali štandardné chybové stránky Firefoxu, rovnaké ako pre webové stránky). Nové stránky obsahujú ďalšie informácie na diagnostiku príčin nemožnosti pripojiť sa k skrytému servisu, ktoré umožňujú posúdiť problémy v adrese, službe, klienskom softvéri alebo sieťovej infraštruktúre.
- Pre lepší prístup k onion-webom bola poskytnutá experimentálna možnosť viazania symbolických mien, ktorá rieši problémy s pamätaním a hľadaním onion-adres. Na uľahčenie prístupu bol v spolupráci s organizáciami FPF (Freedom of the Press Foundation) a EFF (Electronic Frontier Foundation) vyvinutý prototyp katalógu mien na základe doplnku HTTPS Everywhere. V súčasnosti sú na testovanie ponúkané symbolické mená pre onion-služby SecureDrop — theintercept.securedrop.tor.onion a lucyparsonslabs.securedrop.tor.onion.
- Boli aktualizované verzie externých komponentov vrátane
NoScript 11.0.26,
Firefox 68.9.0esr,
HTTPS-Everywhere 2020.5.20,
NoScript 11.0.26, Tor Launcher 0.2.21.8 a
Tor 0.4.3.5. - Verzia pre Android zaisťuje upozornenie na možné obchádzanie proxy pri otváraní vonkajších aplikácií. Problémy s používaním obfs4 boli vyriešené.
Zdroj: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish