

Kedysi na ochranu lokálnej siete stačil bežný firewall a antivírusové programy, ale proti útokom moderných hackerov a rozšírenej malware už tento súbor nie je dostatočne efektívny. Starý dobrý firewall analyzuje iba hlavičky paketov, prechádza alebo blokuje ich podľa súboru formálnych pravidiel. O obsahu paketov nič nevie, a preto nedokáže rozpoznať na pohľad legitímne činnosti útočníkov. Antivírusové programy vždy nezachytávajú škodlivý softvér, a preto sa pred administrátorom objavuje úloha sledovania anomálnej aktivity a včasnej izolácie infikovaných hostiteľov.
Existuje množstvo pokročilých prostriedkov, ktoré umožňujú chrániť IT infraštruktúru spoločnosti. Dnes sa budeme rozprávať o systémoch detekcie a prevencie narušení s otvoreným zdrojovým kódom, ktoré možno implementovať bez zakúpenia drahého hardvéru a softvérových licencií.
Klasifikácia IDS/IPS
IDS (Intrusion Detection System) — je určený na zaznamenávanie podozrivých činností v sieti alebo na samostatnom počítači. Vedie záznamy o udalostiach a upozorňuje na ne zodpovedného pracovníka za informačnú bezpečnosť. V rámci IDS môžeme vyčleniť nasledujúce prvky:
- senzory na sledovanie sieťového prevádzky, rôznych záznamov atď.
- analyzačný subsystém, ktorý odhaľuje v získaných údajoch znaky škodlivého zásahu;
- úložisko na zhromažďovanie primárnych udalostí a výsledkov analýzy;
- riadiaca konzola.
Pôvodne sa IDS klasifikovali podľa miesta umiestnenia: mohli byť orientované na ochranu jednotlivých uzlov (host-based alebo Host Intrusion Detection System — HIDS) alebo chrániť celú firemnú sieť (network-based alebo Network Intrusion Detection System — NIDS). Stojí za zmienku tzv. APIDS (Application protocol-based IDS): sledujú obmedzenú sadu aplikačných protokolov na identifikáciu špecifických útokov a nezaoberajú sa hlbokou analýzou sieťových paketov. Tieto produkty obvykle pripomínajú proxy a používajú sa na ochranu konkrétnych služieb: webových serverov a webových aplikácií (napríklad napísaných v PHP), serverov databáz a pod. Typickým zástupcom tejto triedy je mod_security pre webový server Apache.
Viac nás zaujímajú univerzálne NIDS, ktoré podporujú širokú škálu komunikačných protokolov a technológií hlbokého analýzy paketov DPI (Deep Packet Inspection). Monitorujú celý prechádzajúci prenos, počínajúc na kanálovej úrovni, a odhaľujú široké spektrum sieťových útokov, ako aj pokusy o neoprávnený prístup k informáciám. Takéto systémy sa často vyznačujú distribuovanou architektúrou a môžu interagovať s rôznymi aktívnymi sieťovými zariadeniami. Je potrebné poznamenať, že mnohé moderné NIDS sú hybridné a kombinujú niekoľko prístupov. V závislosti od konfigurácie a nastavení môžu riešiť rôzne úlohy - napríklad ochranu jedného uzla alebo celej siete. Okrem toho funkcie IDS pre pracovné stanice prevzali antivírusové balíky, ktoré sa v dôsledku šírenia cielených trojanov na krádež informácií premenili na multifunkčné brány, ktoré riešia aj úlohy rozpoznávania a blokovania podozrivého prenosu.
Pôvodne IDS dokázali len odhaľovať činnosti škodlivého softvéru, prácu skenerov portov alebo, povedzme, porušenia korporátnych bezpečnostných politík zo strany používateľov. Pri vzniku určitého incidentu informovali administrátora, ale pomerne rýchlo sa ukázalo, že len rozpoznať útok nestačí - je potrebné ho zablokovať. Tak sa IDS transformovali na IPS (Intrusion Prevention Systems) - systémy prevencie vniknutí, schopné interagovať so sieťovými firewallmi.
Metódy detekcie
Moderné riešenia na detekciu a prevenciu vniknutí používajú rôzne metódy určovania škodlivej aktivity, ktoré môžeme rozdeliť do troch kategórií. To nám poskytuje ďalšiu možnosť klasifikácie systémov:
- Signatúrne IDS/IPS identifikujú v prenose určité vzory alebo sledujú zmeny stavu systémov na určenie sieťového útoku alebo pokusu o infikovanie. Prakticky nedávajú falošné poplachy, ale nie sú schopné odhaliť neznáme hrozby.
- Systémy IDS na detekciu anomálií nepoužívajú podpisy útokov. Rozpoznávajú správanie informačných systémov, ktoré sa odlišuje od normálu (vrátane anomálií v sieťovom prenosu) a môžu identifikovať aj neznáme útoky. Tieto systémy generujú pomerne veľa falošných poplachov a pri nesprávnom použití môžu paralyzovať prácu miestnej siete;
- Systémy IDS založené na pravidlách fungujú na princípe: if FAKT then ČINNOSŤ. V podstate ide o expertné systémy s databázou znalostí — súbor faktov a pravidiel logického odvodzovania. Tieto riešenia sú náročné na nastavenie a vyžadujú od administrátora podrobné porozumenie fungovania siete.
História vývoja IDS
Éra intenzívneho rozvoja internetu a podnikových sietí začala v 90. rokoch 20. storočia, avšak pokrokové technológie sieťovej bezpečnosti sa stali témou skôr. V roku 1986 Dorothy Denning a Peter Neuman publikovali model IDES (Intrusion Detection Expert System), ktorý sa stal základom väčšiny moderných systémov na detekciu vniknutia. Používal expertný systém na identifikáciu známych typov útokov a tiež štatistické metódy a profily používateľov/systémov. IDES bežala na pracovných staniciach Sun a kontrolovala sieťový prenos a dáta aplikácií. V roku 1993 vyšla NIDES (Next-generation Intrusion Detection Expert System) — expertný systém na detekciu vniknutí novej generácie.
Na základe prác Denninga a Neymana v roku 1988 vznikol expertný systém MIDAS (Multics intrusion detection and alerting system), ktorý využíva P-BEST a LISP. V tom istom roku bola vytvorená na štatistických metódach založená systém Haystack. O rok neskôr vo Los Alamoskej národnej laboratórii vyvinuli ďalší štatistický detektor anomálií W&S (Wisdom & Sense). Rozvoj odvetvia prebiehal rýchlym tempom. Napríklad v roku 1990 sa v systéme TIM (Time-based inductive machine) už implementovalo zistenie anomálií pomocou induktívneho učenia na sekvenčných vzorcoch používateľa (jazyk Common LISP). NSM (Network Security Monitor) na zistenie anomálií porovnával prístupové matice, zatiaľ čo ISOA (Information Security Officer’s Assistant) podporoval rôzne stratégie detekcie: štatistické metódy, kontrolu profilu a expertný systém. Systém ComputerWatch vytvorený v AT&T Bell Labs používal na kontrolu ako štatistické metódy, tak pravidlá, a prvý prototyp distribuovanej IDS vývojári z Kalifornskej univerzity vytvorili už v roku 1991 — DIDS (Distributed intrusion detection system), ktorý taktiež slúžil ako expertný systém.
Na začiatku boli IDS proprietárne, ale už v roku 1998 Národná laboratórie menom Lawrence v Berkeley vydala Bro (v roku 2018 premenované na Zeek) — systém s otvoreným zdrojovým kódom, ktorý využíva vlastný jazyk pravidiel na analýzu dát libpcap. V novembri toho istého roku sa objavil pomocou libpcap balíkový sniffer APE, ktorý o mesiac neskôr bol premenovaný na Snort, a neskôr sa stal plnohodnotným IDS/IPS. V tom čase sa začali objavovať aj mnohé proprietárne riešenia.
Snort a Suricata
V mnohých spoločnostiach dávajú prednosť bezplatným IDS/IPS s otvoreným zdrojovým kódom. Dlho sa štandardným riešením považoval už spomenutý Snort, ale teraz ho vytlačila sústava Suricata. Pozrime sa na ich výhody a nevýhody podrobnejšie. Snort kombinuje výhody signatúrneho metódy s možnosťou zistenia anomálií v reálnom čase. Suricata tiež umožňuje používať iné metódy okrem rozpoznávania útokov podľa signatúr. Systém bol vytvorený skupinou vývojárov, ktorí sa odpojili od projektu Snort, a podporuje funkcie IPS od verzie 1.4, zatiaľ čo v Snort bola možnosť predchádzania narušeniam pridaná neskôr.
Hlavný rozdiel medzi dvoma populárnymi produktmi spočíva v tom, že Suricata má možnosť využívať GPU na výpočty v režime IDS a má aj pokročilejšie IPS. Systém je od začiatku navrhnutý pre viaceré vlákna, zatiaľ čo Snort je jednovláknový produkt. Kvôli svojej dlhodobej histórii a zdedenému kódu nie je optimálne prispôsobený na viacprocesorové/multijadroé hardvérové platformy, zatiaľ čo Suricata na bežných počítačoch dokáže spracovávať prenosy až do 10 Gbit/s. O podobnostiach a rozdieloch medzi týmito dvoma systémami by sa dalo diskutovať dlho, ale hoci motor Suricata funguje rýchlejšie, pre nie príliš široké kanály to nemá zásadný význam.
Možnosti nasadenia
IPS musí byť umiestnené tak, aby systém mohol monitorovať pod kontrolou segmenty siete. Najčastejšie ide o dedikovaný počítač, ktorého jedno rozhranie je pripojené za okrajovými zariadeniami a "sleduje" cez ne nezabezpečené verejné siete (Internet). Druhé rozhranie IPS je pripojené na vstup chráneného segmentu, aby celý prenos prechádzal systémom a bol analyzovaný. V zložitejších prípadoch môže byť chránených segmentov viac: povedzme, v firemných sieťach sa často vyčleňuje demilitarizovaná zóna (DMZ) so službami prístupnými z internetu.
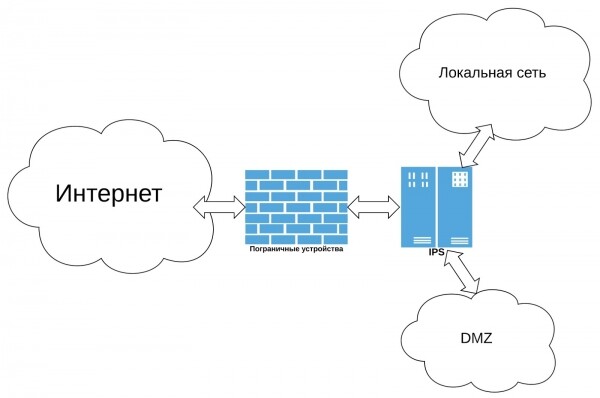
Takéto IPS môže zabrániť pokusom o skenovanie portov alebo hacking prostredníctvom hádania hesiel, zneužiteiu zraniteľností na poštovom serveri, webovom serveri alebo v skriptoch, ako aj iným typom vonkajších útokov. V prípade, že počítače v lokálnej sieti budú infikované škodlivým softvérom, IDS im neumožní nadviazať spojenie s vonkajšími servermi botnetu. Pre vážnejšiu ochranu vnútornej siete pravdepodobne bude potrebná zložitá konfigurácia s distribuovaným systémom a nie lacné spravované prepínače, schopné zrkadliť prenosy pre pripojené rozhranie IDS na jednom z portov.
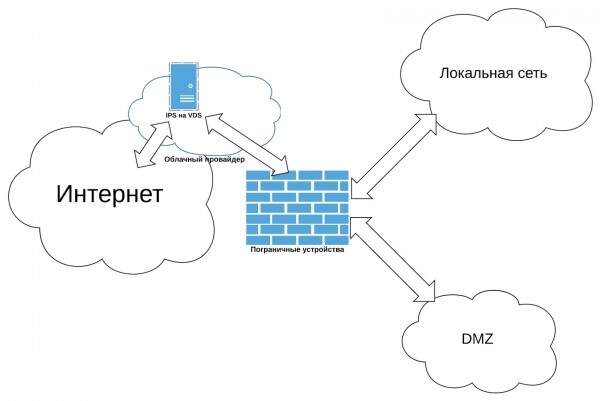
Často sa korporátne siete vystavujú distribuovaným útokom zameraným na odmietnutie služby (DDoS). Hoci moderné IDS dokážu bojovať s takýmito útokmi, uvedená forma nasadenia tu sotva pomôže. Systém rozpozná zhubnú aktivitu a zablokuje parazitný prenos, ale na to, aby sa tak stalo, musia pakety prejsť cez vonkajšie internetové pripojenie a dostať sa na jeho sieťové rozhranie. V závislosti od intenzity útoku môže prenosový kanál nezvládnuť záťaž a cieľ útočníkov bude dosiahnutý. Pre takéto prípady odporúčame nasadiť IDS na virtuálnom serveri s predsavzatejším výkonným internetovým pripojením. Pripojiť VPS k lokálnej sieti je možné cez VPN, a potom bude potrebné nastaviť cez neho smerovanie celého vonkajšieho prenosu. V prípade DDoS útoku potom nebude potrebné posielať pakety cez pripojenie k poskytovateľovi, budú zablokované na vonkajšom uzle.
Problém výberu
Identifikovať lídra medzi bezplatnými systémami je veľmi obtiažne. Výber IDS/IPS sa určuje topológiou siete, požadovanými funkciami ochrany, ako aj osobnými preferenciami administrátora a jeho ochotou zaoberať sa nastaveniami. Snort má dlhšiu históriu a je lepšie zdokumentovaný, hoci aj o Suricate nájdete informácie celkom ľahko na internete. V každom prípade, na osvojenie si systému bude potrebné vynaložiť určité úsilie, ktoré sa nakoniec oplatí — komerčné hardvérové a hardvérovopríkladové IDS/IPS sú dosť drahé a nie vždy sa zmestia do rozpočtu. Ľutovať strávený čas netreba, pretože dobrý admin vždy zvyšuje svoju kvalifikáciu na náklady zamestnávateľa. V tejto situácii všetci získavajú. V nasledujúcom článku sa pozrieme na niektoré možnosti nasadenia Suricaty a v praxi porovnáme modernejší systém s klasickým IDS/IPS Snort.
Zdroj: habr.com
