

Na konci mája sme odhalili kampaň šírenia malwaru triedy Remote Access Trojan (RAT) – programov, ktoré umožňujú útočníkom vzdialene ovládať infikovaný systém.
Skúmaná skupina sa vyznačovala tým, že si nevybrala na infikovanie žiadnu konkrétnu rodinu RAT. V útokoch v rámci kampane boli zaznamenané viaceré trójske kone (všetky v širokej dostupnosti). Tento rys nás priviedol na myšlienku o potkanovi kráľovi – mýtickom tvore zloženom z hlodavcov s previazanými chvostami.
Originál je prevzatý z monografie K. N. Rossikova „Myši a myšovité hlodavce, najdôležitejšie z hospodárskeho hľadiska“ (1908).
Na počesť tohto tvora sme nazvali skúmanú skupinu RATKing. V tomto príspevku podrobne popíšeme, ako útočníci vykonali útok, aké nástroje použili, a podelíme sa o svoje úvahy o atribúcii tejto kampane.
Priebeh útoku
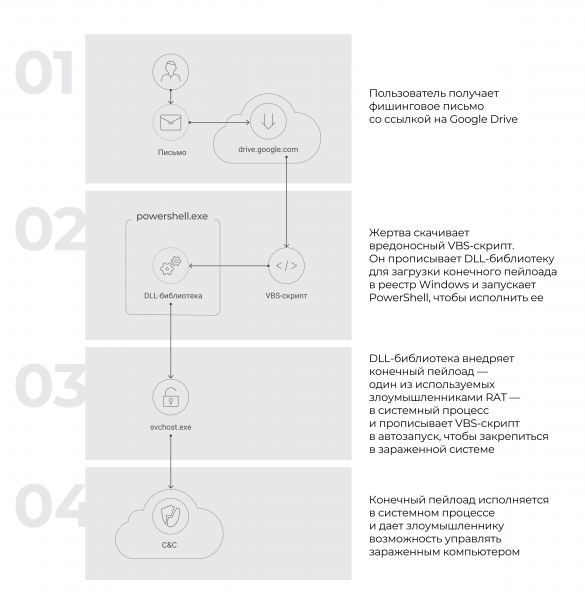
Všetky útoky v tejto kampani prebehli podľa nasledujúceho algoritmu:
- Používateľ dostal phishingový e-mail so odkazom na Google Drive.
- Po odkaze obeť stiahla škodlivý VBS skript, ktorý zapísal DLL knižnicu na stiahnutie konečného payloadu do registra Windows a spustil PowerShell, aby ju vykonal.
- DLL knižnica implantovala konečný payload – konkrétne jeden z RAT používaných útočníkmi – do systémového procesu a zapisovala VBS skript do Autostart, aby sa usadila v infikovanom stroji.
- Konečný payload sa vykonával v systémovom procese a dával útočníkovi možnosť ovládať infikovaný počítač.
Schématicky to môžeme predstaviť takto:
Ďalej sa zameriame na prvé tri fázy, pretože nás zaujíma práve mechanizmus dodania malwaru. Nebudeme podrobne popisovať mechanizmus fungovania samotných škodlivých programov. Tieto sú vo verejnej dostupnosti – buď sa predávajú na špecializovaných fórach, alebo sa dokonca šíria ako projekty s otvoreným zdrojom – a preto nie sú unikátne pre skupinu RATKing.
Analýza etáp útoku
Fáza 1. Phishingová distribúcia
Útok začínal tým, že obeť dostala škodlivý e-mail (útočníci používali rôzne šablóny s textom, na snímke nižšie je uvedený jeden z príkladov). V správe bol odkaz na legitímne úložisko drive.google.com, ktorý údajne viedol na stránku na stiahnutie dokumentu vo formáte PDF.
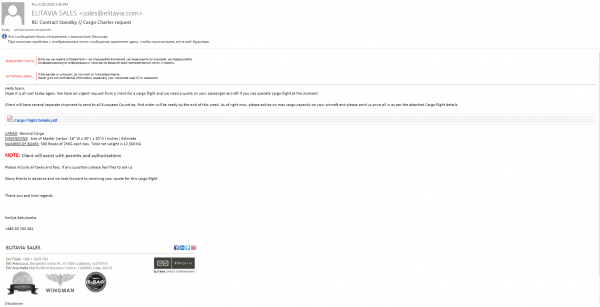
Príklad phishingového e-mailu
Namiesto PDF dokumentu sa však v skutočnosti nahral VBS skript.
Pri kliknutí na odkaz z e-mailu na snímke vyššie sa stiahol súbor s názvom Cargo Flight Details.vbs. V tomto prípade sa útočníci ani nesnažili zamaskovať súbor pod legálny dokument.
Zároveň sme v rámci tejto kampane objavili skript s názvom Cargo Trip Detail.pdf.vbs. Ten mohol byť považovaný za legálny PDF, pretože predvolene Windows skrýva príponu súborov. Pravda, v tomto prípade by jeho ikona, zodpovedajúca VBS skriptu, mohla stále vyvolať podozrenie.
V tejto fáze mohla obeť rozpoznať podvod: stačilo sa na stiahnuté súbory pozrieť na sekundu. Avšak v takých phishingových kampaniach útočníci často počítajú práve s nepozorným alebo zbrklým používateľom.
Fáza 2. Spustenie VBS skriptu
VBS skript, ktorý mohol používateľom neúmyselne spustiť, zapísal DLL knižnicu do registra Windows. Skript bol obfuskovaný: riadky v ňom boli zapísané vo forme bajtov, oddelených náhodným symbolom.
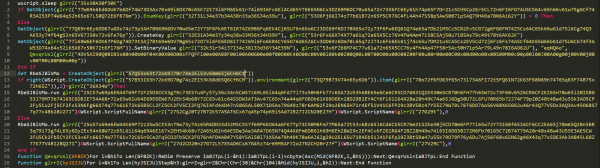
Príklad obfuskovaného skriptu
Algoritmus deobfuskácie je dosť jednoduchý: z obfuskovaného riadka bol vylúčený každý tretí znak, po čom bol výsledok dekódovaný z base16 na pôvodný riadok. Napríklad zo hodnoty 57Q53s63t72s69J70r74e2El53v68m65j6CH6Ct (vyznačené na snímke vyššie) vznikol riadok WScript.Shell.
Na deobfuskáciu riadkov sme použili funkciu na Pythone:
def decode_str(data_enc):
    return binascii.unhexlify(''.join([data_enc[i:i+2] for i in range(0, len(data_enc), 3)]))
Nižšie na riadkoch 9–10 je vyznačená hodnota, pri deobfuskácii ktorej sa získal DLL súbor. Ten bol spustený v nasledujúcej fáze pomocou PowerShell.

Riadok s obfuskovaným DLL
Každá funkcia v VBS skripte sa vykonávala v miere deobfuskácie riadkov.
Po spustení skriptu sa vyvolala funkcia wscript.sleep — s jej pomocou sa vykonávalo oneskorené vykonanie.
Následne skript pracoval s registrom Windows. Na tento účel používal technológiu WMI. Pomocou nej sa vytváral jedinečný kľúč a do jeho parametra sa zapisoval obsah spustiteľného súboru. Prístup k registru cez WMI sa vykonával pomocou nasledujúcej príkazu:
GetObject(winmgmts {impersonationLevel=impersonate}!\.rootdefault:StdRegProv) 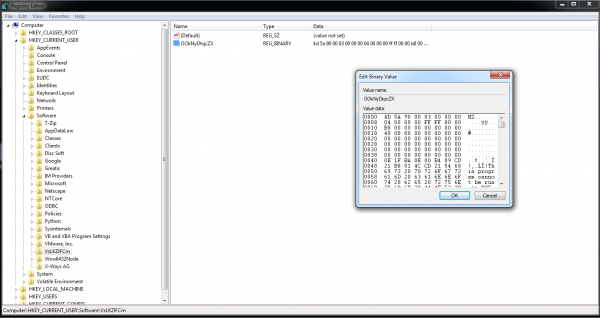
Záznam, ktorý vytvoril VBS skript v registri
Krok 3. Práca s DLL knižnicou
V treťom kroku škodlivá DLL knižnica načítavala koncový payload, integruje ho do systémového procesu a zabezpečuje automatické spustenie VBS skriptu pri prihlásení používateľa do systému.
Spustenie cez PowerShell
DLL knižnica bola vykonaná pomocou nasledujúceho príkazu v PowerShell:
[System.Threading.Thread]::GetDomain().Load((ItemProperty HKCU:///Software/// ).);
[GUyyvmzVhebFCw]::EhwwK('WScript.ScriptFullName', 'rWZlgEtiZr', 'WScript.ScriptName'),0
Tento príkaz vykonal nasledovné:
- získal dáta hodnoty registra s názvom
rnd_value_name— tieto dáta predstavovali DLL súbor napísaný na platforme .Net; - načítal získaný .Net modul do pamäte procesu
powershell.exes pomocou funkcie[System.Threading.Thread]::GetDomain().Load()(podrobný popis funkcie Load() ); - vykonal funkciu
GUyyvmzVhebFCw]::EhwwK()— s ňou začínalo vykonanie DLL knižnice — s parametramivbsScriptPath,xorKey,vbsScriptName. ParameterxorKeyuchovával kľúč na dešifrovanie koncového payloadu, a parametrevbsScriptPathavbsScriptNameboli odovzdávané na to, aby bol VBS skript zaregistrovaný na automatické spustenie.
Popis DLL knižnice
V dekompilovanej podobe načítač vyzeral takto:
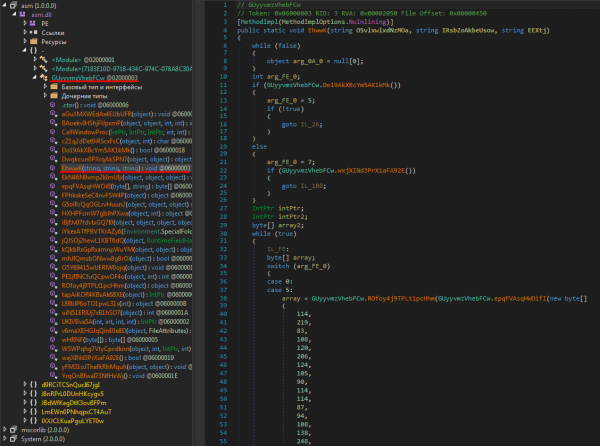
Načítač v dekompilovanej podobe (červenou je podčiarknutá funkcia, s ktorou začínalo vykonanie DLL knižnice)
Načítač je chránený protektorom .Net Reactor. Ugrupáciu tohto protektora výborne zvládne utilita de4dot.
Tento načítač:
- vykonával injektovanie payloadu do systémového procesu (v tomto príklade je to
svchost.exe); - registroval VBS skript na automatické spustenie.
Injektovanie payloadu
Pozrime sa na funkciu, ktorú vyvolával PowerShell skript.
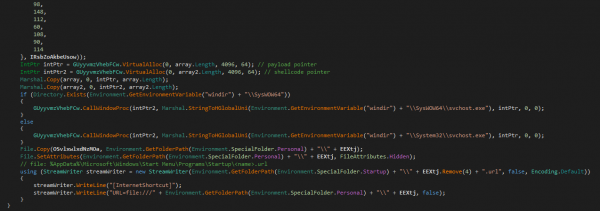
Funkcia, vyvolávaná PowerShell skriptom
Táto funkcia vykonávala nasledovné činnosti:
- dešifrovala dva polia údajov (
arrayaarray2na screenshot). Na začiatku boli stlačené pomocou gzip a zašifrované algoritmom XOR s kľúčomxorKey; - kopírovala dáta do vyhradených oblastí pamäte. Dáta z
array— do oblasti pamäte, na ktorú ukazovalintPtr(ukazovateľ na payloadna screenshot); dáta zarray2— do oblasti pamäte, na ktorú ukazovalintPtr2(ukazovateľ na shellcodena screenshot); - vyvolávala funkciu
CallWindowProcA( táto funkcia je na stránke Microsoft) s nasledovnými parametrami (nižšie sú uvedené názvy parametrov, na screenshot sú uvedené v tom istom poradí, ale s pracovnými hodnotami):lpPrevWndFunc— ukazovateľ na dáta zarray2;hWnd— ukazovateľ na reťazec, ktorý obsahuje cestu k vykonávanému súborusvchost.exe;Msg— ukazovateľ na dáta zarray;wParam,lParam— parametre správy (v tomto prípade tieto parametre neboli použité a mali hodnoty 0);
- vytvoril súbor
%AppData%MicrosoftWindowsStart MenuProgramsStartup<name>.url, kde<name>— to sú prvé 4 znaky parametravbsScriptName(na snímke obrazovky úryvok kódu s týmto príkazom začína príkazomFile.Copy). Takto sa malware pridáva URL súbor do zoznamu súborov pre automatické spúšťanie pri prihlásení užívateľa do systému a týmto sa upevňuje na infikovanom počítači. URL súbor obsahoval odkaz na skript:
[InternetShortcut]
URL = file : /\/\/<vbsScriptPath>
Pre pochopenie toho, ako sa implementoval injekt, sme dešifrovali dátové polia array a array2. Na to sme použili nasledujúcu funkciu v Pythone:
def decrypt(data, key):
    return gzip.decompress(
        bytearray([data[i] ^ key[i % len(key)] for i in range(len(data))])[4:])
V dôsledku toho sme zistili, že:
arraypredstavoval PE súbor – to je konečný payload;array2predstavoval shell kód, potrebný na vykonanie injektu.
Shell kód z poľa array2 bol predaný ako hodnota funkcie lpPrevWndFunc do funkcie CallWindowProcA. lpPrevWndFunc — funkcia spätného volania, jej prototyp vyzerá takto:
LRESULT WndFunc(
  HWND    hWnd,
  UINT    Msg,
  WPARAM  wParam,
  LPARAM  lParam
);
Týmto spôsobom, pri spustení funkcie CallWindowProcA s parametrami hWnd, Msg, wParam, lParam vykonáva shell kód z poľa array2 s argumentmi hWnd a Msg. hWnd — to je ukazovateľ na reťazec, ktorý obsahuje cestu k vykonateľnému súboru svchost.exe, a Msg — ukazovateľ na konečný payload.
Shell kód získaval adresy funkcií z kernel32.dll a ntdll32.dll podľa hodnôt hashov z ich mien a vykonával injekt konečného payloadu do pamäte procesu svchost.exe, pomocou techniky Process Hollowing (podrobnosti o nej môžete prečítať v tejto ). Pri injekte shell kód:
- vytváral proces
svchost.exev pozastavenom stave pomocou funkcieCreateProcessW; - potom skrýval zobrazenie sekcie v adrese procesu
svchost.exepomocou funkcieNtUnmapViewOfSection. Takto program oslobodzuje pamäť pôvodného procesusvchost.exe, aby potom na tej adrese alokoval pamäť pre payload; - alokoval pamäť pre payload v adrese procesu
svchost.exepomocou funkcieVirtualAllocEx;
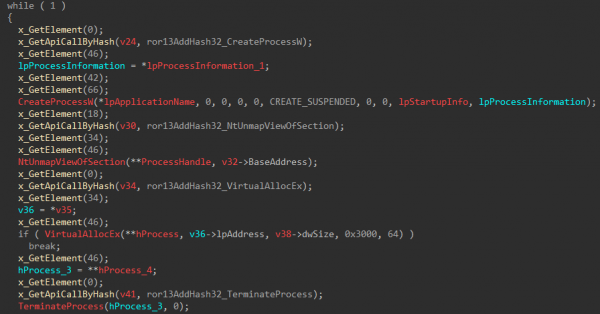
Začiatok procesu injektovania
- zapísal obsah payloadu do adresného priestoru procesu
svchost.exepomocou funkcieWriteProcessMemory(ako je na snímke nižšie); - obnovil proces
svchost.exepomocou funkcieResumeThread.
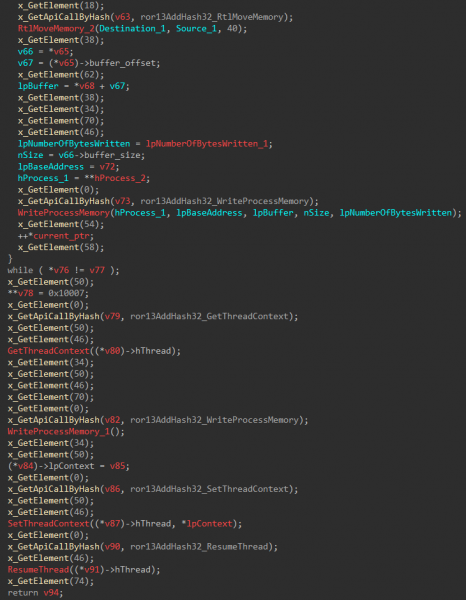
Ukončenie procesu injektovania
Načítané malware
V dôsledku popísaných akcií sa na infikovanej sústave nainštaloval jeden z niekoľkých škodlivých programov triedy RAT. V tabuľke nižšie sú uvedené použité v útoku škodlivé kódy, ktoré môžeme s istotou priradiť jednej skupine útočníkov, pretože vzorky sa obracali na jeden a ten istý riadiaci server.
Názov škodlivého softvéru
Prvýkrát si všimnuté
SHA-256
C&C
Proces, do ktorého sa vykonáva injektovanie
Darktrack
16-04-2020
ea64fe672c953adc19553ea3b9118ce4ee88a14d92fc7e75aa04972848472702
kimjoy007.dyndns[.]org:2017
svchost
Parallax
24-04-2020
b4ecd8dbbceaadd482f1b23b712bcddc5464bccaac11fe78ea5fd0ba932a4043
kimjoy007.dyndns[.]org:2019
svchost
WARZONE
18-05-2020
3786324ce3f8c1ea3784e5389f84234f81828658b22b8a502b7d48866f5aa3d3
kimjoy007.dyndns[.]org:9933
svchost
Netwire
20-05-2020
6dac218f741b022f5cad3b5ee01dbda80693f7045b42a0c70335d8a729002f2d
kimjoy007.dyndns[.]org:2000
svchost
Príklady distribuovaného škodlivého softvéru s jedným a tým istým riadiacim serverom
Tu sú zaujímavé dve veci.
Po prvé, samotný fakt, že útočníci použili hneď niekoľko rôznych rodín RAT. Takéto správanie nie je charakteristické pre známe kybernetické skupiny, ktoré často používajú približne rovnakú sadu im známych nástrojov.
Po druhé, RATKing použili škodlivé programy, ktoré sa buď predávajú na špecializovaných fórach za nízku cenu, alebo sú úplne projektami s otvoreným zdrojovým kódom.
Úplnejší zoznam použitých v kampani škodlivých programov — s jednou dôležitou výhradou — je uvedený na konci článku.
O skupine
Nemôžeme priradiť opísanú škodlivú kampaň k žiadnym známym útočníkom. Zatiaľ považujeme, že tieto útoky vykonala principiálne nová skupina. Ako sme už spomínali na začiatku, nazvali sme ju RATKing.
Na vytvorenie VBS skriptu skupina pravdepodobne použila nástroj podobný utilite od vývojára . Na to naznačuje podobnosť skriptu, ktorý vytvára tento program, so skriptom útočníkov. Konkrétne obidva:
- vykonávajú odložené spustenie pomocou funkcie
Sleep; - používajú WMI;
- zapíšu telo vykonateľného súboru ako parameter kľúča registru;
- vykonajú tento súbor pomocou PowerShell vo svojom adresnom priestore.
Pre názornosť porovnajte príkaz PowerShell na spustenie súboru z registru, ktorý používa skript vytvorený pomocou VBS-Crypter:
((Get-ItemProperty HKCU:Software NYANxCAT).NYANxCAT); $text = -join $text[-1..-$text.Length]; [AppDomain]::CurrentDomain.Load([Convert]::FromBase64String($text)).EntryPoint.Invoke($Null, $Null);s analogickou príkazom, ktorý použil skript útočníkov:
[System.Threading.Thread]::GetDomain().Load((ItemProperty HKCU:///Software/// ).);
[GUyyvmzVhebFCw]::EhwwK('WScript.ScriptFullName', 'rWZlgEtiZr', 'WScript.ScriptName'),0
Všimnime si, že ako jeden z payloadov útočníci použili inú utilitu od NYAN-x-CAT - .
Adresy C&C serverov naznačujú ešte jednu charakteristickú črtu RATKing: skupina preferuje služby dynamického DNS (pozri zoznam C&C v tabuľke s IoC).
IoC
V tabuľke nižšie je uvedený kompletný zoznam VBS skriptov, ktoré s vysokou pravdepodobnosťou môžeme priradiť k opísanej kampani. Všetky tieto skripty sú si podobné a vykonávajú približne rovnakú sekvenciu akcií. Všetky injekujú VPO triedy RAT do dôveryhodného procesu Windows. Všetky ich adresy C&C sú registrované s použitím Dynamic DNS služieb.
Napriek tomu nemôžeme tvrdiť, že všetky tieto skripty distribuovali rovnakí útočníci, s výnimkou vzoriek s identickými adresami C&C (napríklad kimjoy007.dyndns.org).
Názov škodlivého softvéru
SHA-256
C&C
Proces, do ktorého sa vykonáva injektovanie
Parallax
b4ecd8dbbceaadd482f1b23b712bcddc5464bccaac11fe78ea5fd0ba932a4043
kimjoy007.dyndns.org
svchost
00edb8200dfeee3bdd0086c5e8e07c6056d322df913679a9f22a2b00b836fd72
hope.doomdns.org
svchost
504cbae901c4b3987aa9ba458a230944cb8bd96bbf778ceb54c773b781346146
kimjoy007.dyndns.org
svchost
1487017e087b75ad930baa8b017e8388d1e99c75d26b5d1deec8b80e9333f189
kimjoy007.dyndns.org
svchost
c4160ec3c8ad01539f1c16fb35ed9c8c5a53a8fda8877f0d5e044241ea805891
franco20.dvrdns.org
svchost
515249d6813bb2dde1723d35ee8eb6eeb8775014ca629ede017c3d83a77634ce
kimjoy007.dyndns.org
svchost
1b70f6fee760bcfe0c457f0a85ca451ed66e61f0e340d830f382c5d2f7ab803f
franco20.dvrdns.org
svchost
b2bdffa5853f29c881d7d9bff91b640bc1c90e996f85406be3b36b2500f61aa1
hope.doomdns.org
svchost
c9745a8f33b3841fe7bfafd21ad4678d46fe6ea6125a8fedfcd2d5aee13f1601
kimjoy007.dyndns.org
svchost
1dfc66968527fbd4c0df2ea34c577a7ce7a2ba9b54ba00be62120cc88035fa65
franco20.dvrdns.org
svchost
c6c05f21e16e488eed3001d0d9dd9c49366779559ad77fcd233de15b1773c981
kimjoy007.dyndns.org
cmd
3b785cdcd69a96902ee62499c25138a70e81f14b6b989a2f81d82239a19a3aed
hope.doomdns.org
svchost
4d71ceb9d6c53ac356c0f5bdfd1a5b28981061be87e38e077ee3a419e4c476f9
2004para.ddns.net
svchost
00185cc085f284ece264e3263c7771073a65783c250c5fd9afc7a85ed94acc77
hope.doomdns.org
svchost
0342107c0d2a069100e87ef5415e90fd86b1b1b1c975d0eb04ab1489e198fc78
franco20.dvrdns.org
svchost
de33b7a7b059599dc62337f92ceba644ac7b09f60d06324ecf6177fff06b8d10
kimjoy007.dyndns.org
svchost
80a8114d63606e225e620c64ad8e28c9996caaa9a9e87dd602c8f920c2197007
kimjoy007.dyndns.org
svchost
acb157ba5a48631e1f9f269e6282f042666098614b66129224d213e27c1149bb
hope.doomdns.org
cmd
bf608318018dc10016b438f851aab719ea0abe6afc166c8aea6b04f2320896d3
franco20.dvrdns.org
svchost
4d0c9b8ad097d35b447d715a815c67ff3d78638b305776cde4d90bfdcb368e38
hope.doomdns.org
svchost
e7c676f5be41d49296454cd6e4280d89e37f506d84d57b22f0be0d87625568ba
kimjoy007.dyndns.org
svchost
9375d54fcda9c7d65f861dfda698e25710fda75b5ebfc7a238599f4b0d34205f
franco20.dvrdns.org
svchost
128367797fdf3c952831c2472f7a308f345ca04aa67b3f82b945cfea2ae11ce5
kimjoy007.dyndns.org
svchost
09bd720880461cb6e996046c7d6a1c937aa1c99bd19582a562053782600da79d
hope.doomdns.org
svchost
0a176164d2e1d5e2288881cc2e2d88800801001d03caedd524db365513e11276
paradickhead.homeip.net
svchost
0af5194950187fd7cbd75b1b39aab6e1e78dae7c216d08512755849c6a0d1cbe
hope.doomdns.org
svchost
Warzone
3786324ce3f8c1ea3784e5389f84234f81828658b22b8a502b7d48866f5aa3d3
kimjoy007.dyndns.org
svchost
db0d5a67a0ced6b2de3ee7d7fc845a34b9d6ca608e5fead7f16c9a640fa659eb
kimjoy007.dyndns.org
svchost
Netwire
6dac218f741b022f5cad3b5ee01dbda80693f7045b42a0c70335d8a729002f2d
kimjoy007.dyndns.org
svchost
Darktrack
ea64fe672c953adc19553ea3b9118ce4ee88a14d92fc7e75aa04972848472702
kimjoy007.dyndns.org
svchost
WSH RAT
d410ced15c848825dcf75d30808cde7784e5b208f9a57b0896e828f890faea0e
anekesolution.linkpc.net
RegAsm
Lime
896604d27d88c75a475b28e88e54104e66f480bcab89cc75b6cdc6b29f8e438b
softmy.duckdns.org
RegAsm
QuasarRAT
bd1e29e9d17edbab41c3634649da5c5d20375f055ccf968c022811cd9624be57
darkhate-23030.portmap.io
RegAsm
12044aa527742282ad5154a4de24e55c9e1fae42ef844ed6f2f890296122153b
darkhate-23030.portmap.io
RegAsm
be93cc77d864dafd7d8c21317722879b65cfbb3297416bde6ca6edbfd8166572
darkhate-23030.portmap.io
RegAsm
933a136f8969707a84a61f711018cd21ee891d5793216e063ac961b5d165f6c0
darkhate-23030.portmap.io
RegAsm
71dea554d93728cce8074dbdb4f63ceb072d4bb644f0718420f780398dafd943
chrom1.myq-see.com
RegAsm
0d344e8d72d752c06dc6a7f3abf2ff7678925fde872756bf78713027e1e332d5
darkhate-23030.portmap.io
RegAsm
0ed7f282fd242c3f2de949650c9253373265e9152c034c7df3f5f91769c6a4eb
darkhate-23030.portmap.io
RegAsm
aabb6759ce408ebfa2cc57702b14adaec933d8e4821abceaef0c1af3263b1bfa
darkhate-23030.portmap.io
RegAsm
1699a37ddcf4769111daf33b7d313cf376f47e92f6b92b2119bd0c860539f745
darkhate-23030.portmap.io
RegAsm
3472597945f3bbf84e735a778fd75c57855bb86aca9b0a4d0e4049817b508c8c
darkhate-23030.portmap.io
RegAsm
809010d8823da84cdbb2c8e6b70be725a6023c381041ebda8b125d1a6a71e9b1
darkhate-23030.portmap.io
RegAsm
4217a2da69f663f1ab42ebac61978014ec4f562501efb2e040db7ebb223a7dff
darkhate-23030.portmap.io
RegAsm
08f34b3088af792a95c49bcb9aa016d4660609409663bf1b51f4c331b87bae00
darkhate-23030.portmap.io
RegAsm
79b4efcce84e9e7a2e85df7b0327406bee0b359ad1445b4f08e390309ea0c90d
darkhate-23030.portmap.io
RegAsm
12ea7ce04e0177a71a551e6d61e4a7916b1709729b2d3e9daf7b1bdd0785f63a
darkhate-23030.portmap.io
RegAsm
d7b8eb42ae35e9cc46744f1285557423f24666db1bde92bf7679f0ce7b389af9
darkhate-23030.portmap.io
RegAsm
def09b0fed3360c457257266cb851fffd8c844bc04a623c210a2efafdf000d5c
darkhate-23030.portmap.io
RegAsm
50119497c5f919a7e816a37178d28906fb3171b07fc869961ef92601ceca4c1c
darkhate-23030.portmap.io
RegAsm
ade5a2f25f603bf4502efa800d3cf5d19d1f0d69499b0f2e9ec7c85c6dd49621
darkhate-23030.portmap.io
RegAsm
189d5813c931889190881ee34749d390e3baa80b2c67b426b10b3666c3cc64b7
darkhate-23030.portmap.io
RegAsm
c3193dd67650723753289a4aebf97d4c72a1afe73c7135bee91c77bdf1517f21
darkhate-23030.portmap.io
RegAsm
a6f814f14698141753fc6fb7850ead9af2ebcb0e32ab99236a733ddb03b9eec2
darkhate-23030.portmap.io
RegAsm
a55116253624641544175a30c956dbd0638b714ff97b9de0e24145720dcfdf74
darkhate-23030.portmap.io
RegAsm
d6e0f0fb460d9108397850169112bd90a372f66d87b028e522184682a825d213
darkhate-23030.portmap.io
RegAsm
522ba6a242c35e2bf8303e99f03a85d867496bbb0572226e226af48cc1461a86
darkhate-23030.portmap.io
RegAsm
fabfdc209b02fe522f81356680db89f8861583da89984c20273904e0cf9f4a02
darkhate-23030.portmap.io
RegAsm
08ec13b7da6e0d645e4508b19ba616e4cf4e0421aa8e26ac7f69e13dc8796691
darkhate-23030.portmap.io
RegAsm
8433c75730578f963556ec99fbc8d97fa63a522cef71933f260f385c76a8ee8d
darkhate-23030.portmap.io
RegAsm
99f6bfd9edb9bf108b11c149dd59346484c7418fc4c455401c15c8ac74b70c74
darkhate-23030.portmap.io
RegAsm
d13520e48f0ff745e31a1dfd6f15ab56c9faecb51f3d5d3d87f6f2e1abe6b5cf
darkhate-23030.portmap.io
RegAsm
9e6978b16bd52fcd9c331839545c943adc87e0fbd7b3f947bab22ffdd309f747
darkhate-23030.portmap.io
RegAsm
Zdroj: habr.com
