

Spoľahlivosť šifrovania je jedným z najdôležitejších ukazovateľov pri používaní informačných systémov pre podnikanie, pretože denne sa podieľajú na prenosu obrovského množstva dôverných informácií. Bežným prostriedkom na hodnotenie kvality SSL pripojenia je nezávislý test od Qualys SSL Labs. Keďže tento test môže spustiť ktokoľvek, pre SaaS poskytovateľov je obzvlášť dôležité, aby bola ich hodnotenie v tomto teste maximálne. O kvalitu SSL pripojenia sa starajú nielen SaaS poskytovatelia, ale aj bežné podniky. Pre nich je tento test skvelou príležitosťou na odhalenie potenciálne zraniteľných miest a včasné uzavretie všetkých medzier pre kyberzločincov.
V Zimbra OSE je povolené používať dva typy SSL certifikátov. Prvý — je to samopodpisovaný certifikát, ktorý sa automaticky pridáva počas inštalácie. Tento certifikát je zadarmo a nie je časovo obmedzený, čo znamená, že je ideálny na testovanie Zimbra OSE alebo jej používanie výhradne v rámci vnútornej siete. Avšak pri prístupe do webového klienta uvidia používatelia upozornenie od prehliadača, že tento certifikát nie je dôveryhodný, a test od Qualys SSL Labs vašu serverovú inštanciu určite zlyhá.
Druhý — je to komerčný SSL certifikát, ktorý bol podpísaný certifikačnou autoritou. Takéto certifikáty sú bez problémov akceptované prehliadačmi a zvyčajne sa používajú pri komerčnej prevádzke Zimbra OSE. Hneď po správnom nainštalovaní komerčného certifikátu Zimbra OSE 8.8.15 dosahuje hodnotenie A v teste od Qualys SSL Labs. Je to skvelý výsledok, ale naším cieľom je dosiahnuť výsledok A+.
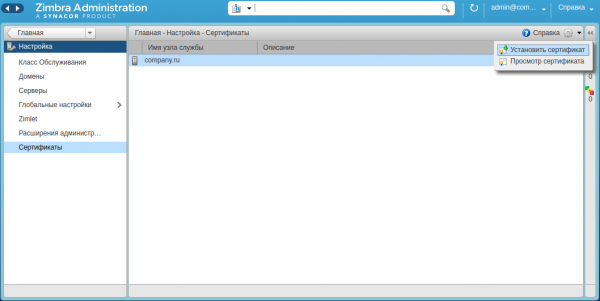
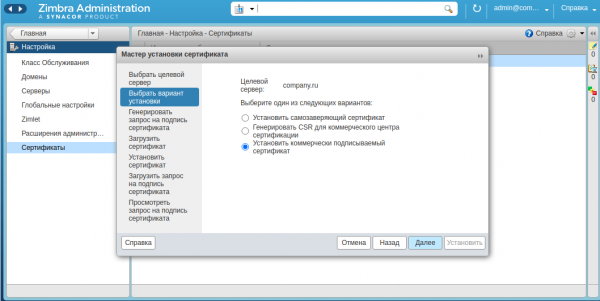
Aby ste dosiahli maximálne hodnotenie v teste od Qualys SSL Labs pri používaní Zimbra Collaboration Suite Open-Source Edition, je potrebné vykonať niekoľko krokov:
1. Zvýšenie parametrov protokolu Diffie-Hellman
Predvolene hodnoty parametrov protokolu Diffie-Hellman vo všetkých komponentoch Zimbra OSE 8.8.15, ktoré používajú OpenSSL, sú 2048 bitov. Tento parametr je viac ako dostatočný na dosiahnutie hodnotenia A+ v teste od Qualys SSL Labs. Ak však prechádzate z starších verzií, hodnoty parametrov môžu byť nižšie. Preto sa odporúča po dokončení aktualizácie spustiť príkaz zmdhparam set -new 2048, ktorý zvýši parametre protokolu Diffie-Hellman na prijateľných 2048 bitov, a ak to je potrebné, pomocou tohto príkazu je možné zvýšiť hodnotu parametrov na 3072 alebo 4096 bitov, čo na jednej strane predĺži čas generovania, no na druhej strane pozitívne ovplyvní úroveň bezpečnosti poštového servera.
2. Aktivácia odporúčaného zoznamu šifrovacích algoritmov
Základná verzia Zimbra Collaboration Suite otvoreného zdroja podporuje široké spektrum silných a slabých šifrov, pomocou ktorých sa šifrujú údaje prechádzajúce cez zabezpečené pripojenie. Avšak používanie slabých šifrov predstavuje vážny problém pri kontrole bezpečnosti SSL pripojenia. Aby sme sa tomu vyhli, je potrebné nastaviť zoznam používaných šifrov.
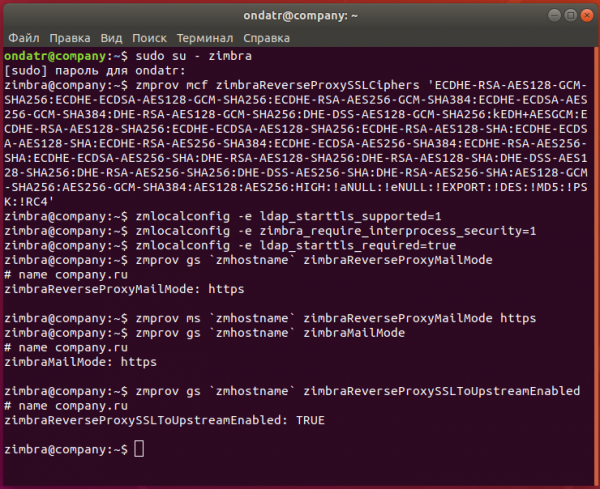
Na to je potrebné využiť príkaz zmprov mcf zimbraReverseProxySSLCiphers 'ECDHE-RSA-AES128-GCM-SHA256:ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES256-GCM-SHA384:ECDHE-ECDSA-AES256-GCM-SHA384:DHE-RSA-AES128-GCM-SHA256:DHE-DSS-AES128-GCM-SHA256:kEDH+AESGCM:ECDHE-RSA-AES128-SHA256:ECDHE-ECDSA-AES128-SHA256:ECDHE-RSA-AES128-SHA:ECDHE-ECDSA-AES128-SHA:ECDHE-RSA-AES256-SHA384:ECDHE-ECDSA-AES256-SHA384:ECDHE-RSA-AES256-SHA:ECDHE-ECDSA-AES256-SHA:DHE-RSA-AES128-SHA256:DHE-RSA-AES128-SHA:DHE-DSS-AES128-SHA256:DHE-RSA-AES256-SHA256:DHE-DSS-AES256-SHA:DHE-RSA-AES256-SHA:AES128-GCM-SHA256:AES256-GCM-SHA384:AES128:AES256:HIGH:!aNULL:!eNULL:!EXPORT:!DES:!MD5:!PSK:!RC4'
Tento príkaz obsahuje odporúčaný súbor šifrov a vďaka nemu sa do zoznamu dajú ihneď zahrnúť spoľahlivé šifry a vylúčiť nespoľahlivé. Teraz ostáva len reštartovať uzly s reverzným proxy pomocou príkazu zmproxyctl restart. Po reštartovaní nadobudnú zmeny platnosť.
Ak vás tento zoznam z rôznych dôvodov neuspokojuje, je možné z neho odstrániť niekoľko slabých šifrov s pomocou príkazu zmprov mcf +zimbraSSLExcludeCipherSuites. Napríklad príkaz zmprov mcf +zimbraSSLExcludeCipherSuites TLS_RSA_WITH_RC4_128_MD5 +zimbraSSLExcludeCipherSuites TLS_RSA_WITH_RC4_128_SHA +zimbraSSLExcludeCipherSuites SSL_RSA_WITH_RC4_128_MD5 +zimbraSSLExcludeCipherSuites SSL_RSA_WITH_RC4_128_SHA +zimbraSSLExcludeCipherSuites TLS_ECDHE_RSA_WITH_RC4_128_SHA, ktorý úplne vylúči používanie šifrov RC4. Takisto je možné postupovať aj so šiframi AES a 3DES.
3. Aktivácia HSTS
Aktivované mechanizmy povinného zapínania šifrovania spojení a obnovenia relácie TLS sú tiež povinnými podmienkami na dosiahnutie najvyššieho skóre v teste od Qualys SSL Labs. Na ich aktiváciu je potrebné zadať príkaz zmprov mcf +zimbraResponseHeader "Strict-Transport-Security: max-age=31536000". Tento príkaz pridá potrebnú hlavičku do konfigurácie, a aby nové nastavenia vstúpili do platnosti, bude potrebné reštartovať Zimbra OSE pomocou príkazu zmcontrol restart.
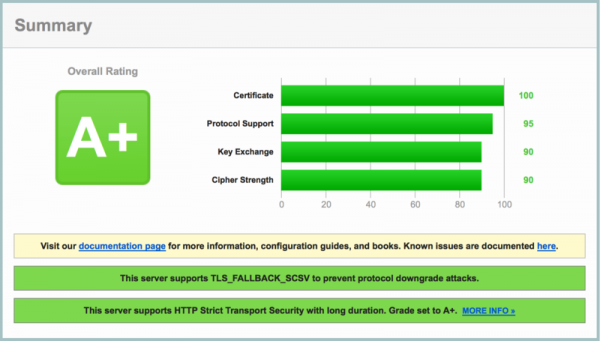
Už v tomto štádiu test od Qualys SSL Labs bude ukazovať hodnotenie A+, avšak ak chcete ďalej zlepšiť bezpečnosť vášho servera, je možné podniknúť ďalšie kroky.
Napríklad môžete aktivovať povinné šifrovanie medzi procesnými spojeniami, ako aj povinné šifrovanie pri pripojení k službám Zimbra OSE. Na overenie medzi procesných spojení zadajte nasledujúce príkazy:
zmlocalconfig -e ldap_starttls_supported=1
zmlocalconfig -e zimbra_require_interprocess_security=1
zmlocalconfig -e ldap_starttls_required=true
Na aktiváciu povinného šifrovania je potrebné zadať:
zmprov gs `zmhostname` zimbraReverseProxyMailMode
zmprov ms `zmhostname` zimbraReverseProxyMailMode https

zmprov gs `zmhostname` zimbraMailMode
zmprov ms `zmhostname` zimbraMailMode https

zmprov gs `zmhostname` zimbraReverseProxySSLToUpstreamEnabled
zmprov ms `zmhostname` zimbraReverseProxySSLToUpstreamEnabled TRUE
Vďaka týmto príkazom budú všetky spojenia šifrované s proxy-servermi a poštovými servermi, a taktiež bude vykonávané proxyovanie všetkých týchto spojení.
Takto, dodržiavaním našich odporúčaní, môžete nielen dosiahnuť najvyššie hodnotenie v teste bezpečnosti SSL spojenia, ale aj výrazne zvýšiť bezpečnosť celej infraštruktúry Zimbra OSE.
Na všetky otázky týkajúce sa Zextras Suite môžete kontaktovať zástupkyňu spoločnosti „Zextras“ Ekaterinu Triandafiliidi na e-mailovej adrese katerina@zextras.com
Zdroj: habr.com
