

Pred pár rokmi už výskumné agentúry a poskytovatelia informačných bezpečnostných služieb začali správy o počtu DDoS útokov. Ale už ku 1. štvrťroku 2019 títo sami vedci oznámili ich ohromujúci o 84%. A potom to išlo len vpred. Zatiaľ čo pandémia neprispela k atmosfére pokoja — práve naopak, kyberzločinci a spammeri to považovali za skvelý signál na útok, a objem DDoS útokov vzrástol. .
Sme presvedčení, že éra jednoduchých a ľahko odhaľovaných DDoS útokov (a nie príliš zložitých nástrojov, ktoré ich môžu zabrániť) už skončila. Kyberzločinci sa naučili lepšie skrývať tieto útoky a realizovať ich čoraz sofistikovanejším spôsobom. Temný priemysel prešiel od brute force útokov k útokom na úrovni aplikácií. Dostáva vážne zakázky na narušenie obchodných procesov, vrátane úplne offline procesov.
Vnikanie do reality
V roku 2017 séria DDoS útokov zameraných na dopravné služby Švédska spôsobila dlhé V roku 2019 u národného železničného operátora Dánska vypnuli predajné systémy. V dôsledku toho na staniciach nefungovali automaty na predaj lístkov a automatické brány, a viac ako 15 tisíc cestujúcich nemohlo nikam odísť. V tom istom roku 2019 silný kybernetický útok spôsobil odstavenie dodávky elektriny v .
Dôsledky DDoS útokov pociťujú teraz nielen online používatelia, ale aj ľudia, ako sa hovorí, IRL (in real life). Hoci historicky útočníci cielili iba na online služby, teraz často ich úlohou je narušiť akékoľvek obchodné operácie. Podľa našich odhadov má dnes viac ako 60% útokov takýto cieľ — na vydieranie alebo nečistú konkurenciu. Pri transakciách a logistike je to obzvlášť zraniteľné.
Chytrejšie a drahšie
DDoS sa stále považuje za jeden z najrozšírenejších a najrýchlejšie rastúcich typov kybernetickej kriminality. Podľa odborných predpovedí ich počet od roku 2020 bude len rásť. Tento nárast je spojený s rôznymi dôvodmi — s ešte väčším prechodom podnikania online kvôli pandémii, s rozvojom samotného temného priemyslu kybernetickej kriminality a dokonca aj s .
„Populárne“ DDoS útoky sa vtedy stali populárnymi kvôli jednoduchej realizácii a nízkym nákladom: pred pár rokmi ich bolo možné iniciovať za 50 dolárov denne. Dnes sa zmenili ciele aj metódy útokov, čo viedlo k ich zvýšenej zložitosti a následne aj nákladom. Áno, ceny od 5 dolárov za hodinu stále existujú v cenových ponukách (áno, kyberzločinci majú cenníky a tarify), ale za webovú stránku s ochranou už žiadajú od 400 dolárov denne a náklady na „individuálne“ objednávky pre veľké spoločnosti dosahujú niekoľko tisíc dolárov.
Teraz existujú dva hlavné typy DDoS útokov. Prvý má cieľ učiniť online zdroj nedostupným na určitý čas. Platby za ne útočníci požadujú za čas samotného útoku. V tomto prípade DDoS operátor sa nezaujíma o konkrétny výsledok, a klient v podstate robí zálohu na začiatok útoku. Tieto metódy sú dosť lacné.
Druhý typ sú útoky, ktoré sa platia iba pri dosiahnutí určitých výsledkov. Tieto sú už zaujímavejšie. Sú oveľa zložitejšie na vykonanie a preto výrazne drahšie, pretože útočníkom sa musí vyberať najúčinnejšie metódy na dosiahnutie cieľov. V Variti občas vedieme celé šachové partie s kyberzločincami, ktorí okamžite menia taktiku a nástroje a snažia sa preniknúť do viacerých zraniteľností na rôznych úrovniach. Ide o jasné tímové útoky, v ktorých hackeri veľmi dobre vedia, ako reagovať a brániť sa proti činnostiam obrancov. Bojovať s nimi nie je len náročné, ale aj veľmi nákladné pre spoločnosti. Napríklad jeden z našich klientov, veľký sieťový maloobchodník, mal takmer tri roky tím 30 ľudí, ktorých úlohou bolo bojovať proti DDoS útokom.
Podľa údajov Variti jednoduché DDoS útoky, ktoré sú vykonávané výhradne z nudy, trollingu alebo nespokojnosti s konkrétnou spoločnosťou, v súčasnosti tvoria menej ako 10 % všetkých DDoS útokov (samozrejme, že pre nezabezpečené zdroje môže byť iná štatistika, my sa pozeráme na údaje našich klientov). Všetko ostatné je práca profesionálnych tímov. Zároveň tri štvrtiny všetkých "zlých" botov sú zložití boti, ktorých je ťažké odhaliť pomocou väčšiny moderných trhových riešení. Napodobňujú správanie skutočných používateľov alebo prehliadačov a zavádzajú vzorce, ktoré sťažujú rozlíšenie medzi "dobrými" a "zlými" požiadavkami. Tým pádom sú útoky menej nápadné a, teda, efektívnejšie.
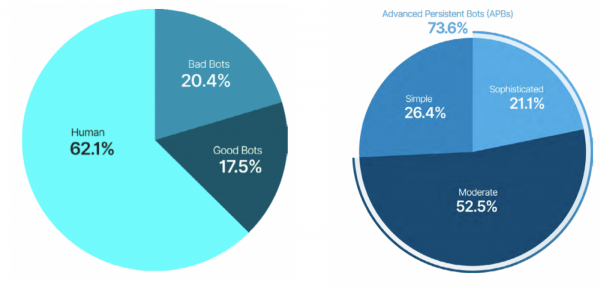
Údaje od GlobalDots
Nové ciele DDoS
Správa od analytikov z GlobalDots sa uvádza, že boti v súčasnosti generujú 50 % celkového webového trafic, pričom 17,5 % z nich sú práve škodlivé boti.
Boti dokážu rôznymi spôsobmi znepríjemniť život spoločnostiam: okrem toho, že "zhadzujú" stránky, teraz sa zaoberajú aj tým, že zvyšujú náklady na reklamu, klikajú na reklamné oznámenia, parsujú ceny, aby ich znížili o drobné a prilákali kupujúcich, a kradnú obsah s rôznymi neetickými cieľmi (napríklad sme nedávno o stránkach s ukradnutým obsahom, ktoré nútia používateľov riešiť cudzie CAPTCHA). Boti silne skresľujú rôznu obchodnú štatistiku, a tak sa rozhodnutia prijímajú na základe nesprávnych údajov. DDoS útok často slúži ako dymová clona pre ešte závažnejšie zločiny, ako je hackovanie a krádež dát. A teraz vidíme, že sa objavila celá nová trieda kybernetických hrozieb — narušenie fungovania určitých obchodných procesov spoločnosti, často offline (pretože v našich časoch nič nemôže byť úplne "off-line"). Obzvlášť často vidíme, že sú narušené logistické procesy a komunikácie so zákazníkmi.
"Nedoručené"
Logistické obchodné procesy sú kľúčové pre väčšinu spoločností, preto na ne často útočia. Tu sú možné scenáre útokov.
Nie je na sklade
Ak pracujete v oblasti online obchodu, určite ste už oboznámení s problémom falošných objednávok. V prípade útokov boti preťažujú logistické zdroje a robia produkty nedostupnými pre ostatných zákazníkov. Na tento účel umiestňujú obrovské množstvo falošných objednávok, ktoré zodpovedajú maximálnemu počtu produktov na sklade. Tieto produkty sa potom nezaplatia a po určitom čase sa vrátia na stránku. Ale problém je už spôsobený: boli označené ako „nie je na sklade“, a časť zákazníkov už prešla ku konkurencii. Táto taktika je dobre známa v priemysle leteniek, kde niekedy boti okamžite „kúpia“ všetky lístky takmer ihneď po ich zverejnení. Napríklad, jeden z našich klientov – veľká letecká spoločnosť – utrpel taký útok organizovaný čínskymi konkurentmi. Za iba dve hodiny ich boti objednali 100% lístkov na určité trasy.
Sneaker boti
Ďalší populárny scenár: boti okamžite kupujú celú radu produktov, a ich vlastníci ich neskôr predávajú za zvýšenú cenu (priemerná prirážka je 200%). Tieto boti sa nazývajú sneaker boti, pretože s týmto problémom sa dobre oboznámila priemysel módnych tenisiek, najmä – limitovaných kolekcií. Boti prakticky za minúty vykúpili práve zverejnené nové kolekcie, pričom zablokovali zdroj tak, aby sa tam nemohli dostať skutoční používatelia. Je to zriedkavý prípad, keď sa o botov písalo v módnych časopisoch. Aj tak predajcovia lístkov na prestížne podujatia ako futbalové zápasy využívajú rovnaký scenár.
Iné scenáre
Ale to ešte nie je všetko. Existuje ešte zložitejší variant útokov na logistiku, ktorý hrozí vážnymi stratami. Tieto útoky môžu prebiehať, ak má služba možnosť „Platba pri prevzatí tovaru“. Boti zanechávajú falošné objednávky na takéto produkty, pričom uvádzajú falošné, alebo dokonca skutočné adresy nič netušiacich ľudí. A spoločnosti nesú obrovské náklady na prepravu, skladovanie a zisťovanie podrobností. V tom čase sú produkty nedostupné pre iných zákazníkov a okrem toho zaberajú miesto na sklade.
Čo ešte? Boti zanechávajú masívne falošné negatívne recenzie na produkty, znefunkčňujú funkciu „vrátenia platby“, blokujú transakcie, kradnú údaje zákazníkov, spamujú reálnych kupujúcich – možností je neúrekom. Dobrým príkladom je nedávny útok na DHL, Hermes, AldiTalk, Freenet, Snipes.com. Hackeri , že testujú systémy ochrany proti DDoS, a nakoniec položili portál obchodných zákazníkov spoločnosti a všetky API. Výsledkom boli veľké problémy pri dodávke tovaru zákazníkom.
Zavolajte zajtra
Minulý rok Federálna obchodná komisia (FTC) oznámila dvojitý rast sťažností od podnikov a používateľov na spamové a podvodnícke telefonické hovory od botov. Podľa niektorých odhadov tvoria všetkých hovorov.
Rovnako ako v prípadoch s DDoS, ciele TDoS – masívne útoky botov na telefóny – sa pohybujú od "súťaží" až po nečistú konkurenčnú boj. Boti sú schopní preťažiť kontaktné centrá a nevpustiť skutočných zákazníkov. Táto metóda je účinná nielen pre call centrá s "živými" operátormi, ale aj tam, kde sa používajú systémy AVR. Boti môžu tiež hromadne útočiť na iné komunikačné kanály so zákazníkmi (čaty, e-maily), narušovať prácu CRM systémov a dokonca do určitej miery negatívne ovplyvňovať riadenie personálu, keďže operátori sú preťažení v snahe vysporiadať sa s krízou. Útoky môžu byť tiež synchronizované s tradičným DDoS útokom na online zdroje obete.
Nedávno podobný útok narušil prácu záchrannej služby v USA – obyčajní ľudia, ktorí naliehavo potrebovali pomoc, sa jednoducho nemohli dovolať. Približne v tom istom čase postihol rovnaký osud aj Dublinskú zoologickú záhradu: najmenej 5000 ľudí dostalo spam v podobe textových SMS správ, vyzývajúcich ich, aby naliehavo zavolali na telefónne číslo zoologickej záhrady a požiadali o fiktívnu osobu.
Wi-Fi nebude
Kyberzločinci môžu tiež jednoducho zablokovať celú firemnú sieť. Často sa blokovanie IP používa ako obrana proti DDoS útokom. Avšak nie je to len neefektívna, ale aj veľmi nebezpečná prax. IP adresa sa ľahko nájde (napríklad pomocou monitorovania zdrojov) a ľahko sa dá nahradiť (alebo falšovať). Naši klienti pred príchodom do Variti mali prípady, keď to viedlo k tomu, že blokovanie určitého IP jednoducho odpojilo Wi-Fi v ich vlastných kanceláriách. Bol prípad, keď klientovi „nasadili“ potrebné IP a on zablokoval prístup na svoj zdroj užívateľom z celého regiónu, pričom si to dlho nevšimol, pretože v ostatnom všetko fungovalo perfektne.
Čo je nové?
Nové hrozby si vyžadujú nové riešenia na ochranu. Táto nová nika na trhu sa však len začína formovať. Riešení pre efektívnu obranu proti jednoduchým útokom botov je množstvo, ale so zložitými to už nie je také jednoduché. Mnohé riešenia stále praktizujú metódy blokovania IP. Iným trvá čas, kým zhromaždia prvotné dáta na začiatok práce, a týchto 10-15 minút môže byť zraniteľnosťou. Existujú riešenia, ktoré sú založené na strojovom učení a ktoré dokážu určiť bota podľa jeho správania. A súčasne tí, na „tej“ strane, sa chvália, že už majú boty, ktoré môžu imitovať reálne, od človeka nerozlíšiteľné vzorce. Kto koho — zatiaľ nie je jasné.
Čo robiť, ak musíte bojovať s profesionálnymi tímami botanov a zložitými, viacstupňovými útokmi naraz na viacerých úrovniach?
Naša skúsenosť ukazuje, že je potrebné zamerať sa na filtrovanie nelegitímnych požiadaviek bez blokovania IP adries. Pre zložité DDoS útoky je potrebné filtrovať na viacerých úrovniach, vrátane transportnej úrovne, úrovne aplikácií a API rozhraní. Vďaka tomu je možné odrážať aj nízkofrekvenčné útoky, ktoré sú zvyčajne neviditeľné, a preto sú často prehliadané. Nakoniec je potrebné pustiť všetkých skutočných užívateľov aj v čase, keď prebieha aktívna fáza útoku.
Po druhé, spoločnostiam je potrebné umožniť vytvárať vlastné viacstupňové systémy ochrany, do ktorých, okrem nástrojov na prevenciu DDoS útokov, budú integrované systémy proti podvodom, krádeži dát, ochrane obsahu a ďalšie.
Po tretie, musia pracovať v reálnom čase od prvého dopytu — schopnosť okamžite reagovať na bezpečnostné incidenty výrazne zvyšuje šance na zabránenie útoku alebo zmiernenie jeho deštruktívnej sily.
Najbližšia budúcnosť: správa reputácie a zber veľkých dát pomocou botov
História DDoS sa vyvíjala od jednoduchých po zložité. Spočiatku bolo cieľom zlodejov zastaviť prevádzku webovej stránky. Teraz považujú za efektívnejšie zamerať sa na hlavné obchodné procesy.
Zložitost útokov bude naďalej rásť, je to nevyhnutné. Okrem toho, čo robia zlé roboty teraz — krádeže dát a ich falšovanie, vydieranie, spam — roboty budú zbierať dáta z mnohých zdrojov (Big Data) a vytvárať „dôveryhodné“ falošné účty na ovplyvňovanie, správu reputácie alebo masové phishingové útoky.
V súčasnosti si len veľké spoločnosti môžu dovoliť investície do ochrany proti DDoS a robotom, ale aj oni nie vždy dokážu úplne sledovať a filtrovať prevádzku generovanú robotmi. Jediným pozitívom, že útoky robotov sa komplikujú, je to, že podnecujú trh vytvárať „inteligentné“ a sofistikovanejšie riešenia na ochranu.
Čo si myslíte — ako sa bude rozvíjať odvetvie ochrany proti robotom a aké riešenia sú na trhu potrebné už teraz?
Zdroj: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish