

Vo svete internetu, rovnako ako v bežnom živote, otvorené dvere neznamenajú vždy, že všetko, čo za nimi je, bude odnesené, a zatvorené dvere nie sú zaručením pokoja.
Dnešný príbeh sa zaoberá niekoľkými veľkými únikmi údajov a krádežami peňazí v histórii Svetového internetu.
Tragický príbeh mladého génia
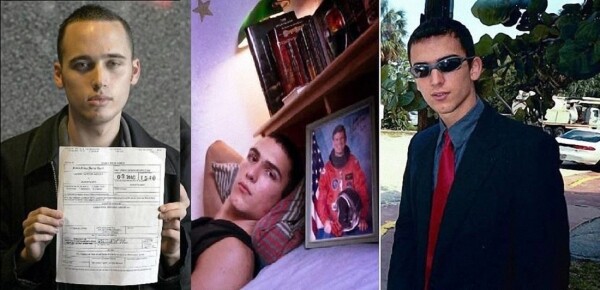
S menom zázračného dieťaťa Jonathana Josepha Jamesa je spojená jedna z najtemnejších stránok v histórii hackingu. Pätnásťročný tínedžer hackol siete svojej školy, telekomunikačnej spoločnosti Bell South, obchádzal ochranu serverov NASA a ukradol množstvo cenných informácií vrátane zdrojových kódov ISS. Medzi zločinmi Jamesa patrilo aj prenikanie na servery ministerstva obrany jeho rodnej krajiny.
Mladý muž sa opakovane vyjadroval o tom, že neverí vláde a že užívatelia sú sami zodpovední za zraniteľnosti svojich počítačov. James tvrdil, že ignorovanie aktualizácie softvéru je priamou cestou k tomu, aby bol raz hacknutý. Zastaralé programy už niekto určite hackol, ako verila. K dopytom veľkých ministerstiev a spoločností mal hacker istú dávku opovrhnutia, považujúc ich za preceňované.
Škoda spôsobená Jonathanovými útokmi bola vyčíslená na milióny dolárov, a jeho príbeh tragicky vyvrcholil, keď sa v roku 2008, vo veku 24 rokov, hacker rozhodol ukončiť svoj život.
Mnohí ho spojovali so sériou hromadných hackerských útokov v roku 2007, konkrétne s krádežou informácií o kreditných kartách miliónov zákazníkov reťazca TJX, no James to poprel. Vzhľadom na tieto udalosti a smutný koniec mnohí veria, že hacker mohol byť skutočne zabitý.
Krach kryptomenovej burzy
Nedávno prudký vzostup ceny Bitcoinu vzbudil záujem užívateľov siete.
Aj keď s meškaním, chceli by sme si pripomenúť príbeh krachujúcej burzy Mount Gox, ktorá skrachovala v dôsledku niekoľkých hackerských útokov. V auguste 2013 bol podiel tejto platformy na všetkých transakciách v sieti Bitcoin približne 47 %, pričom objem obchodov v dolároch presiahol 80 percent svetového obratu kryptomien. V januári 2014 bola služba tretia najväčšia na trhu podľa objemu obchodov, čo svedčí o jej význame v kryptotradingu v tom čase.
V skutočnosti to nebolo len o hackingu, Mount Gox nemal žiadnu kontrolu verzií, čo sťažovalo sledovanie zraniteľností kódu, ani systém účtovania, ktorý by mu umožnil sledovať finančné operácie, takže tu máme príklad "otvorených dverí". Útok na zraniteľnosť, ktorá bola objavená v roku 2014, bol len otázkou času. V dôsledku akcií zločincov, ktoré trvali približne 3 roky, burza prišla o viac ako pol miliardy dolárov.
Šialené finančné a reputačné náklady úplne zničili Mount Gox, a následné transakcie zrazili kurz bitcoinu. V dôsledku aktivít hackerov prišlo obrovské množstvo ľudí o svoje úspory uložené vo virtuálnej mene. Ako neskôr uviedol Mark Karpeles (generálny riaditeľ Mt.Gox) pred súdom v Tokiu, "technické poruchy na platforme otvorili prístup k nezákonnému odňatiu prostriedkov našich klientov zločincami."
Identita všetkých zločincov nebola zistená, ale v roku 2018 bol zatknutý Alexander Vinnik, ktorému boli vznesené obvinenia z prania špinavých peňazí v hodnote "od štyroch do deväť miliárd dolárov". Práve do takýchto súm (v závislosti od aktuálneho burzového kurzu) sú oceňovaných 630 tisíc bitcoinov, ktoré zmizli v dôsledku krachu Mt.Gox.
Hackovanie Adobe Systems
V roku 2013 došlo k najväčšej hackerskej krádeži údajov používateľov.
Vývojár Adobe Systems oznámil, že zločinci ukradli zdrojový kód softvéru a údaje takmer 150 miliónov ľudí.
Napätosť situácie vytvárala samotná spoločnosť, prvé znaky poškodenia vnútri systému boli odhalené už pred 2 týždňami pred hackom, ale odborníci z Adobe ich považovali za nesúvisiace s hackermi. Neskôr spoločnosť zverejnila zmenšené čísla strát a odkázala na nedostatok pevných dôkazov. Nakoniec hackeri ukradli údaje takmer 3 miliónov bankových kariet používateľov z 150 miliónov účtov, osobitné obavy vyvolala krádež kódu, majúc zdrojové kódy, zločinci mohli jednoducho reprodukovať drahý softvér.
Všetko sa obmedzilo na ľahký strach, z neznámeho dôvodu hackeri nevyužili získané informácie. V histórii je mnoho nejasností a nedoťahovaní, s informáciami, ktoré sa líšia desiatky krát v závislosti od času a zdroja informácií.
Adobe sa vyhla len verejnému odsúdeniu a nákladom na dodatočnú ochranu; inak, ak by zločinci chceli získať použité údaje, straty spoločnosti a používateľov by boli obrovské.
Morálni hackeri
Skupina The Impact Team zničila stránky spoločnosti Avid Life Media (ALM).
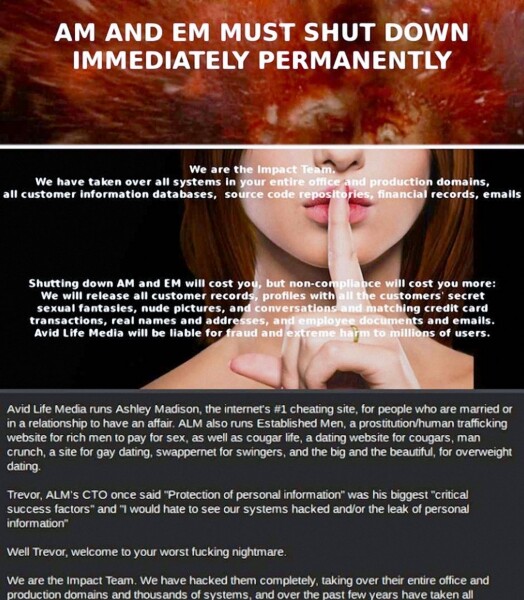
Väčšina kyberzločincov kradne peniaze alebo osobné údaje používateľov na ich zneužitie alebo pre predaj, motivácie skupiny hackerov The Impact Team však boli iné. Najznámejšou záležitosťou týchto hackerov bolo zničenie stránok patriacich spoločnosti Avid Life Media. Tri stránky tejto firmy, vrátane portálu Ashley Madison, boli miestom na zoznámenie pre ľudí so záujmom o manželské nevery.
Špecifická orientácia stránok bola predmetom sporov, ale fakt zostáva nezmenený: na serveroch Ashley Madison, Cougar Life a Established Men sa nachádzalo obrovské množstvo osobných informácií ľudí, ktorí podvádzali svojich partnerov. Situácia je zaujímavá aj tým, že vedenie ALM malo tiež záujem hacknúť konkurentov; v komunikácii medzi CEO a CTO spoločnosti bola spomenutá aktivita proti ich priamemu konkurentovi Nerve. Pol roka predtým sa ALM snažila stať partnerom Nerve a odkúpiť od nich webovú stránku. Skupina The Impact Team požiadala vlastníkov stránok, aby úplne zastavili svoju činnosť, inak sa všetky údaje používateľov dostanú na verejnosť.
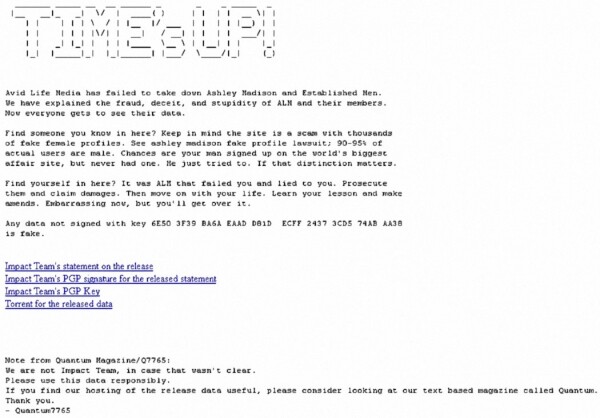
V Avid Life Media sa domnievali, že hackeri blafujú, a ignorovali ich, čím sa dostali do problému. Keď uplynul stanovený čas 30 dní, skupina The Impact Team splnila svoj sľub v plnej miere — na internete sa objavili údaje viac ako 30 miliónov používateľov, ktoré obsahovali ich mená, heslá, e-mailové adresy, vonkajšie údaje a históriu komunikácie. To viedlo k vlne rozvodov, veľkým škandálom a dokonca aj k niekoľkým samovraždám.
Bolo ťažké posúdiť čistotu motivácie hackerov, pretože o peniaze nežiadali. V každom prípade sa ťažko pochyboval, že takáto spravodlivosť stála za životy ľudí.
Nevidiac hranice v honbe za UFO
Gary McKinnon hackol servery NASA, Ministerstva obrany, námorníctva a vzdušných síl USA.
Naše rozprávanie by sme radi uzavreli na zábavnej note. Hovorí sa, že „hlúpej hlave ruky nepustia pokoj“, Gáry McKinnon, jednému z hackerov, ktorí sa pokúsili o NASA, táto fráza dokonale sadne. Dôvod, prečo zločinec prenikol do ochranných systémov takmer stovky počítačov so tajnými informáciami, je ohromujúci. Gáry je presvedčený, že vláda USA a vedci skrývajú pred občanmi informácie o mimozemšťanoch, ako aj o alternatívnych zdrojoch energie a ďalších technológiách, ktoré sú užitočné pre obyčajných ľudí, no nie sú výhodné pre korporácie.
V roku 2015 dal Gary McKinnon rozhovor Richardovi D. Hallovi na kanáli RichPlanet TV.
Povedal, že niekoľko mesiacov zbieral informácie zo serverov NASA, sedel doma a používal bežný počítač s Windows a dostal sa k súborom a priečinkom obsahujúcim informácie o tajnom programe vlády týkajúcom sa medziplanetárnych letov a skúmania vesmíru, technológiách antigravitácie, voľnej energie a to nie je zďaleka vyčerpávajúci zoznam informácií.
McKinnon je skutočný majster vo svojom odbore a úprimný snílek, ale stála za to honba za UFO súdne konanie? Vzhľadom na škody spôsobené vláde USA musel Gáry zostať na území Veľkej Británie a žiť v strachu z extradície. Dlhý čas bol pod osobnou ochranou Theresy May, v tom čase ministerky vnútra Veľkej Británie, ktorá nariadila zakázať jeho vydanie americkým úradom. (Mimochodom, kto naozaj verí v ľudskosť politikov? Možno je McKinnon skutočne nositeľom cenných informácií) Dúfajme, že hackerovi sa vždy bude dariť, pretože v Amerike mu hrozí 70-ročný trest odňatia slobody.
Pravdepodobne niekde existujú hackeri, ktorí sa zaoberajú svojou činnosťou z túžby pomôcť niekomu alebo z lásky k umeniu. Žiaľ, takáto činnosť je vždy dvojsečné meč. Príliš často honba za spravodlivosťou alebo cudzími tajomstvami ohrozuje blaho ľudí. Najčastejšie sa obete stávajú ľudia, ktorí s hackermi nemajú nič spoločné.
Ak máte záujem o niektorú z tém, ktoré boli spomenuté v článku, napíšte do komentárov, možno túto tému budeme môcť podrobnejšie rozobrať v jednom z nasledujúcich materiálov.
Dodržiavajte pravidlá kybernetickej bezpečnosti a chráňte sa!
Na základe reklamy
Epic servery — sú s ochranou proti DDoS útokom, ktorá už je zahrnutá v cene tarifných plánov. Maximálna konfigurácia — 128 jadier CPU, 512 GB RAM, 4000 GB NVMe.
Zdroj: habr.com
