

je analytické řešení v oblasti kybernetické bezpečnosti, které poskytuje komplexní monitorování hrozeb v distribuované síti. Základem fungování StealthWatch je sběr dat NetFlow a IPFIX z routerů, switchů a dalších síťových zařízení. V důsledku toho se síť stává citlivým senzorem a umožňuje administrátorovi nahlédnout tam, kam tradiční metody ochrany sítě, například firewally nové generace, nemohou.
V předchozích článcích jsem již psal o StealthWatch: , ako aj . Teď navrhuji posunout se dál a prodiskutovat, jak správně pracovat s alarmy a vyšetřovat bezpečnostní incidenty, které řešení generuje. Bude uvedeno 6 příkladů, které, doufám, poskytnou dobré představení užitečnosti produktu.
Nejprve je třeba říci, že ve StealthWatch existuje určité rozdělení alarmů na algoritmy a feedy. První skupina zahrnuje různé typy alarmů (notifikací), při jejichž spuštění lze odhalit podezřelé aktivity v síti. Druhá skupina se týká bezpečnostních incidentů. V tomto článku budou uvedeny 4 příklady alarmů algoritmů a 2 příklady feedů.
1. Analýza nejobjemnějších interakcí uvnitř sítě
Počátečním krokem nastavení StealthWatch je určení hostitelů a sítí podle skupin. V webovém rozhraní je záložka Configure > Host Group Management , kde byste měli rozdělit sítě, hostitele a servery do odpovídajících skupin. Skupiny si můžete vytvářet i sami. Mimochodem, analýza interakcí mezi hostiteli v Cisco StealthWatch je velmi pohodlná, protože nejenže můžete ukládat filtry podle toků, ale také samotné výsledky.
Nejprve je dobré v webovém rozhraní přejít na záložku Analyze > Flow Search. Poté je třeba nastavit následující parametry:
- Search Type — Top Conversations (nejpopulárnější interakce)
- Time Range — 24 hours (časové období, můžete použít jiné)
- Search Name — Top Conversations Inside-Inside (jakýkoli srozumitelný název)
- Subject — Host Groups → Inside Hosts (zdroj — skupina vnitřních uzlů)
- Connection (můžete uvést porty, aplikace)
- Peer — Host Groups → Inside Hosts (cílová skupina — skupina vnitřních uzlů)
- V Advanced Options můžete navíc uvést sběrač, ze kterého se data prohlížejí, a řazení výstupu (podle bajtů, toků atd.). Nechám to jako výchozí.
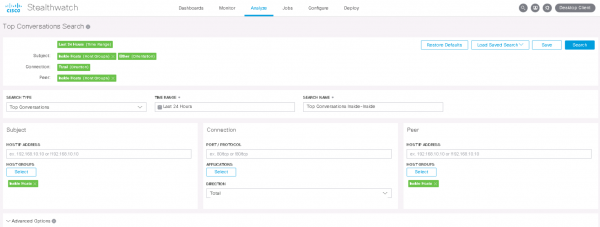
Po stlačení tlačidla Hľadať vydáva zoznam interakcií, ktoré sú už usporiadané podľa objemu prenesených dát.
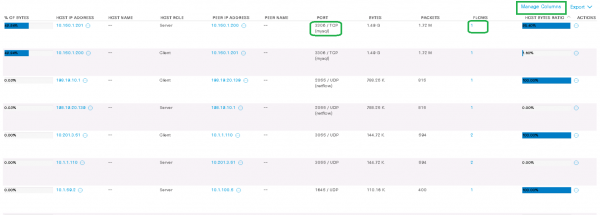
V mojom príklade je hosť 10.150.1.201 (server) v rámci jedného prúdu preniesol 1.5 GB dáta na hosť 10.150.1.200 (klient) prostredníctvom protokolu mysql. Tlačidlo Manage Columns umožňuje pridať viac stĺpcov do zobrazovaných dát.
Následne môže administrátor podľa uváženia vytvoriť vlastné pravidlo, ktoré bude stále spustené na tento druh interakcií a upozorňovať prostredníctvom SNMP, emailu alebo Syslog.
2. Analýza najpomalších klient-server interakcií v sieti z hľadiska oneskorenia
Štítky SRT (Server Response Time), RTT (Round Trip Time) umožňujú zistiť oneskorenia serverov a celkové oneskorenie v sieti. Tento nástroj je obzvlášť užitočný, keď je potrebné rýchlo nájsť dôvod sťažností používateľov na pomaly fungujúcu aplikáciu.
Poznámka: takmer všetci Netflow exportéri nedokážu posielajú značky SRT, RTT, preto je často potrebné nastaviť odosielanie kópie prenosu z sieťových zariadení, aby sme tieto dáta videli na FlowSensor. FlowSensor na oplátku poskytuje rozšírený IPFIX na FlowCollector.
Túto analytiku je pohodlnejšie vykonávať v java aplikácii StealthWatch, ktorá sa inštaluje na počítač administrátora.
Pravým tlačidlom myši na Inside Hosts prechádzame na kartu Flow Table.
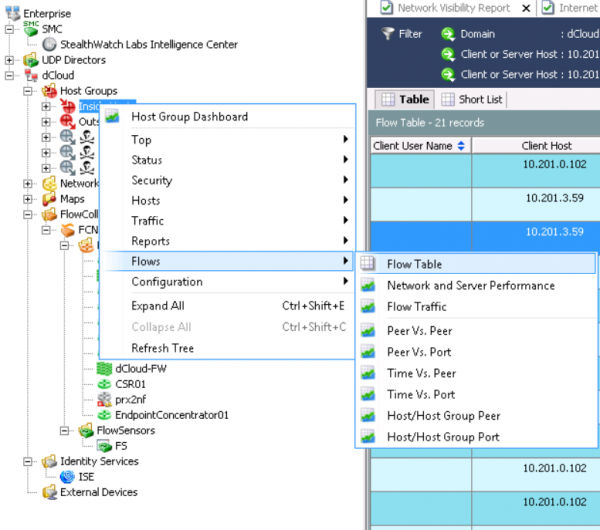
Klikneme na Filter a nastavíme potrebné parametre. Ako príklad:
- Dátum/Čas — Za posledné 3 dni
- Výkon — Priemerný Round Trip Time >=50ms
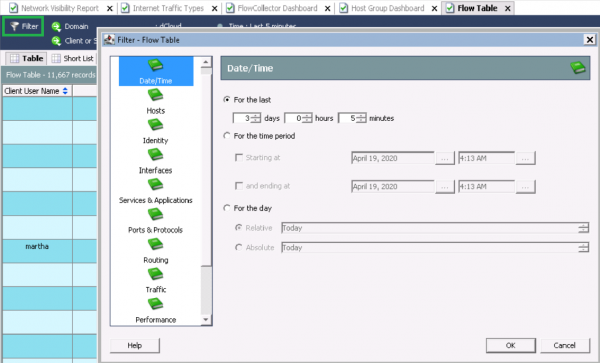
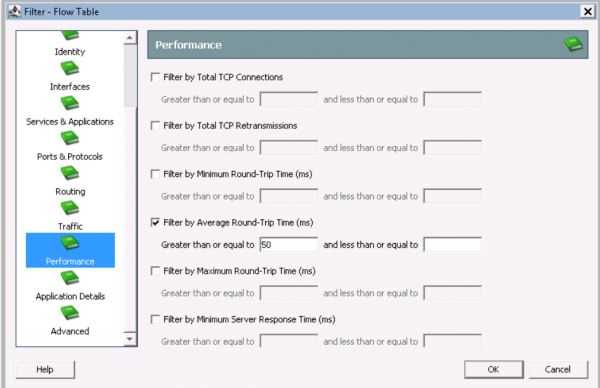
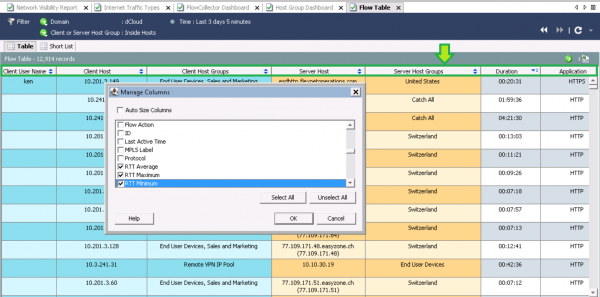
Po zobrazení údajov je potrebné pridať zaujímavé RTT, SRT polia. Na to je potrebné kliknúť na stĺpec na snímke obrazovky a pravým tlačidlom myši vybrať Manage Columns. Potom kliknite na parametre RTT, SRT.
Po spracovaní požiadavky som triedil podľa priemerného RTT a videl najpomalšie interakcie.
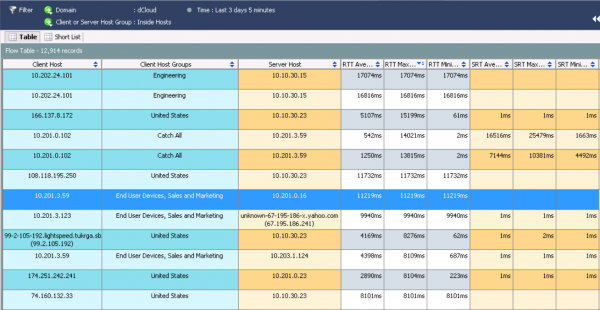
Aby ste sa dostali do podrobnejších informácií, kliknite pravým tlačidlom myši na prúd a vyberte Quick View for Flow.
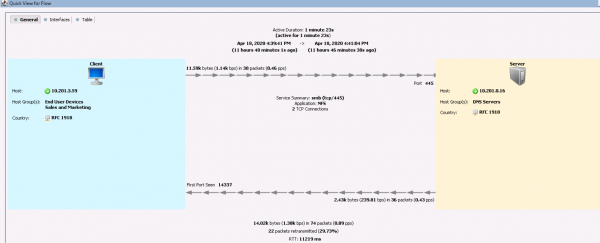
Tieto informácie naznačujú, že hosť 10.201.3.59 z skupiny Sales and Marketing prostredníctvom protokolu NFS odkazuje na DNS serveru počas jednej minúty a 23 sekúnd a má hrozné oneskorenie. Na karte Interfaces môžete zistiť, z ktorého Netflow exportéra boli informácie získané. Na karte Table je zobrazená podrobnejšia informácia o interakcii.
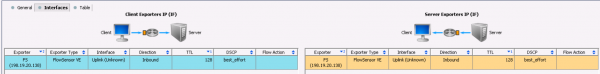
Následne je potrebné zistiť, ktoré zariadenia posielajú dáta na FlowSensor a problém by pravdepodobne mohol byť tam.
Navyše, StealthWatch je jedinečný tým, že vykonáva deduplikáciu dát (spája rovnaké toky). Preto je možné zbierať prakticky zo všetkých zariadení Netflow a nebojte sa, že bude veľa duplicitných dát. Naopak, v tejto schéme to pomôže pochopiť, na ktorom presne hopských miestach sú najväčšie zdržania.
3. Audit kryptografických protokolov HTTPS
ETA (Encrypted Traffic Analytics) — technológia vyvinutá spoločnosťou Cisco, ktorá umožňuje zistiť škodlivé pripojenia v zašifrovanom prevode bez jeho dešifrovania. Navyše, táto technológia umožňuje „rozoberať“ HTTPS na verzie TLS a kryptografické protokoly, ktoré sa používajú pri pripojeniach. Táto funkcia je obzvlášť užitočná, keď je potrebné zistiť sieťové uzly, ktoré používajú slabé kryptostandardy.
Poznámka: predtým je potrebné nainštalovať network app na StealthWatch — ETA Kryptografický Audit.
Prejdeme na kartu Dashboards → ETA Kryptografický Audit a vyberieme skupinu hostiteľov, ktorú plánujeme analyzovať. Pre celkový obraz vyberieme Inside Hosts.
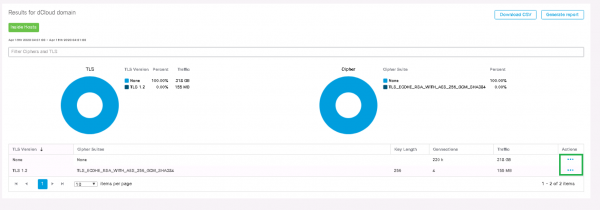
Môžeme pozorovať, že sa zobrazujú verzia TLS a príslušný kryptostandard. Podľa zvyčajnej schémy v stĺpci Akcie prechádzame do View Flows a vyhľadávanie sa spustí v novom okne.
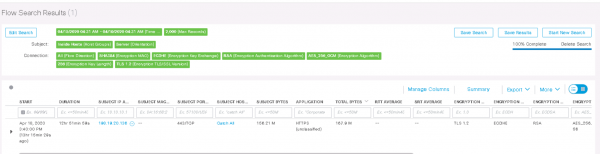
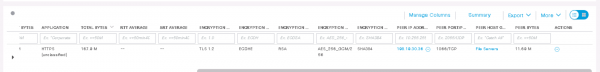
Z výstupu je jasné, že hostiteľ 198.19.20.136 počas 12 hodín používal HTTPS s TLS 1.2, kde algoritmus šifrovania AES-256 a hashovacia funkcia SHA-384. Takže, ETA umožňuje nájsť slabé algoritmy v sieti.
4. Analýza anomálií v sieti
Cisco StealthWatch má schopnosť rozpoznávať anomálie prenosu v sieti, využívajúc tri nástroje: Core Events (bezpečnostné udalosti), Relationship Events (udalosti interakcií medzi segmentami, uzlami siete) a behaviorálnu analýzu.
Behaviorálna analýza, na druhej strane, umožňuje v priebehu času vytvárať model správania určitého hostiteľa alebo skupiny hostiteľov. Čím viac prenosu prechádza cez StealthWatch, tým presnejšie budú spúšťania vďaka tejto analýze. Na začiatku systém mnohokrát chybne spúšťa, preto je potrebné „doladiť“ pravidlá manuálne. Odporúčam prvé niekoľko týždňov nevenovať pozornosť takým udalostiam, pretože sa systém sám prispôsobí, alebo ich pridávať medzi výnimky.
Nižšie je uvedený príklad prednastaveného pravidla Anomaly, v ktorom sa uvádza, že udalosť sa aktivuje bez alarmu, ak hostiteľ v skupine Inside Hosts komunikuje so skupinou Inside Hosts a za 24 hodín prenos presiahne 10 megabajtov..
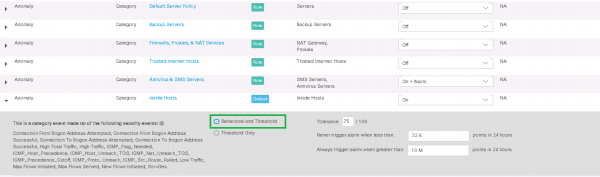
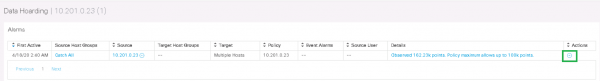
Pre príklad vezmeme alarm Data Hoarding, čo znamená, že nejaký zdrojový/cieľový hostiteľ stiahnu/vytiahol anomálne veľké množstvo dát z skupiny hostiteľov alebo hostiteľa. Klikneme na udalosť a prejdeme do tabuľky, kde sú uvedení hostitelia spúšťajúci udalosť. Potom vyberieme hostiteľa, ktorý nás zaujíma, v stĺpci Data Hoarding.
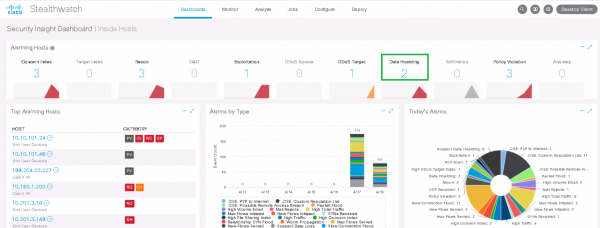
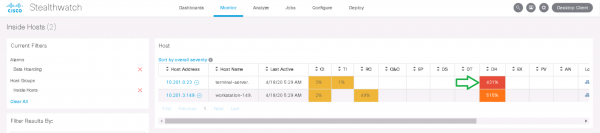
Zobrazí sa udalosť, ktorá hovorí o tom, že sa zistili 162k „bodov“, pričom podľa politiky je povolených 100k „bodov“ — to sú vnútorné metriky StealthWatch. V stĺpci Akcie klikneme na View Flows.
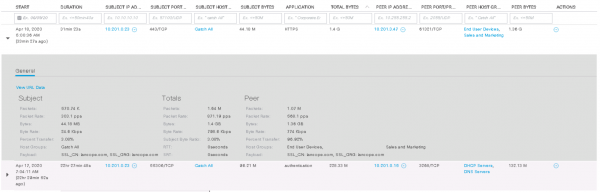
Môžeme pozorovať, že tento hostiteľ v noci komunikoval s hostiteľom 10.201.3.47 z oddelenia Sales & Marketing prostredníctvom protokolu HTTPS a stiahol 1.4 GB. Možno tento príklad nie je úplne šťastný, ale detekcia interakcií aj na niekoľko stoviek gigabajtov sa vykonáva presne rovnakým spôsobom. Preto ďalšie vyšetrovanie anomálií môže viesť k zaujímavým výsledkom.
Poznámka: vo webovom rozhraní SMC sú dáta vo záložkách Dashboards zobrazené iba za posledný týždeň a vo záložke Monitor za posledné 2 týždne. Ak chcete analyzovať udalosti staršieho dáta a generovať správy, je potrebné pracovať s java konzolou na počítači administrátora.
5. Nájdenie vnútorných skenovaní siete
Teraz si pozrime niekoľko príkladov feedov — incidentov IT bezpečnosti. Táto funkcia je zaujímavá viac pre bezpečnostných odborníkov.
Prednastavených typov skenovacích udalostí v StealthWatch je niekoľko:
- Port Scan — zdroj skenuje množstvo portov cieľového uzla.
- Addr tcp scan — zdroj skenuje celú sieť po jednom a tom istom TCP porte, pričom mení IP adresu cieľa. Pri tom zdroj dostáva TCP Reset pakety alebo vôbec nedostáva odpovede.
- Addr udp scan — zdroj skenuje celú sieť po jednom a tom istom UDP porte, pričom mení IP adresu cieľa. Pri tom zdroj dostáva ICMP Port Unreachable pakety alebo vôbec nedostáva odpovede.
- Ping Scan — zdroj posiela ICMP dotazy na celú sieť s cieľom vyhľadávať odpovede.
- Stealth Scan tcp/udp — zdroj použil ten istý svoj port na pripojenie k mnohým portom na cieľovom uzle v rovnakom čase.
Pre pohodlnejšie nájdenie všetkých vnútorných skenerov existuje aplikácia network pre StealthWatch — Visibility Assessment. Prejdite do záložky Dashboards → Visibility Assessment → Internal Network Scanners uvidíte bezpečnostné incidenty týkajúce sa skenovania za posledné 2 týždne.
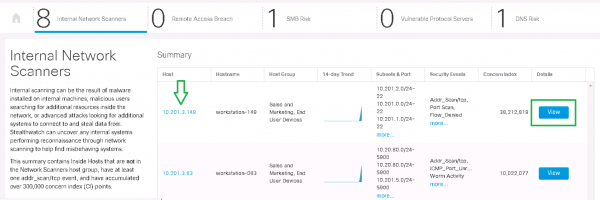
Kliknutím na tlačidlo Details, bude vidno začiatok skenovania každej siete, trend prenosu a príslušné alarmy.
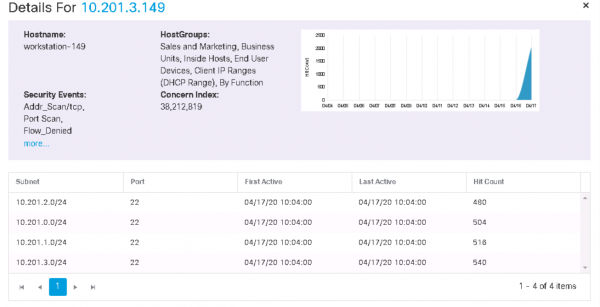
Ďalej sa môžete 'prebaliť' do hostiteľa z karty na predchádzajúcom snímku a vidieť bezpečnostné udalosti, ako aj aktivitu za posledný týždeň pre tento hostiteľ.
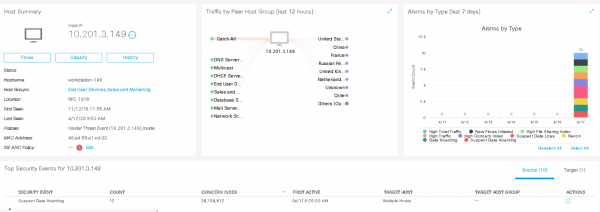
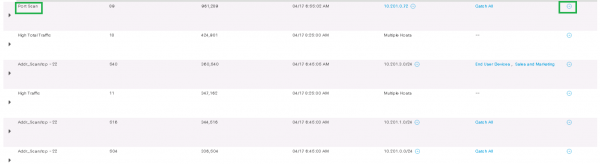
Ako príklad analyzujeme udalosť Port Scan z hostiteľa 10.201.3.149 na 10.201.0.72, kliknutím na Actions > Associated Flows. Začína sa vyhľadávanie podľa tokov a zobrazia sa relevantné informácie.
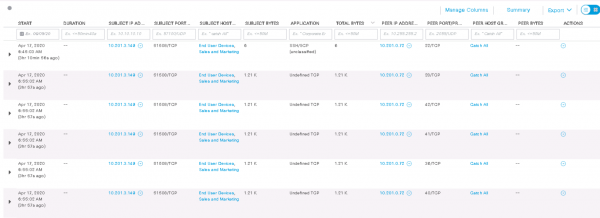
Ako vidíme, tento hostiteľ z jedného svojho portu 51508/TCP skanoval pred 3 hodinami cieľový hostiteľ na portoch 22, 28, 42, 41, 36, 40 (TCP). Niektoré polia nezobrazujú informácie, buď preto, že nie všetky polia Netflow sú podporované na Netflow exportéri.
6. Analýza stiahnutých zlovredov pomocou CTA
CTA (Cognitive Threat Analytics) — cloudová analytika Cisco, ktorá sa výborne integruje s Cisco StealthWatch a umožňuje doplniť bezsúborovú analýzu o analýzu so súbormi. Týmto sa stáva možné detekovanie trojanských koní, sieťových červov, zlovredného softvéru nultého dňa a iných zlovredov a ich šírenie v rámci siete. Okrem toho predtým spomenutá technológia ETA umožňuje analyzovať také zlovredné komunikácie aj v zašifrovanom prenosu.
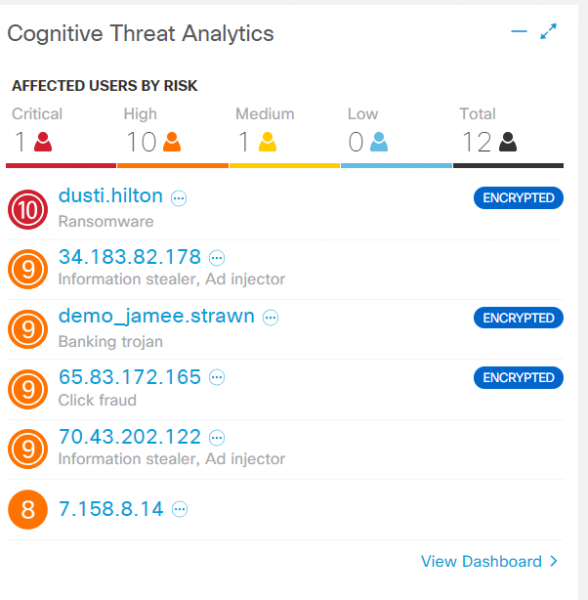
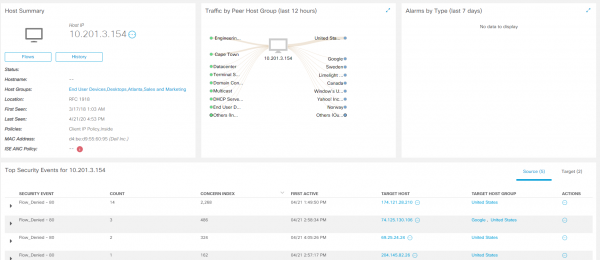
Na prvej záložke vo webovom rozhraní je špeciálny widget Cognitive Threat Analytics. Krátke zhrnutie hovorí o zistených hrozbách na používateľských hostiteľoch: trojan, podvodný softvér, obťažujúci reklamný softvér. Slovo 'Encrypted' presne naznačuje fungovanie ETA. Kliknutím na hostiteľa sa zobrazí všetko, vrátane informácií a bezpečnostných udalostí, ako aj protokoly k CTA.
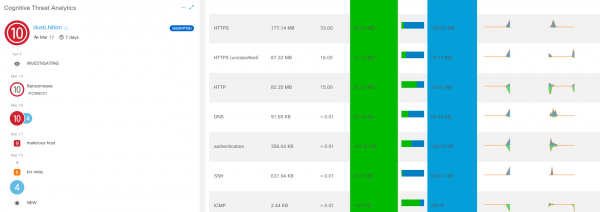
Na každom kroku CTA sa zobrazujú podrobné informácie o interakciách. Pre úplnú analýzu kliknite na View Incident Details, dostanete sa do samostatnej konzoly. Cognitive Threat Analytics.
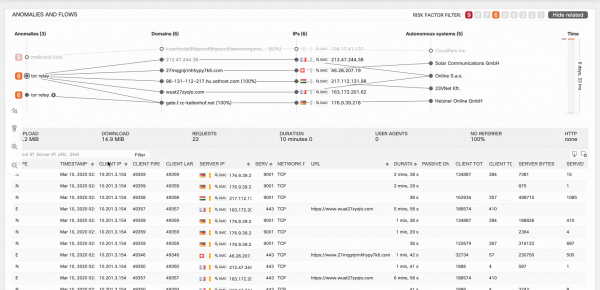
V pravom hornom rohu filtr umožňuje zobraziť události podľa úrovne kritickosti. Po najetí na konkrétnu anomáliu sa v dolnej časti obrazovky zobrazia protokoly s príslušným časovým rozlíšením sprava. Týmto má odborník na informačnú bezpečnosť jasnú predstavu o tom, ktorý infikovaný hostiteľ po akých akciách začal vykonávať aké činnosti.
Nižšie je znázornený ďalší príklad – bankový trojan, ktorým bol infikovaný hostiteľ 198.19.30.36. Tento hostiteľ začal interagovať so zlovrednými doménami a v protokoloch je zobrazená informácia o tokoch týchto interakcií.
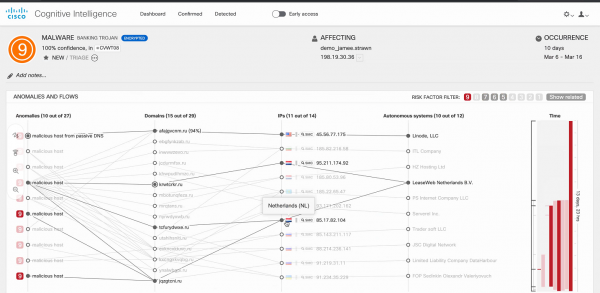
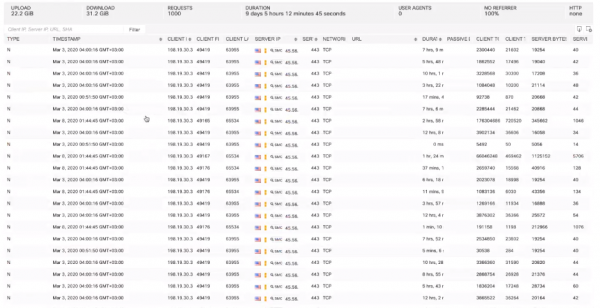
Ďalej jedno z najlepších riešení, ktoré môže byť, je umiestniť hostiteľa do karantény pomocou nativnej s Cisco ISE na ďalšiu liečbu a analýzu.
Záver
Riešenie Cisco StealthWatch je jedným z lídrov medzi produktmi na monitorovanie siete, pokiaľ ide o analýzu siete aj informačnú bezpečnosť. Umožňuje odhaľovať nelegitímne interakcie v sieti, oneskorenia aplikácií, najaktívnejších používateľov, anomálie, malware a APT. Okrem toho je možné zisťovať skenovania, penetračné testy a vykonávať kryptoaudit HTTPS prevádzky. Ešte viac prípadov použitia nájdete na .
Ak máte chuť skontrolovať, ako hladko a efektívne vaša sieť funguje, pošlite .
V najbližšej dobe plánujeme ďalšie technické publikácie o rôznych produktoch IB. Ak vás táto tematika zaujíma, sledujte naše aktualizácie na kanáloch (, , , )!
Zdroj: habr.com
