

Skupina výskumníkov z Ruhrskej univerzity v Bochume (Nemecko) predstavila techniku útoku (), ktorý umožňuje zachytiť zašifrované hlasové hovory v mobilných sieťach 4G/LTE, ktoré používajú na prenos hlasového trafficu technológiu VoLTE ().
.
Na ochranu telefonických hovorov pred zachytením v VoLTE sa používa šifrovanie založené na . Špecifikácia predpisuje generovať pre každý reláciu unikátny šifrovací kľúč, ale ako zistili výskumníci, 12 z 15 testovaných základňových staníc toto ustanovenie nedodržuje a opätovne používa rovnaký kľúč pre dva po sebe idúce hovory na jednom rádiokanáli alebo používa predvídateľné metódy generovania novej sekvencie.
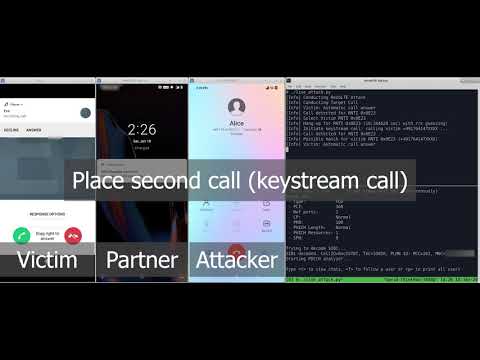
Opätovné používanie šifrovacieho kľúča umožňuje útočníkovi dešifrovať zaznamenaný zašifrovaný traffic s rozhovorom. Na dešifrovanie obsahu hlasového hovoru útočník najprv zachytáva a ukladá zašifrovaný rádiový traffic medzi obeťou a zraniteľnou základňovou stanicou. Po skončení hovoru útočník opäť volá obeti a snaží sa udržať rozhovor čo najdlhšie, aby jej nedal možnosť položiť telefón. Počas tohto rozhovoru, okrem zaznamenávania zašifrovaného rádiového trafficu, sa tiež ukladá nezašifrovaný pôvodný zvukový signál.
Na dešifrovanie prvého hovoru obete útočník na základe zachyteného zašifrovaného trafficu pri druhom hovore a pôvodných hlasových dát, ktoré boli zaznamenané na telefóne útočníka, môže vypočítať hodnotu šifrovacieho kľúča, ktorá sa určuje pomocou operácie XOR medzi otvorenými a zašifrovanými údajmi. Keďže sa šifrovací kľúč opätovne používa, aplikovaním vypočítaného šifrovacieho kľúča na zašifrované údaje prvého hovoru môže útočník získať prístup k jeho pôvodnému obsahu. Čím dlhšie trval druhý rozhovor útočníka s obeťou, tým viac informácií z prvého hovoru môže byť dešifrovaných. Napríklad, ak sa útočníkovi podarilo natiahnuť rozhovor na 5 minút, môže taktiež dešifrovať 5 minút.
Na zachytenie zašifrovaného prenosu v éteri sietí LTE výskumníci použili analyzátor signálu , a na získanie pôvodného hlasového prúdu počas hovoru útočníka sa používali smartfóny s Androidom, ovládané cez ADB a . Náklady na vybavenie potrebné na vykonanie útoku sa odhadujú na 7000 dolárov.
Výrobcovia základňových staníc boli informovaní o probléme v decembri minulého roka a väčšina už zverejnila opravy na odstránenie zraniteľnosti. Napriek tomu niektorí operátori mohli ignorovať aktualizácie. Na overenie zraniteľnosti sietí LTE a 5G špeciálna mobilná aplikácia pre platformu Android 9 (na jej prácu je potrebný root prístup a smartfón s čipmi Qualcomm, ako napríklad Xiaomi Mi A3, One Plus 6T a Xiaomi Mix 3 5G). Okrem určenia prítomnosti zraniteľnosti sa aplikácia dá použiť aj na zachytenie prenosu a prezeranie servisných správ. Zachytený prenos sa ukladá vo formáte PCAP a môže byť zaslaný na určený používateľom HTTP server na následnú analýzu štandardnými nástrojmi.
Zdroj: opennet.ru
