

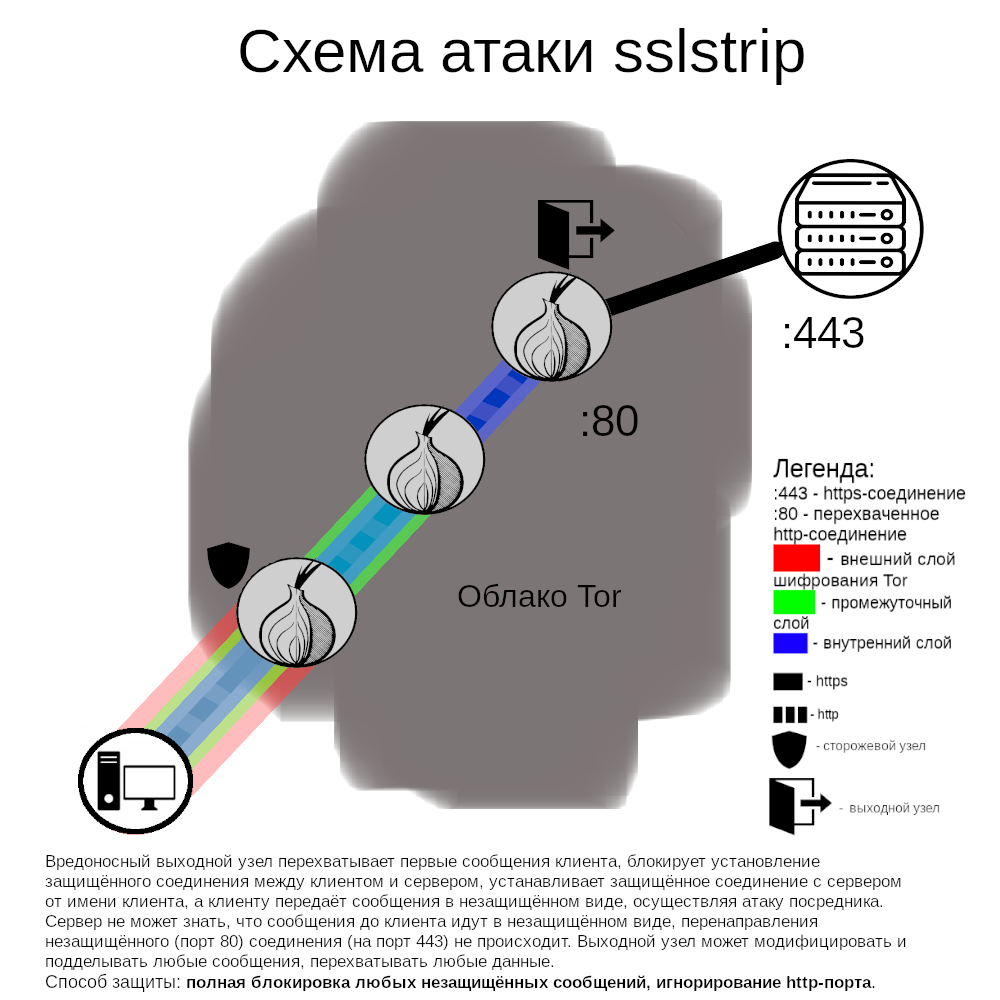
Podstata udalosti
V máji 2020 bola objavená skupina výstupných uzlov, ktoré zasahovali do odchádzajúcich pripojení. Konkrétne nechávali takmer všetky pripojenia nedotknuté, ale zachytávali pripojenia k malému počtu kryptomenových búrz. Ak používatelia navštívili HTTP verziu webovej stránky (t. j. nezašifrovanú a neautentifikovanú), škodlivé uzly bránili presmerovaniu na HTTPS verziu (t. j. zašifrovanú a autentifikovanú). Ak si používateľ nevšimol výmenu (napríklad absenciu ikony zámku v prehliadači) a začal zasielať dôležité informácie, tieto informácie mohli byť zachytené útočníkom.
Projekt Tor vylúčil tieto uzly zo siete v máji 2020. V júli 2020 bola objavená ďalšia skupina retranslátorov, ktoré realizovali podobný útok, po čom boli takisto vylúčené. Doteraz nie je jasné, či boli úspešne napadnutí nejakí používatelia, ale vzhľadom na rozsah útoku a na fakt, že útočník sa pokúsil o to znova (prvý prípad zasahoval 23% celkovej šírky pásma výstupných uzlov, druhý približne 19%), je rozumné predpokladať, že útočník považoval náklady na útok za oprávnené.
Tento incident je dobré pripomenutie, že HTTP požiadavky sú nezašifrované a neautentifikované a preto sú stále zraniteľné. Tor Browser má v balení rozšírenie HTTPS-Everywhere, špeciálne navrhnuté na zabránenie podobným útokom, ale jeho účinnosť je obmedzená zoznamom, ktorý nezahŕňa všetky webové stránky na svete. Používatelia pri návšteve HTTP verzií stránok budú vždy pod hrozbou.
Prevencia podobných útokov v budúcnosti
Spôsoby prevencie útokov sa delia na dve časti: prvá zahŕňa opatrenia, ktoré môžu podniknúť používatelia a administrátori stránok na posilnenie svojej bezpečnosti, zatiaľ čo druhá sa týka identifikácie a včasného odhalenia škodlivých uzlov v sieti.
Odporúčané akcie zo strany stránok:
1. Zapnutie HTTPS (bezpečné certifikáty poskytuje Let’s Encrypt)
2. Pridanie pravidiel pre presmerovanie do zoznamu HTTPS-Everywhere, aby používatelia mohli preventívne vytvoriť zabezpečené spojenie a nemuseli sa spoliehať na presmerovanie po nadviazaní nezabezpečeného spojenia. Okrem toho, ak správa webových služieb chce úplne zabrániť interakcii s výstupnými uzlami, môže poskytnúť onion-verziu stránky.
Momentálne projekt Tor zvažuje úplné vypnutie nezabezpečeného HTTP v Tor Browseri. Pred niekoľkými rokmi by takáto opatrenie bola nemysliteľná (príliš veľa zdrojov malo len nezabezpečené HTTP), avšak HTTPS-Everywhere a nadchádzajúca verzia Firefoxu majú experimentálnu možnosť používať HTTPS ako predvolené pre prvé spojenie, s možnosťou vrátiť sa späť k HTTP, ak je to nevyhnutné. Je stále nejasné, ako takýto prístup ovplyvní používateľov Tor Browsera, preto bude najprv skúšaný na vyšších úrovniach bezpečnosti prehliadača (ikona štítu).
Na strane siete Tor sú dobrovoľníci, ktorí sledujú správanie retranslátorov a hlásia incidenty, vďaka čomu môžu byť škodlivé uzly vylúčené koreňovými servermi adresárov. Hoci sú takéto správy zvyčajne rýchlo posudzované a škodlivé uzly sú odpojené bezprostredne po zistení, prostriedkov na trvalé sledovanie siete nie je dostatok. Ak sa vám podarilo odhaliť škodlivého retranslátora - môžete to oznámiť projektu, návod je dostupný na tomto odkaze.
Aktuálny prístup má dva základné problémy:
1. Pri posudzovaní neznámeho retranslátora je ťažké dokázať jeho škodlivosť. Ak neboli pozorované útoky z jeho strany, má sa nechať na mieste? Hromadné útoky, ktoré zasahujú mnohých používateľov, sa ľahšie odhaľujú, ale ak útoky zasahujú len malé množstvo stránok a používateľov, útočník môže konať proaktívne. Sama o sebe sieť Tor pozostáva z tisícov retranslátorov umiestnených po celom svete, a toto rozmanitosť (a z nej vyplývajúca decentralizácia) je jednou z jej silných stránok.
2. Pri posudzovaní skupiny neznámych retranslátorov je ťažké dokázať ich vzájomnú prepojenosť (to znamená, robia útok Sybil). Mnohí dobrovoľní operátori retranslátorov si vyberajú tie isté lacné siete na umiestnenie, ako Hetzner, OVH, Online, Frantech, Leaseweb a pod., a ak sa objaví niekoľko nových retranslátorov, bude ťažké jednoznačne predpokladať, či sa objavilo niekoľko nových operátorov alebo len jeden, ktorý ovláda všetkých nových retranslácií.
Zdroj: linux.org.ru
