

Pokračujeme v diskusii o metódach zvyšovania bezpečnosti sietí. V tomto článku sa budeme rozprávať o ďalších bezpečnostných opatreniach a organizácii lepšie chránených bezdrôtových sietí.
Predslov k druhej časti
V predchádzajúcom článku sme sa zaoberali problémami bezpečnosti siete WiFi a priamymi metódami ochrany pred neoprávneným prístupom. Boli preskúmané očividné opatrenia na prevenciu odchytu dátového prenosu: šifrovanie, skrývanie siete a filtrovanie podľa MAC, ako aj špeciálne metódy, ako napríklad boj proti Rogue AP. Avšak okrem priamych spôsobov ochrany existujú aj nepriame. Ide o technológie, ktoré nielen pomáhajú zlepšiť kvalitu spojenia, ale aj dodatočne prispievajú k zvýšeniu ochrany.
Dve hlavné vlastnosti bezdrôtových sietí: vzdialený bezkontaktný prístup a rádiový vzduch ako vysielacie prostredie na prenos dát, kde môže akýkoľvek prijímač signálu odpočúvať efír a akýkoľvek vysielač môže zahlcovať sieť nepodstatnými prenosmi a jednoducho rádiovými rušeniami. To, mimo iného, negatívne ovplyvňuje celkovú bezpečnosť bezdrôtovej siete.
Sami neprežijete len s bezpečnosťou. Človek musí aj pracovať, teda vymieňať si dáta. A z tejto strany má WiFi množstvo ďalších nedostatkov:
- medzery v pokrytí („biele miesta“);
- vplyv vonkajších zdrojov a susedných prístupových bodov navzájom.
V dôsledku vyššie uvedených problémov sa znižuje kvalita signálu, spojenie stráca stabilitu a klesá rýchlosť výmeny dát.
Samozrejme, fanúšikovia pevne pripojených sietí s radosťou poznamenajú, že pri použití káblových a, ešte viac, optických spojení sa s takýmito problémami nestretávajú.
Vynára sa otázka: dá sa nejakým spôsobom vyriešiť tieto problémy, bez toho, aby sme museli siahnuť po radikálnych opatreniach ako prepojenie všetkých nespokojných na pevnú sieť?
Kde sa začína všetko zlé?
Na začiatku vzniku kancelárskych a iných WiFi sietí sa spravidla postupovalo podľa jednoduchého algoritmu: umiestnila sa jediná prístupová bod v strede perimetru s cieľom maximálneho pokrytia. Ak pre vzdialené oblasti signál nestačil, k prístupovému bodu sa pridala zosilňujúca anténa. Veľmi zriedka sa pridávala druhá prístupová bod, napríklad pre vzdialenú riaditeľskú kanceláriu. A to je asi všetko zdokonalenie.
Tento prístup mal svoje dôvody. Po prvé, na počiatku vzniku bezdrôtových sietí bolo vybavenie pre ne drahé. Po druhé, nainštalovať viac prístupových bodov znamenalo čeliť otázkam, na ktoré vtedy neboli odpovede. Napríklad, ako organizovať bezproblémové prepínanie klienta medzi bodmi? Ako bojovať s vzájomnou interferenciou? Ako zjednodušiť a usporiadať správu prístupových bodov, napríklad súčasným uplatňovaním zákazov / povolení, monitorovanie a tak ďalej. Preto bolo oveľa jednoduchšie postupovať podľa princípu: čím menej zariadení, tým lepšie.
Zároveň prístupový bod umiestnený pod stropom vysielal podľa obvodového (presnejšie povedané, okrúhleho) diagramu.
Avšak formy architektonických stavieb sa do okrúhlych diagramov šírenia signálu veľmi dobre nezapadajú. Preto niekde signál takmer nedosiahne a musí sa zosilňovať, zatiaľ čo inde vysielanie prekračuje hranice perimetra a stáva sa dostupným pre cudzích.
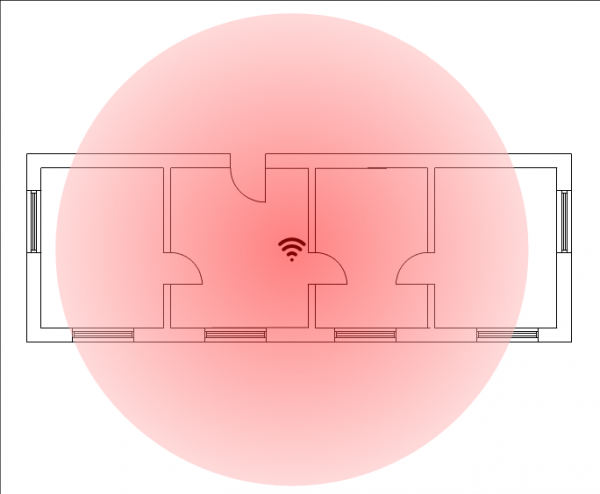
Obrázok 1. Príklad pokrytia pri použití jediného bodu v kancelárii.
Poznámka. Ide o hrubé priblíženie, v ktorom sa nezohľadňujú prekážky pre šírenie, ani smer signálu. V praxi sa formy diagramov pre rôzne modely prístupových bodov môžu líšiť.
Situáciu je možné zlepšiť, ak sa použije viac prístupových bodov.
Po prvé, to umožní efektívnejšie rozmiestniť vysielacie zariadenia po ploche miestnosti.
Po druhé, objaví sa možnosť znížiť úroveň signálu, aby sa nedostal mimo hranice kancelárie alebo iného objektu. Tak v tomto prípade, aby sa zaznamenal bezdrôtový prenos, je potrebné takmer priblížiť sa k perimetru alebo dokonca vstúpiť do jeho hraníc. Približne takto činí útočník, aby sa vklínil do vnútornej káblovej siete.
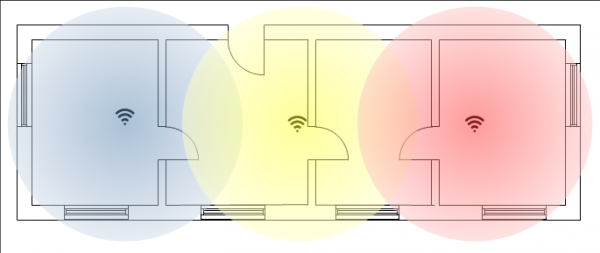
Obrázok 2. Zvýšenie počtu prístupových bodov umožňuje lepšie rozloženie pokrytia.
Pozrime sa ešte raz na oba obrázky. Na prvom je jasne viditeľná jedna z hlavných zraniteľností bezdrôtovej siete – signál je možné zachytiť na značnú vzdialenosť.
Na druhom obrázku situácia nie je taká kritická. Čím viac prístupových bodov, tým efektívnejšia je oblasť pokrytia a pritom výkon signálu už takmer nepresahuje perimetr, doslova povedané, za hranice kancelárie, kancelárie, budovy a iných možných objektov.
Útočníkovi sa bude musieť nejako nenápadne priblížiť, aby zachytil relatívne slabý signál 'z ulice' alebo 'z chodby' a tak ďalej. Na to sa musí priblížiť k budove kancelárie, aby, napríklad, stál pod oknami. Alebo sa pokúsiť preniknúť do samotnej kancelárskej budovy. V každom prípade to zvyšuje riziko 'odhalenia' na videoná ničke, dostať sa do zorného poľa ochranky. Pri tom sa značne skracuje časový interval na útok. To už nemožno nazvať 'ideálnymi podmienkami na hackovanie.'
Samozrejme, zostáva ešte jeden 'prvotný hriech': bezdrôtové siete vysielajú v dostupnom pásme, ktoré môžu zachytiť všetci klienti. Naozaj, sieť WiFi sa dá prirovnať k Ethernet-HUB, kde sa signál prenáša okamžite na všetky porty. Aby sa tomu predišlo, ideálne by mala každá dvojica zariadení komunikovať na svojom frekvenčnom kanáli, do ktorého by nemal nikto iný zasahovať.
Tu sú v skratke hlavné problémy. Pozrime sa na cesty ich riešenia.
Prostriedky ochrany: priame a nepriame
Ako už bolo povedané v predchádzajúcom článku, dokonalú ochranu v žiadnom prípade nedosiahneme. Ale môžeme maximálne sťažiť vykonanie útoku, urobiť výsledok nerentabilným vzhľadom na vynaložené úsilie.
Prostriedky ochrany môžeme podmienečne rozdeliť do dvoch hlavných skupín:
- technológie priamej ochrany prenosu, ako je šifrovanie alebo filtrovanie podľa MAC;
- technológie, ktoré sú pôvodne určené na iné účely, napríklad na zvýšenie rýchlosti, ale pritom nepriamo komplikujú život útočníkovi.
V prvej časti sa hovorilo o prvej skupine. Ale v našej arzenále máme aj ďalšie nepriamé opatrenia. Ako už bolo spomenuté, zvýšenie počtu prístupových bodov umožňuje znížiť úroveň signálu a vyrovnať pokrytie, čo komplikuje život útočníkovi.
Ďalším aspektom je, že zvýšenie rýchlosti prenosu údajov uľahčuje zavedenie ďalších bezpečnostných opatrení. Napríklad je možné nainštalovať VPN klienta na každý notebook a prenášať údaje aj v rámci lokálnej siete cez šifrované kanály. To si vyžiada určité zdroje, vrátane hardvérových, ale úroveň ochrany sa tým výrazne zvyšuje.
Nižšie uvádzame popis technológií, ktoré môžu zlepšiť fungovanie siete a nepriamo zvýšiť úroveň ochrany.
Nepriame prostriedky na zlepšenie ochrany — čo môže pomôcť?
Client Steering
Funkcia Client Steering ponúka klientským zariadeniam možnosť najskôr využiť pásmo 5 GHz. Ak táto možnosť nie je klientovi dostupná, stále môže používať 2,4 GHz. Pre zastarané siete s malým počtom prístupových bodov sa hlavná práca vykonáva v pásme 2,4 GHz. Pre frekvenčné pásmo 5 GHz bude schéma s jedným prístupovým bodom v mnohých prípadoch neprijateľná. Skutočnosť je taká, že signál s vyššou frekvenciou horšie preniká cez steny a obchádza prekážky. Bežné odporúčanie: pre zabezpečenie garantovanej spojenia v pásme 5 GHz — je preferované pracovať v priamej viditeľnosti od prístupového bodu.
V moderných normách 802.11ac a 802.11ax je možné vďaka väčšiemu počtu kanálov nastaviť niekoľko prístupových bodov na bližšiu vzdialenosť, čo umožňuje znížiť výkon, pričom sa nestráca, a dokonca sa zvyšuje rýchlosť prenosu údajov. Konečne, použitie pásma 5 GHz komplikuje život útočníkom, ale zlepšuje kvalitu spojenia pre klientov, ktorí sú v dosahu.
Táto funkcia je predložená:
- v prístupových bodoch Nebula a NebulaFlex;
- v firewally s funkciou riadiča.
Auto Healing
Ako už bolo spomenuté, kontúry obvodu miestnosti sa zle vmestia do zaoblených diagramov prístupových bodov.
Aby sa tento problém vyriešil, je potrebné najprv použiť optimálny počet prístupových bodov a po druhé, znížiť vzájomný vplyv. Ak by sa však jednoducho vzala a ručne znížila výkon vysielačov, takýto priamy zásah môže viesť k zhoršeniu spojenia. To bude obzvlášť cítiť pri výpadku jedného alebo viacerých prístupových bodov.
Auto Healing umožňuje flexibilne prispôsobovať výkon bez straty spoľahlivosti a rýchlosti prenosu dát.
Pri používaní tejto funkcie kontrolér kontroluje stav a funkčnosť prístupových bodov. Ak jeden z nich nepracuje, susedné prístupové body dostanú príkaz zvýšiť výkon signálu, aby vyplnili „biele miesto“. Po opätovnom uvedení prístupového bodu do prevádzky dostanú susedné body príkaz znížiť výkon signálu, aby sa znížila úroveň vzájomných rušení.
Bezproblémový WiFi roaming
Na prvý pohľad je ťažké nazvať túto technológiu zvyšujúcou úroveň bezpečnosti, skôr naopak, pretože uľahčuje prepínanie klientov (vrátane útočníkov) medzi prístupovými bodmi v jednej sieti. Ak sa však používa dve alebo viac prístupových bodov, treba zabezpečiť pohodlnú prácu bez zbytočných problémov. Okrem toho, ak je prístupový bod preťažený, horšie zvláda ochranné funkcie, ako je šifrovanie, a môžu nastať oneskorenia pri výmene dát a iné nepríjemné veci. V tomto ohľade bezproblémový roaming predstavuje veľkú pomoc pri flexibilnom rozdeľovaní záťaže a zabezpečení nepretržitej práce v chránenom režime.
Nastavenie prahových hodnôt úrovne signálu pre pripájanie a odpojovanie bezdrôtových klientov (Signal Threshold alebo Signal Strength Range)
Pri používaní osamelého prístupového bodu táto funkcia v zásade nemá význam. Ale ak pracuje niekoľko prístupových bodov riadených kontrolérom, je možné usporiadať mobilné rozdelenie klientov medzi rôzne AP. Treba pripomenúť, že funkcie kontroléra prístupových bodov sú bežne dostupné v mnohých radoch routerov od spoločnosti Zyxel: ATP, USG, USG FLEX, VPN, ZyWALL.
V uvedených zariadeniach je funkcia na odpojenie klienta pripojeného k SSID so slabým signálom. „Slabý“ znamená, že signál je pod prahom stanoveným na kontroléri. Po tom, čo bol klient odpojený, odošle pokusný dopyt na nájdenie iného prístupového bodu.
Napríklad, klient sa pripojil k prístupovému bodu so signálom nižším ako -65 dBm, ak je prah odpojenia stanice -60 dBm, v tomto prípade prístupový bod odpojí klienta s takouto úrovňou signálu. Teraz klient spustí procedúru opätovného pripojenia a pripojí sa k inému prístupovému bodu so signálom, ktorý presahuje alebo sa rovná -60 dBm (prahová hodnota signálu stanice).
To hrá dôležitú úlohu pri používaní viacerých prístupových bodov. Týmto sa zabraňuje situácii, keď je väčšina klientov zhromaždená na jednom bode, zatiaľ čo ostatné prístupové body sú nevyužité.
Okrem toho je možné obmedziť pripojenie klientov so slabým signálom, ktorí sa pravdepodobne nachádzajú na okraji budovy, napríklad za stenou v susednej kancelárii, čo tiež umožňuje považovať túto funkciu za nepriamy spôsob ochrany.
Prechod na WiFi 6 ako jeden z spôsobov zvýšenia úrovne bezpečnosti
O výhodách priamych prostriedkov ochrany sme už hovorili v predchádzajúcom článku „Vlastnosti ochrany bezdrôtových a pevne pripojených sietí. Časť 1 — Priame metódy ochrany“.
Siete WiFi 6 zabezpečujú vyššie rýchlosti prenosu dát. Na jednej strane nový súbor štandardov umožňuje zvýšiť rýchlosť, na druhej strane umiestniť ešte viac prístupových bodov na tej istej ploche. Nový štandard umožňuje používať nižší výkon na prenos pri vyššej rýchlosti.
Zvýšenie rýchlosti prenosu dát.
Prechod na WiFi 6 predpokladá zvýšenie rýchlosti prenosu až na 11 Gb/s (typ modulácie 1024-QAM, kanály 160 MHz). Pri tom nové zariadenia podporujúce WiFi 6 majú vyšší výkon. Jedným z hlavných problémov pri zavádzaní ďalších bezpečnostných opatrení, ako je VPN kanál pre každého používateľa, je pokles rýchlosti. S WiFi 6 bude ľahšie zaviesť ďalšie ochranné systémy.
BSS Farbivá
Predtým sme písali, že rovnomernejšie pokrytie umožňuje znížiť prenikanie WiFi signálu za obvod. No pri ďalšom raste počtu prístupových bodov môže byť aj použitie Auto Healing nedostatočné, keďže „cudzí“ traffic zo susedného bodu sa aj tak dostáva do prijímacej zóny.
Pri používaní BSS Coloring prístupový bod označuje špeciálne značky (farbí) svoje dátové pakety. To umožňuje ignorovať vplyv susedných vysielacích zariadení (prístupových bodov).
Vylepšený MU-MIMO
V 802.11ax sa nachádzajú aj dôležité vylepšenia technológie MU-MIMO (Multi-User — Multiple Input Multiple Output). MU-MIMO umožňuje prístupovému bodu vymieňať si údaje s viacerými zariadeniami súčasne. Avšak v predchádzajúcom štandarde táto technológia mohla podporovať iba skupiny štyroch klientov na jednej frekvencii. To uľahčovalo prenos, ale nie prijímanie. WiFi 6 využíva viacerých používateľov MIMO 8×8 na prenos a prijímanie.
Poznámka. Štandard 802.11ax zvyšuje veľkosť skupín MU-MIMO vo vstupnom prúde, čím zabezpečuje efektívnejší výkon siete WiFi. Mnohopoužívateľský výstupný kanál MIMO je novým doplnkom k 802.11ax.
OFDMA (Orthogonal frequency-division multiple access)
Toto je nová metóda prístupu k kanálom a riadenia, ktorá bola vyvinutá na základe technológii, ktoré už boli vyskúšané v technológii mobilnej siete LTE.
OFDMA umožňuje zasielať viac ako jeden signál po tej istej línii alebo kanáli súčasne, pridelením časového intervalu pre každý prenos a aplikovaním frekvenčného delenia. Výsledkom je nielen zvýšenie rýchlosti lepšou využiteľnosťou kanála, ale aj zvýšená bezpečnosť.
Zhrnutie
Sieťové WiFi sa s každým rokom stávajú čoraz bezpečnejšími. Používanie moderných technológií umožňuje usporiadať prijateľnú úroveň ochrany.
Priame metódy ochrany vo forme šifrovania trafficu sa ukázali ako veľmi účinné. Nezabúdajme ani na ďalšie opatrenia: filtrovanie podľa MAC, skrytie identifikátora siete, Rogue AP Detection (Podozrivý AP Kontrola).
Existujú však aj nepriame opatrenia, ktoré zlepšujú spoluprácu bezdrôtových zariadení a zvyšujú rýchlosť výmeny údajov.
Používanie nových technológií umožňuje znížiť úroveň signálu z bodov, čo robí pokrytie rovnomernejším, čo má pozitívny vplyv na celkové fungovanie celej bezdrôtovej siete, vrátane jej bezpečnosti.
Zdravý rozum naznačuje, že na zvýšenie bezpečnosti sú dobré všetky prostriedky: priame aj nepriame. Takáto kombinácia maximálne komplikuje život zločincom.
Užitočné odkazy:
- Osobitosti ochrany bezdrôtových a drôtových sietí. Časť 1 — Priame ochranné opatrenia
Zdroj: habr.com
