

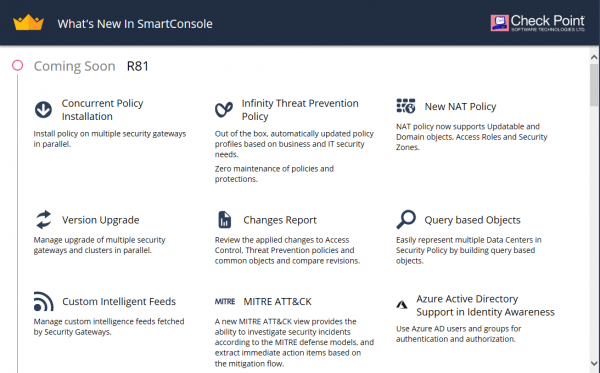
Nová verzia Gaia R81 bola zverejnená v predbežnom prístupe (EA). Predtým sa dalo oboznámiť sa s v release notes. Teraz máme možnosť vidieť to v reálnom živote. Na tento účel bola zostavená štandardná schéma s vyčleneným serverom riadenia a bránou. Samozrejme, nestihli sme vykonať všetky kompletné testy, ale sme pripravení zdieľať to, čo nám hneď padlo do oka pri zoznámení sa s novým systémom. Pod článkom sú hlavné body, ktoré sme zdôraznili pri prvom stretnutí so systémom (množstvo obrázkov).
Správa
Pri inicializácii brány máte možnosť ihneď sa pripojiť k cloudovému serveru riadenia — Smart 1 Cloud (takzvaný MaaS):
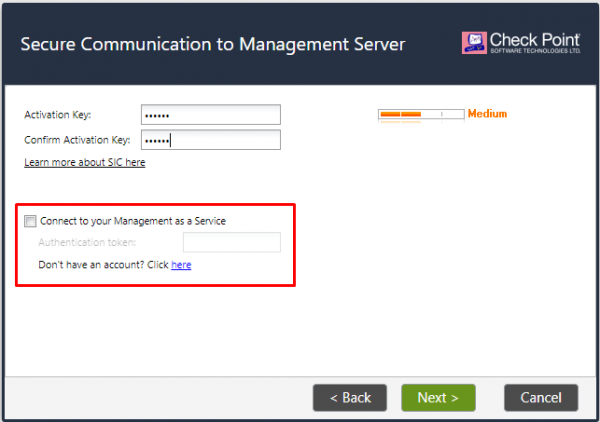
Toto je relatívne nová možnosť (nájdete ju aj v posledných testoch 80.40) a o tomto službe sa podrobnejšie zmienime v najbližšom . Tu je najväčší plus (aspoň z nášho pohľadu) — dlho očakávaná možnosť riadenia cez prehliadač 🙂
VxLAN a GRE
Prvá vec, ktorú sme sa rozhodli skontrolovať — podpora VxLAN a GRE. Release Notes nás nesklamali, všetko je na svojom mieste:
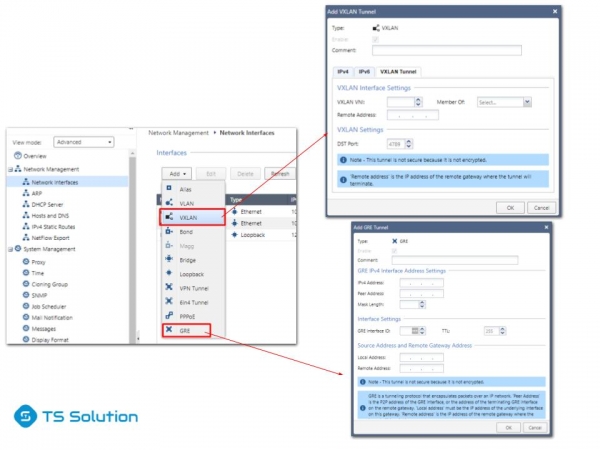
O potrebe týchto funkcií na NGFW sa dá polemizovať, ale je lepšie, keď má používateľ takúto voľbu.
Infinity Threat Prevention
Asi to je prvé, čo padne do oka, keď začnete upravovať bezpečnostnú politiku. Pribudol nový variant aktivácie blade-ov proti hrozbám — Infinity. T.j. nie je potrebné vyberať, ktoré blade-y zapnúť, Check Point sa rozhodol za nás (neviem, ako veľmi je to dobre):
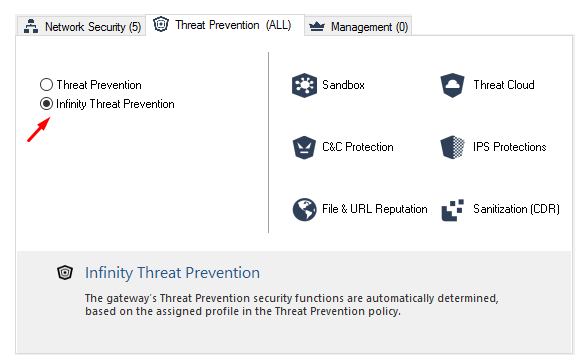
Pripadá vám samozrejme možnosť tradičného prispôsobenia blade-ov.
Infinity Threat Prevention Policy
Keď už hovoríme o prevencii hrozieb, poďme sa hneď pozrieť na politiku. Asi je to jedno z najvýznamnejších zmien:
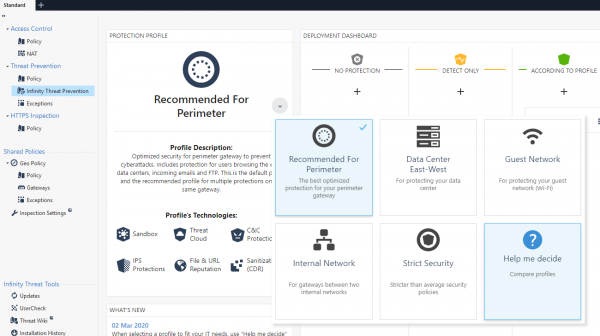
Ako je vidieť, pribudlo oveľa viac prednastavených politík. Môžete si podrobne pozrieť, v čom spočívajú rozdiely medzi nimi kliknutím na Help me decide:
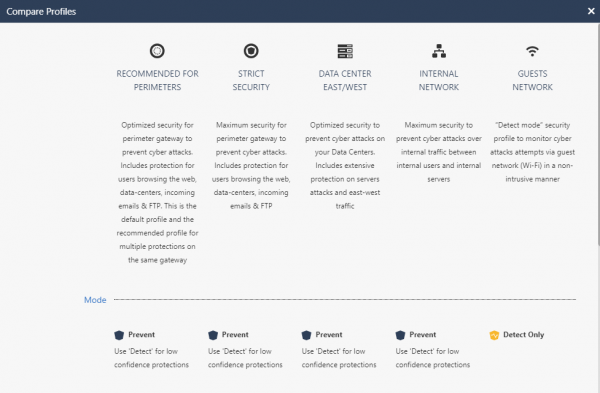
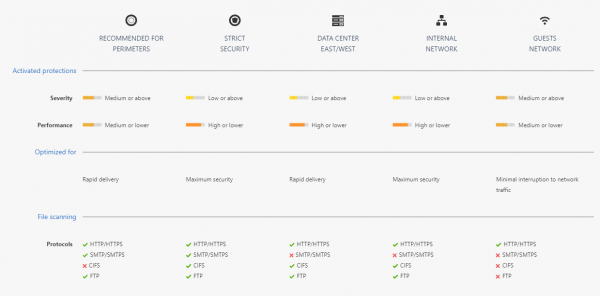
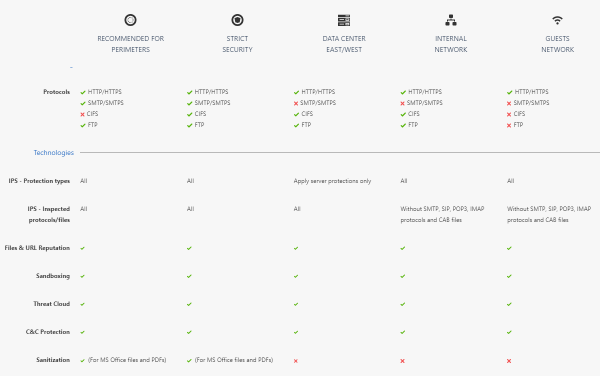
Je to dynamická politika a aktualizuje sa bez vášho zásahu.
Change Report
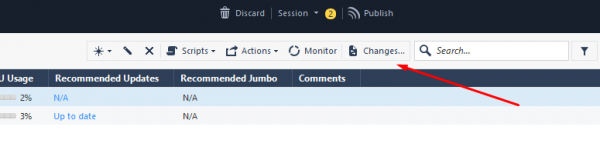
Konečne je možné v pohodlnej forme vidieť, čo presne sa zmenilo počas úprav konfigurácie:
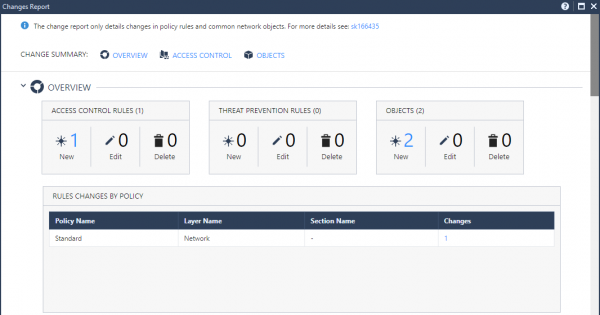
Existuje celková správa:
A sú úplne konkrétne sekcie:
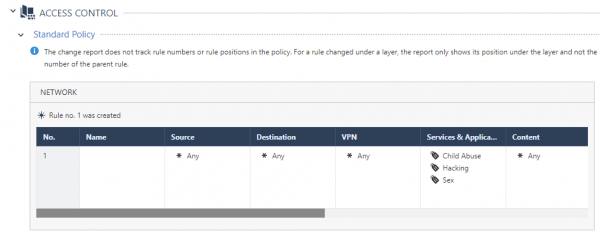
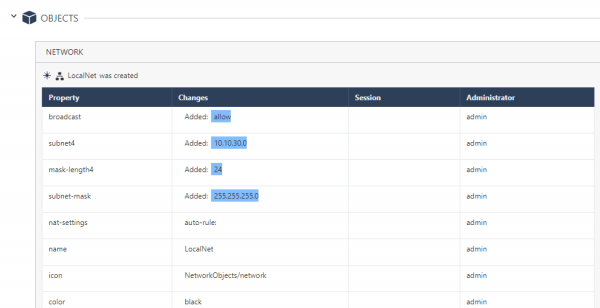
Veľmi pohodlné sledovať zmeny.
Web Management pre Endpoint
Ako iste viete, na správcovskom serveri môžete aktivovať Endpoint Management a spravovať agentov SandBlast. V R81 pribudla zaujímavá funkcia — správa cez prehliadač. Aktivuje sa to dosť zaujímavým spôsobom. Je potrebné sa prihlásiť do CLI v režime expert a zadať príkaz “web_mgmt_start”, a potom prejsť na adresu — https://:4434/sba/. A pred vami sa otvorí webová konzola:
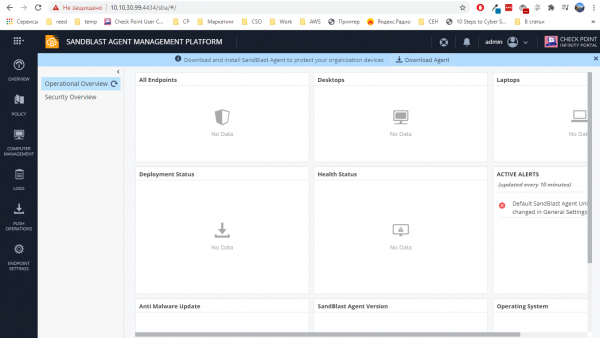
Čiastočne sme sa o tejto platforme zmienili v článkoch "" od Alexeja Malko. Pravda, tam bola taká konzola dostupná len v cloude, teraz to funguje aj na lokálnych správcovských serveroch.
Smart Update
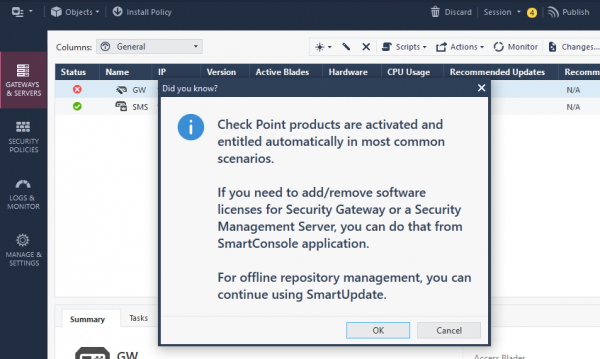
Pri pokuse o pridanie licencií cez starý dobrý Smart Update vás konzola láskavo upozorní, že teraz je to možné robiť bez opustenia už známej Smart Console:
NAT
Veľmi očakávaná funkcionalita. Teraz v pravidlách NAT môžete používať Access Roles, Security Zones alebo Updatable Objects. Stáva sa, že to môže byť veľmi užitočné a potrebné.
Záver
Na tomto zatiaľ končíme. Je tu ešte množstvo noviniek, ktoré si vyžadujú testovanie (IoT, Azure AD, Upgrade, Logs API atď.). Ako som už spomenul, čoskoro zverejníme prehľad novej cloudovej správcovskej platformy — . Sledujte aktualizácie na našich kanáloch (, , , )!
Nezabúdajte ani na našu rozsiahlu .
Zdroj: habr.com
