

Nastal čas na ukončenie cyklu článkov o novej generácii SMB Check Point (séria 1500). Dúfame, že to pre vás bola užitočná skúsenosť a že s nami aj naďalej zostanete na blogu TS Solution. Téma pre záverečný článok nie je široko pokrytá, ale je rovnako dôležitá — ladenie výkonu SMB. V ňom prediskutujeme možnosti konfigurácie hardvérovej a softvérovej časti fungovania NGFW, opíšeme dostupné príkazy a spôsoby interakcie.
Všetky články cyklu o NGFW pre malé podniky:
V súčasnosti nie je mnoho zdrojov informácií o ladení výkonu pre SMB riešenia vzhľadom na vnútorný OS — Gaia 80.20 Embedded. V našom článku budeme používať rozloženie s centralizovaným riadením (vyhradený Management Server) — umožňuje to použiť väčšie množstvo nástrojov pri práci s NGFW.
Hardvérová časť
Predtým, než sa dotkneme architektúry rodiny Check Point SMB, vždy sa môžete obrátiť na svojho partnera, aby použil nástroj Appliance Sizing Tool, na výber optimálneho riešenia podľa zadaných vlastností (priepustnosť, očakávaný počet používateľov atď.).
Dôležité poznámky pri interakcii s hardvérovou časťou vášho NGFW
NGFW riešenia rodiny SMB nemajú možnosť hardvérového vylepšenia systémových komponentov (CPU, RAM, HDD), v závislosti od modelu je podporovaná SD karta, čo umožňuje rozšíriť kapacitu disku, ale nie významne.
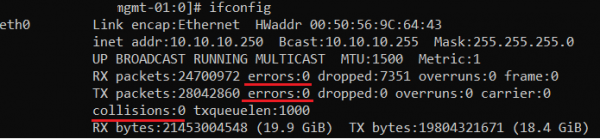
Fungovanie sieťových rozhraní vyžaduje kontrolu. V Gaia 80.20 Embedded nie je mnoho nástrojov na monitorovanie, ale môžete vždy použiť známy príkaz v CLI cez Expert režim
# ifconfig

Všimnite si podčiarknuté riadky, pomôžu vám oceniť počet chýb na rozhraní. Je mimoriadne odporúčané kontrolovať tieto parametre pri prvotnom nasadení vášho NGFW, ako aj pravidelne už počas prevádzky.
Pre plnohodnotnú Gaiju existuje príkaz:
> show diag
S jeho pomocou je možné získať informácie o teplote hardvéru. Bohužiaľ, v 80.20 Embedded táto možnosť nie je, uvedieme najpopulárnejšie SNMP-traps:
Názov
Popis
Interface disconnected
Odpojenie rozhrania
VLAN removed
Odstránenie VLAN
High memory utilization
Vysoká využiteľnosť RAM
Low disk space
Nedostatok miesta na HDD
High CPU utilization
Vysoká využiteľnosť CPU
High CPU interrupts rate
Vysoká frekvencia prerušenia
High connection rate
Vysoký tok nových pripojení
High concurrent connections
Vysoká úroveň konkurenčných relácií
Vysoký priepustnosť firewallu
Vysoká úroveň priepustnosti firewallu
Vysoká prijatá sadzba paketov
Vysoká úroveň prijímaných paketov
Zmenený stav člena klastru
Zmena stavu klastra
Chyba pripojenia s log serverom
Strata spojenia s Log-serverom
Prevádzka vašej brány vyžaduje kontrolu RAM. Pre prevádzku Gaia (podobná Linuxu) je to , keď spotreba RAM dosahuje 70-80% využitia.
V architektúre SMB riešení nie je predpokladaný SWAP pamäť, na rozdiel od starších modelov Check Point. Napriek tomu sa v systémových súboroch Linuxu zaznamenal , čo naznačuje teoretickú možnosť meniť parameter SWAP.
Softvérová časť
V čase publikovania článku verzia Gaia — 80.20.10. Musíte vedieť, že existujú obmedzenia pri práci v CLI: v režime Expert sú podporované niektoré príkazy Linuxu. Na posúdenie práce NGFW je potrebné hodnotiť činnosť démonov a služieb, o čom sa môžete dozvedieť podrobnejšie od môjho kolegu. My sa však pozrieme na možné príkazy pre SMB.
Práca s Gaia OS
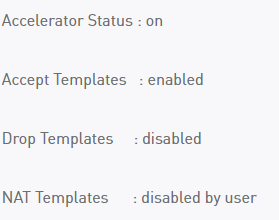
Prehliadanie šablón SecureXL
# fwaccel stat

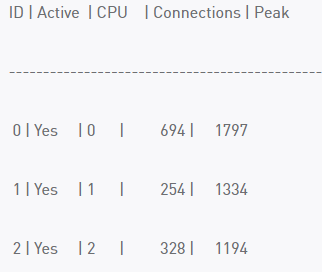
Prehliadanie zaťaženia podľa jadier
# fw ctl multik stat

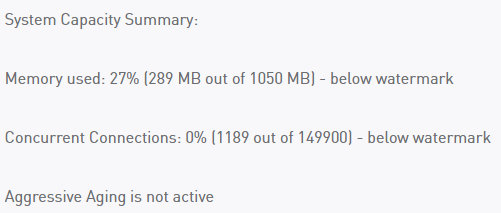
Prehliadanie počtu relácií (pripojení).
# fw ctl pstat

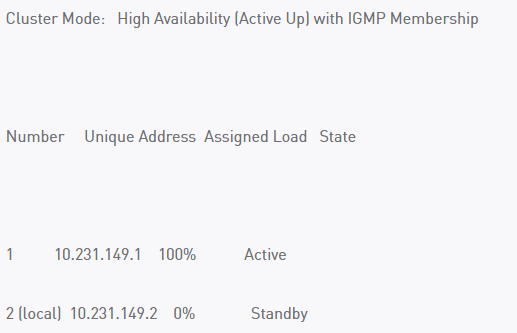
*Prehliadanie stavu klastra
# cphaprob stat

Klasický Linux príkaz TOP
Logovanie
Ako už viete, existujú tri spôsoby práce s logmi NGFW (ukladanie, spracovanie): lokálne, centralizovane a v cloude. Posledné dve možnosti predpokladajú existenciu entity — Management Server.
Možné schémy správy NGFW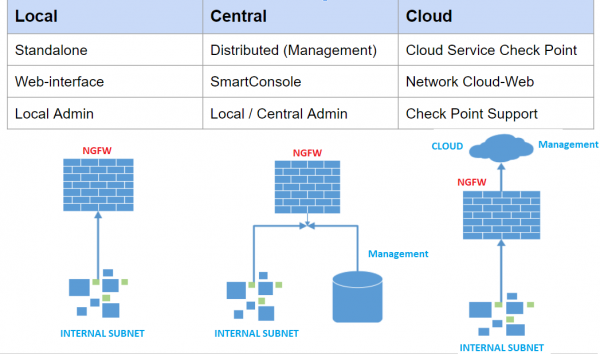
Najcennejšie súbory logov
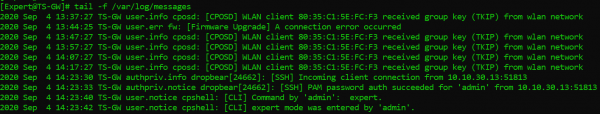
Systémové správy (obsahuje menej informácií ako plnohodnotná Gaia)
# tail -f /var/log/messages2

Správy o chybách v práci blade-ov (dosť užitočný súbor pri hľadaní problémov)
# tail -f /var/log/log/sfwd.elg

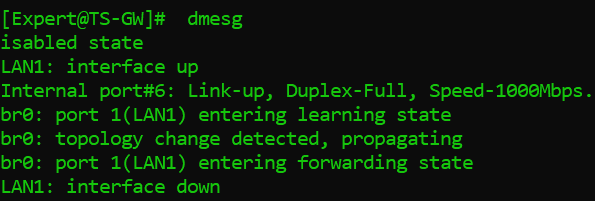
Prehliadanie správ z vyrovnávacej pamäte na úrovni jadra systému.
# dmesg


Konfigurácia blade-ov
Táto časť nebude obsahovať plnohodnotné inštrukcie na nastavenie vášho NGFW Check Point, len obsahuje naše odporúčania, zostavené empiricky.
Application Control / URL Filtering
Odporúča sa vyhýbať podmienkam ANY, ANY (Zdroj, Cieľ) v pravidlách.
Pri zadaní vlastného URL zdroja bude efektívnejšie použiť regulárne výrazy ako: (^|..)checkpoint.com
Vyhnite sa nadmernému používaniu logovania na základe pravidiel a zobrazovaniu stránok blokovania (UserCheck).
Uistite sa, že technológia „SecureXL“funguje správne. Väčšina prenosu by mala prechádzať cez accelerated / medium path. Nezabúdajte filtrovať pravidlá podľa najpoužívanejších (polia Údery ).
HTTPS-Inspekcia
Nie je tajomstvom, že 70-80 % používateľskej prevádzky pripadá na HTTPS pripojenia, čo si samozrejme vyžaduje zdroje z procesora vášho brány. Okrem toho, HTTPS-Inspekcia sa podieľa na činnosti IPS, Antivírus, Antibot.
Od verzie 80.40 sa objavila možnosť pracovať s HTTPS pravidlami bez Legacy Dashboard, tu je niekoľko odporúčaných poriadkov pravidiel:
Obísť pre skupinu adries a sietí (Cieľ).
Obísť pre skupinu URL adries.
Obísť pre interné IP a siete s privilégiami (Zdroj).
Inspekcia pre potrebné siete, používateľov
Obísť pre všetkých ostatných.
* Vždy je lepšie vyberať manuálne služby HTTPS alebo HTTPS Proxy, nenechávať Any. Logovať udalosti podľa pravidiel Inspekcie.
IPS
Blade IPS môže spôsobiť chybu pri inštalácii politiky na vašej NGFW, ak sa používa príliš veľa podpisov. Podľa spoločnosti Check Point, architektúra SMB zariadení nie je navrhnutá na spustenie úplného odporúčaného profilu nastavení IPS.
Aby ste problém vyriešili alebo mu predišli, vykonajte nasledujúce kroky:
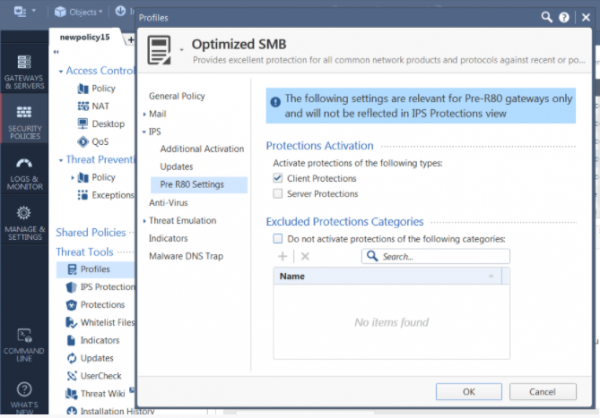
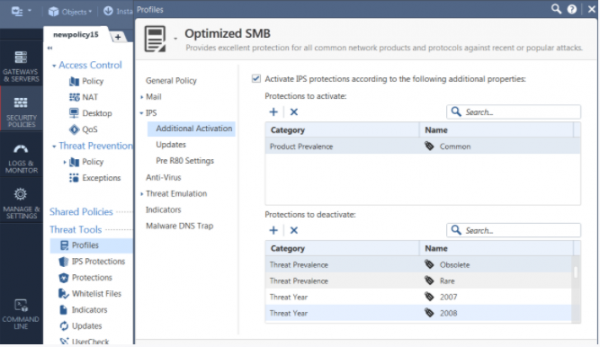
Klonujte Optimalizovaný profil s názvom „Optimalizovaný SMB“ (alebo iným podľa vášho výberu).
Upravte profil, prejdite na IPS → Pre R80.Nastavenia a vypnite Ochrany servera.

Podľa vášho uváženia môžete deaktívovať CVE staršie ako 2010, tieto zraniteľnosti sa môžu zriedkavo objaviť v malých kanceláriách, ale ovplyvňujú výkon. Aby ste niektoré z nich deaktivovali, prejdite na Profil→ IPS→ Dodatočná aktivácia → Zoznam ochrán na deaktiváciu

Na záver
V rámci cyklu článkov o novej generácii NGFW rodiny SMB (1500) sme sa snažili osvetliť hlavné možnosti riešenia, demonštrovali sme na konkrétnych príkladoch nastavenie dôležitých bezpečnostných komponentov. Radi zodpovieme na akékoľvek otázky o produkte v komentároch. Zostávame s vami, ďakujeme za pozornosť!
. Aby ste nezmeškali nové publikácie — sledujte aktuálne informácie v našich sociálnych sieťach (, , , , ).
Zdroj: habr.com
