

Či už sa spoločnosť zaoberá čímkoľvek, bezpečnosť by mala byť neoddeliteľnou súčasťou jej plánu zabezpečenia. Služby spracovania mien, ktoré prevádzajú názvy sieťových uzlov na IP adresy, sú používané doslova všetkými aplikáciami a službami v sieti.
Ak zločinec získa kontrolu nad DNS organizácie, bude môcť bez problémov:
- prevziať kontrolu nad prostriedkami, ktoré sú verejne dostupné
- presmerovať prichádzajúce e-maily, ako aj webové požiadavky a pokusy o autentifikáciu
- vytvárať a overovať certifikáty SSL/TLS
Tento sprievodca sa zaoberá bezpečnosťou DNS z dvoch pohľadov:
- Realizovanie trvalého monitorovania a kontroly nad DNS
- Ako nové protokoly DNS, ako DNSSEC, DoH a DoT, môžu pomôcť chrániť integritu a dôvernosť prenášaných DNS požiadaviek
Čo je bezpečnosť DNS?
Bezpečnosť DNS zahŕňa dve dôležité súčasti:
- Zabezpečenie celkovej integrity a dostupnosti služieb DNS, ktoré prevádzajú názvy sieťových uzlov na IP adresy
- Monitorovanie aktivity DNS na identifikáciu možných problémov s bezpečnosťou v sieti
Prečo je DNS zraniteľné voči útokom?
Technológia DNS bola vytvorená na samom začiatku rozvoja internetu, dlho predtým, než niekto začal myslieť na sieťovú bezpečnosť. DNS funguje bez autentifikácie a šifrovania, slepo spracováva požiadavky každého používateľa.
V dôsledku toho existuje množstvo spôsobov, ako oklamať používateľa a sfalšovať informácie o tom, kde sa naozaj vykonáva prevod mien na IP adresy.
Bezpečnosť DNS: otázky a komponenty
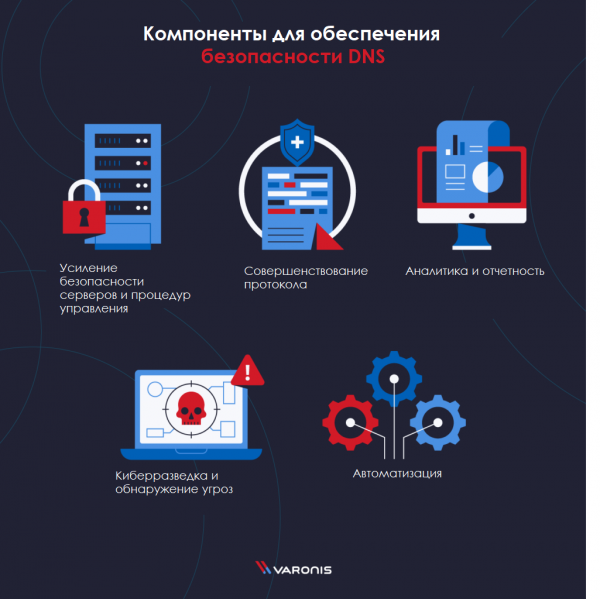
Bezpečnosť DNS pozostáva z niekoľkých základných komponentov, pričom každý z nich je potrebné zohľadniť pre zabezpečenie komplexnej ochrany:
- Zlepšenie bezpečnosti serverov a procedúr správy: zvyšujte úroveň zabezpečenia serverov a vytvorte štandardný vzor nasadzovania
- Zlepšenie protokolu: implementujte DNSSEC, DoT alebo DoH
- Analytika a reportovanie: pridajte protokol DNS do systému SIEM pre ďalší kontext pri vyšetrovaní incidentov
- Kybernetická inteligencia a detekcia hrozieb: prihláste sa na aktívny kanál na získavanie analytických údajov o hrozbách
- Automatizácia: vytvorte čo najviac scenárov na automatizáciu procesov
Vyššie uvedené vysokoúrovňové komponenty sú len špičkou ľadovca bezpečnosti DNS. V nasledujúcej časti sa podrobne pozrieme na konkrétne prípady použitia a osvedčené postupy, ktoré by ste mali poznať.
Útoky na DNS
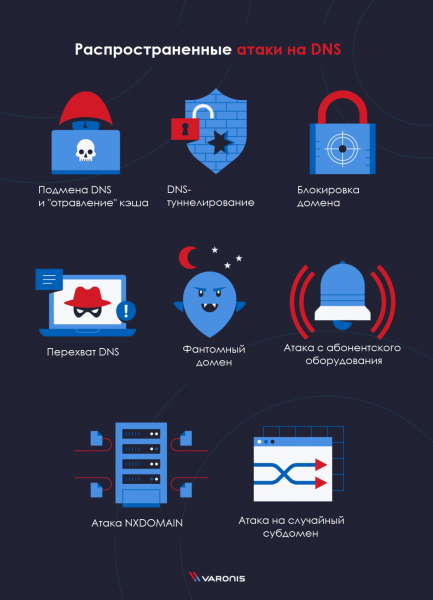
- : využitie zraniteľnosti systému na riadenie cache DNS s cieľom presmerovať používateľov na iné miesto
- : najmä sa používa na obídenie ochranných prostriedkov na vzdialené pripojenia
- zachytenie DNS: presmerovanie bežnej prevádzky DNS na iný cieľový DNS server zmenou registrátora domény
- NXDOMAIN útok: vykonanie DDoS útoku na autoritatívny server DNS zaslaním neplatných doménových dopytov za účelom získania nútenej odpovede
- fantómová doména: znemožňuje DNS resolveru čakať na odpoveď od neexistujúcich domén, čo vedie k zníženiu výkonnosti
- útok na náhodný subdoménu: napadnutí hostitelia a botnety vykonávajú DDoS útok na existujúcu doménu, ale zameriavajú svoje útoky na falošné subdomény, aby prinútili DNS server vykonávať vyhľadávanie záznamov a prevziať kontrolu nad službou
- blokovanie domény: predstavuje odosielanie množstva spamových odpovedí na blokovanie zdrojov DNS servera
- botnetový útok z abonentského zariadenia: súhrn počítačov, modemov, routerov a iných zariadení, ktoré sústredia výpočtový výkon na určitej webovej stránke, aby ju preťažili dopytmi po prevádzke
Útoky využívajúce DNS
Útoky, ktoré akýmkoľvek spôsobom využívajú DNS na napadanie iných systémov (t. j. zmena záznamov DNS nie je konečným cieľom):
- Fast-Flux
- Jednoduché Flux siete
- Dvojité Flux siete
Útoky na DNS
Útoky, pri ktorých sa zo servera DNS vracia požadovaná IP adresa pre zločinca:
- podvod DNS alebo „otrávenie“ cache
- zachytenie DNS
Čo je to DNSSEC?
DNSSEC - moduly zabezpečenia služby doménových mien - sa používajú na overenie záznamov DNS bez potreby vedieť všeobecné informácie o každom konkrétnom DNS dopyte.
DNSSEC využíva kľúče digitálneho podpisu (PKI) na potvrdenie, že výsledky dopytu doménového mena sú získané z oprávneného zdroja.
Implementácia DNSSEC nie je len najlepšou praxou v odvetví, ale tiež efektívne pomáha predchádzať väčšine útokov na DNS.
Princíp fungovania DNSSEC
DNSSEC funguje podobne ako TLS/HTTPS, pričom využíva páry verejných a súkromných kľúčov na digitálne podpisovanie záznamov DNS. Celkový prehľad procesu:
- Záznamy DNS sú podpísané párom súkromného a verejného kľúča
- Odpovede na požiadavky DNSSEC obsahujú požadovaný záznam, ako aj podpis a verejný kľúč.
- Potom sa používa na overenie pravosti záznamu a podpisu.
Bezpečnosť DNS a DNSSEC
DNSSEC je nástroj na overenie integrity DNS požiadaviek. Neovplyvňuje dôvernosť DNS. Inými slovami, DNSSEC vám môže poskytnúť istotu, že odpoveď na vašu DNS požiadavku nie je falšovaná, ale akýkoľvek útočník môže vidieť tieto výsledky v podobe, v akej boli zaslané vám.
DoT — DNS cez TLS
Transport Layer Security (TLS) je kryptografický protokol na ochranu prenášaných informácií cez sieťové pripojenie. Keď je medzi klientom a serverom vytvorené bezpečné pripojenie TLS, prenášané údaje sú šifrované a žiadni prostredníci ich nedokážu vidieť.
často sa používa ako súčasť HTTPS (SSL) vo vašom webovom prehliadači, keďže požiadavky sú posielané na zabezpečené HTTP servery.
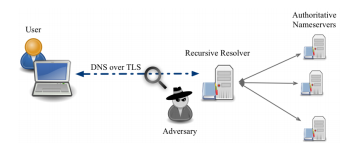
DNS-over-TLS (DNS cez TLS, DoT) využíva protokol TLS na šifrovanie UDP prevádzky bežných požiadaviek DNS.
Šifrovanie týchto požiadaviek v čitateľnej podobe pomáha chrániť používateľov alebo aplikácie, ktoré vykonávajú požiadavky, pred niekoľkými útokmi.
- MitM, alebo „človek v strede“: bez šifrovania môže prostrednícky systém, ktorý sa nachádza medzi klientom a autoritatívnym DNS serverom, potenciálne odoslať klientovi v reakcii na požiadavku falošné alebo nebezpečné informácie.
- Špehovanie a sledovanie: bez šifrovania môžu prostrednícke systémy jednoducho zisťovať, na ktoré stránky sa konkrétny používateľ alebo aplikácia odvoláva. Hoci z len DNS nie je možné zistiť konkrétnu navštívenú stránku na webe, samotné poznanie požadovaných domén stačí na vytvorenie profilu systému alebo jednotlivca.
Zdroj:
DoH — DNS cez HTTPS
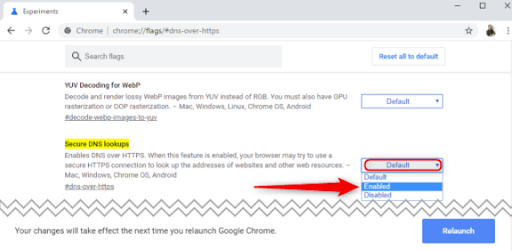
DNS-over-HTTPS (DNS nad HTTPS, DoH) je experimentálny protokol, ktorý vyvíjajú spoločne Mozilla a Google. Jeho ciele sú podobné cieľom protokolu DoT — zvýšiť súkromie používateľov na internete šifrovaním DNS dopytov a odpovedí.
Štandardné DNS dopyty sa prenášajú cez UDP. Dopyty a odpovede je možné sledovať pomocou takých nástrojov, ako sú . DoT šifruje tieto dopyty, ale stále sú rozpoznateľné ako dosť jasná UDP prevádzka v sieti.
DoH používa iný prístup a prenáša zašifrované dopyty na preklad názvov sieťových uzlov cez HTTPS pripojenia, ktoré v sieti vyzerajú ako akýkoľvek iný webový dopyt.
Toto rozlíšenie má veľmi dôležité dôsledky pre správne služby a budúcnosť prekladu názvov.
- DNS filtrování je bežný spôsob filtrácie webovej prevádzky na ochranu používateľov pred phishingovými útokmi, stránkami šíriacimi škodlivé softvéry alebo inou potenciálne nebezpečnou internetovou aktivitou v podnikovej sieti. Protokol DoH obchádza tieto filtre, potenciálne vystavujúc používateľov a sieť vysokému riziku.
- V súčasnom modeli prekladu názvov každé zariadenie v sieti do určitej miery získava DNS dopyty z rovnakého miesta (z uvedeného DNS servera). DoH a najmä jeho implementácia vo Firefox ukazujú, že v budúcnosti sa to môže zmeniť. Každá aplikácia na počítači môže získavať údaje z rôznych zdrojov DNS, čo výrazne sťažuje identifikáciu a odstránenie problémov, zabezpečenie a modelovanie rizík.
Zdroj:
Aký je rozdiel medzi DNS nad TLS a DNS nad HTTPS?
Začnime s DNS nad TLS (DoT). Hlavná pozornosť sa tu sústreďuje na to, že pôvodný protokol DNS nie je menený, ale jednoducho bezpečne prenášaný cez zabezpečený kanál. DoH umiestňuje DNS do formátu HTTP pred vykonaním dopytov.
Upozornenia na monitorovanie DNS
Možnosť efektívne sledovať DNS prevádzku vo vašej sieti na prítomnosť podozrivých anomálií je kľúčová pre včasné odhalenie narušenia. Použitie nástroja ako Varonis Edge vám umožní byť informovaný o všetkých dôležitých ukazovateľoch a vytvoriť profily pre každý účet vo vašej sieti. Môžete si nastaviť generovanie upozornení na základe kombinácie akcií, ktoré sa dejú v určitých časových intervaloch.
Sledovanie zmien DNS, umiestnení účtov, ako aj faktov prvého použitia a prístupu k dôverným údajom, ako aj aktivity mimo pracovného času – to je len niekoľko ukazovateľov, ktoré je možné porovnať na zostavenie komplexnejšieho obrazu detekcie.
Zdroj: habr.com
