

Nech sa akokoľvek rozoberajú mýty a legendy obklopujúce súlad s 152-FZ, niečo vždy zostáva za oponou. Dnes chceme prediskutovať nie vždy očividné nuansy, s ktorými sa môžu stretnúť ako veľké spoločnosti, tak aj úplne malé podniky:
nuansy klasifikácie PDU podľa kategórií — keď malý internetový obchod zbiera údaje týkajúce sa špeciálnej kategórie ani o tom nevediac;
kde je možné uchovávať zálohy zhromaždených PDU a vykonávať nad nimi operácie;
čím sa líši osvedčenie a záver o súlade, aké vôbec dokumenty žiadať od poskytovateľa a všetko v takom duchu.
Na záver sa s vami podelíme o vlastné skúsenosti s procesom certifikácie. Poďme na to!
Expertom v dnešnom článku bude Alexej Afanasyev, odborník na otázky kybernetickej bezpečnosti cloudových poskytovateľov „IT-GRAD“ a #CloudMTS (sú súčasťou skupiny MTS).
Nuansy klasifikácie
Často sa stretávame s túžbou klienta rýchlo, bez auditu IS, určiť požadovanú úroveň ochrany pre ISPD. Niektoré materiály na internete na túto tému vytvárajú falošný dojem, že ide o jednoduchú úlohu a urobiť chybu je dosť ťažké.
Na určenie úrovne ochrany je potrebné chápať, aké údaje budú zbierané a spracovávané IS klienta. Niekedy je ťažké jednoznačne určiť požiadavky na ochranu a kategóriu PDU, s ktorými podnik operuje. Rôzne typy osobných údajov môžu byť úplne inak hodnotené a klasifikované. Preto sa v niektorých prípadoch môže názor podnikania rozchádzať s názorom audítora alebo dokonca kontrolóra. Pozrime sa na niekoľko príkladov.
Autopark. Na prvý pohľad ide o tradičný spôsob podnikania. Mnohé autodopravy fungujú desaťročia a ich vlastníci zamestnávajú SZČO a fyzické osoby. Zvyčajne sa údaje zamestnancov považujú za relevantné podľa predpisu UZ-4. Avšak na prácu s vodičmi nie je potrebné len zbierať ankety, ale aj vykonávať zdravotné kontroly priamo v autodoprave pred začiatkom služby, pričom zhromaždené informácie spadajú do kategórie zdravotných údajov – teda osobných údajov špeciálnej kategórie. Okrem toho môže autodoprava požadovať potvrdenia, ktoré budú následne uložené v dokumentácii vodiča. Sken takého potvrdenia v elektronickej podobe obsahuje údaje o zdravotnom stave, osobné údaje špeciálnej kategórie. To znamená, že už nestačí predpis UZ-4, minimálne je potrebné UZ-3.
Internetový obchod. Na prvý pohľad sa zdá, že zbierané mená, e-maily a telefónne čísla spadajú do verejne prístupnej kategórie. Avšak ak vaši zákazníci uvádzajú gastronomické preferencie, ako sú halal alebo košer, takéto informácie môžu byť považované za údaje o náboženskej príslušnosti a presvedčeniach. Preto môže kontrolór pri kontrole alebo vykonávaní iných kontrolných opatrení zaradiť zhromaždené údaje do špeciálnej kategórie osobných údajov. Keby internetový obchod zbieral informácie o tom, či jeho kupujúci preferuje mäso alebo rybu, údaje by mohli patriť do kategórie iných osobných údajov. Mimochodom, čo robiť s vegetariánmi? To sa tiež môže považovať za filozofické presvedčenia, ktoré sú taktiež zaradené do špeciálnej kategórie. Na druhej strane to môže byť len postoj človeka, ktorý vylúčil mäso zo svojej stravy. Žiaľ, neexistuje žiadny prehľad, ktorý by jednoznačne určil kategóriu osobných údajov v takýchto 'jemných' situáciách.
Reklamná agentúra pomocou akejkoľvek západnej cloudovej služby spracováva verejné údaje svojich klientov — mená, e-mailové adresy a telefónne čísla. Tieto údaje samozrejme patrí do kategórie osobných údajov. Vzniká otázka: je legálne uskutočňovať takéto spracovanie? Je možné vôbec prenášať tieto údaje bez anonymizácie za hranice SR, napríklad uchovávať zálohy v nejakých zahraničných cloudových službách? Samozrejme, že je. Agentúra má právo uchovávať tieto údaje aj mimo Slovenska, avšak prvotný zber, podľa našej legislatívy, musí prebiehať na území SR. Ak zálohujete takéto informácie, plánujete na ich základe vytvoriť nejakú štatistiku, vykonávate prieskum alebo realizujete s nimi nejaké iné operácie — to všetko môžete robiť aj na západných platformách. Kľúčový moment z hľadiska legislatívy — kde prebieha zber osobných údajov. Preto je dôležité nezamieňať pôvodný zber a spracovanie.
Ako vyplýva z týchto krátkych príkladov, práca s osobnými údajmi nie je vždy jednoznačná a jednoduchá. Je potrebné nielen vedieť, že s nimi pracujete, ale aj vedieť ich správne klasifikovať, chápať, ako funguje informačný systém, aby ste správne určili požadovanú úroveň ochrany. V niektorých prípadoch sa môže objaviť otázka, aký objem osobných údajov je naozaj potrebný organizácii na prácu. Je možné vzdať sa najviac „závažných“ alebo jednoducho nadbytočných dát? Okrem toho regulátor odporúča anonymizovať osobné údaje tam, kde je to možné.
Ako v príkladoch vyššie, niekedy sa môžete stretnúť s tým, že kontrolné orgány interpretujú zhromaždené osobné údaje trochu inak, ako ste ich vy sami posúdili.
Samozrejme, môžete si na pomoc vziať audítora alebo systémového integrátora, ale bude „pomocník“ zodpovedný za zvolené rozhodnutia v prípade kontroly? Treba poznamenať, že zodpovednosť vždy spočíva na vlastníku IS osobných údajov – operátorovi osobných údajov. Preto je, keď spoločnosť vykonáva takéto práce, dôležité obrátiť sa na vážnych hráčov na trhu týchto služieb, napríklad na spoločnosti, ktoré vykonávajú certifikačné práce. Certifikačné spoločnosti majú veľké skúsenosti s vykonávaním týchto prác.
Možnosti budovania systému správy osobných údajov
Vytváranie ISPDn nie je iba technická, ale aj do veľkej miery právna otázka. IT riaditeľ alebo riaditeľ bezpečnosti sa musí určite poradiť s právnikom. Keďže v spoločnosti nie je vždy špecialista s potrebným profilom, stojí za to pozrieť sa na audítorov alebo konzultantov. Mnohé z nejasností môžu byť rozhodne nie tak očividné.
Konzultácia pomôže určiť, s akými osobnými údajmi pracujete a akú úroveň ochrany potrebujú. Na základe toho získate predstavu o IS, ktorú je potrebné vytvoriť alebo doplniť o ochranné prostriedky a ORD.
Často stojí výber pred spoločnosťou na dvoch možnostiach:
Vytvoriť príslušný IS na vlastných softvérových a hardvérových riešeniach, možno vo vlastnej serverovni.
Obrátiť sa na cloudového poskytovateľa a vybrať elastické riešenie, už certifikovanú takú "virtuálnu serverovňu".
Väčšina IS, ktoré spracovávajú PDn, využíva tradičný prístup, ktorý, z pohľadu podnikania, sa ťažko nazýva jednoduchým a úspešným. Pri výbere tejto možnosti je potrebné pochopiť, že technický projekt bude zahŕňať popis hardvéru, vrátane softvérovo-hardvérových riešení a platforiem. A to znamená, že sa budete musieť stretnúť s nasledujúcimi obtiažnosťami a obmedzeniami:
zložitosť škálovania;
dlhá doba realizácie projektu: je potrebné vybrať, zakúpiť, nainštalovať, nastaviť a popísať systém;
hromada "papierovej" práce, príkladom je vypracovanie úplného balíka dokumentácie pre celý ISPDn.
Okrem toho obchod spravidla rozumie iba "vrchnému" levelu svojho IS - v používaných biznis aplikáciách. Inými slovami, IT personál je kvalifikovaný vo svojej úzkej oblasti. Chýba im pochopenie toho, ako fungujú všetky "nižšie úrovne": softvérovo-hardvérové prostriedky ochrany, systémy ukladania, zálohovanie a samozrejme, ako nastaviť prostriedky ochrany s dodržaním všetkých požiadaviek a postaviť "hardvérovú" časť konfigurácie. Je dôležité pochopiť: toto je obrovský objem znalostí, ktoré ležia za hranicou podnikania klienta. Presne tu môže byť užitočná skúsenosť cloudového poskytovateľa, poskytujúceho certifikovanú "virtuálnu serverovňu".
Cloud providers, on their part, have several advantages that can undoubtedly meet 99% of business needs in data protection.
capital expenditures are transformed into operational costs;
the provider guarantees the necessary level of security and availability based on a proven standard solution;
there is no need to maintain a team of specialists to ensure the operation of the ISPDn at the 'hardware' level;
providers offer much more flexible and scalable solutions;
the provider's specialists have all the necessary certifications;
compliance is no lower than when building your own architecture, taking into account the requirements and recommendations of regulators.
The old myth that personal data cannot be placed in the cloud is still remarkably popular. It is only partly true: PDn cannot really be placed in just any cloud. It requires adherence to certain technical measures and the use of specific certified solutions. If the provider meets all legal requirements, the risks associated with PDn leakage are minimized. Many providers have separate infrastructure for processing PDn in accordance with 152-FZ. However, the choice of a provider must also be approached with knowledge of certain criteria, which we will definitely touch upon below.
Clients often come to us with some concerns about placing PDn in the provider's cloud. Well, let's discuss them right away.
Data can be stolen during transmission or migration.
There is no need to worry about this—the provider offers clients the creation of a secure data transmission channel based on certified solutions, enhanced authentication measures for contractors and employees. It's just a matter of choosing the right protection methods and implementing them in the course of client engagement.
Raiders will come and take away/seal/power off the server.
Je možné pochopiť zákazníkov, ktorí majú obavy, že ich obchodné procesy budú narušené nedostatočnou kontrolou nad infraštruktúrou. Zvyčajne o tom premýšľajú klienti, ktorých hardware sa predtým nachádzal v malých serverovnách, a nie v špecializovaných dátových centrách. V skutočnosti sú dátové centrá vybavené modernými prostriedkami fyzickej a informačnej ochrany. Akékoľvek operácie v takomto dátovom centre sú takmer nemožné vykonať bez dostatočných dôvodov a dokumentácie, a tieto aktivity si vyžadujú dodržiavanie celej rady postupov. Okrem toho môže „vytrhnutie“ vášho servera z dátového centra ovplyvniť aj ďalších klientov poskytovateľa, a to určite nikto nechce. Navyše, nikto nebude môcť ukázať prstom na „váš“ virtuálny server, takže ak by sa niekto chcel pokúsiť ho ukradnúť alebo usporiadať raziu, najprv by sa musel stretnúť s množstvom byrokratických prekážok. Počas tohto času sa pravdepodobne stihnete niekoľkokrát presunúť na iné miesto.
Hackeri preniknú do cloudu a ukradnú údaje
Internet a tlač sú plné titulkov o tom, ako sa ďalšie cloudové riešenie stalo obeťou kyberzločincov a milióny záznamov s osobnými údajmi unikli na internet. Vo väčšine prípadov boli zraniteľnosti odhalené nie u poskytovateľa, ale v IT systémoch obetí: slabé alebo dokonca predvolené heslá, „díry“ v motoroch webových stránok a databáz, prostý nezáujem podnikov pri výbere ochranných prostriedkov a organizovaní prístupu k údajom. Všetky certifikované riešenia sú testované na zraniteľnosti. Aj my pravidelne vykonávame „kontrolné“ pentesty a audity bezpečnosti, ako samostatne, tak aj prostredníctvom externých organizácií. Pre poskytovateľa je to otázka reputácie a obchodu ako celku.
Poskytovateľ/zamestnanci poskytovateľa ukradnú osobné údaje za účelom osobného zisku
Je to dosť citlivá téma. Rada spoločností v oblasti kybernetickej bezpečnosti desí svojich klientov a tvrdí, že "vnútorní zamestnanci sú nebezpečnejší ako externí hackeri". Možno to platí v niektorých prípadoch, ale obchod nemožno budovať bez dôvery. Pravidelne sa objavujú správy o tom, že tí, ktorí pracujú v organizáciách, unikajú údaje svojich klientov útočníkom, a vnútorná bezpečnosť je niekedy organizovaná oveľa horšie ako vonkajšia. Tu je dôležité pochopiť, že akýkoľvek veľký poskytovateľ sa extrémne nezaujíma o negatívne prípady. Akcie zamestnancov poskytovateľa sú presne regulované, úlohy a zóny zodpovednosti sú rozdelené. Všetky obchodné procesy sú nastavené tak, aby sa prípady úniku dát vyskytovali veľmi zriedka a sú vždy viditeľné interným službám, preto by klienti nemali mať obavy z tejto stránky.
Platíte málo, pretože za služby platíte údajmi svojho podnikania.
Ďalší mýtus: klient, ktorý si prenajíma zabezpečenú infraštruktúru za rozumnú cenu, v skutočnosti za ňu platí svojimi údajmi - takto často uvažujú odborníci, ktorí si radi pred spaním prečítajú pár teórií sprisahania. Po prvé, možnosť vykonávať akékoľvek operácie s vašimi údajmi okrem tých, ktoré sú uvedené v poverení, je v podstate nulová. Po druhé, rozumný poskytovateľ si váži vzťahy s vami a svoju povesť - okrem vás má ešte množstvo ďalších klientov. Skôr je pravdepodobný opak, pri ktorom poskytovateľ horlivo chráni údaje svojich klientov, na ktorých okrem iného stojí aj jeho podnikanie.
Výber cloudového poskytovateľa pre spracovanie osobných údajov
V súčasnosti trh ponúka množstvo riešení pre spoločnosti, ktoré sú operátormi osobných údajov. Nižšie uvádzame všeobecný zoznam odporúčaní na výber vhodného poskytovateľa.
Poskytovateľ by mal byť pripravený uzavrieť oficiálnu zmluvu, ktorá popisuje povinnosti strán, SLA a zóny zodpovednosti z hľadiska spracovania osobných údajov. V skutočnosti by medzi vami a poskytovateľom, okrem zmluvy o službách, mala byť podpísaná poverenie na spracovanie osobných údajov. V každom prípade stojí za to ich dôkladne preskúmať. Je dôležité pochopiť rozdelenie zón zodpovednosti medzi vami a poskytovateľom.
Upozornite, že segment musí vyhovovať požiadavkám, a teda mať osvedčenie, ktoré uvádza úroveň zabezpečenia nie nižšiu, ako je potrebné pre vašu IS. Niekedy poskytovatelia zverejňujú iba prvú stranu osvedčenia, z ktorej toho veľa nevyplýva, alebo odkazujú na audit alebo prechod kontrolnými procedúrami, nezverejňujúc samotné osvedčenie ("bol chlapec?"). Stojí za to ho požadovať – je to verejný dokument, v ktorom je uvedené, kto vykonal certifikáciu, platnosť, umiestnenie cloudu a podobne.
Poskytovateľ by mal poskytovať informácie o tom, kde sa nachádzajú jeho areály (objekty ochrany), aby ste mohli kontrolovať umiestnenie svojich údajov. Pripomíname, že počiatočný zber PZ musí prebiehať na území SR, a preto by ste mali v zmluve/osvedčení vidieť adresy DC.
Poskytovateľ by mal používať certifikované SZI a SKZI. Samozrejme, väčšina poskytovateľov netají používané technické prostriedky ochrany a architektúru riešení. Ale vy ako klient o tom nemôžete nevedieť. Tak napríklad, pre vzdialené pripojenie k systému správy (portálu správy) je potrebné používať prostriedky ochrany. Poskytovateľ toto požiadavku nemôže obísť a poskytne vám (alebo si vyžaduje, aby ste používali) certifikované riešenia. Vyberte si na testovanie zdroje a ihneď pochopíte, ako a čo funguje.
Je mimoriadne žiaduce, aby cloudový poskytovateľ poskytoval ďalšie služby v oblasti IB. Môžu to byť rôzne služby: ochrana pred DDoS útokmi a WAF, antivírusová služba alebo pieskovisko a podobne. To všetko vám umožní získať ochranu ako službu, neodvádzať pozornosť na budovanie systémov ochrany, ale venovať sa biznis aplikáciám.
Poskytovateľ musí byť licencovaný FTC a FSB. Zvyčajne sú tieto informácie zverejnené priamo na webovej stránke. Určite si vyžiadate tieto dokumenty a skontrolujte, či sú správne uvedené adresy poskytovania služieb, názov spoločnosti poskytovateľa a podobne.
Zhrňme to. Prenájom infraštruktúry vám umožní vzdať sa CAPEX a ponechať si v svojej zodpovednosti iba svoje biznis aplikácie a samotné údaje, zatiaľ čo ťažké bremeno certifikácie „hardvéru“ a softvérohardvérových prostriedkov prenesiete na poskytovateľa.
Ako sme prechádzali certifikáciou
Nedávno sme úspešne prešli prehodnotením infraštruktúry „Zabezpečené cloud FZ-152“ v súlade s požiadavkami na prácu s osobnými údajmi. Práce vykonával „Národný atestačný centrá“.
V súčasnosti je „Zabezpečené cloud FZ-152“ certifikované na umiestnenie informačných systémov zapojených do spracovania, uchovávania alebo prenosu osobných údajov (ISPD) podľa požiadaviek úrovne UZ-3.
Postup certifikácie predpokladá posúdenie zhodnosti infraštruktúry cloudového poskytovateľa s úrovňou ochrany. Samotný poskytovateľ ponúka službu IaaS a nie je prevádzkovateľom osobných údajov. Proces zahŕňa hodnotenie ako organizačných (dokumentácia, príkazy atď.), tak aj technických opatrení (nastavenie ochranných prostriedkov a pod.).
Nie je možné ho považovať za triviálny. Napriek tomu, že GOST pre programy a metodiky vykonávania certifikačných činností existuje už od roku 2013, prísne programy pre cloudové objekty zatiaľ neexistujú. Atestačné centrá vyvíjajú tieto programy na základe vlastnej odbornej expertízy. S príchodom nových technológií sa programy komplikujú a modernizujú, a preto musí atestátor mať skúsenosti s cloudovými riešeniami a chápať ich špecifiká.
V našom prípade sa objekt ochrany skladá z dvoch lokalít.
Príslušné cloudové zdroje (servery, úložné systémy, sieťová infraštruktúra, ochranné prostriedky atď.) sú umiestnené priamo v DCI. Bezpochyby je taký virtuálny DCI pripojený k verejným sieťam, pričom musia byť splnené určité požiadavky na sieťovú ochranu, napríklad používanie certifikovaných firewallov.
Druhá časť objektu — prostriedky správy cloudu. Sú to pracovné stanice (ARM administrátora), z ktorých sa vykonáva správa zabezpečeného segmentu.
Lokalit sú prepojené cez VPN-kanál postavený na SKZI.
Pretože technológie virtualizácie vytvárajú predpoklady na vznik hrozieb, používame aj dodatočné certifikované ochranné prostriedky.
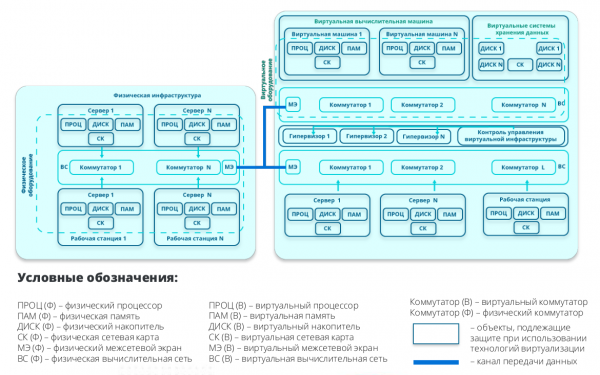 Štrukturálna schéma „očami atestátora“
Ak klient potrebuje certifikáciu jeho IS PDN, po prenájme IaaS mu zostane len vykonať hodnotenie informačného systému nad úrovňou virtuálneho dátového centra. Tento proces predpokladá kontrolu infraštruktúry a použitých softvérových riešení. Keďže v rámci všetkých infraštruktúrnych otázok môžete odkazovať na certifikát poskytovateľa, zostáva vám len opraviť softvér.
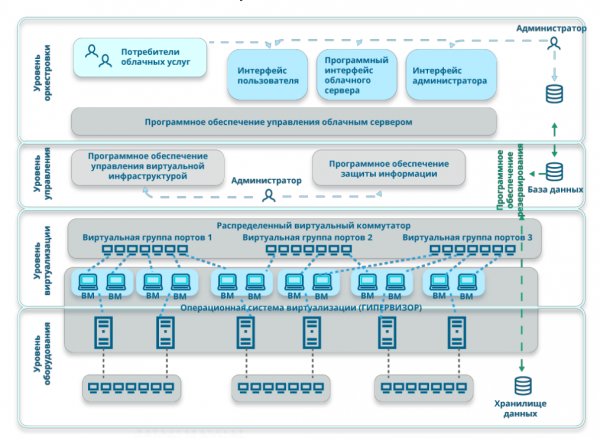 Rozdelenie na úrovni abstrakcie
Na záver uvádzame malý kontrolný zoznam pre spoločnosti, ktoré už pracujú s PDN alebo len plánujú. Takže, ako spracovávať a nespáliť sa.
Na vykonanie auditu a vývoja modelov hrozieb a narušovateľov si pozvite skúseného konzultanta z radu certifikačných laboratórií, ktorí vám pomôžu vypracovať potrebné dokumenty a posunú vás už do fázy technických riešení.
Pri výbere cloudového poskytovateľa dbajte na existenciu certifikátu. Dobre je, ak spoločnosť verejne umiestnila osvedčenie priamo na svojich stránkach. Poskytovateľ by mal byť licencovaným subjektom FSTEK a FSB a ponúkaná služba by mala byť certifikovaná.
Uistite sa, že bude uzavretá oficiálna zmluva a podpísané poverenie na spracovanie PDN. Na jeho základe môžete vykonať ako kontrolu zhody, tak aj certifikáciu IS PDN. Ak sa vám tieto práce v rámci technického projektu a vytvorenia projektovej dokumentácie zdajú zaťažujúce, stojí za to obrátiť sa na externé poradenské spoločnosti z radov certifikačných laboratórií.
Ak vás zaujímajú otázky spracovania PDN, 18. septembra, tento piatok, budeme radi, ak vás uvidíme na webinári. .
Zdroj: habr.com
