

Z rôznych dôvodov bolo potrebné zorganizovať VPN pripojenie medzi sieťou vo VMWare Cloud Director a samostatným strojom Ubuntu v cloude. Poznámka nemá ambíciu na úplný popis, ide len o malého sprievodcu.
Na internete som našiel jediný článok z roku 2015 na toto téma "».
Bohužiaľ, priamo ju použiť nešlo, pretože som chcel šifrovanie spoľahlivejšie, nie samopodpísaný certifikát, a za NAT-om popisovaná konfigurácia nefungovala.
Preto som sa musel usadiť a preskúmať dokumentáciu.
Za základ som si vzal už dlho používanú konfiguráciu, ktorá umožňuje pripojenie prakticky z akejkoľvek operačnej sústavy, a jednoducho som k nej pridal časť, ktorá umožňuje pripojenie k NSX Edge.
Keďže inštalácia a úplné nastavenie servera Strongswan presahuje rámec tejto poznámky, dovoľte si odkázať na .
Tak prejdime priamo k nastaveniam.
Schéma pripojenia bude vyzerať takto:
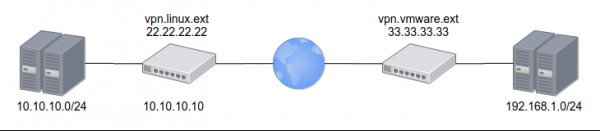
zo strany VMWare vonkajšia adresa 33.33.33.33 a vnútorná sieť 192.168.1.0/24
zo strany Linux vonkajšia adresa 22.22.22.22 a vnútorná sieť 10.10.10.0/24
tiež bude potrebné nastaviť certifikát Let's encrypt pre adresu vpn.linux.ext
PSK z oboch strán: ChangeMeNow!
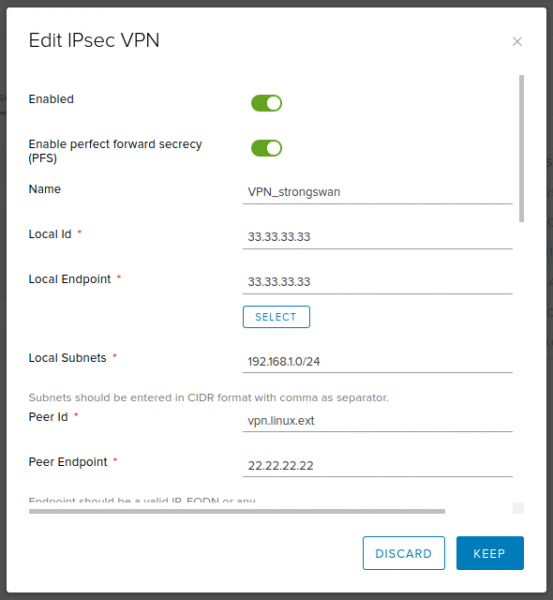
Nastavenie zo strany NSX Edge:
Text
Enabled: yes
Enable perfect forward secrecy (PFS): yes
Name: VPN_strongswan (akýkoľvek, podľa vášho výberu)
Local Id: 33.33.33.33
Local Endpoint: 33.33.33.33
Local Subnets: 192.168.1.0/24
Peer Id: vpn.linux.ext
Peer Endpoint: 22.22.22.22
Peer Subnets: 10.10.10.0/24
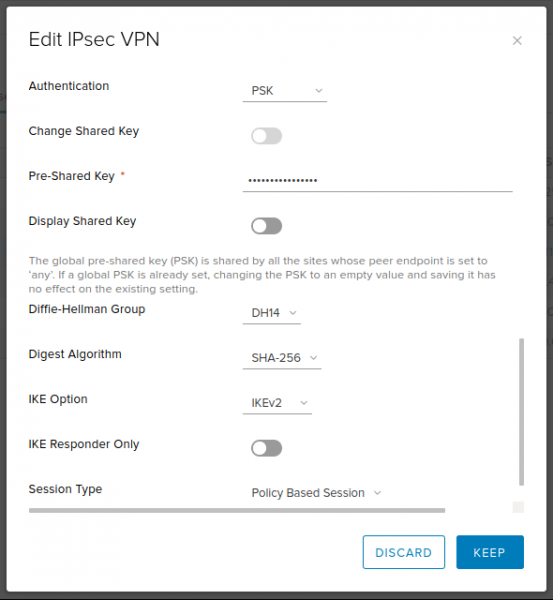
Encryption Algorithm: AES256
Authentication: PSK
Pre-Shared Key: ChangeMeNow!
Diffie-Hellman Group: 14 (2048 bit — prijateľný kompromis medzi rýchlosťou a bezpečnosťou. Ak chcete, môžete nastaviť väčšiu hodnotu)
Digest Algorithm: SHA256
IKE Option: IKEv2
IKE Responder Only: no
Session Type: Policy Based Session
Screenshoty
Nastavenie zo strany Strongswan:
ipsec.conf
# /etc/ipsec.conf
config setup

conn %default
	dpdaction=clear
	dpddelay=35s
	dpdtimeout=300s

	fragmentation=yes
	rekey=no

	ike=aes256gcm16-aes256gcm12-aes128gcm16-aes128gcm12-sha256-sha1-modp2048-modp4096-modp1024,aes256-aes128-sha256-sha1-modp2048-modp4096-modp1024,3des-sha1-modp1024!
	esp=aes128gcm12-aes128gcm16-aes256gcm12-aes256gcm16-modp2048-modp4096-modp1024,aes128-aes256-sha1-sha256-modp2048-modp4096-modp1024,aes128-sha1-modp2048,aes128-sha1-modp1024,3des-sha1-modp1024,aes128-aes256-sha1-sha256,aes128-sha1,3des-sha1!

	left=%any
	leftsubnet=10.10.10.0/24
        leftcert=certificate.pem
	leftfirewall=yes
	leftsendcert=always

	right=%any
	rightsourceip=192.168.1.0/24
	rightdns=77.88.8.8,8.8.4.4

	eap_identity=%identity

# IKEv2
conn IPSec-IKEv2
	keyexchange=ikev2
	auto=add

# BlackBerry, Windows, Android
conn IPSec-IKEv2-EAP
	also="IPSec-IKEv2"
	rightauth=eap-mschapv2

# macOS, iOS
conn IKEv2-MSCHAPv2-Apple
	also="IPSec-IKEv2"
	rightauth=eap-mschapv2
	leftid=vpn.linux.ext

# Android IPsec Hybrid RSA
conn IKEv1-Xauth
	keyexchange=ikev1
	rightauth=xauth
	auto=add

# VMWare IPSec VPN
conn linux-nsx-psk
	authby=secret
	auto=start
	leftid=vpn.linux.ext
	left=10.10.10.10
	leftsubnet=10.10.10.0/24
	rightid=33.33.33.33
	right=33.33.33.33
	rightsubnet=192.168.1.0/24
	ikelifetime=28800
	keyexchange=ikev2
	lifebytes=0
	lifepackets=0
	lifetime=1h
ipsec.secret
# /etc/ipsec.secrets
: RSA privkey.pem

# Create VPN users accounts
# ВНИМАНИЕ! После логина сначала пробел, потом двоеточие.

user1 : EAP "stongPass1"
user2 : EAP "stongPass2"
%any 33.33.33.33 : PSK "ChangeMeNow!"
Potom stačí prečítať konfiguráciu, spustiť pripojenie a skontrolovať, či bolo nadviazané:
ipsec update
ipsec rereadsecrets
ipsec up linux-nsx-psk
ipsec status
Dúfam, že táto malá poznámka bude užitočná a ušetrí niekomu pár hodín.
Zdroj: habr.com
