

V svojej práci sa počítačoví kriminalisti pravidelne stretávajú s prípadmi, keď musia rýchlo odblokovať smartphone. Napríklad, údaje z telefónu sú potrebné vyšetrovateľom, aby pochopili dôvody samovraždy tínedžera. V iných prípadoch môžu pomôcť vystopovať zločineckú skupinu, ktorá útočí na vodičov kamiónov. Samozrejme, objavujú sa aj pekné príbehy — rodičia zabudli heslo na zariadení, na ktorom zostalo video s prvými krokmi ich dieťaťa, ale takých, žiaľ, je len niekoľko. Ale aj tie vyžadujú profesionálny prístup. V tomto článku Igor Michajlov, odborník Laboratória počítačovej kriminalistiky Group-IB, hovorí o spôsoboch, ktoré umožňujú expertom kriminalistom obísť blokovanie smartphonu.
Dôležité: tento článok je napísaný na posúdenie bezpečnosti hesiel a grafických vzorov, ktoré používajú majitelia mobilných zariadení. Ak sa rozhodnete odblokovať mobilné zariadenie pomocou popísaných metód — pamätajte, že všetky akcie na odblokovanie zariadení vykonávate na vlastné riziko. Pri manipulácii s mobilnými zariadeniami môžete zariadenie zablokovať, vymazať používateľské údaje alebo spôsobiť nefunkčnosť zariadenia. Sú tiež uvedené odporúčania pre používateľov, ako zvýšiť úroveň ochrany svojich zariadení.
Takže, najbežnejším spôsobom obmedzenia prístupu k používateľským informáciám obsiahnutým v zariadení je blokovanie obrazovky mobilného zariadenia. Keď sa takéto zariadenie dostane do kriminalistického laboratória, práca s ním môže byť sťažená, pretože pre takéto zariadenie nie je možné aktivovať režim ladenia cez USB (pre zariadenia so systémom Android), nie je možné potvrdiť povolenie na interakciu počítača experta s týmto zariadením (pre mobilné zariadenia značky Apple) a následne nie je možné získať prístup k dátam uloženým v pamäti zariadenia.
Fakt, že FBI zaplatilo značnú sumu za odblokovanie iPhonu teroristu Saïda Faruka, jedného z účastníkov útoku v kalifornskom meste San Bernardino [1], naznačuje, do akej miery bežná blokácia obrazovky mobilného zariadenia bráni odborníkom v získavaní z neho údajov.
Spôsoby odblokovania obrazovky mobilného zariadenia
Na blokovanie obrazovky mobilného zariadenia sa zvyčajne používa:
- Alfanumerický kód
- Obrázkový kód
Na odblokovanie obrazovky niektorých mobilných zariadení sa môžu použiť aj metódy technológie SmartBlock:
- Odblokovanie pomocou rozpoznávania odtlačku prsta
- Odblokovanie pomocou rozpoznávania tváre (technológia FaceID)
- Odblokovanie zariadenia pomocou rozpoznávania dúhovky oka
Sociálne metódy odblokovania mobilného zariadenia
Okrem čisto technických existujú aj iné spôsoby, ako zistiť alebo prekonávať PIN kód alebo obrázkový kód (vzorec) blokácie obrazovky. V niektorých prípadoch môžu byť sociálne metódy účinnejšie ako technické riešenia a pomôcť odblokovať zariadenia, pred ktorými sú existujúce technické vývojové postupy bezradné.
V tejto časti budú opísané metódy odblokovania obrazovky mobilného zariadenia, ktoré nevyžadujú (alebo len obmedzené, čiastkové) technické prostriedky.
Na vykonanie sociálnych útokov je potrebné čo najhlbšie preskúmať psychológiu vlastníka zamknutého zariadenia, pochopiť, ako generuje a uchováva svoje heslá alebo vzorce obrazovky. Výskumníkovi bude tiež potrebná kvapka šťastia.
Pri použití metód, ktoré sa týkajú hádania hesla, je potrebné zohľadniť, že:
- pri zadaní desiatich nesprávnych hesiel na mobilných zariadeniach spoločnosti Apple môžu byť údaje používateľa vymazané. Závisí to od nastavení zabezpečenia, ktoré si používateľ nastavil;
- na mobilných zariadeniach so systémom Android môže byť použitá technológia Root of Trust, ktorá spôsobí, že po zadaní 30 nesprávnych hesiel budú údaje používateľa buď nedostupné, alebo vymazané.
Spôsob 1: spýtaj sa na heslo
Môže to znieť divne, ale odomykací kód sa dá získať jednoducho tak, že sa opýtate majiteľa zariadenia. Podľa štatistiky je približne 70 % vlastníkov mobilných zariadení ochotných poskytnúť svoj kód. Hlavne ak to skráti čas skúmania a majiteľ tak svoje zariadenie dostane späť rýchlejšie. Ak nie je možnosť opýtať sa majiteľa na kód (napríklad ak majiteľ zariadenia zomrel) alebo ak ho odmieta prezradiť – kód sa dá zistiť od jeho blízkych príbuzných. Zvyčajne príbuzní poznajú kód alebo môžu poskytnúť možné varianty.
Odporúčanie na ochranu: Kód vášho telefónu je univerzálny kľúč ku všetkým údajom, vrátane platobných. Hovoriť o ňom, prenášať ho alebo písať ho v messengeroch – to nie je dobrý nápad.
Metóda 2: pozrieť kód
Kód sa dá pozrieť v momente, keď majiteľ používa zariadenie. Aj keď si zapamätáte kód (písmenkový alebo grafický) iba čiastočne – to významne zníži počet možných variantov, čo umožní rýchlejšie ho uhádnuť.
Variantou tejto metódy je použitie záznamov kamerového sledovania, na ktorých je zachytený majiteľ, ako odomyká zariadenie grafickým kódom [2]. Algoritmus opísaný v práci „Cracking Android Pattern Lock in Five Attempts“ [2] umožňuje, prostredníctvom analýzy videozáznamov, predpokladať varianty grafického kódu a odomknúť zariadenie za niekoľko pokusov (zvyčajne je na to potrebné nie viac ako päť pokusov). Ako tvrdia autori, „čím ťažší je grafický kód, tým jednoduchšie je ho uhádnuť“.
Odporúčanie na ochranu: Použitie grafického kódu – to nie je najlepší nápad. Číselno-písmenkový kód sa veľmi ťažko pozrie.
Metóda 3: nájdi kód
Kód sa dá nájsť v zápiskoch majiteľa zariadenia (súbory na počítači, v diároch, na útržkoch papiera v dokumentoch). Ak osoba používa viacero rôznych mobilných zariadení a na nich rôzne kódy, niekedy sa v batérii týchto zariadení alebo v priestore medzi telom smartfónu a obalom dajú nájsť útržky papiera so zapísanými kódmi:
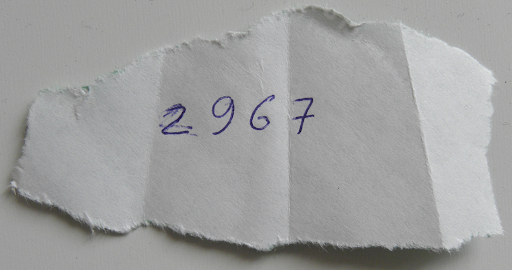
Odporúčanie na ochranu: nie je dobré viesť si „bloknot“ s kódmi. To je zlý nápad, pokiaľ nie sú všetky tieto kódy vedome falošné, aby sa znížilo množstvo pokusov o odomknutie.
Metóda 4: odtlačky prstov (Smudge attack)
Táto metóda umožňuje odhaliť potné a mastné stopy rúk na displeji zariadenia. Vidieť ich môžete spracovaním obrazovky zariadenia svetlým odtlačkovým práškom (namiesto špeciálneho kriminologického prášku môžete použiť detskú púdru alebo iný chemicky neaktívny jemný prášok bielej alebo svetlo-šedej farby) alebo pozorovaním obrazovky zariadenia v šikmých lúčoch svetla. Analýzou vzájomného usporiadania stôp rúk a s dodatočnými informáciami o majiteľovi zariadenia (napríklad vedomím jeho roku narodenia) môžete skúsiť prispôsobiť textový alebo grafický heslo. Takto vyzerá potná vrstva na displeji smartfónu vo forme stilizovaného písmena Z:
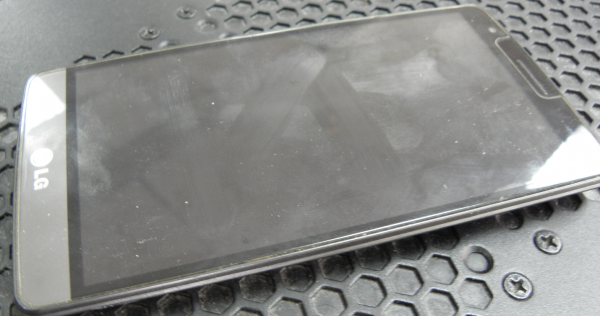
Odporúčanie na ochranu: Ako sme už povedali, grafické heslo nie je najlepší nápad, rovnako ako sklá s slabým oleofóbnym povrchom.
Metóda 5: umelecký prst
Ak zariadenie môže byť odomknuté pomocou odtlačku prsta a vedec má vzorky odtlačkov rúk majiteľa zariadenia, môže na 3D tlačiarni vyrobiť trojrozmernú kópiu odtlačku prsta majiteľa a použiť ju na odomknutie zariadenia [3]:
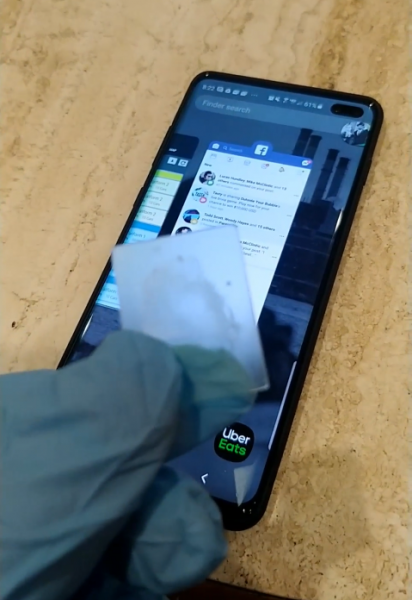
Pre úplnejšiu imitáciu prsta živého človeka — napríklad keď senzor odtlačku prsta smartfónu ešte detekuje teplo — sa 3D model priloží (priloží) k prstu živého človeka.
Majiteľ zariadenia, aj keď zabudol heslo na odomknutie obrazovky, môže sám odomknúť zariadenie použitím odtlačku svojho prsta. Toto sa môže použiť v určitých prípadoch, keď majiteľ nemôže oznámiť heslo, ale napriek tomu je ochotný pomôcť vedcovi odomknúť svoje zariadenie.
Vedec by mal pamätať na generácie senzorov použitých v rôznych modeloch mobilných zariadení. Staršie modely senzorov môžu reagovať prakticky na dotyk akéhokoľvek prsta, ktorý nemusí patriť majiteľovi zariadenia. Moderné ultrazvukové senzory naopak skenujú veľmi hlboko a presne. Okrem toho, niektoré moderné poddisplejové senzory sú vlastne len CMOS fotoaparátmi, ktoré nemôžu skenovať hĺbku obrazu, kvôli čomu je ich oveľa jednoduchšie oklamať.
Odporúčanie na ochranu: Ak je to prst, tak iba ultrazvukový senzor. Ale nezabúdajte, že priložiť prst proti vašej vôli je oveľa jednoduchšie ako tvár.
Metóda 6: „šklbnutie“ (Mug attack)
Táto metóda je opísaná britskými policajtmi [4]. Spočíva v utajenom sledovaní podozrivého. V okamihu, keď podozrivý odblokuje svoj telefón, agent v civilnom mu ho vytrhne z rúk a nedovolí zariadeniu zablokovať sa znova až do jeho odovzdania expertom.
Odporúčanie na ochranu: Myslím, že ak sa voči vám plánujú použiť takéto opatrenia, situácia je zlý. Ale treba si uvedomiť, že náhodné zablokovanie devalvuje túto metódu. Napríklad opakované stlačenie tlačidla zablokovania na iPhone spúšťa režim SOS, ktorý okrem iného vypne FaceID a zapne požiadanie o heslo.
Metóda 7: chyby v algoritmoch správy zariadenia
V spravodajských kanáloch odborných zdrojov sa často objavujú správy o tom, že pri určitých akciách so zariadením dochádza k odblokovaniu jeho obrazovky. Napríklad obrazovka zamky viacerých zariadení sa môže odblokovať pri prichádzajúcom hovore. Nevýhodou tejto metódy je to, že zistené zraniteľnosti sú zvyčajne rýchlo opravené výrobcami.
Príkladom prístupu k odblokovaniu mobilných zariadení vydaných pred rokom 2016 je vybitie batérie. Pri nízkom nabití sa zariadenie odblokuje a ponúkne zmenu nastavení napájania. Potom je potrebné rýchlo prejsť na stránku so zabezpečením a vypnúť zamknutie obrazovky [5].
Odporúčanie na ochranu: nezabudnite včas aktualizovať OS svojho zariadenia, a ak už nie je podporované – vymeniť smartfón.
Metóda 8: zraniteľnosti v externých aplikáciách
Zraniteľnosti zistené v nainštalovaných externých aplikáciách na zariadení môžu tiež úplne alebo čiastočne poskytovať prístup k údajom zablokovaného zariadenia.
Príkladom takejto zraniteľnosti môže byť krádež údajov z iPhonu Jeffa Bezosa, hlavného vlastníka Amazonu. Zraniteľnosť v messengeri WhatsApp, ktorú zneužili neznámi, viedla k krádeži dôverných údajov nachádzajúcich sa v pamäti zariadenia [6].
Podobné zraniteľnosti môžu byť použité výskumníkmi na dosiahnutie svojich cieľov – ťažbu údajov z blokovaných zariadení alebo na ich odblokovanie.
Odporúčanie na ochranu: Je potrebné aktualizovať nielen operačný systém, ale aj aplikácie, ktoré používate.
Spôsob 9: firemný telefón
Firemné mobilné zariadenia môžu byť odomknuté systémovými administrátormi spoločností. Napríklad firemné zariadenia Windows Phone sú viazané na účet Microsoft Exchange spoločnosti a môžu byť odomknuté jej administrátormi. Pre firemné zariadenia Apple existuje služba Mobile Device Management, ktorá je podobná Microsoft Exchange. Jej administrátori môžu tiež odomknúť firemné iOS zariadenia. Okrem toho je možné firemné mobilné zariadenia pripojiť len k určitým počítačom, ktoré určil administrátor v nastaveniach mobilného zariadenia. Preto bez spolupráce so systémovými administrátormi spoločnosti nie je možné takéto zariadenie pripojiť k počítaču vyšetrovateľa (alebo programovo-hardvérovému komplexu na kriminalistické získavanie dát).
Odporúčanie na ochranu: MDM je totiž aj zlo, aj dobro z pohľadu ochrany. Administrátor MDM môže vždy zariadenie vzdialene resetovať. V každom prípade by ste nemali uchovávať citlivé osobné údaje na firemnom zariadení.
Spôsob 10: informácie zo senzorov
Analyzovaním informácií získaných zo senzorov zariadenia je možné odhadnúť heslo k zariadeniu pomocou špeciálneho algoritmu. Adam J. Aviv preukázal možnosť podobných útokov, využívajúc údaje získané akcelerometrom smartfónu. Počas svojho výskumu sa vedcovi podarilo správne určiť symbolové heslo v 43% prípadov a grafické heslo v 73% [7].
Odporúčanie na ochranu: Dôkladne sledujte, ktorým aplikáciám poskytujete povolenie na sledovanie rôznych senzorov.
Spôsob 11: odomknutie tvárou
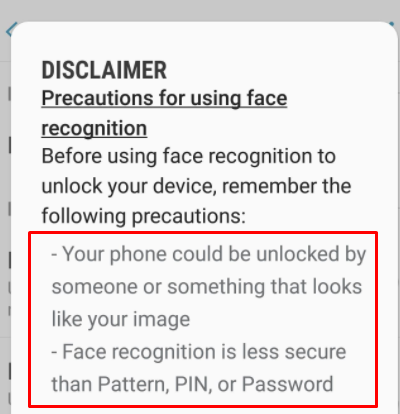
Rovnako ako pri odtlačku prsta, úspech odomknutia zariadenia pomocou technológie FaceID závisí od toho, aké snímače a aká matematická analýza sa používajú v konkrétnom mobilnom zariadení. V práci „Gezichtsherkenning op smartphone niet altijd veilig“ [8] výskumníci preukázali, že niektoré skúmané smartfóny bolo možné odomknúť len tým, že sa pred kamerou smartfónu predložila fotografia majiteľa. To je možné, keď sa na odomknutie používa iba jedna predná kamera, ktorá nemá schopnosť skenovať údaje o hĺbke obrazu. Spoločnosť Samsung bola po sérii hluku a videí na YouTube nútená pridať varovanie do firmvéru svojich smartfónov. Face Unlock Samsung:
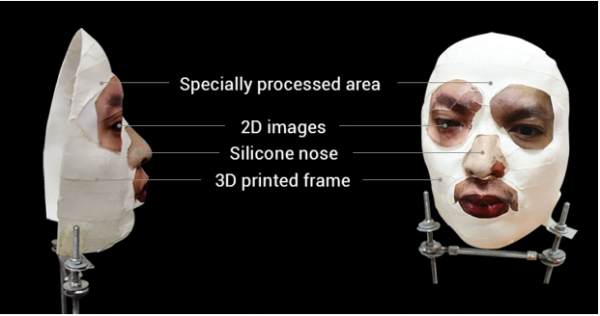
Pokročilejšie modely smartfónov je možné odomknúť použitím masky alebo samo-učením zariadenia. Napríklad iPhone X používa špeciálnu technológiu TrueDepth [9]: projektor zariadenia so pomocou dvoch kamier a infračerveného emitora projektuje na tvár majiteľa sieť pozostávajúcu z viac ako 30 000 bodov. Tento typ zariadenia je možné odomknúť pomocou masky, ktorej kontúry napodobňujú kontúry tváre majiteľa. Maska na odomknutie iPhone [10]:
Keďže takýto systém je veľmi komplexný a nefunguje za ideálnych podmienok (dochádza k prirodzenému starnutiu majiteľa, zmenám konfigurácie tváre v dôsledku emocionálnych výrazov, únavy, zdravotného stavu atď.), musí sa neustále samo-učiť. Preto, ak odomknuté zariadenie podrží pred sebou iná osoba – jej tvár bude zapamätaná ako tvár majiteľa zariadenia a v budúcnosti bude môcť odomknúť smartfón pomocou technológie FaceID.
Odporúčanie na ochranu: nepoužívajte odomknutie pomocou „fotografie“ – len systémy s plnohodnotnými skenerami tváre (FaceID od Apple a podobné na zariadeniach s Androidom).
Hlavné odporúčanie – nepozerať do kamery, stačí odvrátiť zrak. Ak aj zavriete jedno oko – šanca na odomknutie sa výrazne zníži, rovnako ako pri prítomnosti rúk na tvári. Okrem toho, pre odomknutie tvárou (FaceID) sú iba 4 pokusy, po ktorých je potrebné zadať kód hesla.
Metóda 12: využitie únikov
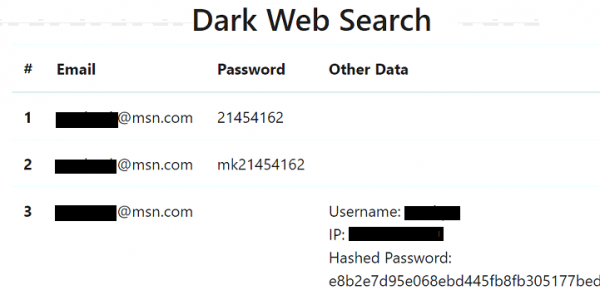
Úniky hesiel sú skvelým spôsobom, ako porozumieť psychológii vlastníka zariadenia (pokiaľ má výskumník informácie o e-mailových adresách vlastníka zariadenia). V uvedenom príklade vyhľadávanie podľa e-mailovej adresy prinieslo dve podobné heslá, ktoré používal vlastník. Môžeme predpokladať, že heslo 21454162 alebo jeho odvodeniny (napr. 2145 alebo 4162) mohli byť použité ako zámok mobilného zariadenia. (Vyhľadávanie e-mailovej adresy vlastníka v únikových databázach ukazuje, aké heslá mohol vlastník používať, vrátane tých na zámok svojho mobilného zariadenia).
Odporúčanie na ochranu: Jednajte preventívne, sledujte údaje o únikoch a včas meníte heslá zistené v únikoch!
Spôsob 13: vzorové heslá na zámok zariadení
Všeobecne platí, že vlastníkovi sa odoberá nielen jedno mobilné zariadenie, ale viacero. Často sa takýchto zariadení nazbiera aj viac ako desať. Pri tom je možné prispôsobiť heslo pre zraniteľné zariadenie a vyskúšať ho aplikovať na iné smartfóny a tablety, ktoré majú rovnaký vlastník.
Pri analýze údajov extrahovaných z mobilných zariadení sa tieto údaje zobrazujú v kriminologických programoch (často — dokonca aj pri extrakcii údajov zo zamknutých zariadení pomocou rôznych typov zraniteľností).
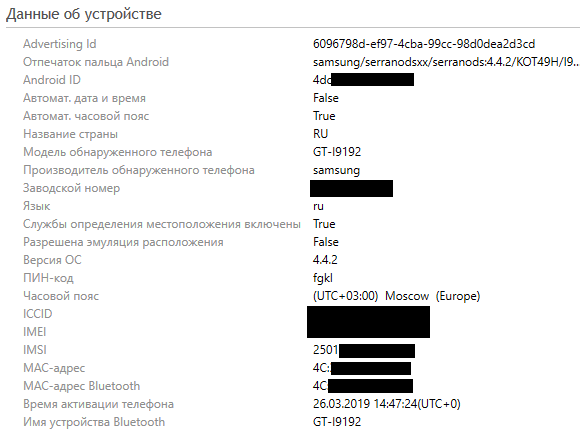
Ako je vidieť na snímke obrazovky časti pracovného okna programu UFED Physical Analyzer, zariadenie je zamknuté dostatočne nezvyčajným PIN kódom fgkl.
Nenechávajte bez povšimnutia ani iné zariadenia používateľa. Napríklad analýzou hesiel uložených v cache webového prehliadača počítača vlastníka mobilného zariadenia je možné pochopiť princípy generovania hesiel, ktorých sa vlastník držal. Uložené heslá na počítači je možné zobraziť pomocou nástroja spoločnosti NirSoft [11].
Na počítači (notebooku) vlastníka mobilného zariadenia môžu byť aj súbory Lockdown, ktoré môžu pomôcť získať prístup k zamknutému mobilnému zariadeniu firmy Apple. O tejto metóde bude reč neskôr.
Odporúčanie na ochranu: Používajte všade rôzne, jedinečné heslá.
Spôsob 14: vzorové PIN kódy
Ako už bolo spomenuté, používatelia často používajú bežné heslá: telefónne čísla, čísla bankových kariet, PIN kódy. Tieto informácie môžu byť použité na odomknutie prideleného zariadenia.
Ak nič nepomáha — môžete využiť nasledujúce informácie: výskumníci vykonali analýzu a našli najpopulárnejšie PIN kódy (uvedené PIN kódy pokrývajú 26,83 % všetkých hesiel) [12]:
PIN
Frekvencia, %
1234
10,713
1111
6,016
0000
1,881
1212
1,197
7777
0,745
1004
0,616
2000
0,613
4444
0,526
2222
0,516
6969
0,512
9999
0,451
3333
0,419
5555
0,395
6666
0,391
1122
0,366
1313
0,304
8888
0,303
4321
0,293
2001
0,290
1010
0,285
Použitie tohto zoznamu PIN kódov na uzamknutom zariadení umožní jeho odomknutie s pravdepodobnosťou ~26%.
Odporúčanie na ochranu: skontrolujte svoj PIN kód v tabuľke vyššie a, aj keď sa nezhoduje, aj tak ho zmeňte, pretože 4 číslice sú príliš málo na rok 2020.
Metóda 15: bežné grafické heslá
Ako bolo popísané vyššie, s údajmi z kamier monitorovania, na ktorých majiteľ zariadenia skúša odomknúť svoje zariadenie, je možné získať vzor odomknutia z piatich pokusov. Rovnako ako existujú bežné PIN kódy, existujú aj bežné vzory, ktoré možno použiť na odomknutie uzamknutých mobilných zariadení [13, 14].
Jednoduché vzory [14]:
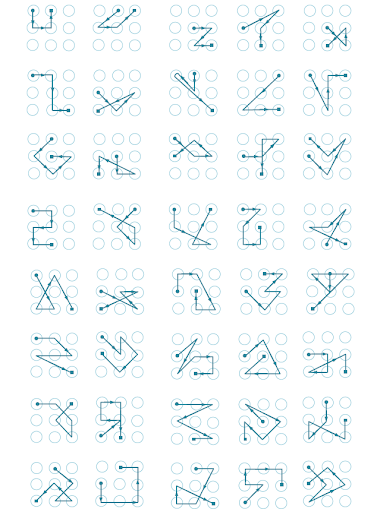
Vzory strednej obtiažnosti [14]:
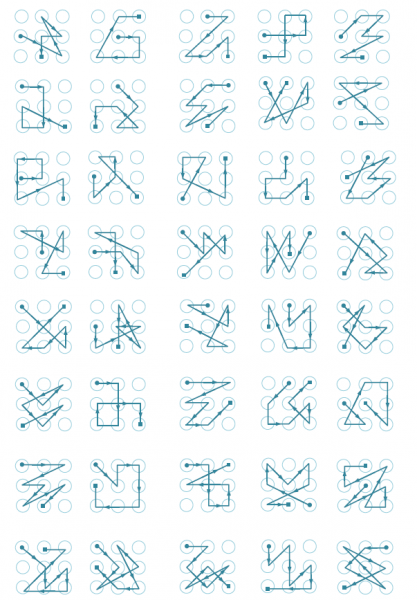
Komplikované vzory [14]:
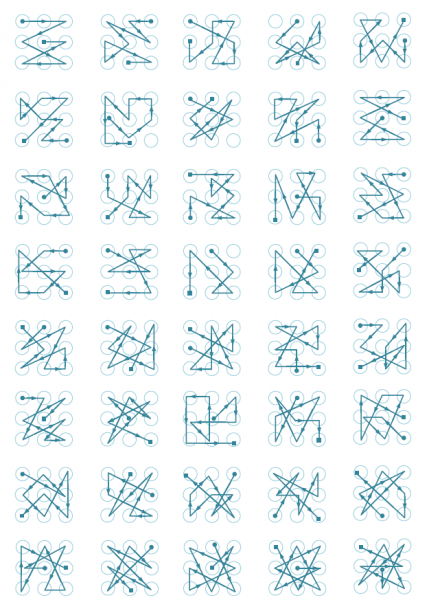
Zoznam najpopulárnejších grafických vzorov podľa výskumníka Jeremyho Kirbyho [15].
3>2>5>8>7
1>4>5>6>9
1>4>7>8>9
3>2>1>4>5>6>9>8>7
1>4>7>8>9>6>3
1>2>3>5>7>8>9
3>5>6>8
1>5>4>2
2>6>5>3
4>8>7>5
5>9>8>6
7>4>1>2>3>5>9
1>4>7>5>3>6>9
1>2>3>5>7
3>2>1>4>7>8>9
3>2>1>4>7>8>9>6>5
3>2>1>5>9>8>7
1>4>7>5>9>6>3
7>4>1>5>9>6>3
3>6>9>5>1>4>7
7>4>1>5>3>6>9
5>6>3>2>1>4>7>8>9
5>8>9>6>3>2>1>4>7
7>4>1>2>3>6>9
1>4>8>6>3
1>5>4>6
2>4>1>5
7>4>1>2>3>6>5
Na niektorých mobilných zariadeniach môže byť okrem grafického kódu nastavený aj ďalší PIN kód. V takom prípade, ak sa nepodarí uhádnuť grafický kód, výskumník môže kliknúť na tlačidlo Dop.PIN kód (ďalší PIN kód) po zadaní nesprávneho grafického kódu a pokúsiť sa uhádnuť doplnkový PIN kód.
Odporúčanie na ochranu: najlepšie nepoužívať grafické kľúče vôbec.
Metóda 16: alfanumerické heslá
Ak je na zariadení možné použiť alfanumerické heslo, mohol vlastník ako kód blokovania použiť nasledujúce populárne heslá [16]:
- 123456
- password
- 123456789
- 12345678
- 12345
- 111111
- 1234567
- slnečná
- qwerty
- ľúbim ťa
- princezná
- admin
- vitajte
- 666666
- abc123
- futbal
- 123123
- opica
- 654321
- !@#$%^&*
- charlie
- aa123456
- donald
- heslo1
- qwerty123
Odporúčanie na ochranu: používajte iba zložené, jedinečné heslá so špeciálnymi znakmi a rôznymi veľkosťami písmen. Skontrolujte, či nepoužívate niektoré z vyššie uvedených hesiel. Ak áno, zmeňte ho na bezpečnejšie.
Metóda 17: cloudové alebo lokálne úložiská
Ak nie je technická možnosť získať údaje zo zablokovaného zariadenia, vyšetrovatelia môžu hľadať jeho zálohy na počítačoch vlastníka zariadenia alebo v príslušných cloudových úložiskách.
Často vlastníci iPhonov, keď ich pripoja k svojim počítačom, si neuvedomujú, že sa v tejto chvíli môže vytvárať lokálna alebo cloudová záložná kópia zariadenia.
V cloudových úložiskách Google a Apple sa môžu ukladať nielen údaje zo zariadení, ale aj uložené heslá. Získanie týchto hesiel môže pomôcť pri pokuse o odomknutie mobilného zariadenia.
Z Keychain, uloženého v iCloude, je možné získať heslo na zálohu zariadenia, ktoré si nastavil vlastník, a s vysokou pravdepodobnosťou bude zhodné s PIN kódom blokovania obrazovky.
Ak sa orgány činné v trestnom konaní obrátia na Google a Apple, spoločnosti môžu poskytnúť existujúce údaje, čo pravdepodobne výrazne zníži potrebu odomykania zariadenia, keďže údaje už budú u vyšetrovateľov.
Napríklad po teroristickom útoku v Pensacole boli kópie údajov uložených v iCloude odovzdané FBI. Z vyhlásenia spoločnosti Apple:
„V priebehu niekoľkých hodín po prvom požiadavku FBI, 6. decembra 2019, sme poskytli široký rozsah informácií týkajúcich sa vyšetrovania. Od 7. do 14. decembra sme dostali šesť ďalších právnych požiadaviek a na odpoveď sme poskytli informácie, vrátane záloh iCloudu, informácie o účte a transakciách pre niekoľko účtov."
Na každý dotaz sme odpovedali okamžite, často v priebehu niekoľkých hodín, vymieňajúc si informácie s kanceláriami FBI v Jacksonvillu, Pensacola a New Yorku. V rámci vyšetrovacích požiadaviek bolo získané množstvo gigabajtov informácií, ktoré sme predali vyšetrovateľom. [17, 18, 19]
Odporúčanie na ochranu: Všetko, čo odovzdáte do cloudu v nezašifrovanej podobe, môže a bude použité proti vám.
Metóda 18: Google účet
Táto metóda je vhodná na odstránenie grafického hesla, ktoré blokuje obrazovku mobilného zariadenia so systémom Android. Na použitie tejto metódy je potrebné poznať meno používateľa a heslo od Google účtu vlastníka zariadenia. Druhá podmienka: zariadenie musí byť pripojené k internetu.
Pri opakovanom zadaní nesprávneho grafického hesla niekoľkokrát po sebe, zariadenie ponúkne obnoviť heslo. Potom treba vykonať prihlásenie do používateľského účtu, čo povedie k odomknutiu obrazovky zariadenia [5].
Vzhľadom na rôznorodosť hardvérových riešení, operačných systémov Android a dodatočných bezpečnostných nastavení je táto metóda aplikovateľná len na niektoré zariadenia.
Ak výskumník nemá heslo k Google účtu vlastníka zariadenia, môže sa ho pokúsiť obnoviť pomocou štandardných metód obnovy hesiel pre podobné účty.
Ak zariadenie v čase vyšetrovania nie je pripojené k internetu (napríklad SIM karta je zablokovaná alebo na nej nie sú dostatočné prostriedky), takéto zariadenie možno pripojiť k Wi-Fi podľa nasledujúcej inštrukcie:
- stlačte ikonu "Záchranný hovor"
- zadajte *#*#7378423#*#*
- vyberte Service Test — Wlan
- pripojte sa k dostupnej Wi-Fi sieti [5]
Odporúčanie na ochranu: nezabúdajte používať dvojfaktorovú autentifikáciu všade tam, kde je to možné, a v tomto prípade — je lepšie s prepojením na aplikáciu, nie na kód cez SMS.
Metóda 19: hosťovský účet
Na mobilných zariadeniach so systémom Android 5 a vyššie môže existovať niekoľko účtov. Na prístup k údajom ďalšieho účtu nemusí existovať blokácia PIN kódom alebo grafickým kódom. Na prepínanie je potrebné kliknúť na ikonu účtu v pravom hornom rohu a vybrať iný účet:
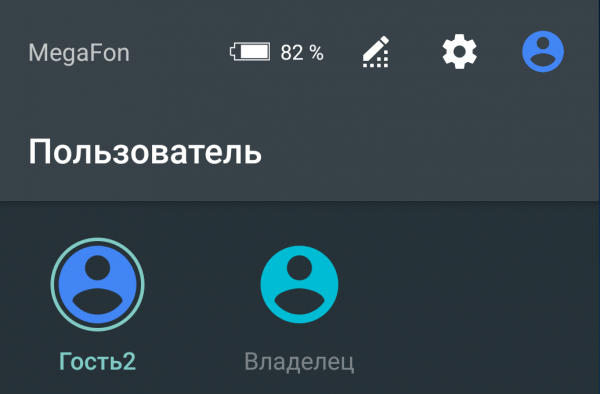
Pre ďalší účet môže byť prístup k niektorým údajom alebo aplikáciám obmedzený.
Odporúčanie na ochranu: Je dôležité aktualizovať operačný systém. V moderných verziách Android (9 a vyšších s bezpečnostnými záplatami z júla 2020) zvyčajne účet hosta neposkytuje žiadne možnosti.
Metóda 20: špecializované služby
Firmy poskytujúce vývoj špecializovaného forenzného softvéru vrátane služieb na odblokovanie mobilných zariadení a extrakciu z nich údajov [20, 21]. Možnosti takýchto služieb sú skutočne fantastické. S ich pomocou je možné odblockovať špičkové modely zariadení Android a iOS, ako aj zariadenia, ktoré sú v režime obnovenia (do ktorého sa zariadenie dostáva po prekročení počtu pokusov o nesprávne zadané heslo). Nevýhodou tejto metódy je vysoká cena.
Úryvok z webovej stránky spoločnosti Cellebrite, kde je popísané, z akých zariadení môžu extrahovať údaje. Zariadenie môže byť odblokované v laboratóriu vývojára (Cellebrite Advanced Service (CAS)) [20]:
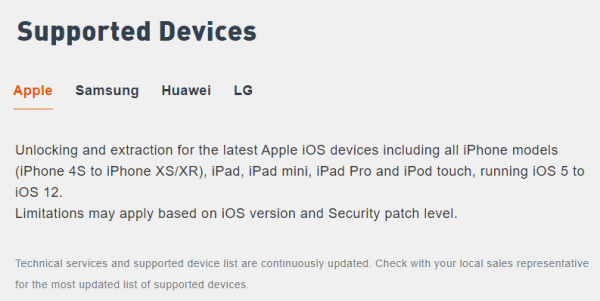
Na podobnú službu musí byť zariadenie poskytnuté do regiónálneho (alebo centrálného) úradu spoločnosti. Je možný výjazd odborníka za zákazníkom. Zvyčajne hackovanie kódu blokácie obrazovky trvá jeden deň.
Odporúčanie na ochranu: je prakticky nemožné sa chrániť, okrem používania silného alfanumerického hesla a ročnej výmeny zariadení.
P.S. O týchto prípadoch, nástrojoch a mnohých ďalších užitočných trikov v práci počítačového forenzného experta hovoria odborníci Laboratória Group-IB v rámci vzdelávacieho kurzu . Po absolvovaní 5-dňového alebo rozšíreného 7-dňového kurzu budú absolventi schopní efektívnejšie vykonávať forenzné vyšetrovania a predchádzať kybernetickým incidentom vo svojich organizáciách.
P.P.S. Napínavý o informačnej bezpečnosti, hackerovi, APT, kybernetických útokoch, podvodníkoch a pirátoch. Vyšetrovania krok za krokom, praktické prípady s využitím technológií Group-IB a odporúčania, ako sa nestanete obeťou. Pripojte sa!
Zdroje
- Guixin Yey, Zhanyong Tang, Dingyi Fangy, Xiaojiang Cheny, Kwang Kimz, Ben Taylorx, Zheng Wang.
- Dominic Casciani, Gaetan Portal.
- Anatolij Alizar.
- Mária Nefedová.
- Anton Makarov. Obídenie grafického hesla na zariadeniach s Androidom
- Jeremy Kirby.
- Andre Smirnov.
- Mária Nefedová.
Zdroj: habr.com
