

V článku sa budeme zaoberať problémami organizácie sieťovej infraštruktúry tradičným spôsobom a metódami riešenia týchto problémov pomocou cloudových technológií.
Pre informáciu. Nebula je cloudové prostredie SaaS na vzdialené spravovanie sieťovej infraštruktúry. Všetky zariadenia podporujúce Nebula sú spravované z cloudu cez bezpečné pripojenie. Je možné spravovať veľkú distribučnú sieťovú infraštruktúru z jedného centra bez námahy pri jej vytváraní.
Na čo je potrebná ďalšia cloudová služba?
Hlavný problém pri práci so sieťovou infraštruktúrou nie je projektovanie siete a nákup vybavenia, ani montáž do stojana, ale všetko ostatné, čo je potrebné s touto sieťou robiť ďalej.
Nová sieť – staré starosti.
Pri uvádzaní do prevádzky nového uzla siete po montáži a pripojení vybavenia začína počiatočné nastavenie. Z pohľadu "veľkého nadriadeného" – nič zložité: "Bereme pracovnú dokumentáciu k projektu a začíname nastavovať..." Takto sa to úžasne hovorí, keď sú všetky sieťové prvky v jednom dátovom centre. Ak sú však rozmiestnené po pobočkách, začína bolesť hlavy s zabezpečením vzdialeného prístupu. Takýto uzavretý kruh: na to, aby ste získali vzdialený prístup cez sieť, musíte nastaviť sieťové vybavenie a na to potrebujete prístup cez sieť...
Musíte prichádzať s rôznymi schémami, ako sa dostať z vyššie opísaného zložitosti. Napríklad, notebook s prístupom na Internet cez USB 4G modem sa pripojí cez patch kábel k nastavovanej sieti. Na tomto notebooku sa spúšťa VPN klient a cez neho sa sieťový administrátor zo sídla pokúša získať prístup k sieti pobočky. Schéma nie je najjasnejšia – aj keby ste priviezli notebook s predtým nastaveným VPN na vzdialené miesto a požiadali ho, aby ho zapol, nie je vôbec isté, že všetko funguje na prvýkrát. Zvlášť ak ide o iný región s iným poskytovateľom.
Ukazuje sa, že najspoľahlivejší spôsob je mať "na druhom konci vodiča" dobrého špecialistu, ktorý dokáže nastaviť svoju časť podľa projektu. Ak taký nie je v personále pobočky, zostávajú možnosti: buď outsourcing, alebo služobná cesta.
Ešte potrebujete monitorovací systém. Je potrebné ho nainštalovať, nastaviť a udržiavať (aspoň sledovať miesto na disku a pravidelne robiť zálohy). A ktorý nič nevie o našich zariadeniach, pokiaľ mu to nepovieme. Na to je potrebné zadať nastavenia pre všetky zariadenia a pravidelne sledovať aktuálnosť záznamov.
Skvele, keď v tíme je svoj "človek-orchester", ktorý, okrem špecifických znalostí sieťového administrátora, vie pracovať so Zabbixom alebo iným podobným systémom. V opačnom prípade potrebujeme ďalšieho človeka do tímu alebo to prenajmeme na outsourcing.
Poznámka. Najtragickejšie chyby začínajú slovami: "Čo tam je tento Zabbix (Nagios, OpenView a pod.) nastavovať? Teraz ho rýchlo spustím a hotovo!"
Od zavedenia k prevádzke
Zvážime konkrétny príklad.
Obdržali sme poplachovú správu o tom, že niekde neodpovedá prístupový bod WiFi.
Kde sa nachádza?
Samozrejme, dobrý sieťový administrátor má svoj osobný adresár, v ktorom je všetko zapísané. Otázky začínajú, keď je potrebné zdieľať tieto informácie. Napríklad je potreba okamžite poslať posla, aby sa na mieste objasnil problém, a na to je potrebné poskytnúť niečo ako: "Prístupový bod v obchodnom centre na ulici Strojiteľov, dom 1, na 3. poschodí, kancelária N 301 vedľa vstupných dverí pod stropom."
Predpokladajme, že máme šťastie a prístupový bod je napájaný cez PoE a prepínač nám umožňuje ho reštartovať na diaľku. Nie je potrebné ísť tam, ale potrebujeme vzdialený prístup k prepínaču. Ostáva nastaviť preposielanie portov cez PAT na smerovači, porozumieť VLAN pre pripojenie z vonku a podobne. Je dobré, ak je všetko nastavené vopred. Práca nemusí byť zložitá, ale je potrebné to urobiť.
Takže prístupový bod sme reštartovali. Nepomohlo to?
Predpokladajme, že niečo nie je v poriadku s hardvérom. Teraz hľadáme informácie o záruke, začiatku prevádzky a iných zaujímavých detailoch.
Pokiaľ ide o WiFi. Používanie domácej verzie WPA2-PSK, kde je jeden kľúč pre všetky zariadenia — nie je odporúčané v podnikovom prostredí. Po prvé, jeden kľúč pre všetkých je jednoducho nezabezpečený, po druhé, keď jeden zamestnanec odíde, je potrebné zmeniť tento spoločný kľúč a znova vykonávať nastavenia na všetkých zariadeniach všetkých používateľov. Aby sa predišlo takýmto nepríjemnostiam, existuje WPA2-Enterprise s individuálnou autentifikáciou pre každého používateľa. Na to je však potrebný RADIUS server — ďalšia infraštruktúrna jednotka, ktorú treba kontrolovať, robiť zálohy a podobne.
Všimnite si, že na každom kroku, či už pri zavádzaní alebo prevádzke, sme používali pomocné systémy. To sú aj notebooky so 'zúženým' pripojením na Internet, aj monitorovací systém, aj referenčná databáza vybavenia, aj RADIUS ako autentifikačný systém. Okrem sieťových zariadení je potrebné obsluhovať aj externé služby.
V takýchto prípadoch môžete počuť radu: „Dať do cloudu a netrápiť sa“. Určite existuje cloudový Zabbix, možno niekde je cloudový RADIUS, a dokonca aj cloudová databáza na vedenie zoznamu zariadení. Problém je v tom, že to treba mať všetko 'v jednom balíku'. A rovnako sa objavujú otázky organizácie prístupu, prvotných nastavení zariadení, bezpečnosti a mnoho ďalších.
Ako to vyzerá pri používaní Nebula?
Samozrejme, na začiatku 'kloud' nič nevie ani o našich plánoch, ani o zakúpenom vybavení.
Najprv sa vytvorí profil organizácie. T.j. celá infraštruktúra: ústredie a pobočky sa najprv zaznamená do cloudu. Uvedú sa údaje, vytvoria sa účty na delegovanie oprávnení.
Zaregistrovať používané zariadenia v cloude je možné dvoma spôsobmi: po starom — jednoducho zapísať sériové číslo pri vypĺňaní webového formulára alebo naskenovaním QR kódu pomocou mobilného telefónu. Všetko, čo potrebujete pre druhý spôsob — je smartfón s kamerou a prístupom na Internet, vrátane mobilného poskytovateľa.
Samozrejme, potrebnú infraštruktúru na uchovávanie informácií, ako účtovných, tak aj nastavení, poskytuje Zyxel Nebula.
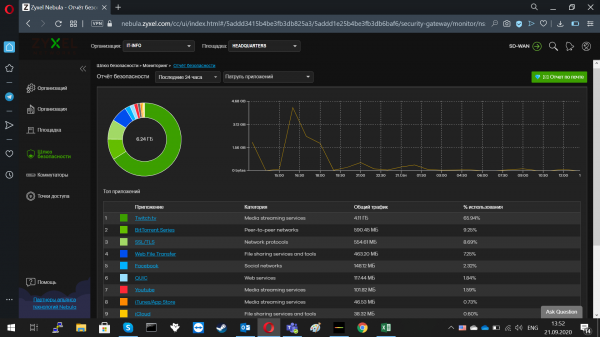
Obrázok 1. Správa bezpečnosti Nebula Control Center.
A čo s nastavením prístupu? Otvorenie portov, presmerovanie prenosu cez prichádzajúci bránu, to všetko, čo administrátori bezpečnosti láskavo nazývajú: „vykopať diery“? Našťastie to všetko robiť netreba. Zariadenia riadené Nebulou vytvárajú odchádzajúce spojenie. A administrátor sa na nastavenie nepripojí k samostatnému zariadeniu, ale k cloudu. Nebula pôsobí ako sprostredkovateľ medzi dvoma spojeniami: so zariadením a s počítačom sieťového administrátora. To znamená, že fázu s vyžiadavaním prichádzajúceho administrátora možno zminimalizovať alebo úplne vynechať. A žiadne dodatočné „diery“ na firewalle.
A čo server RADIUS? Veď potrebujeme nejakú centralizovanú autentifikáciu!
A túto funkciu si tiež berie na plecia Nеbula. Autentifikácia účtov na prístup k zariadeniu prebieha cez zabezpečenú databázu. To výrazne uľahčuje delegovanie alebo odobratie práv na správu systému. Chcete preniesť práva — vytvoríme používateľa, pridelíme rolu. Chcete práva odobraté — vykonáme opačné kroky.
Osobitne treba spomenúť WPA2-Enterprise, pre ktorý je potrebná samostatná autentifikačná služba. Zyxel Nebula má svoj vlastný analog — DPPSK, ktorý umožňuje používať WPA2-PSK s individuálnym kľúčom pre každého používateľa.
„Nepohodlné“ otázky
Nižšie sa pokúsime poskytnúť odpovede na najúskokovočnejšie otázky, ktoré sa často kladú pri vstupe do cloudovej služby.
Je to naozaj bezpečné?
Pri akomkoľvek delegovaní kontroly a správy zohráva dôležitú úlohu pre zabezpečenie dvoma faktormi: anonymizácia a šifrovanie.
Používanie šifrovania na ochranu prenosu pred cudzími očami je čitateľom viac-menej známe.
Anonymizácia skrýva pred zamestnancami cloudového poskytovateľa informácie o majiteľovi a zdroji. Osobné informácie sú odstránené a záznamom sa pridáva „bezočivý“ identifikátor. Ani vývojár cloudového softvéru, ani administrátor spravujúci cloudový systém sa nemôžu dozvedieť o majiteľovi požiadaviek. „Odkiaľ to prišlo? Koho to môže zaujímať?“, také otázky zostanú bez odpovede. Absencia údajov o majiteľovi a zdroji robí insajding bezvýznamným mrhaním času.
Pokiaľ porovnáme tento prístup s tradičnou praxou outsourcingu alebo najímania prichádzajúceho administrátora, je jasné, že cloudové technológie sú bezpečnejšie. Prichádzajúci IT odborník vie o svojej podopierajúcej organizácii dostatok, a môže, či už vedome alebo nevedome, spôsobiť výraznú škodu v oblasti bezpečnosti. Ešte treba vyriešiť otázku prepustenia alebo ukončenia zmluvy. Niekedy, okrem zablokovania alebo odstránenia účtu, to môže vyžadovať globálnu zmenu hesiel pre prístup k službám, ako aj audit všetkých zdrojov na prítomnosť „zabudnutých“ prístupových bodov a možných „zálohov“.
O koľko je Nebula drahšia alebo lacnejšia ako prichádzajúci administrátor?
Všetko sa spozná porovnaním. Základné funkcie Nebula sú dostupné zdarma. Čo by mohlo byť ešte lacnejšie?
Samozrejme, úplne sa bez sieťového administrátora alebo osoby, ktorá ho nahrádza, nezaobídeme. Otázkou je počet ľudí, ich špecializácia a rozdelenie po lokalitách.
Čo sa týka plateného rozšíreného servisu, klásť priamu otázku: je to drahšie alebo lacnejšie — tento prístup bude vždy nepresný a jednostranný. Správnejšie bude porovnať množstvo faktorov, od peňazí na zaplatenie práce konkrétnych odborníkov až po náklady na zabezpečenie ich interakcie s dodávateľskou organizáciou alebo fyzickou osobou: kontrola kvality vykonania, zostavovanie dokumentácie, udržiavanie úrovne bezpečnosti a tak ďalej.
Ak hovoríme o tom, či je výhodné alebo nevýhodné zakúpiť platený balík služieb (Pro-Pack), približná odpoveď môže znieť takto: ak je organizácia malá, môže postačovať základná verzia, ak organizácia rastie, má zmysel uvažovať o Pro-Pack. Rozdiely medzi verziami Zyxel Nebula si môžete pozrieť v tabuľke 1.
Tabuľka 1. Rozdiely medzi funkčnými sadami základnej verzie a verziou Pro-Pack pre Nebula.
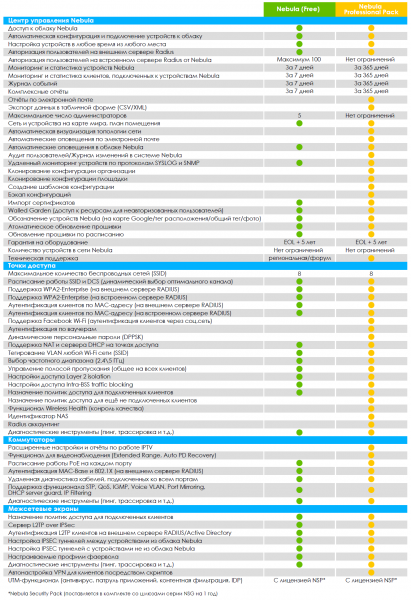
To zahŕňa rozšírené reporty, audit používateľov, klonovanie konfigurácie a mnoho ďalšieho.
A čo ochrana prenosu dát?
Nebula používa protokol na zabezpečenie bezpečnej práce so sieťovým zariadením.
NETCONF môže pracovať nad niekoľkými transportnými protokolmi:
- ();
- ();
- ();
- ().
Ak porovnáme NETCONF s inými metódami, napríklad s riadením cez SNMP — treba zdôrazniť, že NETCONF podporuje odchádzajúce TCP pripojenie na prekonanie NAT bariéry a považuje sa za spoľahlivejší.
Čo s podporou hardvéru?
Samozrejme, netreba premieňat serverovňu na zoologickú záhradu s príslušníkmi vzácnych a ohrozených druhov hardvéru. Je veľmi žiaduce, aby hardvér spojený technológiou správy pokrýval všetky smerovania: od centrálnych prepínačov po prístupové body. Inžinieri Zyxel sa postarali o takúto možnosť. Pod kontrolou Nebula pracuje množstvo zariadení:
- centrálne prepínače 10G;
- prístupové prepínače;
- prepínače s PoE;
- prístupové body;
- sieťové brány.
Použitím širokej škály podporovaných zariadení je možné budovať siete pre rôzne typy úloh. Toto je obzvlášť relevantné pre spoločnosti, ktoré rastú nie nahor, ale do šírky, neustále objavujú nové plochy na podnikanie.
Trvalý rozvoj
Sieťové zariadenia s tradičnou metódou správy majú iba jednu cestu zlepšenia — zmenu samotného zariadenia, či už ide o nový firmvér alebo dodatočné moduly. V prípade Zyxel Nebula existuje dodatočná cesta pre vylepšenia — cez vylepšenie cloudovej infraštruktúry. Napríklad po aktualizácii Nebula Control Center (NCC) na verziu 10.1. (21. septembra 2020) sú užívateľom k dispozícii nové možnosti, tu je niekoľko z nich:
- vlastník organizácie môže prédať všetky práva vlastníctva inému správcovi v tej istej organizácii;
- nová úloha nazvaná „Zástupca vlastníka“, ktorá má rovnaké práva ako vlastník organizácie;
- nová funkcia aktualizácie firmvéru v rozsahu celej organizácie (funkcia Pro-Pack);
- do topológie boli pridané dve nové možnosti: reštartovanie zariadenia a zapínanie a vypínanie napájania portu PoE (funkcia Pro-Pack);
- podpora nových modelov prístupových bodov: WAC500, WAC500H, WAC5302D-Sv2 a NWA1123ACv3;
- podpora autentifikácie pomocou voucherov s QR kódmi (funkcia Pro-Pack).
Užitočné odkazy
Zdroj: habr.com
