

Po prvých dvoch štvrťrokoch roku 2020 sa počet DDoS útokov zvýšil takmer trikrát, pričom 65% z nich sú primitívne pokusy o "zaťažovacie testovanie", ktoré bez problémov "vypnú" bezbranné stránky malých online obchodov, fór, blogov a médií.
Ako si vybrať hosting chránený pred DDoS útokmi? Na čo sa zamerať a na čo sa pripraviť, aby ste sa nedostali do nepríjemnej situácie?
(Očkovanie proti "sivému" marketingu)
Dostupnosť a rozmanitosť nástrojov na vykonávanie DDoS útokov núti vlastníkov online služieb prijať zodpovedajúce opatrenia na čelné hrozbe. O ochrane pred DDoS by ste mali premýšľať nie len po prvom výpadku a ani nie ako o súčasti opatrení na zvýšenie odolnosti infraštruktúry, ale už pri výbere miesta na umiestnenie (hostingového poskytovateľa alebo dátového centra).
DDoS útoky sa klasifikujú podľa príslušnosti protokolov, ktorých zraniteľnosti sú zneužívané, na úrovne modelu otvorenej interakcie systémov (OSI):
- kanálová (L2),
- sieťová (L3),
- transportná (L4),
- aplikátna (L7).
Z pohľadu ochranných systémov ich môžeme zjednodušiť na dve skupiny: útoky úrovne infraštruktúry (L2-L4) a úrovne aplikácie (L7). To súvisí s postupnosťou vykonávania algoritmov na analýzu prenosu a výpočtovou zložitostí: čím hlbšie sa pozeráme do IP paketov, tým viac výpočtových zdrojov je potrebných.
Vo všeobecnosti je úlohou optimalizácie výpočtov pri spracovaní prenosu v reálnom čase témou na samostatný cyklus článkov. A teraz si proste predstavme, že existuje určitý cloudový poskytovateľ s podmienečne neobmedzenými výpočtovými zdrojmi, ktorý môže poskytnúť ochranu stránok pred útokmi na úrovni aplikácií (vrátane ).
3 hlavné otázky na určenie úrovne ochrany hostingu pred DDoS útokmi
Pozrime sa na podmienky poskytovania služby ochrany pred DDoS útokmi a Zmluvu o úrovni služieb (Service Level Agreement, SLA) poskytovateľa hostingu. Nachádzajú sa v nich odpovede na nasledujúce otázky:
- aké technické obmedzenia uvádza dodávateľ služby?
- čo sa stane, keď objednávateľ prekročí limity?
- ako poskytovateľ hostingu buduje ochranu pred DDoS útokmi (technológie, riešenia, dodávatelia)?
Ak ste túto informáciu nenašli, je to dôvod na zamyslenie sa nad vážnosťou poskytovateľa služieb alebo na organizáciu základnej ochrany pred DDoS (L3-4) vlastnými silami. Napríklad, objednajte fyzické pripojenie k sieti špecializovaného poskytovateľa ochrany.
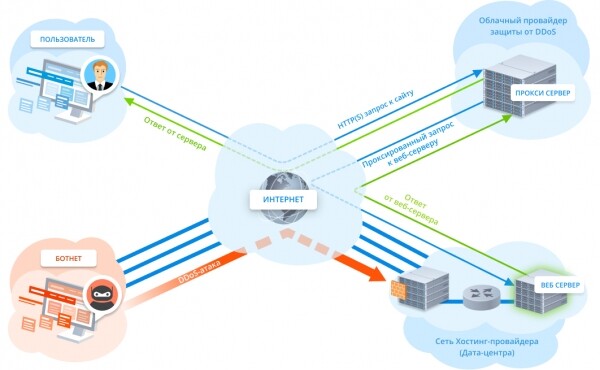
Dôležité! Nemá zmysel zabezpečovať ochranu pred útokmi úrovne aplikácií pomocou Reverse Proxy, ak váš poskytovateľ hostingu nie je schopný zabezpečiť ochranu pred útokmi úrovne infraštruktúry: sieťové zariadenia sa preťažia a stanú sa nedostupnými, vrátane proxy serverov cloudového poskytovateľa (obrázok 1).
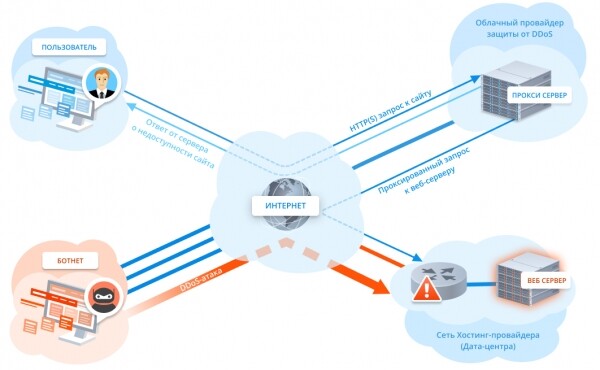
Obrázok 1. Priamy útok na sieť poskytovateľa hostingu
A nech vám nikto nešíri rozprávky o tom, že reálnu IP adresu servera skrýva cloud poskytovateľa ochrany, a preto je útok na ňu priamo nemožný. V deviatich prípadoch z desiatich útočníkovi nezoberie veľa námahy nájsť reálnu IP adresu servera alebo aspoň siete poskytovateľa hostingu, aby „položil“ celý dátové centrum.
Ako hackeri hľadajú reálnu IP adresu
Pod spoileri — niekoľko metód hľadania reálnej IP adresy (uvádzajú sa na informačné účely).
Metóda 1: Hľadanie v otvorených zdrojoch
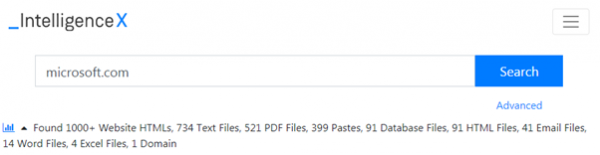
Hľadanie môžete začať online službou: hľadá informácie na darkwebe, na platformách na výmenu dokumentov, spracováva údaje Whois, úniky verejných údajov a mnohé ďalšie zdroje.
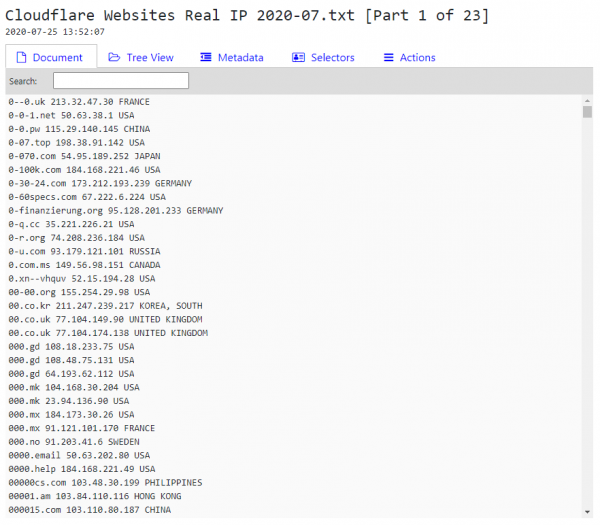
Ak sa na základe niektorých znakov (HTTP hlavičky, údaje Whois a pod.) podarilo potvrdiť, že ochrana webu bola zorganizovaná pomocou Cloudflare, hľadanie skutočnej IP adresy možno začať na, ktorá obsahuje približne 3 milióny IP adries webov nachádzajúcich sa za Cloudflare.
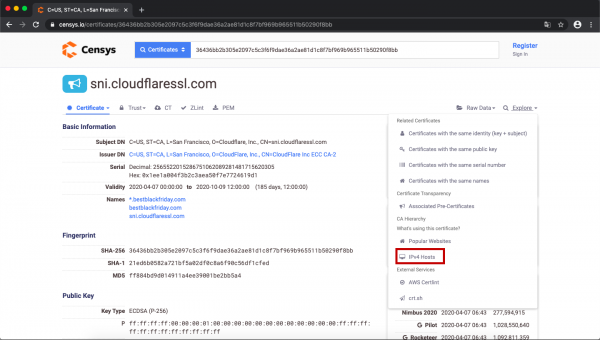
Pomocou SSL certifikátu a služby môžete nájsť množstvo užitočného, vrátane reálnej IP adresy webu. Na vytvorenie požiadavky pre váš zdroj prejdite na kartu Certificates a zadajte:
_parsed.names: menowebu AND tags.raw: trusted
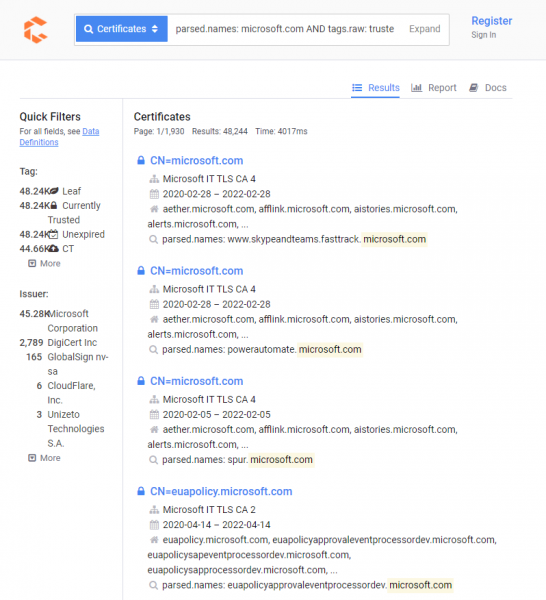
Na hľadanie IP adries serverov, ktoré používajú SSL certifikát, bude potrebné manipulovať s rozbaľovacím zoznamom ručne niekoľkými nástrojmi (záložka „Explore“, potom vyberte „IPv4 Hosts“).
Metóda 2: DNS
Hľadanie podľa histórie zmien DNS záznamov — starý, overený spôsob. Predchádzajúca IP adresa webu môže naznačovať, na ktorom hostingu (alebo v ktorom dátovom centre) sa nachádzal. Medzi online službami sa pohodlím používania vyznačujú a .
Pri zmene nastavení web nebude okamžite používať IP adresu cloudového poskytovateľa ochrany alebo CDN, ale nejaký čas bude fungovať priamo. V tomto prípade existuje pravdepodobnosť, že online služby ukladania histórie zmien IP adries obsahujú informácie o pôvodnej adrese webu.
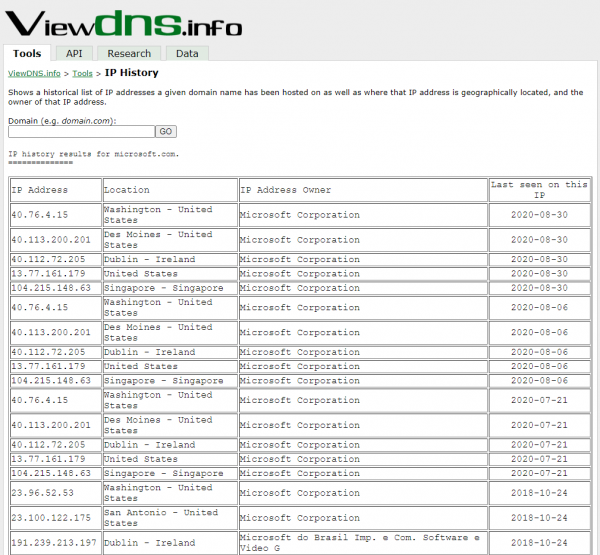
Ak nie je nič okrem názvu starého DNS servera, môžete pomocou špeciálnych utilít (dig, host alebo nslookup) vyžiadať IP adresu podľa doménového mena webu, napríklad:
_dig @názov_stareho_dns_servera názovwebu
Metóda 3: email
Nápad metódy spočíva v tom, že pomocou formulára spätnej väzby / registrácie (alebo akýmkoľvek iným spôsobom, ktorý umožňuje iniciovať odoslanie listu) získate správu na svoju e-mailovú adresu a skontrolujete hlavičky, najmä pole 'Received'.
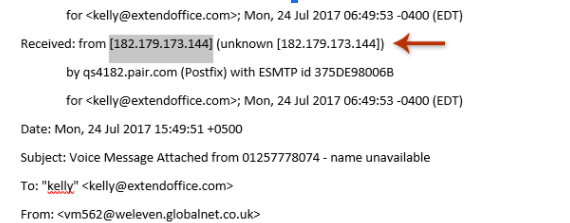
V hlavičke e-mailu sa často nachádza skutočná IP adresa MX záznamu (server výmeny elektronickej pošty), ktorá môže byť východiskovým bodom na hľadanie ďalších cieľových serverov.
Nástroje na automatizáciu vyhľadávania
Softvér na hľadanie IP za ochranou Cloudflare najčastejšie pracuje na troch úlohách:
- skanovanie nesprávneho nastavenia DNS, pomocou DNSDumpster.com;
- skanovanie v databáze Crimeflare.com;
- hľadanie subdomén metódou prečítania zo slovníka.
Hľadanie subdomén sa často ukazuje ako najefektívnejšia možnosť zo všetkých troch — vlastník webu mohol ochrániť hlavnú stránku a subdomény nechať fungovať priamo. Na overenie je najjednoduchšie použiť .
Okrem toho existujú utility, ktoré sú určené iba na hľadanie subdomén pomocou prečítania zo slovníka a hľadania v otvorených zdrojoch, napríklad: alebo .
Ako vyhľadávanie prebieha v praxi
Pre príklad vezmeme web seo.com, ktorý používa Cloudflare, a ktorý nájdeme pomocou známej služby (umožňuje ako určovať technológie / enginy / CMS, na ktorých web funguje, tak aj naopak – hľadať weby podľa použitých technológií).
Pri prechode na kartu 'IPv4 Hosts' služba zobrazí zoznam hostiteľov používajúcich certifikát. Aby ste našli požadovaný, hľadajte IP adresu s otvoreným portom 443. Ak presmerováva na požadovaný web, úloha je splnená, inak je potrebné pridať do hlavičky 'Host' HTTP požiadavku doménové meno webu (napríklad *curl -H "Host: názov_webu" *).
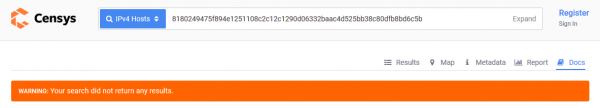
V našom prípade hľadanie v databáze Censys nič neprinieslo, pokračujeme ďalej.
Hľadanie cez DNS vykonáme cez službu.
Prechádzajúc adresy uvedené v zoznamoch DNS serverov pomocou nástroja CloudFail, nachádzame funkčné zdroje. Výsledok bude pripravený už o niekoľko sekúnd.
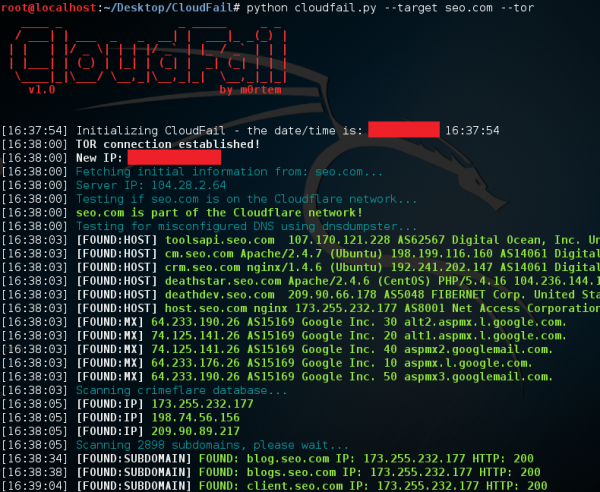
Používajúc iba verejné údaje a jednoduché nástroje sme určili skutočnú IP adresu webového servera. Zvyšok je pre útočníka technikou.
Vrátime sa k výberu poskytovateľa hostingu. Aby sme posúdili prínos služby pre zákazníka, vezmeme do úvahy možné spôsoby ochrany pred DDoS útokmi.
Ako poskytovateľ hostingu buduje svoju ochranu
- Vlastný systém ochrany s filtrovacím zariadením (obrázok 2).
Vyžaduje si prítomnosť:
1.1. Zariadenia na filtráciu prevádzky a licencie na softvér;
1.2. Interných odborníkov na jeho podporu a prevádzku;
1.3. Prístupové kanály do internetu, ktoré budú dostatočné na prijímanie útokov;
1.4. Významnú predplatenú šírku pásma na prijímanie "odpadového" prevádzky.

Obrázok 2. Vlastný systém ochrany poskytovateľa hostingu
Ak zvážime opísaný systém ako prostriedok ochrany pred modernými DDoS útokmi o objeme niekoľkých Gbps, takýto systém by stál veľmi veľa peňazí. Má poskytovateľ hostingu takú ochranu? Je pripravený platiť za "odpadovú" prevádzku? Je zrejmé, že takýto hospodársky model je pre poskytovateľa stratový, ak nie sú v tarifocha zahrnuté dodatočné poplatky. - Reverse Proxy (iba pre webové stránky a niektoré aplikácie). Napriek radom , dodávateľ nezaručuje ochranu pred priamymi DDoS útokmi (pozri obrázok 1). Poskytovatelia hostingu často ponúkajú takéto riešenie ako všeliek, prenášajúc zodpovednosť na poskytovateľa ochrany.
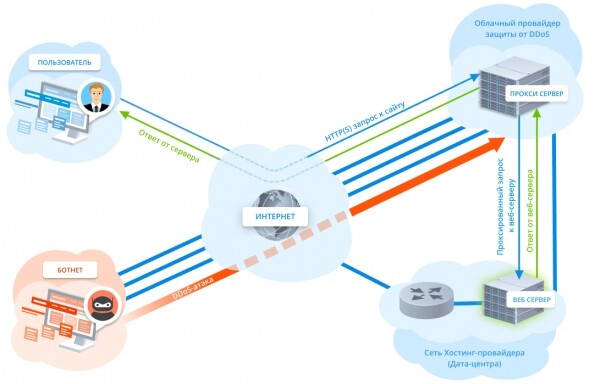
- Služby špecializovaného cloudového poskytovateľa (použitie jeho filtrovacej siete) na ochranu pred DDoS útokmi na všetkých úrovniach OSI (obrázok 3).

Obrázok 3. Komplexná ochrana pred DDoS útokmi s pomocou špecializovaného poskytovateľa
predpokladá hlbokú integráciu a vysokú úroveň technickej kompetencie oboch strán. Prenos služieb na filtráciu prevádzky na outsourcing umožňuje poskytovateľovi hostingu znížiť cenu pridaných služieb pre zákazníka.
Dôležité! Čím podrobnejšie budú technické špecifikácie poskytovanej služby popísané, tým viac bude šancí požadovať ich plnenie alebo kompenzáciu v prípade výpadku.
Okrem troch hlavných metód existuje množstvo kombinácií a variácií. Pri výbere hostingu je pre zákazníka dôležité mať na pamäti, že rozhodnutie ovplyvní nielen veľkosť zaručene blokovaných útokov a presnosť filtrácie, ale aj rýchlosť reakcie a informačnosť (zoznam blokovaných útokov, celková štatistika a ďalšie).
Pamätajte, že len niekoľko hostingových poskytovateľov na svete dokáže zabezpečiť prijateľnú úroveň ochrany samostatne, v ostatných prípadoch pomáha spolupráca a technická gramotnosť. Takže chápanie základných princípov organizácie ochrany pred DDoS útokmi umožní vlastníkom stránok nepadnúť do marketingových nástrah a nekúpiť si 'mačku vo vreci'.
Zdroj: habr.com
