

(za ideu nadpisu ďakujem Sergey G. Brester )
Kolegovia, cieľom tohto článku je zdieľať skúsenosti z ročného testovania nového typu IDS riešení založených na Deception technológiách.
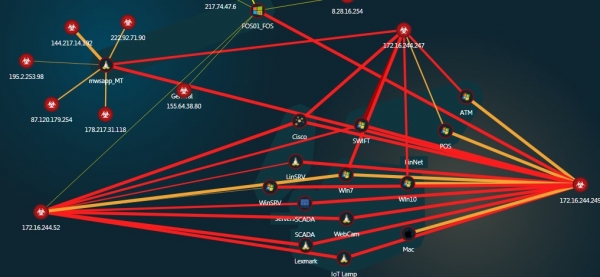
Aby sa zachovala logická súvislosť materiálu, považujem za potrebné začať od predpokladov. Takže, problém je:
- Zamerané útoky sú najnebezpečnejším typom útokov, aj keď ich podiel na celkovom počte hrozieb nie je veľký.
- Neexistuje žiadny zaručený efektívny prostriedok na ochranu perimetra (alebo súbor takýchto prostriedkov), ktorý by bol doteraz vymyslený.
- Ako pravidlo, zamerané útoky prebiehajú v niekoľkých fázach. Prekonanie perimetra je len jednou z počiatočných fáz, ktorá (môžete ma hádzať kameňmi) nezpôsobuje veľké škody „obeti“, pokiaľ nejde o DEoS (Destruction of service) útoky (šifrovacie softvéry a pod.). Skutočne „bolestivé“ to začína neskôr, keď sa zachytené aktíva začnú používať na pivotovanie a rozvoj útoku „do hĺbky“, a my si toho nevšimneme.
- Keďže začíname skutočne strácať až vtedy, keď sa útočníci dostanú k cieľom útoku (serverom aplikácií, DB, dátovým úložiskám, repozitárom, prvkom kritickej infraštruktúry), je logické, že jednou z úloh oddelenia IT bezpečnosti je prerušiť útoky pred touto tragickou udalosťou. Ale aby sme niečo prerušiť, musíme sa o tom najprv dozvedieť. A čím skôr – tým lepšie.
- Preto je kritické pre úspešné riadenie rizík (to znamená, zníženie škôd spôsobených zameranými útokmi) mať nástroje, ktoré zabezpečia minimálne TTD (time to detect – čas od momentu vniknutia do momentu zistenia útoku). V závislosti od odvetvia a regiónu tento obdobie v priemere trvá 99 dní v USA, 106 dní v regióne EMEA, 172 dní v regióne APAC (M-Trends 2017, A View From the Front Lines, Mandiant).
- Čo ponúka trh?
- „Pieskoviská“. Ešte jeden preventívny kontrol, ktorý je ďaleko od ideálu. Existuje množstvo efektívnych techník na zistenie a obídenie pieskovísk alebo whitelisting riešení. Chlapci z „tmavej strany“ sú tu zatiaľ o krok vpred.
- UEBA (systémy profilovania správania a odhaľovania odchýlok) - v teórii môže byť veľmi efektívne. Ale z môjho pohľadu, to je niekedy niekedy v ďalekej budúcnosti. V praxi - to je zatiaľ veľmi drahé, nespoľahlivé a vyžaduje veľmi zrelú a stabilnú IT a IB infraštruktúru, kde už existujú všetky nástroje, ktoré budú generovať údaje pre behaviorálnu analýzu.
- SIEM je dobrým nástrojom na vyšetrovanie, ale nie je schopný včas odhaliť niečo nové, originálne, pretože korelačné pravidlá sú v podstate tie isté signatúry.
- Nakoniec vznikla potreba takého nástroja, ktorý by:
- úspešne pracoval v podmienkach už skompromitovaného perimetra,
- odhalil úspešné útoky v režime blízkom k reálnemu času nezávisle od nástrojov a tých zraniteľností, ktoré sa používajú,
- nezávisel od signatúr/pravidiel/scenárov/politík/profily a ďalších statických vecí,
- nevyžadoval prítomnosť veľkých množstiev údajov a ich zdrojov na analýzu,
- umožnil definovať útoky nie ako akési rizikové skóre v dôsledku práce "najlepšej na svete, patentovanej a preto uzavretej matematiky", ktorá vyžaduje ďalšie vyšetrovanie, ale prakticky ako binárnu udalosť - "Áno, sme napadnutí" alebo "Nie, všetko je OK",
- bol univerzálny, efektívne škálovateľný a reálne implementovateľný v akomkoľvek heterogénnom prostredí, nezávisle od používané fyzické a logické topológie siete.
Na rolu takéhoto nástroja teraz kandidujú, takzvané, deception riešenia. To znamená riešenia, ktorých základom je stará dobrá koncepcia honeypotov, ale s úplne inou úrovňou implementácie. Táto téma je teraz jednoznačne na vzostupe.
Na základe Deception riešenia vstupujú do TOP-3 stratégií a nástrojov, ktoré sa odporúča aplikovať.
Podľa správy Deception je jedným z hlavých smerov vývoja IDS (Intrusion Detection Systems) riešení.
Celá sekcia poslednej , venovaná SCADA, je postavená na údajoch jedného z lídrov tohto trhu, TrapX Security (Izrael), ktorého riešenie už rok funguje v našej testovacej zóne.
TrapX Deception Grid umožňuje centrálne konfigurovať a spravovať rozsiahle distribuované IDS bez zvyšovania licenčnej záťaže a požiadaviek na hardvérové prostriedky. V skutočnosti je TrapX konštruktor, ktorý umožňuje vytvoriť z prvkov existujúcej IT infraštruktúry jeden veľký mechanizmus na detekciu útokov na podnikovej úrovni, akýsi distribuovaný sieťový "alarm".
Štruktúra Riešenia
V našej laboratórii neustále skúmame a testujeme rôzne novinky v oblasti IT bezpečnosti. Teraz je tu nasadených približne 50 rôznych virtuálnych serverov, vrátane komponentov TrapX Deception Grid.
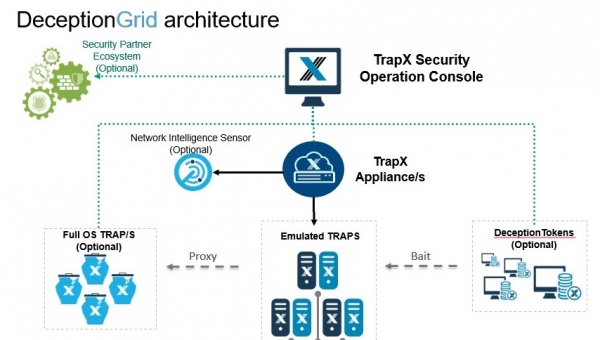
Takže, zhora nadol:
- TSOC (TrapX Security Operation Console) – mozog systému. Je to centrálna konzola správy, prostredníctvom ktorej sa nastavuje a nasádza riešenie a vykonáva sa každodenná práca. Pretože ide o webovú službu, môže byť nasadená kdekoľvek – na perímetri, v cloude alebo u poskytovateľa MSSP.
- TrapX Appliance (TSA) – virtuálny server, do ktorého pomocou trunk-portu pripájame tie podsiete, ktoré chceme pokryť monitoringom. Tiež tu v skutočnosti "žijú" všetky naše sieťové senzory.
V našej laboratórii je nasadený jeden TSA (mwsapp1), ale v skutočnosti ich môže byť viac. Môže to byť potrebné v rozsiahlych sieťach, kde medzi segmentmi nie je L2 konektivita (typický príklad – "Holding a dcérske spoločnosti" alebo "Ústredie banky a pobočky") alebo ak sú v sieti izolované segmenty, napríklad ASUTP. V každej takej pobočke/segmente je možné nasadiť svoj TSA a pripojiť ho k jednému TSOC, na ktorom budú všetky informácie centrálne spracovávané. Takáto architektúra umožňuje budovať distribuované monitorovacie systémy bez nutnosti radikálnej prestavby siete alebo narušenia existujúcej segmentácie.
Tiež na TSA môžeme predkladať kópiu odchádzajúceho prenosu cez TAP/SPAN. V prípade zistenia pripojení k známym botnetom, riadiacim serverom, TOR reláciám, dostaneme výsledok tiež v konzole. O toto sa stará Network Intelligence Sensor (NIS). V našom prostredí je táto funkcia realizovaná na firewall, preto sme ju tu nepoužili.
- Aplikácie Traps (úplný OS) – tradičné honeypoty založené na Windows serveroch. Nie je ich potrebné veľa, pretože hlavná úloha týchto serverov je poskytnúť IT služby ďalšej úrovni senzorov alebo odhaľovať útoky na obchodné aplikácie, ktoré môžu byť nasadené v prostredí Windows. V našej laboratórii máme nainštalovaný jeden taký server (FOS01)

- Emulované pasce – hlavný komponent riešenia, ktorý nám umožňuje pomocou jednej virtuálnej mašiny vytvoriť veľmi husté „mínové“ pole pre útočníkov a nasýtiť sieť podniku, všetky jeho VLAN-y, našimi senzormi. Útočník vidí taký senzor alebo falošný hostiteľ ako skutočný Windows PC alebo server, Linux server alebo iné zariadenie, ktoré sa rozhodneme mu ukázať.

Pre dobro veci a zvedavosti sme nasadili „každej potvore po páre“ – Windows PC a servery rôznych verzií, Linux servery, bankomat s Windows embedded, SWIFT Web Access, sieťovú tlačiareň, Cisco switch, IP kameru Axis, MacBook, PLC zariadenie a dokonca aj inteligentnú žiarovku. Celkovo – 13 hostiteľov. V skutočnosti dodávateľ odporúča nasadiť také senzory v množstve minimálne 10% z počtu skutočných hostiteľov. Horná hranica je dostupný adresný priestor.Veľmi dôležitým aspektom je to, že každý taký hostiteľ nie je plnohodnotná virtuálna mašina, ktorá vyžaduje zdroje a licencie. Je to „výmena“, emulácia, jeden proces na TSA, ktorý má sadu parametrov a IP adresu. Preto môžeme pomocou aj jedného TSA nasýtiť sieť stovkami takých falošných hostiteľov, ktoré budú fungovať ako senzory v systéme alarmov. Presne táto technológia umožňuje ekonomicky efektívne škálovať koncept „honeypotov“ v rámci akéhokoľvek veľkého distribuovaného podniku.
Tieto hostitelia sú z pohľadu útočníka atraktívne, pretože obsahujú zraniteľnosti a vyzerajú ako relatívne ľahké ciele. Útočník vidí služby na týchto hostiteľoch a môže s nimi interagovať, útočiť na ne, pričom používa štandardné nástroje a protokoly (smb/wmi/ssh/telnet/web/dnp/bonjour/Modbus a pod.). Ale používať tieto hostiteľov na rozvoj útoku a spustenie svojho kódu nie je možné.
- Kombinácia týchto dvoch technológií (FullOS a emulovaných pascí) umožňuje dosiahnuť vysokú štatistickú pravdepodobnosť, že útočník sa skôr či neskôr stretne s nejakým elementom našej signálnej siete. Ale ako dosiahnuť, aby táto pravdepodobnosť bola blízka 100%?
Do hry vstupujú tzv. tokeny (Deception tokens). Vďaka nim môžeme zahrnúť do nášho distribuovaného IDS všetky existujúce PC a servery podniku. Tokeny sú umiestnené na skutočných PC používateľov. Je dôležité chápať, že tokeny nie sú agenti, ktorí spotrebúvajú zdroje a môžu vyvolávať konflikty. Tokeny sú pasívne informačné elementy, akési „chlebové omrvinky“ pre útočníkov, ktoré ich vedú do pasce. Napríklad pripojené sieťové disky, záložky na falošné webové administrácie v prehliadači a uložené heslá k nim, uložené session ssh/rdp/winscp, naše pasce s komentármi v hosts súboroch, uložené heslá v pamäti, údaje neexistujúcich používateľov, kancelárske súbory, ktorých otvorenie vyvolá aktiváciu systému, a mnoho ďalšieho. Takto umiestnime útočníka do skresleného prostredia, presýteného tými vektormi útokov, ktoré v skutočnosti pre nás nepredstavujú hrozbu, skôr naopak. A on nemá možnosť určiť, kde sú pravdivé informácie a kde nepravdivé. Takto nielen zabezpečujeme rýchle zisťovanie útoku, ale aj výrazne spomaľujeme jeho priebeh.
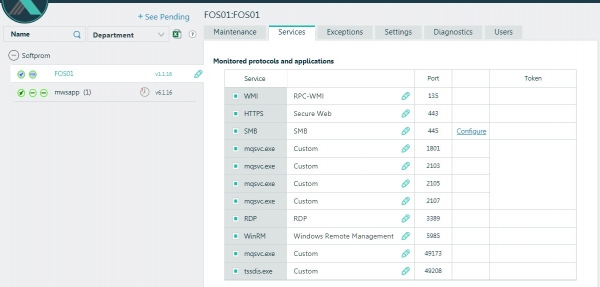
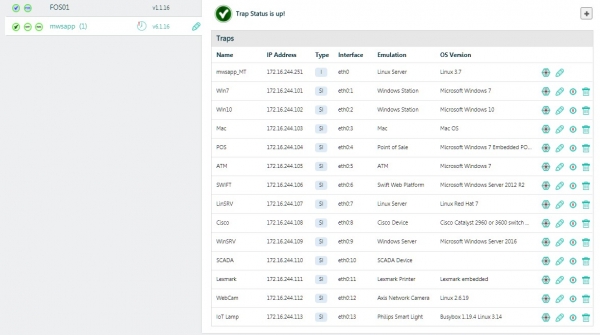
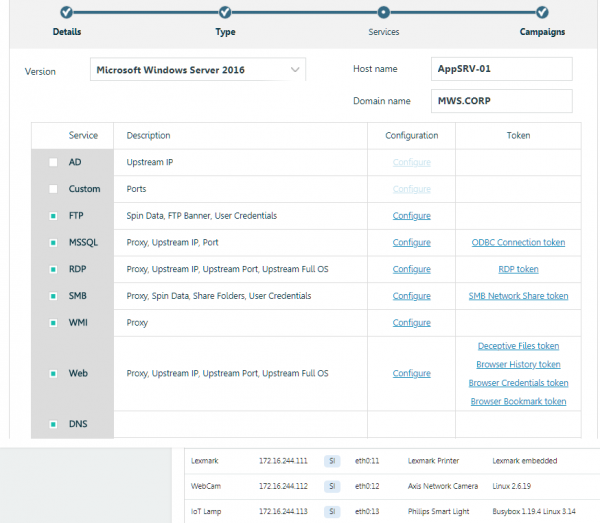
Príklad vytvorenia sieťovej pasce a nastavenia tokenov. Priateľské rozhranie bez akýchkoľvek ručných úprav konfigurácií, skriptov a podobne.
V našom prostredí sme nakonfigurovali a umiestnili radu takýchto tokenov na FOS01 riadeného Windows Server 2012R2 a na testovom PC pod Windows 7. Na týchto strojoch beží RDP a periodicky ich „vystavujeme“ v DMZ, kam sme umiestnili aj niekoľko našich senzorov (emulated traps). Týmto spôsobom získavame neustály prísun incidentov, tak povediac, prirodzene.
Takže, stručná štatistika za rok:
56 208 – incidentov zaznamenaných,
2 912 – zdrojových hostiteľov útokov bolo objavených.
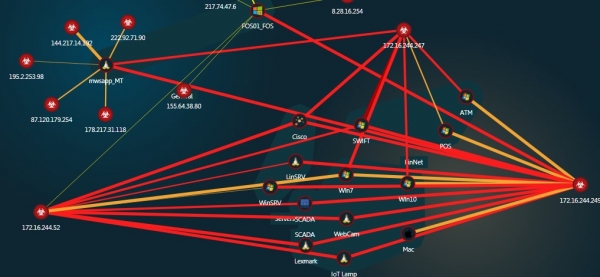
Interaktívna, klikateľná mapa útokov
Riešenie generuje ľahko čitateľný prehľad udalostí, v ktorom sa už nemusíte dlho prehrabávať. Namiesto toho sa udalosť automaticky klasifikuje podľa typu a umožňuje tímu kybernetickej bezpečnosti sústrediť sa najprv na najnebezpečnejšie: keď útočiaca strana skúša vytvoriť riadiace relácie (interaction) alebo keď sa v našom prenosovom tok nachádzajú binárne zaťaženia (infection).
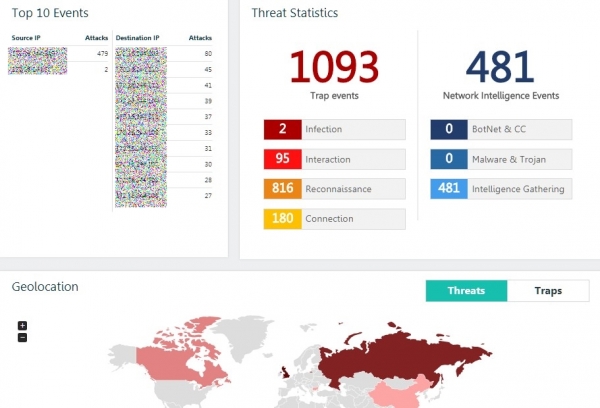
Všetky informácie o udalostiach sú zrozumiteľné a prezentované, podľa môjho názoru, v ľahko pochopiteľnej forme aj pre používateľa s základnými znalosťami v oblasti kybernetickej bezpečnosti.
Väčšina zaznamenaných incidentov sú pokusy o skenovanie našich hostiteľov alebo ojedinelých pripojení.
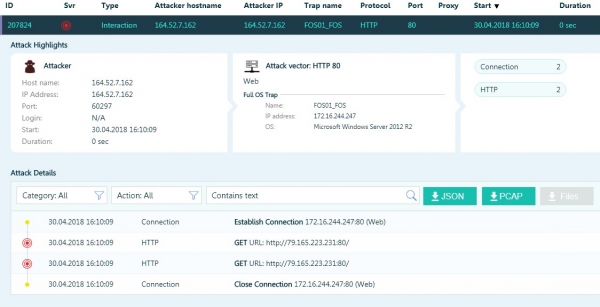
Alebo pokusy o prelomenie hesiel pre RDP.
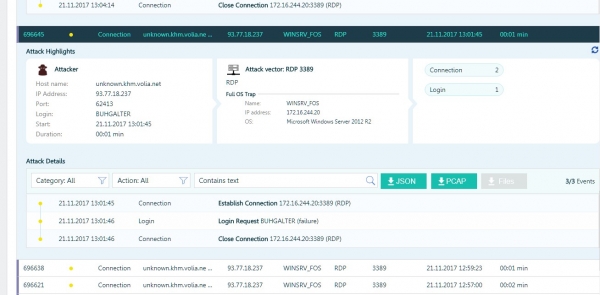
Navyše sme sa stretli aj s zaujímavejšími prípadmi, najmä keď sa útočníkom „podarilo“ uhádnuť heslo pre RDP a získať prístup do miestnej siete.
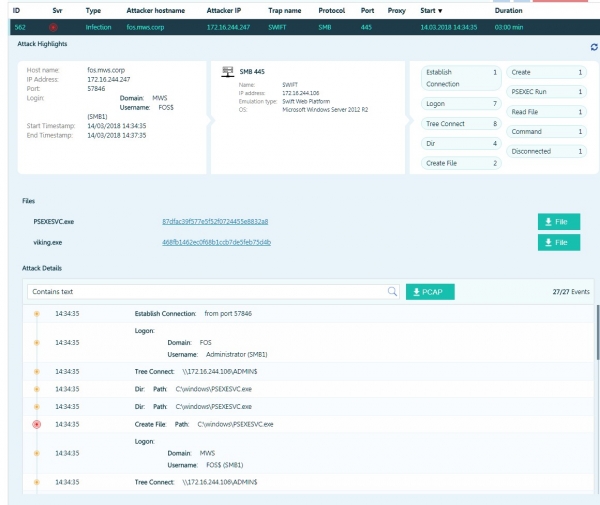
Útočník sa pokúša vykonať kód pomocou psexec.
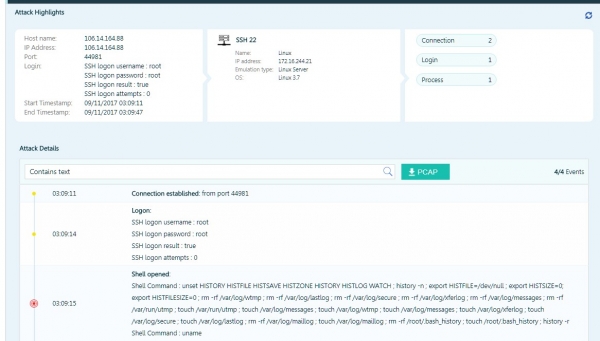
Útočník našiel uloženú reláciu, ktorá ho priviedla do pasce v podobe Linux servera. Ihneď po pripojení pomocou jedného vopred pripraveného súboru príkazov sa pokúsil zničiť všetky súbory protokolov a príslušné systémové premenné.
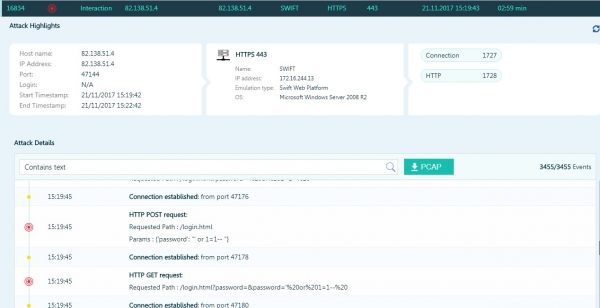
Útočník sa pokúša vykonať SQL injekciu na pasci, ktorá imituje SWIFT Web Access.
Okrem takýchto "prirodzených" útokov sme vykonali aj niekoľko vlastných testov. Jedným z najvýznamnejších je testovanie času detekcie sieťového červa v sieti. Na tento účel sme použili nástroj od GuardiCore, ktorý sa nazýva . Je to sieťový červ, ktorý dokáže infikovať Windows a Linux, ale bez nejakej „užitočnej“ záťaže.
Zriadili sme miestne riadiace stredisko, na jednom z počítačov sme spustili prvú inštanciu červa a dostali sme prvé upozornenie v konzole TrapX za menej ako jednu a pol minúty. Čas TTD 90 sekúnd oproti 106 dňom v priemere…
Vďaka možnosti integrácie s inými triedami riešení môžeme prejsť z rýchlej detekcie hrozieb na automatické reakcie na ne.
Napríklad integrácia so systémami NAC (Network Access Control) alebo s CarbonBlack umožní automaticky odpojiť kompromitované PC od siete.
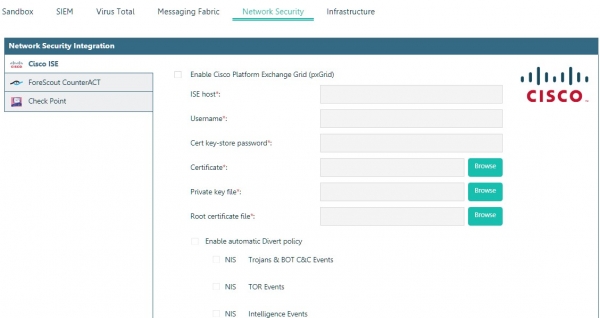
Integrácia s pieskoviskami umožňuje automaticky odosielať na analýzu súbory, ktoré sa podieľajú na útokoch.
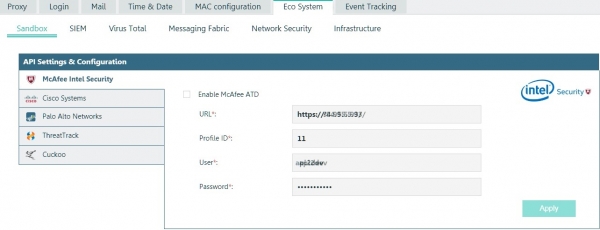
Integrácia s McAfee
Riešenie obsahuje aj vlastný zabudovaný systém korelácie udalostí.
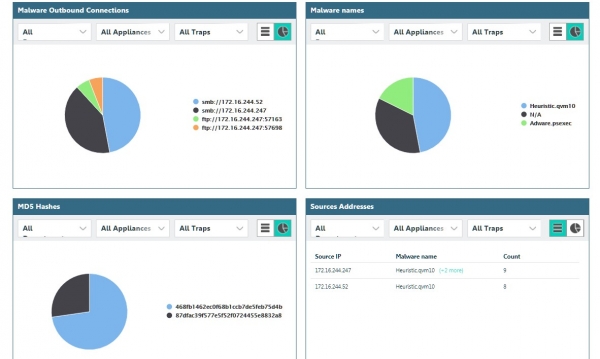
Ale jeho schopnosti nás neuspokojili, a preto sme ho integrovali s HP ArcSight.
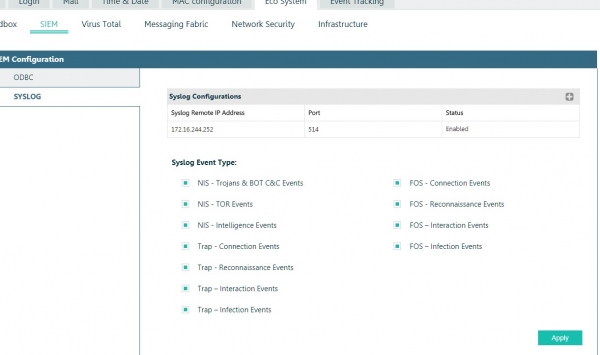
Na zvládanie zistených hrozieb pomáha zabudovaný systém tiketingu.
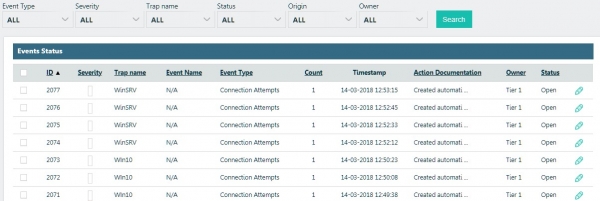
Keďže riešenie bolo od začiatku navrhnuté pre potreby vládnych orgánov a veľkého korporátneho sektora, samozrejme, zrealizovaný je prístup na základe rolí, integrácia s AD, pokročilý systém reportov a spúšťačov (notifikácií udalostí), orchestrácia pre veľké holdingu alebo MSSP poskytovateľov.
Namiesto zhrnutia
Ak existuje podobný monitorovací systém, ktorý nám obrazne povedané kryje chrbát, s kompromitáciou perimetra to len začína. Najdôležitejšie je, že sa objavuje reálna možnosť bojovať s incidentami kybernetickej bezpečnosti a nie len odstraňovať ich následky.
Zdroj: habr.com
