

Tento rok mnohé firmy rýchlo prechádzali na prácu na diaľku. Niektorým klientom sme organizovať viac ako sto vzdialených pracovných miest za týždeň. Bolo dôležité to urobiť nielen rýchlo, ale aj bezpečne. S pomocou technológie VDI bolo pohodlné distribuovať bezpečnostné politiky na všetky pracovné miesta a chrániť sa pred únikmi dát.
V tomto článku vysvetlím, ako funguje náš servis virtuálnych pracovných stolov na báze Citrix VDI z hľadiska informačnej bezpečnosti. Ukážem, čo robíme, aby sme chránili klientské pracovné stoly pred vonkajšími hrozbami ako sú ransomvér alebo cieľové útoky.
Aké bezpečnostné úlohy riešime
Vyčlenili sme niekoľko hlavných bezpečnostných hrozieb pre servis. Na jednej strane virtuálny pracovný stôl môže byť infikovaný z počítača používateľa. Na druhej strane, existuje riziko, že sa z virtuálneho pracovného stola dostaneme do otvoreného priestoru internetu a stiahneme infikovaný súbor. Aj keď sa to stane, nemalo by to ovplyvniť celú infraštruktúru. Preto sme pri vytváraní servisu riešili niekoľko úloh:
- Ochrana celého VDI standu pred vonkajšími hrozbami.
- Izolácia klientov navzájom.
- Ochrana samotných virtuálnych pracovných stolov.
- Bezpečné pripojenie používateľov z akýchkoľvek zariadení.
Jadrom ochrany sa stal FortiGate – firewall novej generácie od spoločnosti Fortinet. Kontroluje prevádzku VDI standu, zabezpečuje izolovanú infraštruktúru pre každého klienta a chráni pred zraniteľnosťami na strane používateľa. Jeho funkcie sú dostatočné na to, aby pokryli väčšinu otázok informačnej bezpečnosti.
Ale ak má spoločnosť špeciálne bezpečnostné požiadavky, ponúkame ďalšie možnosti:
- Organizujeme zabezpečené pripojenie pre prácu z domácich počítačov.
- Poskytujeme prístup na samostatnú analýzu bezpečnostných logov.
- Zaisťujeme správu antivírusovej ochrany na pracovných stoloch.
- Chránime pred zraniteľnosťami typu „nulového dňa“.
- Nastavujeme viacfaktorovú autentifikáciu na ďalšiu ochranu pred neoprávneným pripojením.
Podrobnejšie vysvetlím, ako sme vyriešili úlohy.
Ako chránime stand a zabezpečujeme sieťovú bezpečnosť
Segmentujeme sieťovú časť. Na stánku выделяем uzavretý manažérsky segment pre správu všetkých zdrojov. Manažérsky segment nie je prístupný zvonka: v prípade útoku na klienta útočníci nemajú prístup do tohto segmentu.
Za ochranu zodpovedá FortiGate. Spojuje funkcie antivírusu, firewalla a systému prevencie narušení (intrusion prevention system, IPS).
Pre každého klienta vytvárame izolovaný sieťový segment pre virtuálne pracovné plochy. Na to má FortiGate technológiu virtuálnych domén, alebo VDOM. Umožňuje rozdeľovať firewall na niekoľko virtuálnych entít a priradiť každému klientovi svoj VDOM, ktorý sa správa ako samostatný firewall. Pre manažérsky segment tiež vytvárame samostatný VDOM.
Vyzerá to takto:
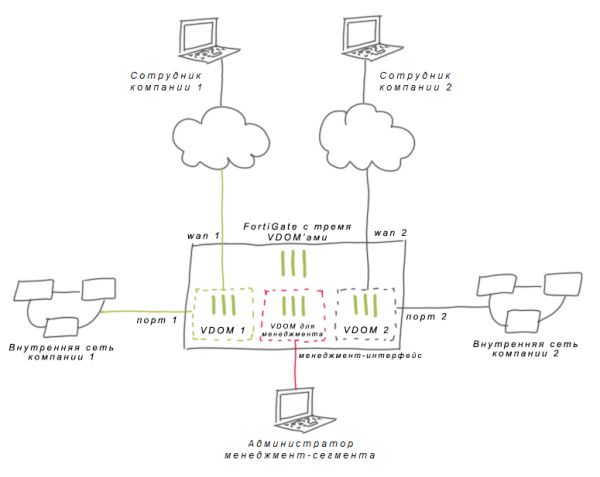
Medzi klientmi nie je sieťová konektivita: každý žije vo svojom VDOM-e a nevplýva na iného. Bez tejto technológie by sme museli rozdeľovať klientov pravidlami firewallu, čo je riskantné kvôli ľudskému faktoru. Tieto pravidlá sa dajú porovnať s dverami, ktoré treba neustále zatvárať. V prípade VDOM-u vôbec nenechávame „dvere“.
V samostatnom VDOM-e má klient svoju adresáciu a smerovanie. Prekrývanie rozsahov sa tak nestáva problémom pre spoločnosť. Klient si môže priradiť požadované IP adresy k virtuálnym pracovným plochám. To je výhodné pre veľké spoločnosti, ktoré majú svoje IP plány.
Riešime otázky konektivity s firemnou sieťou klienta. Samostatná úloha – prepojenie VDI s klientskou infraštruktúrou. Ak spoločnosť uchováva podnikové systémy v našom dátovom centre, stačí jednoducho natiahnuť sieťový kábel od jeho zariadenia k firewallu. Častejšie však máme do činenia s vzdialeným miestom – iným dátovým centrom alebo kanceláriou klienta. V takom prípade premýšľame o bezpečnej výmene s lokalitou a budujeme site-to-site VPN pomocou IPsec VPN.
Schémy môžu byť rôzne v závislosti od zložitosti infraštruktúry. Niekde stačí pripojiť jedinú kancelársku sieť k VDI – tam stačí statická routáž. Vo veľkých spoločnostiach je veľa sietí, ktoré sa neustále menia; tu potrebujem dynamickú routáž. Používame rôzne protokoly: už sme mali prípady s OSPF (Open Shortest Path First), GRE tunelmi (Generic Routing Encapsulation) a BGP (Border Gateway Protocol). FortiGate podporuje sieťové protokoly v oddelených VDOM-och, bez vplyvu na iných klientov.
Môžeme vybudovať aj GOST-VPN – šifrovanie na základe certifikovaných prostriedkov kryptografickej ochrany FSB RF. Napríklad pomocou riešení triedy KS1 vo virtuálnom prostredí „S-Terra virtuálny br gateway“ alebo PAK ViPNet, APKŠ „Kontinent“, „S-Terra“.
Nastavujeme Group Policies. S klientom dohadujeme skupinové politiky, ktoré sa aplikujú na VDI. Tu princípy nastavenia ničím neodlišujú od nastavení politík v kancelárii. Nastavujeme integráciu s Active Directory a delegujeme klientom správu niektorých skupinových politík. Klientski administrátori môžu aplikovať politiky na objekt Computer, spravovať organizačnú jednotku v Active Directory a vytvárať používateľov.
Na FortiGate pre každý klientský VDOM píšeme sieťovú politiku bezpečnosti, nastavujeme obmedzenia prístupu a konfigurujeme kontrolu prevádzky. Používame niekoľko modulov FortiGate:
- modul IPS kontroluje prevádzku na malware a zabraňuje vniknutiu;
- antivirus chráni samotné pracovné stanice pred škodlivým a špehovacím softvérom;
- webový filtering blokuje prístup k nedôveryhodným zdrojom a stránkam so škodlivým alebo neprijateľným obsahom;
- nastavenia firewallu môžu povoliť používateľom prístup na internet len na určité stránky.
Niekedy klient chce sám spravovať prístup zamestnancov na stránky. Častejšie s takýmto požiadavkom prichádzajú banky: bezpečnostné služby požadujú, aby kontrola prístupu zostala na strane spoločnosti. Tieto spoločnosti sami monitorujú prevádzku a pravidelne menia politiky. V takom prípade celú prevádzku z FortiGate smerujeme k klientovi. Na to používame nastavené rozhranie s infraštruktúrou spoločnosti. Potom klient sám nastavuje pravidlá prístupu do firemnej siete a na internet.
Sledujeme udalosti na stánku. Spolu s FortiGate používame FortiAnalyzer – zbernicu logov od Fortinet. Pomocou neho sledujeme všetky protokoly udalostí na VDI na jednom mieste, identifikujeme podozrivé aktivity a sledujeme korelácie.
Jeden z našich klientov používa produkty Fortinet vo svojej kancelárii. Pre neho sme nastavili export protokolov – tak mohol analyzovať všetky bezpečnostné udalosti pre kancelárske zariadenia a virtuálne pracovné stoly.
Ako chránime virtuálne pracovné stoly
Proti známym hrozbám. Ak chce klient sám spravovať antivírusovú ochranu, dodatočne inštalujeme Kaspersky Security pre virtuálne prostredia.
Toto riešenie dobre funguje v cloude. Všetci sme zvyknutí, že klasický antivírus Kaspersky je „ťažké“ riešenie. Na rozdiel od neho, Kaspersky Security pre virtuálne prostredia nezaťažuje virtuálne stroje. Všetky vírusové databázy sú na serveri, ktorý vydáva verdikty pre všetky virtuálne stroje uzla. Na virtuálnom pracovnom stole je nainštalovaný iba ľahký agent. Ten posiela súbory na kontrolu na server.
Takáto architektúra poskytuje súčasne ochranu súborov, internetovú ochranu, ochranu pred útokmi a neznižuje výkon virtuálnych strojov. Klient môže tiež sám pridávať výnimky do ochrany súborov. Pomáhame s základným nastavením riešenia. O jeho vlastnostiach sa dozvieme v samostatnom článku.
Proti neznámym hrozbám. Na tento účel pripojujeme FortiSandbox – „pieskovisko“ od Fortinet. Používame ho ako filter v prípade, že antivírus prehliadne hrozbu „nultého dňa“. Po stiahnutí súboru ho najprv kontrolujeme antivírusom, a potom ho posielame do „pieskoviska“. FortiSandbox emuluje virtuálny stroj, spúšťa súbor a sleduje jeho správanie: na aké objekty v registri sa obracia, posiela externé požiadavky a tak ďalej. Ak súbor vykazuje podozrivé správanie, virtuálka v pieskovisku sa odstráni a malvér sa nedostane na užívateľské VDI.
Ako nastavujeme bezpečné pripojenie k VDI
Kontrolujeme zhody zariadenia s požiadavkami IB. Od začiatku práce z domu sa nám klienti obracali s požiadavkami: zabezpečiť bezpečnú prácu používateľov na ich osobných počítačoch. Každý odborník na informačnú bezpečnosť vie, že ochrana domácich zariadení je náročná: nemožno na ne nainštalovať potrebný antivírus ani uplatniť skupinové politiky, keďže nejde o kancelárske vybavenie.
Predvolene sa VDI stáva bezpečnou „vrstvou“ medzi osobným zariadením a firemnou sieťou. Na ochranu VDI pred útokmi z používateľského počítača vypíname schránku a zakazujeme prenos USB. To však samo o sebe neučiní používateľské zariadenie bezpečným.
Problém riešime pomocou FortiClient. Toto je nástroj na ochranu koncových bodov (endpoint ochrana). Používatelia spoločnosti si nainštalujú FortiClient na svoje domáce počítače a pomocou neho sa pripoja k virtuálnemu pracovnému stolu. FortiClient rieši tri úlohy:
- stáva sa „jediným oknom“ prístupu pre používateľa;
- kontroluje, či je na osobnom počítači antivírus a najnovšie aktualizácie OS;
- vytvára VPN-tunnel pre bezpečný prístup.
Zamestnanec získa prístup len v prípade, že prejde overením. Pri tom sú virtuálne pracovné stoly nedostupné z internetu, a teda sú lepšie chránené pred útokmi.
Ak chce spoločnosť sama spravovať endpoint ochranu, ponúkame FortiClient EMS (Endpoint Management Server). Klient si môže sám nastaviť skenovanie pracovných stolov a prevenciu narušení, vytvárať bielu listinu adries.
Pridávame faktory autentizácie. Predvolene sa používatelia autentifikujú cez Citrix netscaler. Tu môžeme tiež posilniť bezpečnosť pomocou viacfaktorovej autentifikácie založenej na produktoch SafeNet. Táto téma si zasluhuje osobitnú pozornosť, o tom tiež porozprávame v samostatnom článku.
Takúto skúsenosť s rôznymi riešeniami sme nazbierali za posledný rok práce. Služba VDI sa nastavuje samostatne pre každého klienta, preto sme volili maximálne flexibilné nástroje. Možno v blízkej budúcnosti pridáme niečo ďalšie a podelíme sa o skúsenosti.
7. októbra o 17:00 moji kolegovia porozprávajú o virtuálnych pracovných stoloch na webinári „Potrebujete VDI, alebo ako usporiadať prácu z domu?“
, ak chcete prediskutovať, kedy spoločnosti pristane technológia VDI a kedy je lepšie použiť iné spôsoby.
Zdroj: habr.com
