

Bol zverejnený webový prehliadač Firefox 86. Okrem toho bola vytvorená aktualizácia pre vetvu s dlhodobou podporou 78.8.0. Vetva Firefox 87, ktorej vydanie je naplánované na 23. marca, sa dostala do fázy beta testovania.
Hlavné novinky:
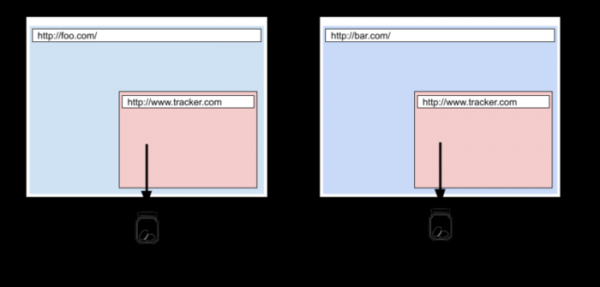
- V prísnom režime blokovania nežiadúceho obsahu (strict) bol aktivovaný režim úplnej ochrany cookies (Total Cookie Protection), v ktorom má každý web svoje vlastné izolované úložisko cookies. Navrhnutá metóda izolácie zabraňuje používaniu cookies na sledovanie pohybu medzi stránkami, pretože všetky cookies, ktoré sú nastavené z externých blokov načítaných na stránke, sú teraz viazané na hlavnú stránku a nie sú prenášané pri prístupe k týmto blokom z iných stránok. Výnimku zo sledovania medzi stránkami pre cookies tvoria služby nesúvisiace so sledovaním používateľov, napríklad tie, ktoré sa používajú na jednotnú autentifikáciu. Informácie o zablokovaných a povolených cookies medzi stránkami sú zobrazené v menu, ktoré sa zobrazuje po kliknutí na ikonu štítu v adresnom riadku.

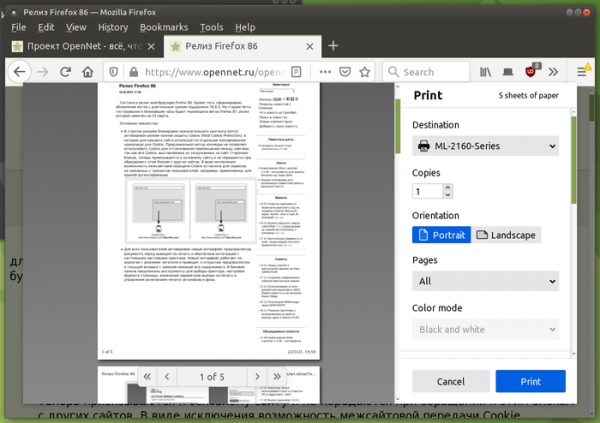
- Pre všetkých používateľov bol aktivovaný nový rozhranie na náhľad dokumentov pred tlačou a bola zabezpečená integrácia so systémovými nastaveniami tlačiarne. Nový rozhranie funguje na rovnakom princípe ako režim čítačky a vedie k otvoreniu náhľadu v aktuálnom paneli s výmenou existujúceho obsahu. Na bočnej paneli sú ponúknuté nástroje na výber tlačiarne, nastavenie formátu stránky, úpravu parametrov tlače a správu tlače hlavičiek a pozadia.

- Operácie renderovania prvkov Canvas a WebGL boli presunuté do samostatného procesu, ktorý je zodpovedný za prenesenie operácií na GPU. Táto zmena významne zvýšila stabilitu a výkon stránok, ktoré používajú WebGL a Canvas.
- Celý kód súvisiaci s dekódovaním videa bol presunutý do nového procesu RDD, čo umožnilo zvýšiť bezpečnosť izoláciou videozariadení v samostatnom procese.
- V zostavách pre Linux a Android je zahrnutá ochrana proti útokom manipulujúcim kryžovaním zásobníka a hromady. Ochrana je založená na použití možnosti „-fstack-clash-protection“, pri ktorej kompilátor zavádza kontrolné volania (probe) pri každom statickom alebo dynamickom prideľovaní miesta pre zásobník, ktoré umožňujú identifikovať pretečenia zásobníka a blokovať metódy útokov založené na kryžovaní zásobníka a hromady, ktoré súvisiace s presmerovaním vykonávacieho vlákna cez guard-stránky ochrany zásobníka.
- V režime čítača sa objavila možnosť prezerania HTML stránok, uložených na lokálnom systéme.
- Podpora formátu obrázkov AVIF (AV1 Image Format) je predvolene aktivovaná, pričom sa využívajú technológie vnútro snímkového kompresie z formátu kódovania videa AV1. Kontajner na distribúciu komprimovaných dát v AVIF je úplne analogický HEIF. AVIF podporuje ako obrázky v HDR (High Dynamic Range) a farebnom priestore Wide-gamut, tak aj v štandardnom dynamickom rozsahu (SDR). Predtým sa na aktiváciu AVIF vyžadovalo nastavenie parametra „image.avif.enabled“ v about:config.
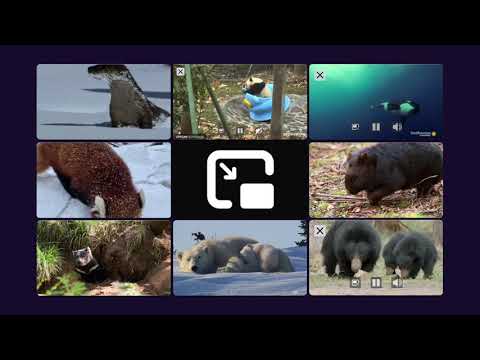
- Bola zahrnutá podpora súčasného otvorenia viacerých okien s videom v režime Obraz v obraze.

- Podpora experimentálneho režimu SSB (Site Specific Browser), ktorý umožňoval vytvoriť pre webovú stránku samostatnú ikonu na spustenie bez prvkov rozhrania prehliadača, so samostatnou ikonou na paneli úloh, podobne ako plnohodnotné aplikácie operačného systému, bola ukončená. Medzi dôvodmi ukončenia podpory sú uvedené nevyriešené problémy, pochybnosti o prínose pre používateľov desktopových systémov, obmedzené zdroje a snaha venovať ich rozvoju hlavných produktov.
- Pre pripojenia WebRTC (PeerConnections) bola zastavená podpora protokolu DTLS 1.0 (Datagram Transport Layer Security), ktorý bol založený na TLS 1.1 a používal sa vo WebRTC na prenos zvuku a videa. Namiesto DTLS 1.0 sa odporúča použiť DTLS 1.2, založený na TLS 1.2 (špecifikácia DTLS 1.3 založená na TLS 1.3 zatiaľ nie je pripravená).
- V CSS bola zahrnutá funkcia image-set(), ktorá umožňuje vybrať obrázok z množiny variantov s rôznym rozlíšením, ktorý je najvhodnejší pre aktuálne parametre obrazovky a priepustnosť sieťového pripojenia. background-image: image-set( „cat.png“ 1dppx, „cat-2x.png“ 2dppx, „cat-print.png“ 600dpi);
- V CSS vlastnosti „list-style-image“ je možné určiť akýkoľvek spôsob definovania obrázkov cez CSS pre značky v zozname.
- V CSS je zahrnutý pseudo-klas "::autofill", ktorý umožňuje sledovať automatické vyplnenie polí v značke input prehliadačom (pri ručnom vyplnení selektor nefunguje). input:autofill { border: 3px solid blue; }
- V JavaScripte je predvolene zahrnutý vstavaný objekt Intl.DisplayNames, cez ktorý možno získať lokalizované názvy jazykov, krajín, mien, prvkov dát atď. let currencyNames = new Intl.DisplayNames([‘en’], {type: ‘currency’}); currencyNames.of(‘USD’); // „US Dollar“ currencyNames.of(‘EUR’); // „Euro“
- V DOM je zabezpečené resetovanie hodnoty vlastnosti „Window.name“ na prázdnu hodnotu pri načítaní na karte stránky s inou hodnotou. doménou a obnovenie starých hodnôt pri stlačení tlačidla „späť“ a návrate na predchádzajúcu stránku.
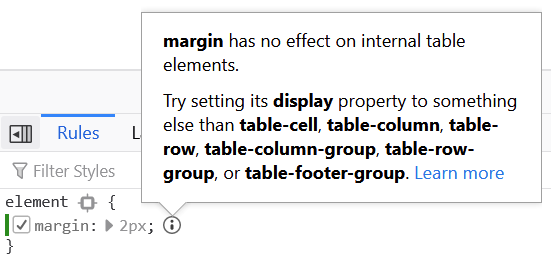
- Do nástrojov pre webových vývojárov bola pridaná utilita, ktorá zobrazuje upozornenie pri nastavovaní hodnôt okrajov (margin alebo padding) v CSS pre vnútorné prvky tabuliek.

- Na paneli nástrojov pre webových vývojárov je zabezpečené zobrazenie počtu chýb na aktuálnej stránke. Po kliknutí na červený indikátor s počtom chýb je možné okamžite prejsť do webovej konzoly na zobrazenie zoznamu chýb.

Okrem nových funkcií a opravy chýb vo Firefox 86 bolo odstránených 25 zraniteľností, z ktorých 18 je označených ako kritické. 15 zraniteľností (zhromaždené pod CVE-2021-23979 a CVE-2021-23978) je spôsobených problémami s pamäťou, ako sú pretečenia vyrovnávacej pamäte a prístup k už uvoľneným oblastiam pamäte. Tieto problémy môžu potenciálne viesť k vykonávaniu kódu útočníka pri otvorení špeciálne upravených stránok.
Beta verzia Firefox 87 sa vyznačuje predvoleným vypnutím spracovania klávesy Backspace mimo kontextu vstupných polí. Toto odstránenie je vysvetlené tým, že klávesa Backspace sa aktívne používa pri písaní do polí, ale mimo zamerania na vstupné pole sa spracováva ako prechod na predchádzajúcu stránku, čo môže viesť k strate zadaného textu v dôsledku nechceného presunu na inú stránku. Pre obnovenie starého správania bola do about:config pridaná možnosť browser.backspace_action. Okrem toho sa pri používaní funkcie vyhľadávania na stránke vedľa posuvného panela teraz zobrazujú označenia na indikáciu pozície nájdených kľúčov. Menu Web Developer bolo značne zjednodušené a z menu Knižnica boli odstránené zriedkavo používané položky.
Zdroj: opennet.ru
