

Bol spustený webový prehliadač Firefox 87. Okrem toho bola vytvorená aktualizácia pre vetvu s dlhodobou podporou 78.9.0. Vetva Firefox 88, ktorej vydanie je naplánované na 20. apríla, prešla do fázy beta testovania.
Hlavné novinky:
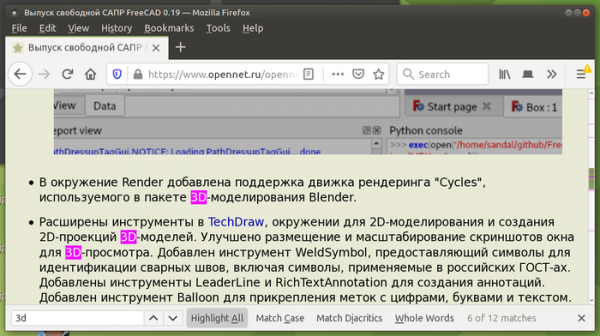
- Pri používaní vyhľadávacej funkcie a aktivácii režimu zvýraznenia všetkých nájdených zhody (Highlight All) sa na posuvníku teraz zobrazujú značky na indikáciu polohy nájdených kľúčových slov.

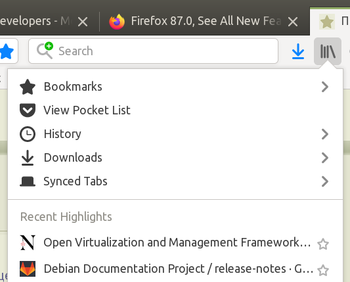
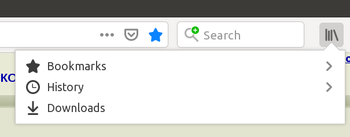
- Z menu Library boli odstránené málo používané prvky. V menu Library zostali len odkazy na záložky, históriu a sťahovania (odstránené boli synchronizované záložky, nedávne záložky a zoznam Pocket). Na obrázku nižšie je zobrazený stav vľavo pred a vpravo po zmene vo Firefox 87:


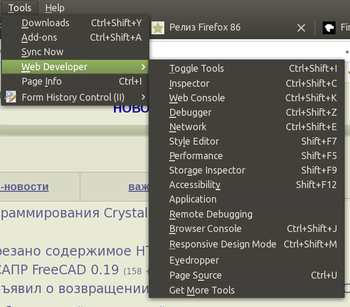
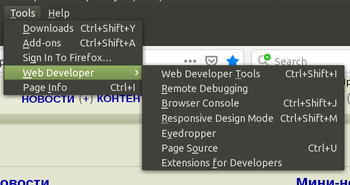
- Menu Web Developer bolo výrazne zjednodušené - samostatné odkazy na nástroje (Inspector, Web Console, Debugger, Network Style Error, Performance, Storage Inspector, Accessibility a Application) boli nahradené spoločným bodom Nástroje pre webových vývojárov.


- Menu Help bolo zjednodušené, z ktorého boli odstránené odkazy na stránky podpory, klávesové skratky a prehľadový sprievodca, ktoré sú teraz dostupné na spoločnej stránke Get Help. Tlačidlo pre import z iného prehliadača bolo odstránené.
- Bol pridaný mechanizmus SmartBlock, ktorý rieši problémy na stránkach spôsobené blokovaním externých skriptov v režime súkromného prehliadania alebo pri aktivácii zvýšenej blokácie neželaného obsahu (strict). SmartBlock tiež umožňuje výrazne zlepšiť výkon niektorých stránok, ktoré spomaľujú kvôli neschopnosti načítať sledovacie skripty. SmartBlock automaticky nahrádza sledovacie skripty zástupnými skriptmi, ktoré zabezpečujú správne načítanie stránky. Zástupné skripty sú pripravené pre niektoré populárne sledovacie skripty zaradené do zoznamu Disconnect, vrátane skriptov s widgetmi Facebook, Twitter, Yandex, Vkontakte a Google.
- Predvolená funkcia klávesy Backspace bola vypnutá mimo kontextu vstupných formulárov. Odstránenie tejto funkcie je vysvetlené tým, že klávesa Backspace sa aktívne používa pri písaní textu vo formulároch, ale mimo zamerania na vstupný formulár sa spracováva ako prechod na predchádzajúcu stránku, čo môže viesť k strate napísaného textu z dôvodu neúmyselného prechodu na inú stránku. Na obnovenie starého správania je v about:config pridaná možnosť browser.backspace_action.
- Zmena v tvorbe HTTP hlavičky Referer. Predvolene je nastavená politika „strict-origin-when-cross-origin“, ktorá predpokladá odstránenie ciest a parametrov pri posielaní požiadaviek na iné hostiteľské servery pri prístupe cez HTTPS, vymazanie Referer pri prechode z HTTPS na HTTP a odoslanie celého Refereru pre interné prechody v rámci jedného webu. Zmena bude platiť pre bežné navigačné požiadavky (prechody cez odkazy), automatické presmerovania a pri načítaní externých prostriedkov (obrázkov, CSS, skriptov). Napríklad, pri prechode cez odkaz na iný web cez HTTPS sa namiesto „Referer: https://www.example.com/cesta/?argumenty“ teraz odosiela „Referer: https://www.example.com/“.
- Pre malý percentuálny podiel používateľov je aktívny režim Fission s implementáciou modernejšej multi-process architektúry pre prísnejšiu izoláciu stránok. Po aktivácii Fission sú stránky rôznych webov vždy umiestnené v pamäti rôznych procesov, pričom v každom z nich sa uplatňuje vlastný izolačný pieskovisko (sandbox). Rozdelenie po procesoch sa uskutočňuje nie podľa záložiek, ale podľa domén, čo umožňuje dodatočne izolovať obsah externých skriptov a iframe blokov. Režim Fission je možné ručne aktivovať na stránke about:preferences#experimental alebo prostredníctvom premennej „fission.autostart=true“ v about:config. Aktiváciu je možné skontrolovať na stránke about:support.
- Experimentálna implementácia mechanizmu rýchleho otvárania TCP pripojení (TFO — TCP Fast Open, RFC 7413) bola odstránená, čo umožňuje skrátiť počet krokov pri vytváraní pripojenia tým, že kombinuje prvé a druhé kroky klasického 3-krokového procesu vyjednávania pripojenia do jedného dopytu a umožňuje posielanie dát v počiatočnej fáze vytvárania pripojenia. Režim TCP Fast Open bol predvolene deaktivovaný a vyžadoval zmenu v about:config na aktiváciu (network.tcp.tcp_fastopen_enable).
- V súlade so zmenami uvedenými v špecifikáciách bola zastavená kontrola prvku s použitím pseudo-class „:link“, „:visited“ a „:any-link“.
- Nesúhlasné hodnoty CSS parametra caption-side — left, right, top-outside a bottom-outside boli odstránené (na vrátenie sú k dispozícii nastavenia layout.css.caption-side-non-standard.enabled).
- Predvolene sú udalosť „beforeinput“ a metóda getTargetRanges(), pomocou ktorých webové aplikácie môžu predefinovať správanie pri editovaní textu pred zmenou stromu DOM prehliadačom a získať väčšiu kontrolu nad vstupnými udalosťami. Udalosť „beforeinput“ sa odosiela do spracovateľa alebo iného prvku s nastaveným atribútom „contenteditable“ pred tým, ako sa hodnota prvku zmení. Metóda getTargetRanges(), poskytovaná objektom inputEvent, vracia pole s hodnotami, ktoré umožňujú určiť, ktorá časť DOM sa zmení, ak nebude udalosť vstupu zrušená.
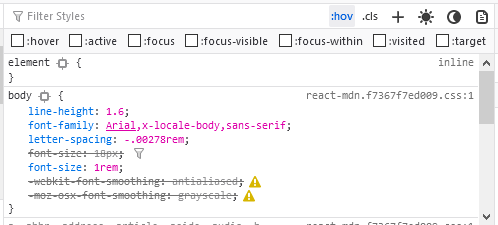
- Pre webových vývojárov v režime inšpekcie stránok bola implementovaná funkcia simulácie mediálnych dotazov „prefers-color-scheme“ na testovanie tmavého a svetlého rozhrania bez prepínania tém v operačnom systéme. Na aktiváciu simulácie tmavej a svetlej témy boli do pravého horného rohu panelu nástrojov pre webových vývojárov pridané tlačidlá so zobrazením slnka a mesiaca.
- Do režimu inšpekcie bola pridaná možnosť aktivácie pseudo-triedy „:target“ pre vybraný prvok, podľa analógie s doteraz podporovanými pseudo-triedami „:hover“, „:active“, „:focus“, „:focus-within“, „:focus-visible“ a „:visited“.

- V režime inšpekcie CSS bola vylepšená práca s neaktívnymi CSS pravidlami. Konkrétne, vlastnosť „table-layout“ sa teraz stáva neaktívnou pre prvky, ktoré nie sú tabuľkami, a vlastnosti „scroll-padding-*“ sú označené ako neaktívne pre prvky, ktoré nepodporujú posúvanie. Bola odstránená chybná oznámenie vlastnosti „text-overflow“ pre niektoré hodnoty.
Okrem noviniek a opráv chýb vo Firefox 87 bolo vyriešených 12 zraniteľností, z ktorých 7 je označených ako nebezpečných. 6 zraniteľností (zhromaždených pod CVE-2021-23988 a CVE-2021-23987) je spôsobených problémami s pamäťou, ako sú pretečenia búferov a prístup k už uvoľneným oblastiam pamäte. Tieto problémy môžu potenciálne viesť k vykonaniu kódu útočníka pri otvorení špeciálne formátovaných stránok.
Beta verzia Firefox 88 je zaujímavá podporou zoomovania gestom na touchpadoch v systémoch Linux s grafickými prostrediami založenými na protokole Wayland a predvolenou podporou formátu obrázkov AVIF (AV1 Image Format), ktorý využíva technológie intrakódovania z video kódovania AV1.
Zdroj: opennet.ru
