

Vitajte v novom cykle článkov zameraných na ochranu osobných pracovných miest pomocou riešenia a nového cloudového systému správy — . SandBlast Agent bol predmetom našich článkov o a , a už dávno sme sľúbili zverejniť komplexný kurz článkov o nasadzovaní a administrácii agentov. A predstavená cloudová platforma Check Point na správu agentov Management Platform v rámci Infinity Portal je na to najvhodnejšia — od momentu registrácie na portáli po spustenie skenovania pracovnej stanice agentom a odhalenie malvéru uplynie iba niekoľko minút.
Prečo SandBlast Agent?
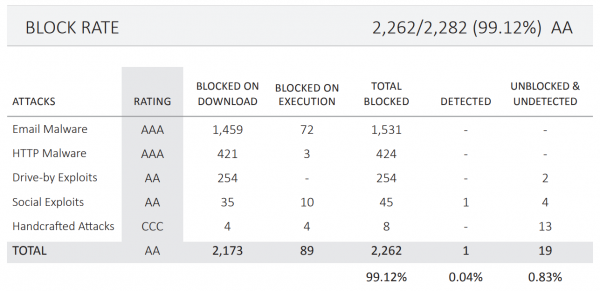
Podľa posledného testu produkt Check Point SandBlast Agent získal hodnotenie „AA“ a status „odporúčané“ s nasledujúcimi výsledkami testovania:
- Pomer blokácie v WEB-trafiku — 100%;
- Pomer blokácie v elektronickej pošte — 100%;
- Pomer blokácie hrozieb offline — 100%;
- Pomer blokácie pokusov o obídenie — 100%;
- Celkový pomer blokácie — 99,12%;
- Hodnota falošných poplachov False-positive — 0,8%.
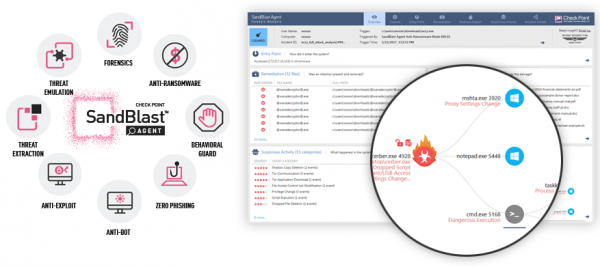
SandBlast Agent zabezpečuje vysokú úroveň ochrany pracovných staníc používateľov pomocou spolupráce viacerých komponentov, označovaných ako „blady“ v terminológii Check Point. Krátky popis bladov, ktoré sa používajú v SandBlast Agent:
- Emulácia hrozieb — technológia „pieskoviska“, odolná voči rôznym technikám vyhýbania sa, zabraňujúca útokom zero-day;
- Extrakcia hrozieb — technológia čistenia súborov „za behu“, umožňujúca používateľovi získať dokument zbavený aktívnych komponentov pred verdiktom plnohodnotnej emulácie;
- Anti-Exploit — ochrana široko používaných aplikácií (Microsoft Office, Adobe PDF Reader, prehliadače a iné) pred útokmi využívajúcimi exploity;
- Anti-Bot — technológia ochrany osobných počítačov pred pripojením k botnetovým sieťam, umožňuje odhaľovať infekcie, zastavovať škodlivé programy a „liečiť“ infikované stroje;
- Zero-Phishing — modul ochrany, ktorý blokuje podvodné phishingové stránky a informuje používateľa o použití pracovného hesla na vonkajších zdrojoch;
- Behavioral Guard — technológia zameraná na prevenciu útokov využívajúcich technológie obchádzania a vyhýbania sa detekcii;
- Anti-Ransomware — modul ochrany, ktorý detekuje a blokuje činnosti ransomware, a tiež umožňuje obnoviť zašifrované súbory pomocou Snapshot-ov;
- Forensics — bezpečnostný modul, ktorý zaznamenáva a analyzuje všetky udalosti na stroji a následne poskytuje kvalitnú správu o vyšetrovaných útokoch.
Okrem uvedených možností, SandBlast Agent umožňuje kompletné šifrovanie disku, ako aj šifrovanie prenosných médií a ochranu portov počítača, obsahuje vstavaného klienta VPN, signatúrne a heuristické moduly ochrany pred škodlivým softvérom. Podrobnejšie budú možnosti všetkých komponentov SandBlast Agent opísané v nasledujúcich článkoch, ale teraz je čas oboznámiť sa s dynamicky sa rozvíjajúcou platformou — Check Point Infinity.
Check Point Infinity: ochrana pred hrozbami 5. generácie
Spoločnosť Check Point od roku 2017 rozvíja a propaguje jednotnú konsolidovanú architektúru bezpečnosti , ktorá úspešne chráni všetky zložky modernej IT infraštruktúry: sieťovú a cloudovú infraštruktúru, pracovné stanice, mobilné zariadenia. Hlavná myšlienka — možnosť riadiť ochranné prostriedky rôznych kategórií z jedinej webovej konzoly správy.
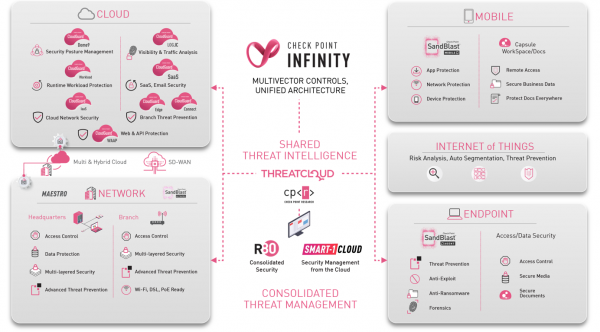
V súčasnosti architektúra Check Point Infinity umožňuje administráciu riešení na ochranu cloudov — CloudGuard SaaS, sieťovej bezpečnosti — CloudGuard Connect, Smart-1 Cloud, Infinity SOC, ako aj ochranu používateľských zariadení prostredníctvom SandBlast Agent Management Platform, SandBlast Agent Cloud Management a SandBlast Web Dashboard.
Tento cyklus článkov bude venovaný riešeniu SandBlast Agent Management Platform (zatiaľ Beta-verzia), ktoré umožňuje za niekoľko minút zaviesť cloudový server správy, nastaviť politiku bezpečnosti a distribuovať agentov na používateľské počítače.
Infinity Portal & SandBlast Agent Management Platform: začiatok práce
Proces zavádzania SandBlast Agent pomocou Management Platform pozostáva z 5 krokov:
- Registrácia na portáli Check Point Infinity Portal;
- Registrácia aplikácie SandBlast Agent Management Platform;
- Vytvorenie nového Endpoint Management Service na správu agentov;
- Vytvorenie a nastavenie politiky pre agentov;
- Zavedenie agentov na počítačoch používateľov.
V tomto článku sú popísané prvé tri fázy, a v nasledujúcich publikáciách podrobne preskúmame zvyšné dve, vrátane štúdia rozhrania správcovskej platformy, distribúcie agentov na klientské počítače, nastavení politiky a testovania schopnosti agenta zvládať najbežnejšie bezpečnostné hrozby.
1. Registrácia na portáli Infinity Portal
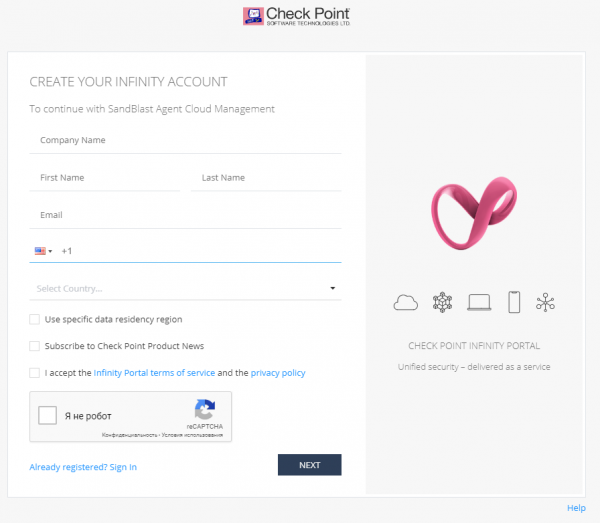
Najprv je potrebné prejsť na stránku a vyplniť registračný formulár, uviesť názov spoločnosti, kontaktné údaje a súhlasiť s podmienkami používania služby a pravidlami ochrany osobných údajov portálu, ako aj prejsť reCAPTCHA. Je dôležité poznamenať, že pri registrácii si môžete vybrať krajinu, v dátovom centre ktorej budú uložené údaje zhromažďované portálom v súlade s podmienkami používania služby a politikou ochrany osobných údajov. Sú len dve možnosti: Írsko a USA. Na to je potrebné zaškrtnúť možnosť „Použiť konkrétny región pre uchovávanie dát“ a vybrať krajinu.
Pri úspešnej registrácii na portáli vám na uvedený e-mail príde správa potvrdzujúca prístup k Infinity Portal a ponúkajúca prihlásenie na portál. Je dôležité poznamenať, že pri prvom prihlásení na portál môže byť potrebné zvoliť možnosť obnovenia hesla pre ďalšiu úspešnú autentifikáciu.
2. Registrácia aplikácie SandBlast Agent Management Platform
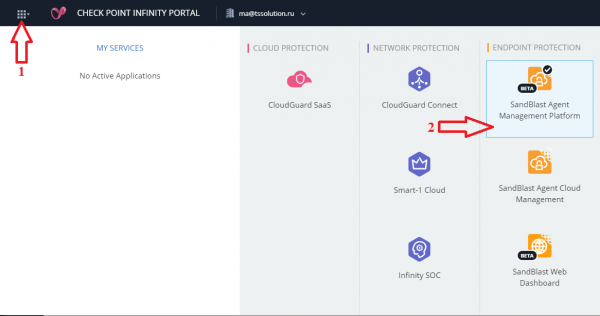
Po autentifikácii na portáli a kliknutí na ikonu „Menu“ (krok 1 na obrázku nižšie) vám bude ponúknuté zaregistrovať aplikáciu zo zoznamu dostupných v nasledujúcich kategóriách: Cloud Protection, Network Protection a Endpoint Protection. Každá aplikácia si zaslúži samostatný kurz úvodných článkov, takže sa nebudeme podrobne zastavovať na nich a vyberieme v kategórii Endpoint Protection aplikáciu SandBlast Agent Management Platform (krok 2 na obrázku nižšie).
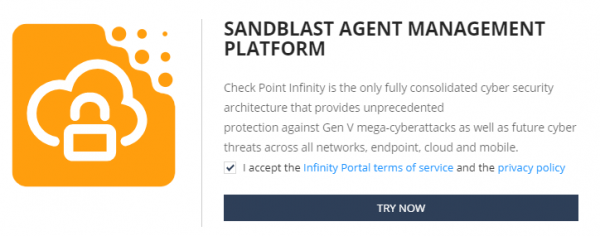
Po výbere aplikácie je potrebné súhlasiť s podmienkami používania služby a politikou ochrany osobných údajov portálu a po kliknutí na tlačidlo „VYSKÚŠAŤ TERAZ“ sa otvorí prístup k rozhraniu na vytváranie služieb Endpoint Management.
3. Vytvorenie nového Endpoint Management Service
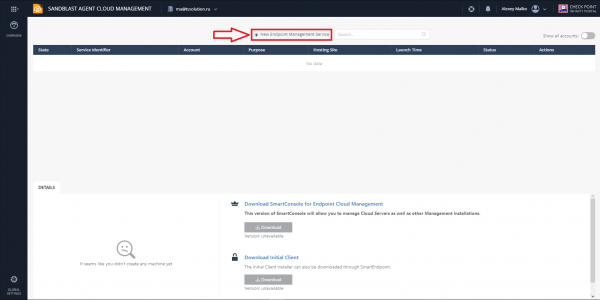
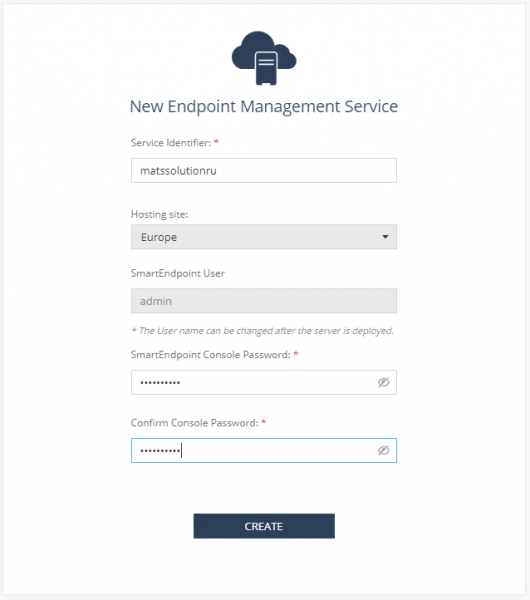
Posledným krokom je vytvorenie novej služby pre Endpoint Management, ktorá predstavuje webové rozhranie na správu agentov. Proces je, ako už bolo, veľmi jednoduchý: vyberte možnosť „New Endpoint Management Service“ (ako je znázornené na obrázku nižšie), vyplňte údaje o vaše novej službe (identifikátor, región hostingu a heslo) a stlačte tlačidlo „CREATE“.
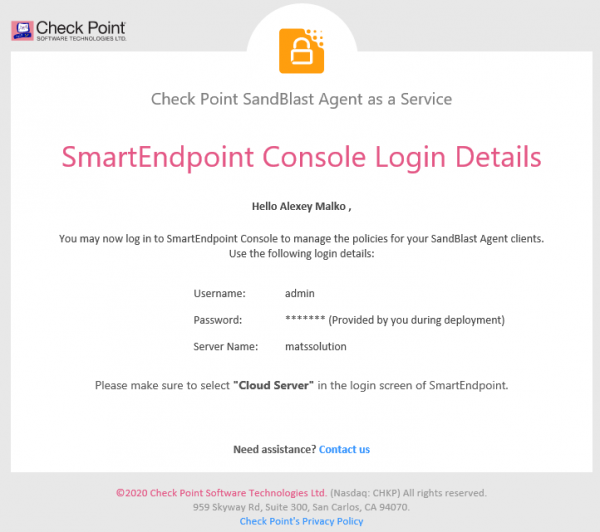
Po dokončení procesu vytvorenia služby vám na vašu e-mailovú adresu príde správa s parametrami, ktoré môžete použiť na pripojenie k cloudovému serveru správy pomocou štandardnej konzoly Check Point na správu agentov – SmartEndpoint verzie R80.40. Nebudeme sa zaoberať správou pomocou štandardnej konzoly, pretože tento cyklus článkov je zameraný na demonštráciu možností cloudového systému správy agentov SandBlast.
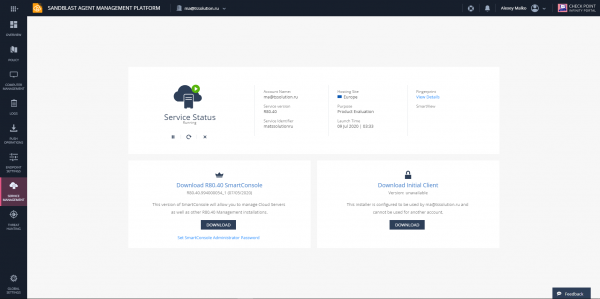
Týmto môžeme proces registrácie cloudovej služby na správu prostriedkov ochrany osobných počítačov SandBlast Agent považovať za úspešne dokončený. Pred nami sa objavuje webové rozhranie platformy správy agentov, ktoré bude podrobne preskúmané v našom nasledujúcom článku zo série „Check Point SandBlast Agent Management Platform“.
Záver
Je najvyšší čas zhrnúť vykonanú prácu: úspešne sme sa zaregistrovali na portáli Infinity Portal, zaregistrovali aplikáciu SandBlast Agent Management Platform na portáli a vytvorili novú cloudovú službu správy Endpoint Management Service.
V našom ďalšom článku cyklu sa podrobne pozrieme na rozhranie správy agentov – žiadna karta nezostane bez pozornosti, čo nám umožní bez problémov vytvoriť bezpečnostnú politiku a sledovať stav používateľských strojov pomocou protokolov a správ.
. Aby ste nepremeškali ďalšie publikácie na tému SandBlast Agent Management Platform — sledujte aktualizácie v našich sociálnych sieťach (, , , , ).
Zdroj: habr.com
