

Ahoj, priatelia! Sme radi, že vás vítame na našom novom kurze FortiAnalyzer Getting Started. V kurze sme už prešli funkciami FortiAnalyzer, ale boli sme len na povrchu. Teraz chcem podrobnejšie vysvetliť tento produkt, jeho ciele, úlohy a možnosti. Tento kurz by nemal byť taký obsiahly ako predchádzajúci, ale dúfam, že bude zaujímavý a poučný.
Keďže lekcia je úplne teoretická, pre vaše pohodlie sme sa rozhodli predstaviť ju aj vo forme článku.
Počas tohto kurzu preskúmame nasledujúce body:
- Základné informácie o produkte, jeho určenie, riešené úlohy a kľúčové vlastnosti
- Pripravíme maketu, počas prípravy podrobne preskúmame počiatočnú konfiguráciu FortiAnalyzer
- Oboznámime sa s mechanizmom ukladania, spracovania a filtrovania protokolov na ich pohodlné vyhľadávanie, ako aj preskúmame mechanizmus FortiView, ktorý poskytuje prehľadné informácie o stave siete v rôznych grafoch, diagramoch a ďalších widgetoch
- Preskúmame proces vytvárania existujúcich správ, ako aj sa naučíme vytvárať vlastné správy a upravovať existujúce správy
- Prejdeme sa hlavnými otázkami týkajúcimi sa administrácie FortiAnalyzer
- Ešte raz prediskutujeme licenčnú schému — už som o nej hovoril v 11. lekcii kurzu , ale, ako sa hovorí, opakovanie je matkou učinia.
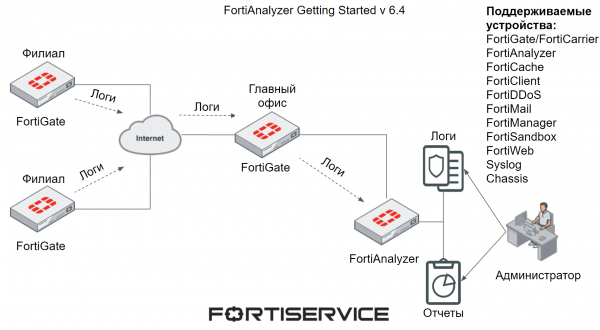
Hlavným účelom FortiAnalyzer je centralizované ukladanie protokolov z jedného alebo viacerých zariadení spoločnosti Fortinet, ako aj ich spracovanie a analýza. To umožňuje bezpečnostným administrátorom sledovať rôzne sieťové udalosti a bezpečnostné incidenty z jedného miesta, rýchlo získať potrebné informácie z protokolov a widgetov, ako aj zostaviť správy pre všetky alebo zaujímavé zariadenia.
Zoznam zariadení, z ktorých môže FortiAnalyzer prijímať protokoly a analyzovať ich, je zobrazený na obrázku nižšie.
FortiAnalyzer má tri kľúčové vlastnosti — správy, upozornenia a archivačné funkcie. Preskúmame každú z nich.
Správy — správy poskytujú prehľad o sieťových udalostiach, bezpečnostných incidentoch a rôznych aktivitách, ktoré prebiehajú na spravovaných zariadeniach. Mechanizmus správy zhromažďuje potrebné údaje z dostupných protokolov a prezentuje ich v prehľadnej a analyticky použiteľnej forme. Pomocou správ môžete rýchlo získať požadované informácie o výkonnosti zariadení, bezpečnosti siete, najnavštevovanejších zdrojoch a tak ďalej. Existuje veľa možností. Správy sa dajú tiež využiť na analýzu stavu siete a spravovaných zariadení v dlhodobom horizonte. Často sú nepostrádateľné pri vyšetrovaní rôznych bezpečnostných incidentov.
Upozornenia umožňujú rýchlu reakciu na rôzne hrozby, ktoré sa vyskytujú v sieti. Systém generuje upozornenia, keď sa objavia protokoly spĺňajúce vopred nastavené podmienky — odhalenie vírusu, zneužitie rôznych zraniteľností a tak ďalej. Tieto upozornenia môžete vidieť v webovom rozhraní FortiAnalyzer a taktiež si ich môžete nastaviť na odosielanie pomocou protokolu SNMP, na server syslog alebo na konkrétne emailové adresy.
Archív umožňuje uchovávať na FortiAnalyzer kópie rôzneho obsahu, ktorý prechádza sieťou. Zvyčajne sa používa v spojení s mechanizmom DLP na uloženie rôznych súborov, ktoré spadajú pod rôzne pravidlá tohto mechanizmu. To môže byť tiež užitočné pri vyšetrovaní rôznych bezpečnostných incidentov.
Ešte jedna zaujímavá funkcia — možnosť používania administratívnych domén. Táto technológia umožňuje vytvárať skupiny zariadení podľa rôznych charakteristík — typy zariadení, geografická poloha a tak ďalej. Vytváranie takýchto skupín zariadení sleduje nasledujúce ciele:
- Skupinovanie zariadení podľa podobných charakteristík pre pohodlnosť monitorovania a správy — povedzme, zariadenia sú zoskupené podľa geografickej polohy. Potrebujete nájsť nejaké informácie v protokoloch pre zariadenia v jednej skupine. Namiesto dôkladného filtrovania protokolov jednoducho prezriete protokoly pre požadovanú administratívnu doménu a hľadáte potrebné informácie.
- Na rozlíšenie administratívneho prístupu má každý administratívny domén jeden alebo viac administrátorov, ktorí majú prístup len k tejto administratívnej doméne.
- Efektívne riadenie diskového priestoru a politiky uchovávania údajov z prístrojov — namiesto vytvárania jednotnej konfigurácie uchovávania údajov pre všetky zariadenia, administratívne domény umožňujú nastaviť vhodnejšie konfigurácie pre jednotlivé skupiny zariadení. To môže byť užitočné, ak máte viacero prístrojov a z jednej skupiny zariadení potrebujete uchovávať údaje rok, a z inej skupiny — 3 roky. Podľa toho môžete pridelit vhodný diskový priestor — pre skupinu generujúcu veľké množstvo logov prideliť viac miesta, a pre inú skupinu — menej miesta.
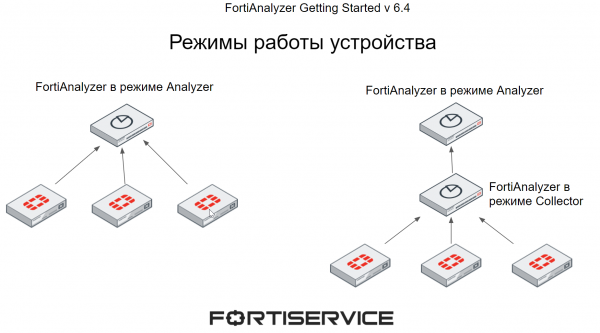
FortiAnalyzer môže pracovať v dvoch režimoch — Analyzer a Collector. Režim práce sa vyberá v závislosti od individuálnych požiadaviek a topológie siete.
Keď FortiAnalyzer pracuje v režime Analyzer, funguje ako hlavný agregátor logov z jedného alebo viacerých zberačov logov. Zberačmi logov sú ako FortiAnalyzer v režime Collector, tak aj ďalšie zariadenia podporované FortiAnalyzerom (ich zoznam bol uvedený vyššie na obrázku). Tento režim je predvolene použitý.
Keď FortiAnalyzer pracuje v režime Collector, zbiera logy z iných zariadení a potom ich posiela na iné zariadenie, ako je FortiAnalyzer v režime Analyzer alebo Syslog. V režime Collector FortiAnalyzer nemôže využívať väčšinu funkcií, ako sú reporty a upozornenia, pretože jeho hlavný cieľ je zbierať a posielať logy.
Použitím viacerých zariadení FortiAnalyzer v rôznych režimoch je možné zvýšiť výkon — FortiAnalyzer v režime Collector zbiera logy zo všetkých zariadení a posiela ich na Analyzer na ďalšiu analýzu, čo umožňuje FortiAnalyzeru v režime Analyzer šetriť prostriedky vynakladané na prijímanie logov z množstva zariadení a plne sa sústrediť na spracovanie logov.
FortiAnalyzer podporuje deklaratívny dotazovací jazyk SQL pre logovanie a reportovanie. Pomocou neho sú logy prezentované v čitateľnej podobe. Taktiež sa pomocou tohto dotazovacieho jazyka vytvárajú rôzne správy. Pre niektoré funkcie reportovania sú potrebné určité vedomosti SQL a databáz, ale často zabudované funkcie FortiAnalyzer umožňujú obísť tieto vedomosti. O tom sa ešte porozprávame, keď budeme diskutovať o mechanizme reportovania.
Sám FortiAnalyzer môže byť predstavený v niekoľkých variantoch. Môže to byť samostatné fyzické zariadenie, virtuálny stroj – podporované sú rôzne hypervízory, ich kompletný zoznam nájdete v . Môže byť tiež nasadený v špecializovaných infraštruktúrach – AWS, Azure, Google Cloud a ďalších. A posledná možnosť – FortiAnalyzer Cloud – cloudová služba poskytovaná spoločnosťou Fortinet.
Na nasledujúcej hodine pripravíme maketu pre ďalšie praktické práce. Aby ste si ju nenechali ujsť, prihláste sa na náš .
Takisto môžete sledovať aktualizácie na nasledujúcich zdrojoch:
Zdroj: habr.com
