

Premýšľal som, že by bolo skvelé pokryť udalosti z medzinárodných konferencií. A to nielen v všeobecnom prehľade, ale aj hovoriť o najzaujímavejších prednáškach. Predkladám vám prvú horúcu desiatku.
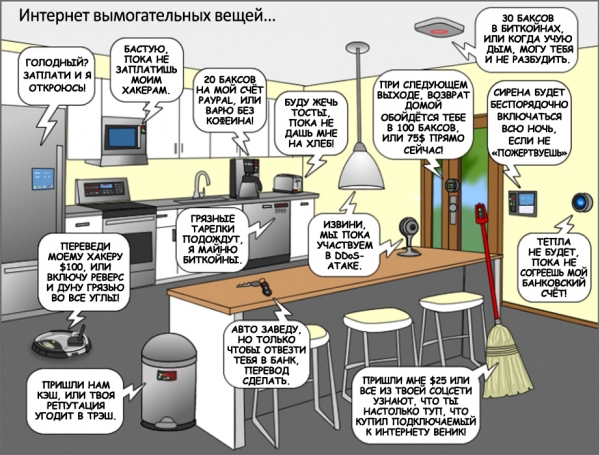
1. V očakávaní silného tandemu IoT útokov a ransomvéru
V roku 2016 sme zaznamenali rýchly rast útokov ransomvérom. Ešte sme sa nestihli zotaviť z týchto útokov, keď nás zasiahla nová vlna DDoS útokov, využívajúcich IoT. V tejto prednáške autor poskytuje krok za krokom popis, ako k útoku ransomvérom dochádza. Ako ransomvér funguje a čo by mal výskumník robiť v každej fáze – na boj proti ransomvéru.
Opiera sa pritom o overené metódy. Potom prednášajúci osvetľuje, ako sa IoT zapájajú do DDoS útokov: hovorí, akú úlohu zohráva pomocná malvér (pre ďalšiu pomoc pri vykonávaní DDoS útoku IoT armádou). Taktiež uvádza, ako tandem ransomvéru a IoT útokov môže byť veľkou hrozbou v najbližších rokoch. Prednášajúci – autor kníh „Malware, Rootkits & Botnets: a Beginner’s Guide“, „Advanced Malware Analysis“, „Hacking Exposed: Malware & Rootkits Secrets & Solutions“ – hovorí s odborným prehľadom.
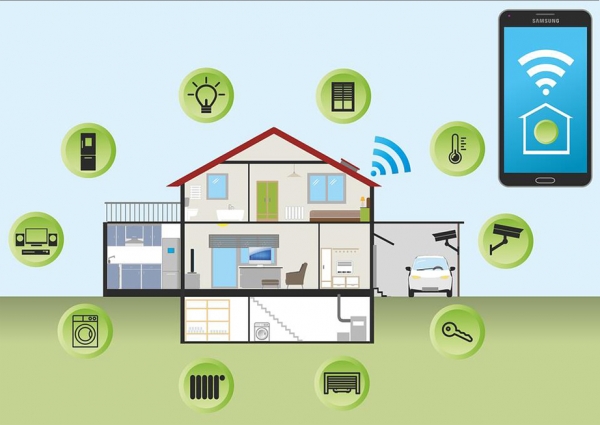
2. „Otvor ústa, povedz 0x41414141“: Útok na kybernetické zariadenia zdravotnej starostlivosti
Internetom pripojené medicínské zařízení je rozšířenou klinickou realitou. Takové zařízení je cennou pomocí pro zdravotní personál, protože automatizuje značnou část rutinních činností. Nicméně toto zařízení obsahuje řadu zranitelností (jak softwarových, tak hardwarových), které otevírají široké pole činnosti potenciálnímu útočníkovi. V této prezentaci sdílí řečník osobní zkušenosti s prováděním penetračních testů pro lékařskou kybernetickou infrastrukturu a také popisuje, jak útočníci kompromitují medicínské zařízení.
Přednášející popisuje: 1) jak útočníci zneužívají proprietární komunikační protokoly, 2) jak vyhledávají zranitelnosti v síťových službách, 3) jak kompromitují systémy životní podpory, 4) jak zneužívají hardwarové ladicí rozhraní a systémovou sběrnici; 5) jak útočí na hlavní bezdrátové rozhraní a specifické proprietární bezdrátové technologie; 6) jak pronikají do medicínských informačních systémů a následně čtou a editují: osobní informace o zdraví pacienta; úřední lékařské záznamy, jejichž obsah je běžně i pacientovi skryt; 7) jak narušují komunikační systém, který medicínské zařízení používá pro výměnu informací a služebních příkazů; 8) jak omezují zdravotnímu personálu přístup k zařízení, nebo ho úplně blokují.
Během svých penetračních testů objevil přednášející mnoho problémů u medicínského zařízení. Mezi nimi: 1) slabá kryptografie, 2) možnost manipulace s daty, 3) možnost vzdálené výměny zařízení, 3) zranitelnosti v proprietárních protokolech, 4) možnost neautorizovaného přístupu do databází, 5) pevně naprogramované neměnné přihlašovací údaje/hesla. A také další citlivé informace, které jsou uloženy buď ve firmwaru zařízení, nebo v systémových binárních souborech; 6) náchylnost medicínského zařízení k vzdáleným DoS útokům.
Po seznámení se s prezentací je zřejmé, že kybernetická bezpečnost zdravotnického sektoru představuje klinický případ a vyžaduje intenzivní terapii.
3. Zubatý exploit na špičce špejle kontextové reklamy
Každý deň milióny ľudí navštevujú sociálne siete: kvôli práci, zábave alebo jednoducho tak. Pod kapotou sociálnych sietí sa nachádzajú pre bežného návštevníka neviditeľné reklamné platformy, ktoré zodpovedajú za doručovanie relevantnej kontextovej reklamy. Reklamné platformy sú jednoduché na použitie a veľmi efektívne. Preto sú žiadané medzi inzerentmi.
Okrem možnosti osloviť široké publikum, čo je pre podnikanie veľmi výhodné, reklamné platformy tiež umožňujú zúžiť cielenie – až na konkrétnu osobu. Navyše, funkčnosť moderných reklamných platforiem dokonca umožňuje vybrať, na ktorom z mnohých zariadení tejto konkrétnej osoby sa bude reklama zobraziť.
Tým pádom moderné reklamné platformy umožňujú inzerentovi dostať sa k akejkoľvek osobe, na ktoromkoľvek mieste na svete. Ale táto možnosť môže byť tiež zneužitá zločincami ako brána do siete, v ktorej funguje ich zamýšľaná obeť. Prednášajúci demonštruje, ako môže zlomyseľný inzerent využiť reklamnú platformu na presné cielenie svojej phishingovej kampane zameranej na dodanie personalizovanej exploity konkrétnej osobe.
4. Ako opravdoví hackeri uhýbajú cieľovej reklame
Používame veľa počítačových služieb v našom každodennom živote. A ťažko sa nám od nich odchádza, aj keď zrazu zistíme, že nás sledujú. Tak intenzívne, že evidujú každý náš pohyb a každé stlačenie klávesy.
Prednášajúci zrozumiteľne vysvetľuje, ako moderní marketéri používajú široké spektrum ezoterických spôsobov cielenia. My o mobilnej paranoi a totálnom sledovaní. A mnohí čitatelia to prijali ako bezoblačnú žart, ale z predloženého príspevku je zrejmé, že moderní marketéri už vo veľkom využívajú takéto technológie na sledovanie nás.
Nuž, čo sa dá robiť, priemysel kontextovej reklamy – ktorý túto totálnu sledovanosť podnecuje – sa hýbe obrovskými krokmi. Až do takej miery, že moderné platformy reklamy môžu sledovať nielen sieťovú aktivitu človeka (stlačenia kláves, pohyby myši atď.), ale aj jeho fyziologické charakteristiky (ako stláčame klávesy a pohybujeme myšou). Takže moderné sledovacie prostriedky v reklamným platformách, integrované do služieb, bez ktorých si nevieme predstaviť život, – nie sú len pod našim spodným prádlom, ale už aj pod kožou. Ak nemáme možnosť vzdať sa týchto prehnane pozorných služieb, prečo aspoň neoklamávať ich zbytočnými informáciami?
V správe je demonštrované autorstvo prístroja (softvérový a hardvérový bot), ktorý umožňuje: 1) robiť injekcie Bluetooth majákov; 2) zahltiť údaje zbierané z palubných senzorov automobilu; 3) falšovať identifikačné parametre mobilu; 4) zahltiť spôsob stláčania kláves (na klávesnici, myši a sensory). Všetky tieto informácie, ako je známe, sa využívajú na cielenie reklamy na mobilných zariadeniach.
Na demonštrácii je vidieť, že po spustení autorstva prístroja sa sledovacia sústava zblázni; informácie, ktoré zbiera, sa stanú také zašumené a nepresné, že už nebudú mať pre našich pozorovateľov žiadny zmysel. Ako dobrý vtip, prednášajúci demonštruje, ako vďaka uvedenému prístroju „sledovacia sústava“ začne vnímať 32-ročného hackera ako 12-ročné dievča, ktoré šialene miluje kone.
5. 20 rokov hackovania MMORPG: grafika lepšia, exploity tie isté
Téma hackovania MMORPG sa diskutuje na DEF CON už 20 rokov. Na počesť tohto jubilea prednášajúci popisuje najvýznamnejšie momenty z týchto diskusií. Taktiež rozpráva o svojich dobrodružstvách na poli nelegálneho obchodu v online hrách, začínajúc s Ultima Online (v 1997). A nasledujúce roky: Dark Age of Camelot, Anarchy Online, Asherons Call 2, ShadowBane, Lineage II, Final Fantasy XI/XIV, World of Warcraft. A niekoľko čerstvých zástupcov: Guild Wars 2 a Elder Scrolls Online. A to nie je zďaleka celý zoznam prednášajúceho!
Správa obsahuje technické podrobnosti o vytváraní exploitov pre MMORPG, ktoré pomáhajú získať virtuálne peniaze, a ktoré sú aktuálne takmer pre každú MMORPG. Prednášajúci sa stručne zaoberá večným proti sebe postavením medzi pytliakmi (tvorcami exploitov) a „rybárskym dozorom“; a súčasným technickým stavom tejto zbrojnej závody.
Vysvetľuje metodológiu podrobnej analýzy paketov a ako nastaviť explocity tak, aby na strane servera nebol čin pytliactva odhalený. Zároveň prezentuje najnovší exploit, ktorý mal v čase prednášky výhodu pred „rybárskym dozorom“ v tejto zbrojnej závode.
6. Hackneme roboty, kým Skynet nepríde
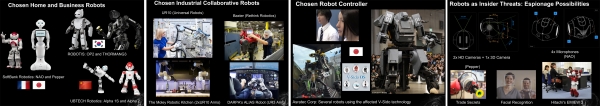
Roboty sú dnes vo všeobecnej reči. V blízkej budúcnosti budú všade: na vojenských misiách, v chirurgických operáciách, pri výstavbe mrakodrapov; ako asistenti zákazníkov v obchodoch; zdravotnícky personál v nemocniciach; biznis asistenti, sexuálni partneri; domáci kuchári a plnohodnotní členovia rodiny.
Ako sa ekosystém robotov rozširuje a ich vplyv v našej spoločnosti a ekonomike rýchlo rastie, začínajú predstavovať významnú hrozbu pre ľudí, zvieratá a podniky. V podstate sú roboty počítače s rukami, nohami a kolesami. A pri súčasných podmienkach kybernetickej bezpečnosti sú to zraniteľné počítače s rukami, nohami a kolesami.
Softvérové a hardvérové zraniteľnosti moderných robotov umožňujú útočníkovi využiť fyzické schopnosti robota, aby spôsobil majetkovú alebo finančnú škodu; alebo dokonca náhodne alebo úmyselne vytvoriť hrozbu pre ľudský život. Potenciálne hrozby pre všetko, čo je v blízkosti robotov, exponenciálne rastú s časom. Nielenže rastú v kontextoch, aké zavedený priemysel kybernetickej bezpečnosti nikdy nevidel.
Vo svojich nedávnych výskumoch prednášajúci objavil množstvo kritických zraniteľností v domácich, firemných a priemyselných robotoch od známych výrobcov. V správe odhaľuje technické detaily aktuálnych hrozieb a vysvetľuje, ako presne môžu zločinci kompromitovať rôzne komponenty ekosystému robotov. S demonštráciou funkčných exploitov.
Medzi problémami v ekosystéme robotov, ktoré prednášajúci objavil, sú: 1) nezabezpečené komunikácie; 2) možnosť poškodenia pamäte; 3) zraniteľnosti umožňujúce diaľkové vykonávanie kódu (RCE); 4) možnosť narušenia integrity súborového systému; 5) problémy s autorizáciou; a v niektorých prípadoch jej úplná neprítomnosť; 6) slabá kryptografia; 7) problémy s aktualizáciou firmvéru; 8) problémy s ochranou súkromia; 9) nedokumentované funkcie (tiež zraniteľné voči RCE atď.); 10) slabá predvolené konfigurácia; 11) zraniteľné open source „frameworky pre riadenie robotov“ a softvérové knižnice.
Prednášajúci predvádza živé demonštrácie rozmanitých scénarov útokov, súvisiacich s kybernetickým špehovaním, vnútornou hrozbou, majetkovými škodami a podobne. Popisujúc realistické scenáre, ktoré je možné pozorovať v prírode, prednášajúci hovorí, ako nezabezpečenosť modernej robotickej technológie môže viesť k útokom. Vysvetľuje, prečo sú hacknuté roboty ešte nebezpečnejšie než akékoľvek iné skompromitované technológie.
Prednášajúci taktiež upozorňuje, že surové výskumné projekty prichádzajú do výroby skôr, než sú vyriešené otázky bezpečnosti. Marketing opäť víťazí. Je potrebné urgentne opraviť túto nezdravú situáciu. Kým Skynet ešte neprišiel. Hoci... Nasledujúca prednáška naznačuje, že Skynet už predsa len prišiel.
7. Militarizácia strojového učenia
Risking being labeled a mad scientist, the speaker takes delight in his "brand new devilish creation," proudly presenting DeepHack: an open-source hacking AI. This bot is a self-learning web application hacker. It is based on a neural network that learns through trial and error. However, DeepHack shows a terrifying indifference to the potential consequences of its experiments.
Using just one universal algorithm, it learns to exploit various types of vulnerabilities. DeepHack opens the door to the realm of hacking AI, with many representatives expected to emerge in the near future. For this reason, the speaker proudly describes his bot as "the beginning of the end."
The speaker believes that AI-based hacking tools, which will soon emerge following DeepHack, represent a fundamentally new technology that cybersecurity defenders and attackers will still need to arm themselves with. He guarantees that next year, each of us will either be writing machine learning hacking tools ourselves or desperately trying to defend against them. There is no third option.
Also, whether in jest or in earnest, the speaker states: "No longer the prerogative of devilish geniuses, the inevitable AI dystopia is already accessible to everyone today. So join us, and we'll show you how you can participate in the destruction of humanity by creating your own militarized machine learning system. Of course, if guests from the future don’t interfere with us doing this."
8. Remember Everything: Implanting Passwords in Cognitive Memory
What is cognitive memory? How can a password be "implanted" there? Is it even safe? And why bother with such tricks? The idea is that by using the described approach, you won’t be able to blurt out your passwords—even under duress—while still retaining the ability to authenticate in the system.
Prednáška začína vysvetlením toho, čo je kognitívna pamäť. Potom sa vysvetľuje, aký je rozdiel medzi explicitnou a implicitnou pamäťou. Ďalej sa skúma pojem vedomého a nevedomého. A tiež sa vysvetľuje, čo to vlastne je – vedomie. Opisuje sa, akým spôsobom naša pamäť kóduje, uchováva a vyťahuje informácie. Opisujú sa obmedzenia ľudskej pamäte. A tiež to, akým spôsobom sa naša pamäť učí. Prednáška sa končí rozprávaním o súčasných výskumoch kognitívnej pamäte človeka, v kontexte toho, ako do nej implementovať heslá.
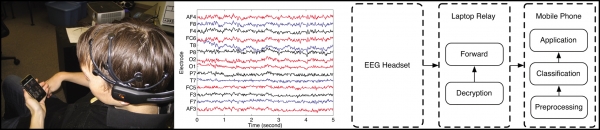
Ambiciózne vyhlásenie, uvedené v názve jeho prezentácie, prednášajúci síce nedotiahol do úplného riešenia, ale predložil niekoľko zaujímavých výskumov, ktoré sú na prahu riešenia stanoveného problému. Osobitne výskumy Stanfordovej univerzity, ktorých predmetom je tá istá téma. A projekt na vývoj človeko-strojového rozhrania pre slabozrakých ľudí – s priamym pripojením k mozgu. Prednášajúci sa tiež odvoláva na výskum nemeckých vedcov, ktorí dokázali vytvoriť algoritmickú väzbu medzi elektrickými signálmi mozgu a slovnými frázami; vyvinuté zariadenie im umožňuje písať text len tým, že o ňom myslia. Ďalší zaujímavý výskum, na ktorý sa prednášajúci odvoláva, je neurotelefon, rozhranie medzi mozgom a mobilným telefónom, prostredníctvom bezdrôtovej EEG súpravy (Dartmouth College, USA).
Ako už bolo uvedené, ambiciózne vyhlásenie, uvedené v názve jeho prezentácie, prednášajúci nedotiahol do úplného riešenia. Avšak prednášajúci uvádza, že napriek tomu, že technológie implantácie hesla do kognitívnej pamäti zatiaľ neexistujú, malware, ktorý sa snaží takéto heslo odtiaľ vyťahovať – už je prítomný.
9. A spýtala sa ratolesť: „Myslíš si naozaj, že kybernetické útoky na energetickú sieť môžu vykonávať len štátni hackeri?“
Nepretržitá dodávka elektrickej energie je kľúčová pre náš každodenný život. Naša závislosť na elektrine sa stáva obzvlášť jasnou, keď dôjde k jej prerušu – aj na krátky čas. Dnes sa považuje za náročné, že kybernetické útoky na energetické siete sú mimoriadne zložitá záležitosť, a že sú dostupné len pre vládnych hackerov.
Prednášajúci spochybňuje tento etablovaný názor a predkladá podrobný opis útoku na energetické siete, ktorého náklady sú prijateľné aj pre nevládnych hackerov. Ukazuje zhromaždené informácie z internetu, ktoré budú užitočné pri modelovaní a analýze cieľovej energetickej siete. Taktiež vysvetľuje, ako tieto informácie možno využiť – na modelovanie útokov na elektrické siete po celom svete.
V správe je tiež demonštrovaná kritická zraniteľnosť, ktorú prednášajúci objavil v produktoch General Electric Multilin, ktoré sú široko používané v energetike. Prednášajúci opisuje, ako úplne skompromitoval v týchto systémoch použitý šifrovací algoritmus. Tento algoritmus sa používa v produktoch General Electric Multilin na zabezpečenú komunikáciu vnútorných subsystémov a na ich ovládanie. Vrátane autorizácie používateľov a zabezpečenia prístupu k privilegovaným operáciám.
Získaním prístupových kódov (v dôsledku kompromitácie šifrovacieho algoritmu) môže útočník úplne vypnúť zariadenie a prerušiť dodávku elektriny v určených sektoroch energetickej siete; zablokovať operátorov. Navyše, prednášajúci demonštruje techniku diaľkového čítania digitálnych stôp, ktoré zanecháva zraniteľné zariadenie náchylné na kybernetické útoky.
10. Internet už vie, že som tehotná
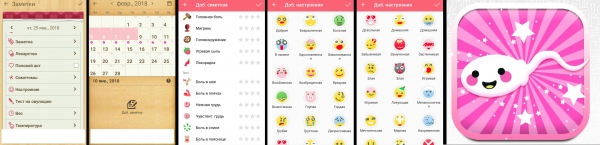
Zdravie žien je veľký biznis. Na trhu je obrovské množstvo aplikácií pre Android, ktoré pomáhajú ženám sledovať svoj mesačný cyklus, vedieť, kedy je najvyššia pravdepodobnosť počatia, alebo sledovať priebeh tehotenstva. Tieto aplikácie nabádajú ženy zaznamenávať najintímnejšie detaily svojho života, ako sú nálada, sexuálna aktivita, fyzická aktivita, fyzické symptómy, výška, hmotnosť a mnoho ďalších.
Ale ako sú tieto aplikácie dôverné a bezpečné? Ak aplikácia uchováva také intímne podrobnosti o našich osobných životoch, bolo by fajn, keby tieto údaje nesdielala s nikým iným; napríklad s priateľskou spoločnosťou (zameranou na cielenú reklamu atď.) alebo so zlomyseľným partnerom/rodičom.
Rečník predkladá výsledky svojej analýzy kybernetickej bezpečnosti viac ako desiatich aplikácií, ktoré predpovedajú pravdepodobnosť počatia a sledujú priebeh tehotenstva. Zistil, že väčšina takýchto aplikácií má vážne problémy s kybernetickou bezpečnosťou a konkrétne s dôvernosťou.
Zdroj: habr.com
