

Pokračujeme v cyklu článků o práci s novou modelovou řadou SMB CheckPoint, připomínáme, že jsme popisovali vlastnosti a možnosti nových modelů, způsoby správy a administrace. Dnes se zaměříme na scénář nasazení vyššího modelu série: CheckPoint 1590 NGFW. Předložíme stručný přehled této části:
- Rozbalení vybavení (popis součástí, fyzické a síťové připojení).
- Prvotní inicializace zařízení.
- První nastavení.
- Hodnocení funkčnosti.
Rozbalení vybavení
Spoznanie s vybavením začína vytiahnutím vybavenia z krabice, rozobráním komponentov a inštaláciou dielov, kliknite na spoiler, kde je stručne predstavený proces
Dodávka NGFW 1590
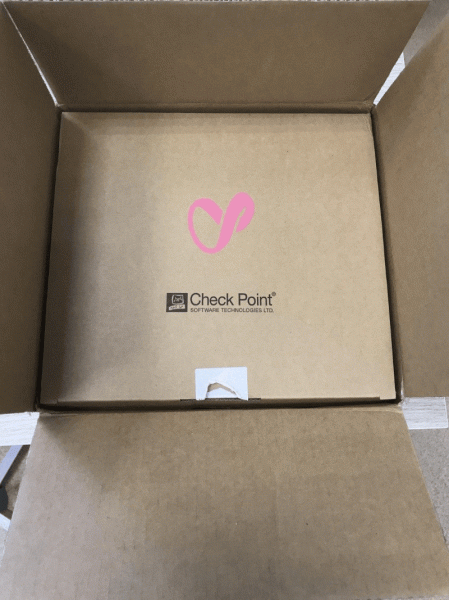
Stručne o súčastiach:
- NGFW 1590;
- Napájací adaptér;
- 2 Wifi antény (2.4 GHz a 5 GHz);
- 2 LTE antény;
- Brožúry s dokumentáciou (stručný sprievodca po prvotnom pripojení, licenčná dohoda atď.)
Pokiaľ ide o sieťové porty a rozhrania, tu sú všetky moderné možnosti na prenos prevádzky a vzájomné pôsobenie, samostatne vyčlenený port pre DMZ zónu, USB 3.0 na synchronizáciu s PC.
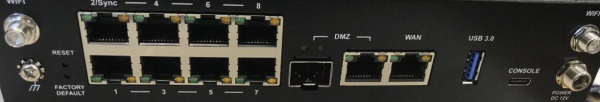
Verzia 1590 dostala nový dizajn, moderné možnosti pre bezdrôtové pripojenie a rozšírenie pamäte: 2 sloty pre Micro/Nano SIM na LTE. (o tejto možnosti plánujeme podrobne písať v jednej z nasledujúcich našich článkov cyklu venujúceho sa bezdrôtovým pripojeniam); slot pre SD kartu.
Podrobný o možnostiach 1590 NGFW a o iných nových modeloch si môžete prečítať v cyklu článkov o riešeniach SMB CheckPoint. My sa však pustíme do prvotnej inicializácie zariadenia.
Prvotná inicializácia
Naši stály čitatelia by už mali byť informovaní, že v sérii 1500 SMB je použitý nový operačný systém 80.20 Embedded, ktorý zahŕňa aktualizované rozhranie a vylepšené možnosti.
Aby ste mohli začať inicializáciu zariadenia, je potrebné:
- Zaistiť napájanie pre bránu.
- Pripojiť sieťový kábel z vášho PC do LAN -1 na bráne.
- Voliteľne môžete zariadenie okamžite pripojiť na internet pripojením rozhrania do portu WAN.
- Prejdite na portál Gaia Embedded:
Ak ste vykonali predchádzajúce kroky, po prechode na stránku portálu Gaia budete musieť potvrdiť otvorenie stránky s nedôveryhodným certifikátom, po čom sa spustí sprievodca nastavením portálu:
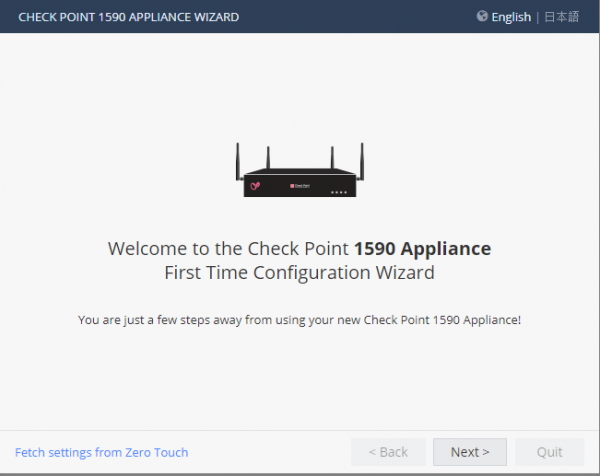
Privíta vás stránka s označením modelu vášho zariadenia, prejdite do nasledujúcej sekcie:
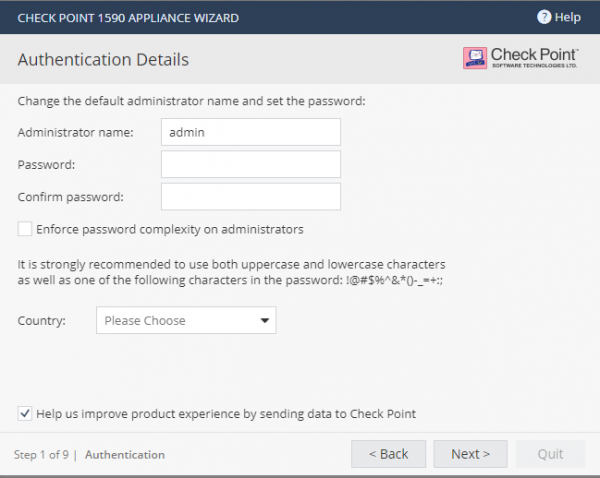
Bude nám ponúknuté vytvorenie účtu na autorizáciu, existuje možnosť zadať vysoké požiadavky na heslo pre administrátora a uvedieme krajinu, kde budeme používať bránu.
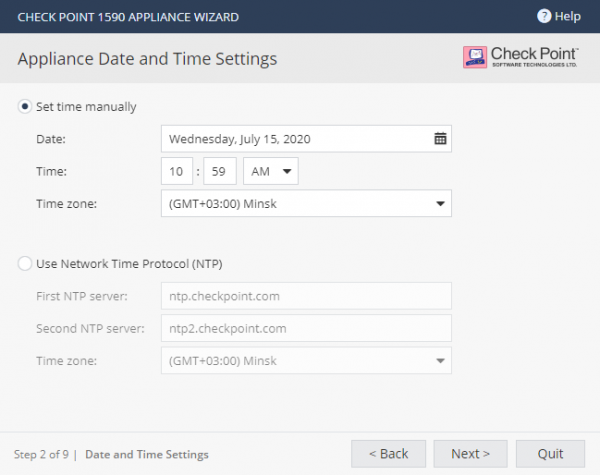
Nasledujúce okno sa týka nastavení dátumu a času, máme možnosť nastaviť ho ručne alebo použiť NTP-server spoločnosti.
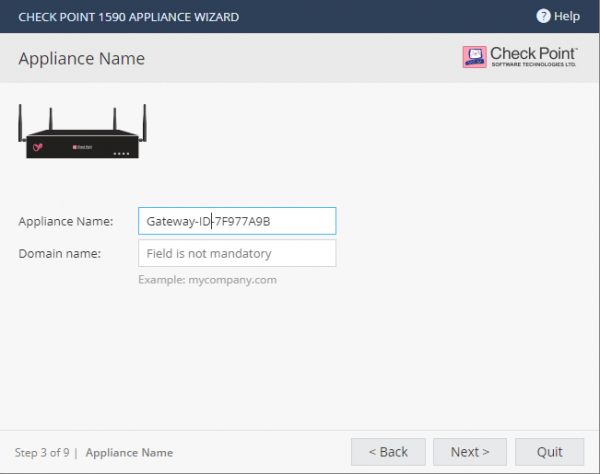
Ďalším krokom je určenie mena zariadenia a uvedenie domény spoločnosti pre správnu funkciu brány na internete.
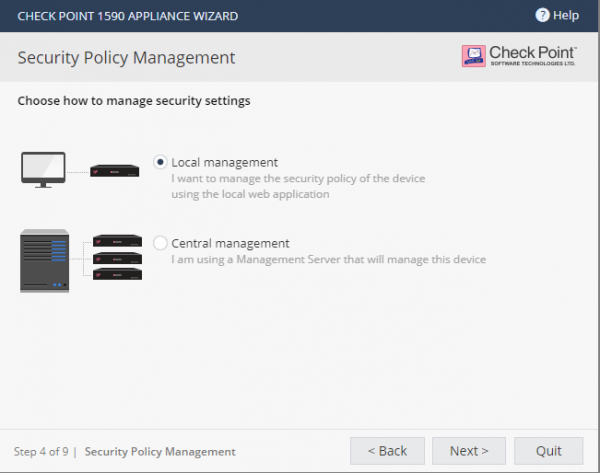
Ďalším krokom je výber spôsobu správy NGFW, tu by sme mali poznamenať:
- Miestna správa. Táto dostupná možnosť pre miestnu správu brány prostredníctvom webovej stránky Gaia Portal.
- Centrálna správa. Tento spôsob správy zahŕňa synchronizáciu s vyhradeným správcovským serverom CheckPoint, synchronizáciu s cloudom Smart1-Cloud alebo s SMP (služba správy pre SMB).
V rámci tohto článku sa zameriame na spôsob správy miestnej správy, môžete uviesť metódu, ktorú potrebujete. Na oboznámenie sa s procesom synchronizácie s vyhradeným správcovským serverom sa odporúča z vzdelávacieho cyklu CheckPoint Getting Started, ktorý pripravila spoločnosť TS Solution.
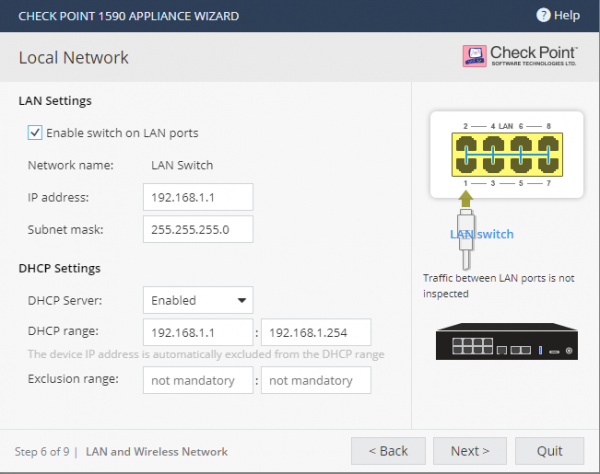
Ďalej sa zobrazí okno s určením režimu činnosti rozhraní na bráne:
- Režim Switch predpokladá dostupnosť podsiete od jedného rozhrania k podsieti druhého rozhrania.
- Režim Disable Switch príslušne vypína režim Switch, každý port smeruje traffic ako pre samostatný fragment siete.
Je taktiež navrhnuté zadať pool DHCP adries, ktoré budú použité pri pripojení k lokálnym rozhraniam brány.
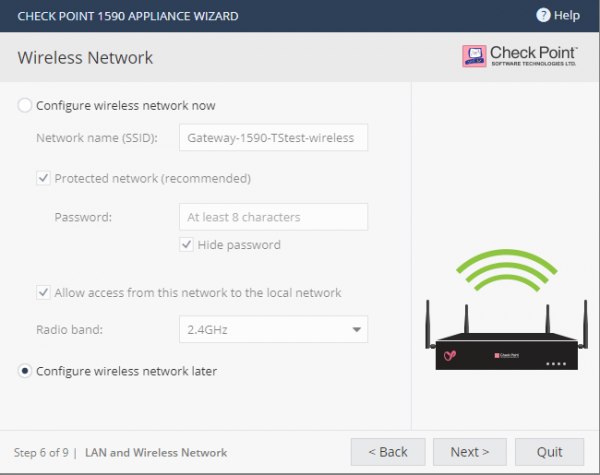
Ďalším krokom je nastavenie činnosti brány v bezdrôtovom režime, plánujeme podrobne rozobrať tento aspekt v jednom článku cyklu, preto sme konfiguráciu nastavení odložili. Môžete však vytvoriť nový bezdrôtový prístupový bod, zadať heslo na pripojenie k nemu a určiť režim činnosti bezdrôtového kanála (2.4 GHz alebo 5 GHz).
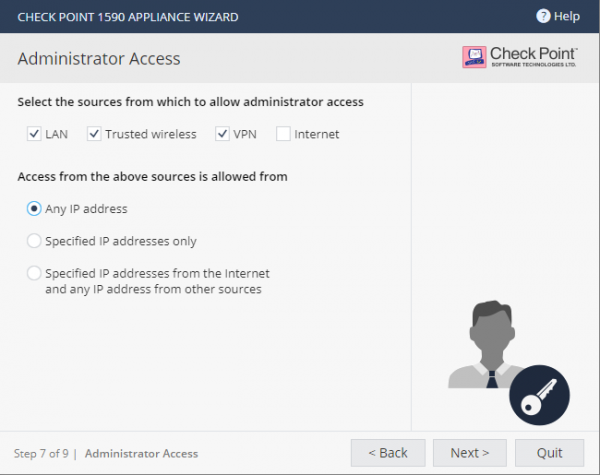
Ďalším krokom bude nastavenie prístupu k bráne pre administrátorov spoločnosti. Práva prístupu sú predvolene povolené, ak sa pripojenie uskutočňuje z:
- Vnútornej siete spoločnosti
- Dôveryhodnej bezdrôtovej siete
- VPN tunela
Možnosť pripojenia k bráne cez Internet je predvolene vypnutá, predstavuje vysoké riziko a mala by byť odôvodnená na aktiváciu, inak sa odporúča nechať ako v našom príklade. Tiež existuje možnosť určiť, ktoré presne IP adresy budú povolené na pripojenie k bráne.
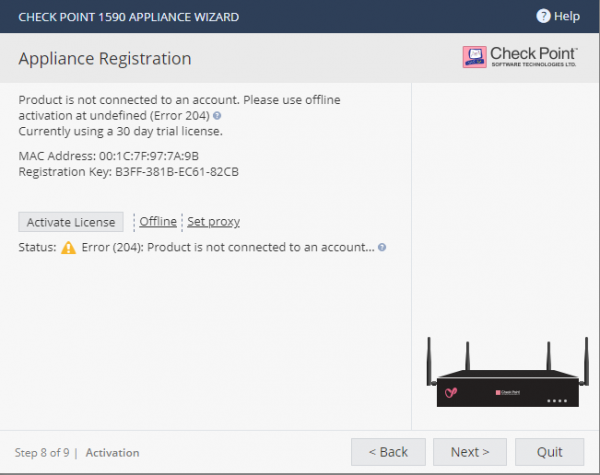
Ďalšie okno sa týka aktivácie licencií, pri prvej inicializácii zariadenia budete mať predstavené 30-dňové skúšobné obdobie. Existujú dva dostupné spôsoby aktivácie:
- Ak je pripojenie k internetu, licencia sa aktivuje automaticky.
- Ak aktivujete licenciu offline, je potrebné vykonať nasledovné: stiahnuť licenciu z UserCenter, zaregistrovať vaše zariadenie na špeciálnom . V oboch prípadoch budete musieť manuálne importovať stiahnutú licenciu.
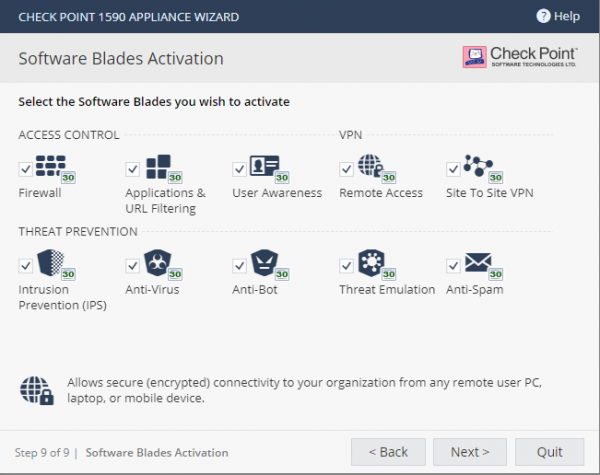
Nakoniec posledné okno sprievodcu nastavením ponúka výber zapnutých bledov, pričom bled QOS sa zapína až po prvej inicializácii. Na konci by ste mali získať okno dokončenia, ktoré sumarizuje vaše nastavenia.
Počiatočné nastavenie
Najprv odporúčame skontrolovať stav licencií, od toho bude závisieť ďalšie nastavenie. Prejdite na kartu “HOME” → “License”:
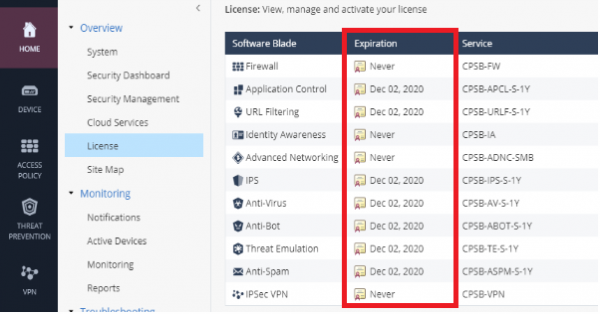
Ak sú licencie aktivované, odporúčame ihneď aktualizovať na najnovší aktuálny firmware, na to prejdite na kartu “DEVICE” → “System Operations”:
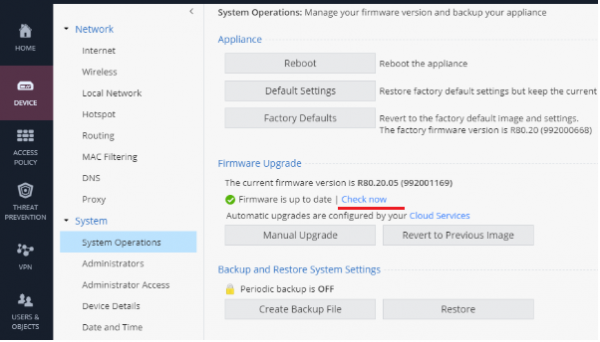
Aktualizácie systému sú v položke Firmware Upgrade. V našom prípade je nainštalovaná aktuálna a najnovšia verzia firmvéru.
Ďalej navrhujem stručne opísať možnosti a nastavenia bledov systému. Logicky ich môžeme rozdeliť na politiky úrovne Access (Firewall, Application Control, URL Filtering) a Threat Prevention (IPS, Antivirus, Anti-Bot, Threat Emulation).
Prejdeme na kartu Access Policy → Blade Control:
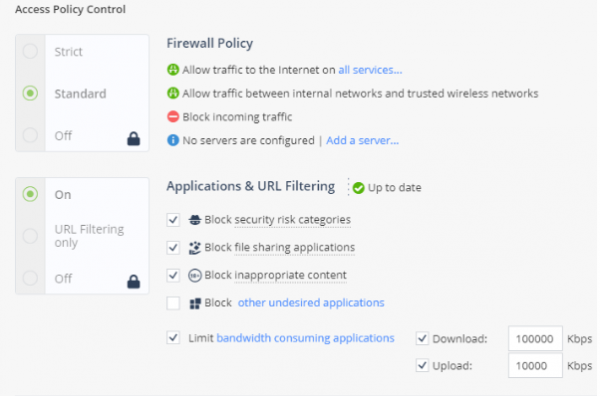
Predvolene je použitý režim STANDARD, ktorý povoluje: odchádzajúci prenos do Internetu, prenos v rámci lokálnej siete, avšak blokuje prichádzajúci prenos z Internetu.
Pokiaľ ide o bleydy APPLICATIONS & URL FILTERING, predvolene je nastavená blokácia webových stránok s vysokou úrovňou nebezpečenstva a blokácia aplikácií na zdieľanie (Torrent, File Storage atď.). Okrem toho je možné manuálne blokovať kategórie webových stránok.
Upozorňujeme na možnosť pre používateľský prenos „Limit bandwidth consuming applications“ s možnosťou obmedziť rýchlosť odchádzajúceho/prichádzajúceho prenosu pre skupiny aplikácií.
Ďalej otvoríme pododdelenie Policy, kde sú predvolene pravidlá generované automaticky podľa predtým popísaných nastavení.
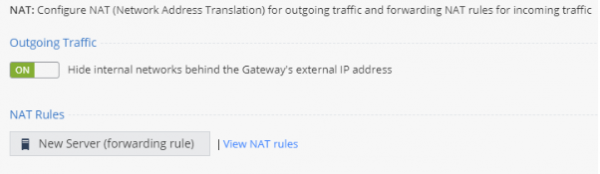
Pododdelenie NAT predvolene funguje v režime Global Hide Nat Automatic, t.j. všetky interné hosty budú mať prístup na internet prostredníctvom verejnej IP adresy. Existuje možnosť manuálne nastaviť pravidlá NAT pre publikovanie vašich webových aplikácií alebo služieb.
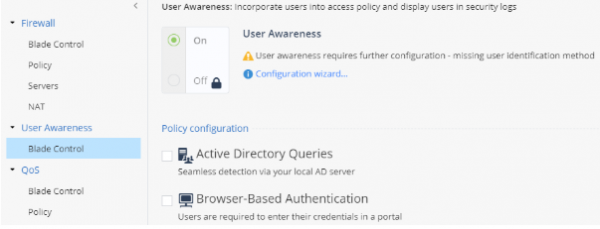
Ďalej je tu sekcia, ktorá sa týka autentifikácie používateľov v sieti, ponúkajú sa dve možnosti: Active Directory Queries (integrácia s vaším AD) a Browser-Based-Authentication (používateľ zadáva doménové prihlasovacie údaje na portáli).
Osobitnú pozornosť treba venovať SSL-inšpekcii, podiel celkového HTTPS prenosu v globálnej sieti aktívne rastie. Pozrime sa, aké možnosti ponúka CheckPoint pre SMB riešenia, preto musíme prejsť do sekcie SSL-Inspection → Policy:
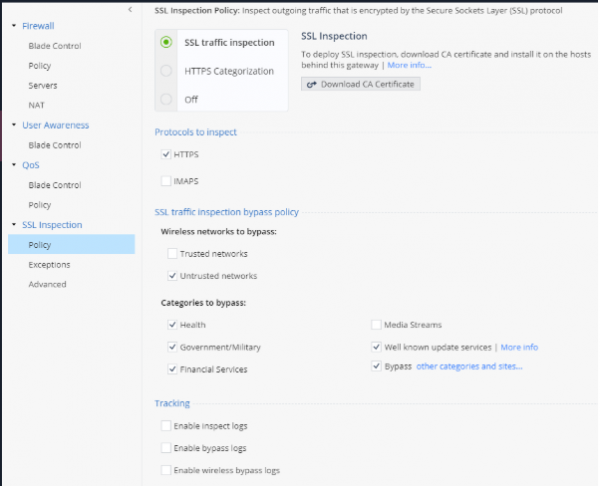
V nastaveniach je možnosť inšpekcie HTTPS prenosu, bude potrebné importovať certifikát a nainštalovať ho do centra dôveryhodných certifikátov na koncových používateľských zariadeniach.
Pohodlnou možnosťou považujeme režim BYPASS pre prednastavené kategórie, čo výrazne šetrí čas pri zapínaní inšpekcie.
Po nastavení pravidiel na úrovni Firewall / Application by sme mali prejsť k dolaďovaniu bezpečnostných politík (Threat Prevention), na to prejdeme do príslušnej sekcie:
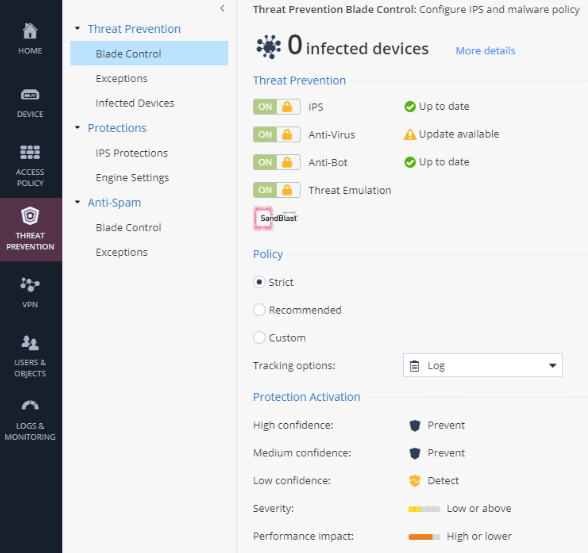
Na otvorenej stránke vidíme povolené bledy, stavy aktualizácií podpisov a databáz. Taktiež nám ponúkajú vybrať profil na ochranu sieťového perimetra, zobrazujú sa príslušné nastavenia.
Samostatná sekcia „IPS Protections“ umožňuje konfigurovať akciu na určitú bezpečnostnú signatúru.
Nedávno sme vo svojom blogu písali pre Windows Server — SigRed. Skontrolujeme jej prítomnosť v Gaia Embedded 80.20, zadaním dotazu „CVE-2020-1350“.
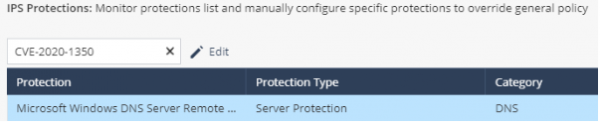
Na túto signatúru bola zistená udalosť, na ktorú je možné aplikovať jednu z akcií. (predvolené Prevent pre úroveň nebezpečenstva — Critical). S riešením SMB nebudete ochudobnení o aktualizácie a podporu, je to komplexné riešenie NGFW pre pobočky do 200 osôb od CheckPoint.
Hodnotenie funkčnosti
Na záver článku by som chcel zdôrazniť existenciu nástrojov na riešenie problémov po počiatočnej inicializácii a nastavení riešenia SMB. Môžete prejsť do sekcie "HOME" → "Tools". Možné možnosti:
- monitorovanie systémových zdrojov;
- tabuľka smerovania;
- kontrola dostupnosti cloudových služieb CheckPoint;
- generovanie CPinfo;
Rovnako sú k dispozícii vstavané sieťové príkazy: Ping, Traceroute, Traffic Capture.
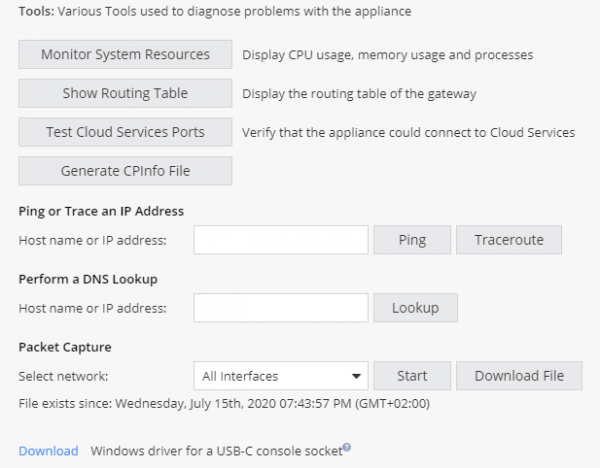
Týmto spôsobom sme dnes preskúmali a študovali počiatočné pripojenie a nastavenie NGFW 1590, podobné kroky budete vykonávať pre celú radu série 1500 SMB Checkpoint. Dostupné možnosti nám ukázali vysokú variabilitu nastavení a podporu moderných metód ochrany prevádzky na perimetri siete.
Dnes riešenia CheckPoint na ochranu malých kancelárií a pobočiek (do 200 osôb) disponujú širokým súborom prostriedkov a využívajú najnovšie technológie (cloudové riadenie, podpora SIM kariet, rozšírenie pamäte pomocou SD kariet a pod.). Pokračujte v sledovaní a čítaní článkov od TS Solution, plánujeme ďalší vydaný diel o NGFW CheckPoint rodiny SMB, do skorého videnia!
. Sledujte aktualizácie (, , , , ).
Zdroj: habr.com
