

Pokračujeme v zoznamovaní vás so svetom, ktorý bojuje proti phishingu, študuje základy sociálneho inžinierstva a nezabúda vzdelávať svojich zamestnancov. Dnes máme v našom programe produkt Phishman. Je to jeden z partnerov TS Solution, ktorý poskytuje automatizovaný systém testovania a vzdelávania zamestnancov. Stručne o jeho koncepcii:
Identifikácia vzdelávacích potrieb konkrétnych zamestnancov.
Praktické a teoretické kurzy pre zamestnancov prostredníctvom vzdelávacieho portálu.
Flexibilný systém automatizácie práce systému.
Úvod do produktu
Spoločnosť od roku 2016 sa zaoberá vývojom softvéru súvisiaceho so systémom testovania a vzdelávania zamestnancov veľkých spoločností v oblasti kybernetickej bezpečnosti. Medzi zákazníkmi sú rôzni zástupcovia odvetví: finanční, poistní, maloobchodní, komoditní a priemyselní giganti — od M.Vidio po Rosatom.
Nabídané riešenia
Phishman spolupracuje s rôznymi spoločnosťami (od malých podnikov po veľké korporácie), na začiatok je potrebné mať aspoň 10 zamestnancov. Pozrime sa na politiku cenotvorby a licencií:
Pre malé podniky:
A) — verzia produktu pre 10 až 249 zamestnancov so štartovacou cenou licencie od 875 korún. Obsahuje základné moduly: zber informácií (testovacia distribúcia phishingových e-mailov), vzdelávanie (3 základné kurzy o IB), automatizáciu (nastavenie všeobecného režimu testovania).
B) — verzia produktu pre 10 až 999 zamestnancov so štartovacou cenou licencie od 1120 korún. Na rozdiel od verzie Lite má možnosť synchronizácie s vaším podnikový AD-serverom, vzdelávací modul obsahuje 5 kurzov.
Pre veľké podniky:
A) — v tomto riešení nie je obmedzený počet zamestnancov, zabezpečuje sa komplexný proces zvyšovania povedomia zamestnancov v oblasti IB pre spoločnosti akéhokoľvek veľkosti s možnosťou prispôsobenia kurzov potrebám klienta a podnikania. K dispozícii je synchronizácia s AD, SIEM, DLP systémami na zber informácií o zamestnancoch a identifikovanie používateľov, ktorí potrebujú školenie. Existuje podpora integrácie s už existujúcim systémom diaľkového vzdelávania (SDO), samotná subscribcia obsahuje 7 základných kurzov IB, 4 pokročilé a 3 herné. Rovnako sa podporuje zaujímavá možnosť školiaceho útoku pomocou USB flash diskov.
B) — rozšírená verzia obsahuje všetky možnosti Enterprise, objavuje sa možnosť vyvinúť vlastné konektory a správy (s pomocou inžinierov Phishman).
Takže produkt je možné flexibilne nastaviť na úlohy konkrétneho podnikania a integrovať do už existujúcich systémov vzdelávania IB.
Úvod do systému
Na napísanie článku sme zverejnili maketu s nasledujúcimi charakteristikami:
Ubuntu Server od verzie 16.04.
4 GB RAM, 50 GB miesta na pevnom disku, procesor s taktnou frekvenciou od 1 GHz a vyššie.
Windows server s rolou DNS, AD, MAIL.
Celkovo je súbor štandardný a nevyžaduje veľké náklady na zdroje, najmä pokiaľ zohľadníme, že AD server, ako obvykle, už máte. Pri zverejnení sa nainštaluje Docker kontajner, ktorý automaticky nastaví prístup do portálu správy a vzdelávania.
Pod spoilerom typová schéma siete s Fishman
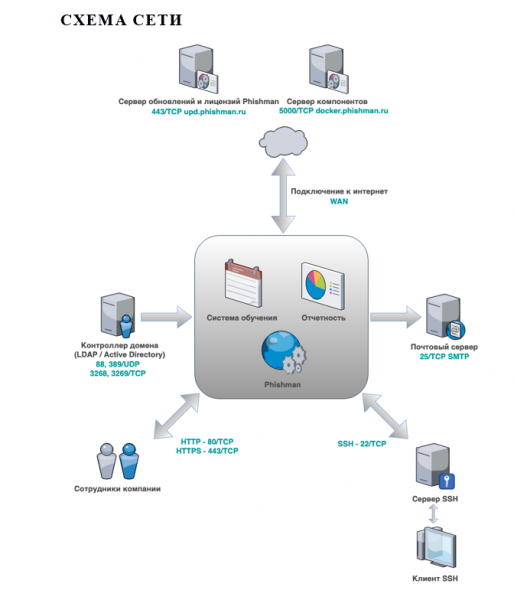 Typová schéma siete
Nasleduje oboznámenie sa s rozhraním systému, možnosťami pre administráciu a samozrejme s funkciami.
Vstup do portálu správy
Portál administrácie Phishman slúži na správu zoznamu oddelení a zamestnancov spoločnosti. V ňom sa spúšťajú útoky na zasielanie phishingových e-mailov (v rámci školenia), výsledky sa formujú do správ. Doň je možné prejsť podľa IP adresy alebo doménového mena, ktoré udávate pri zverejnení systému.
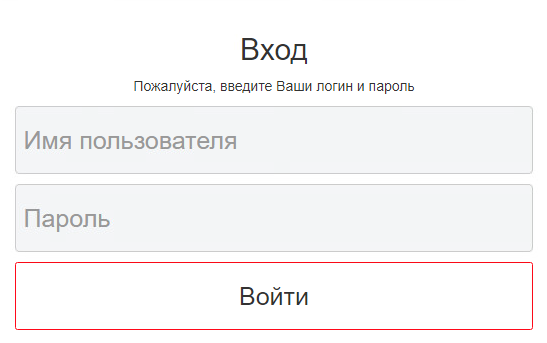 Autorizácia na portáli Phishman
Na hlavnej stránke vám budú k dispozícii pohodlné widgety so štatistikami o vašich zamestnancoch:
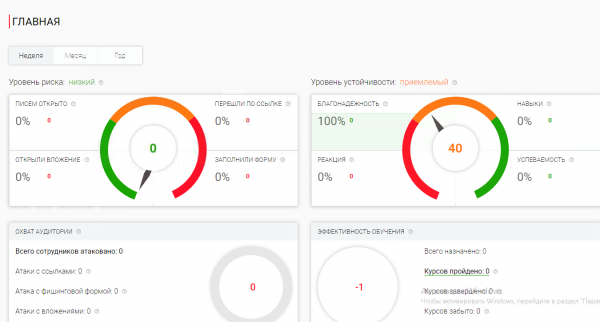 Hlavná stránka portálu Phishman
Pridávanie zamestnancov na interakcie
Z hlavného menu sa môžete prepnúť do sekcie “Zamestnanci”, kde sa nachádza zoznam všetkého personálu spoločnosti s rozdelením podľa oddelení (manuálne alebo cez AD). Obsahuje nástroje na správu ich údajov a existuje možnosť usporiadať štruktúru v súlade so štátom.
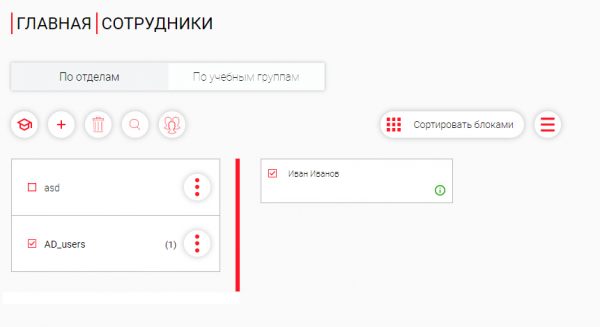 Ovládací panel používateľov
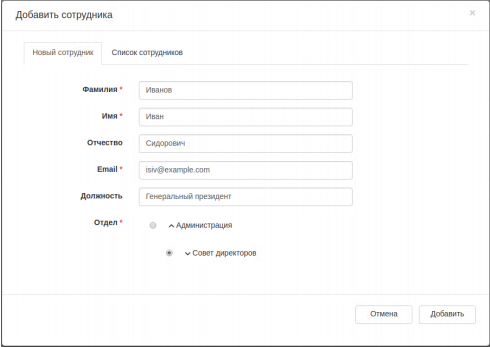 Karta na vytvorenie zamestnanca
Voliteľne: je k dispozícii integrácia s AD, ktorá umožňuje pohodlne automatizovať proces školenia nových zamestnancov a viesť celkovú štatistiku.
Začatie školenia zamestnancov
Po pridaní informácií o zamestnancoch spoločnosti je možné ich poslať na školenia. Kedy to môže byť užitočné:
nový zamestnanec;
pravidelné školenie;
urgentný kurz (existuje informačný dôvod, treba varovať).
Zápis je dostupný tak pre jednotlivého zamestnanca, ako aj pre celé oddelenie.
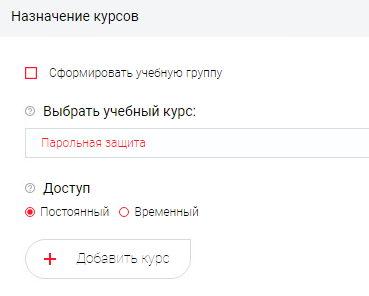 Vytvorenie vzdelávacieho kurzu
Kde sú možnosti:
vytvoriť učebnú skupinu (spojiť používateľov);
výber vzdelávacieho kurzu (počet v závislosti od licencie);
prístup (trvalý alebo dočasný s uvedením dátumov).
Dôležité!
Pri prvom zápise na kurzy zamestnanec dostane e-mail s údajmi na prihlásenie do Vzdelávacieho portálu. Rozhranie pozvánky — šablóna, je možné upraviť podľa uváženia Zákazníka.
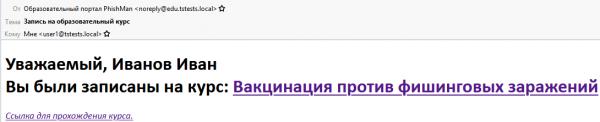 Príklad pozývacieho e-mailu na školenie
Ak prejdete na odkaz, zamestnanec sa dostane na vzdelávací portál, kde sa automaticky zaznamenáva jeho pokrok a zobrazuje sa v štatistike u administrátora Phishman.
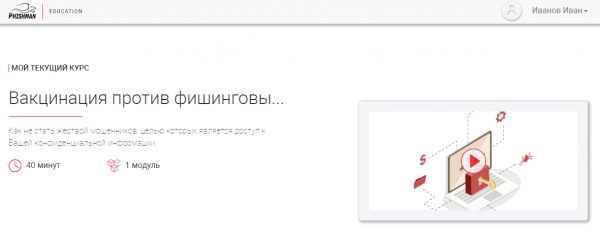 Príklad kurzu, ktorý spustil používateľ
Práca so šablónami útoku
Šablóny umožňujú odosielať cieľové vzdelávacie správy phishingových e-mailov so zameraním na sociálne inžinierstvo.
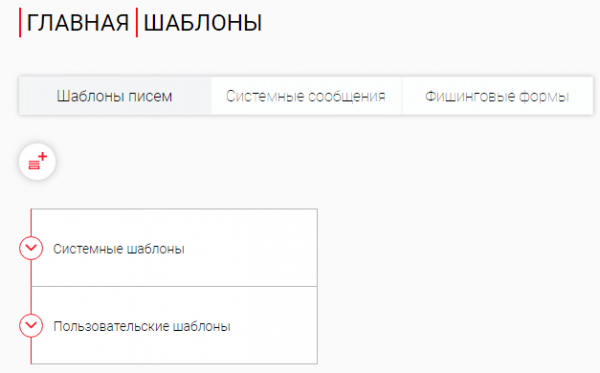 Sekcia „Šablóny“
Šablóny sú umiestnené v rámci kategórií, napríklad:
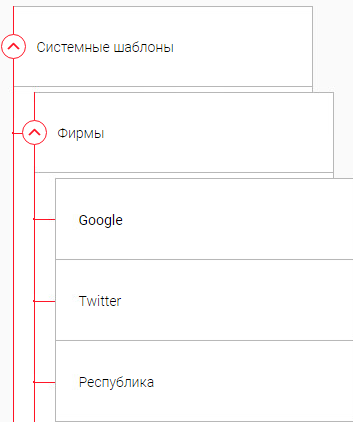 Záložka vyhľadávania zabudovaných šablón z rôznych kategórií
O každej z hotových šablón sú informácie, vrátane efektivity.
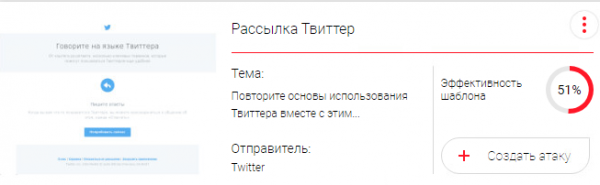 Príklad šablóny „Zasielanie Twitteru“
Taktiež je potrebné spomenúť pohodlnú možnosť vytvárať vlastné šablóny: stačí skopírovať text z e-mailu: a ten sa automaticky premení na HTML kód.
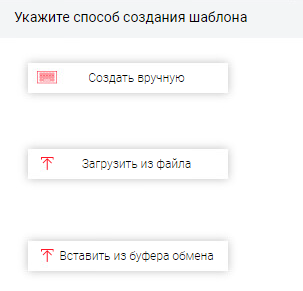
Poznámka:
ak sa vrátite k obsahu , tak museli sme manuálne vybrať šablónu na prípravu phishingového útoku. V podnikovej verzii Phishman existuje množstvo integrovaných šablón a podpora praktických nástrojov na vytváranie vlastných. Okrem toho dodávateľ aktívne podporuje zákazníkov a môže pomôcť pri pridávaní jedinečných šablón, čo považujeme za oveľa efektívnejšie.
Celková konfigurácia a pomoc
V sekcii „Nastavenia“ sa menia parametre systému Phishman v závislosti od úrovne prístupu aktuálneho používateľa (kvôli obmedzeniam rozloženia u nás neboli úplne dostupné).
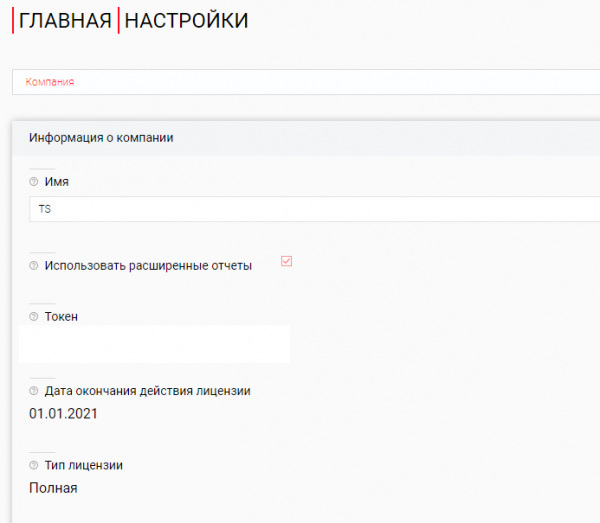 Rozhranie sekcie „Nastavenia“
Stručne uvedieme možnosti konfigurácie:
sieťové parametre (adresa poštového servera, port, šifrovanie, autentifikácia);
výber systému vzdelávania (podporuje integráciu s inými LMS);
úprava šablón zasielania a vzdelávania;
čierna lista e-mailových adries (dôležitá možnosť na vylúčenie účasti na phishingových rozosielkach, napríklad pre vedúcich pracovníkov spoločnosti);
správa používateľov (vytváranie, úprava prístupových účtov);
aktualizácia (prehľad stavu a plánovanie).
Administrátorom bude užitočná sekcia „Pomoc“, v ktorej sú prístupné používateľské príručky s podrobným rozborom práce s Phishman, adresa zákazníckej podpory a informácie o stave systému.
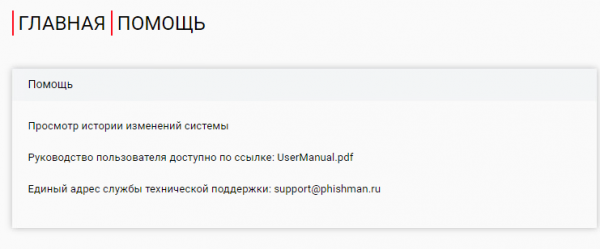 Rozhranie sekcie „Pomoc“
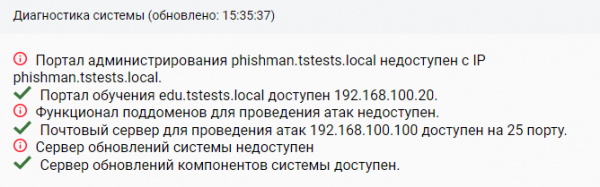 Informácie o stave systému
Útok a vzdelávanie
Po preskúmaní základných možností a nastavení systému uskutočníme vzdelávací útok, na to otvoríme sekciu „Útoky“.
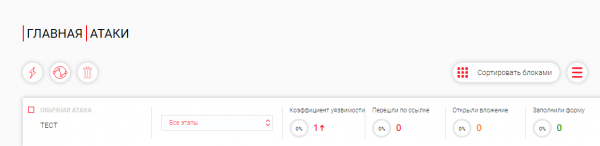 Rozhranie ovládacieho panelu „Útoky“
V ňom sa môžeme oboznámiť s výsledkami už spustených útokov, vytvoriť nové atď. Opíšeme kroky na spustenie kampane.
Spustenie útoku
1) Pomenujeme nový útok „únik údajov“.
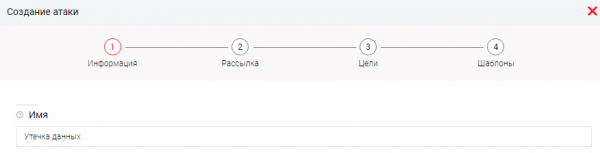
Určíme nasledujúce nastavenia:
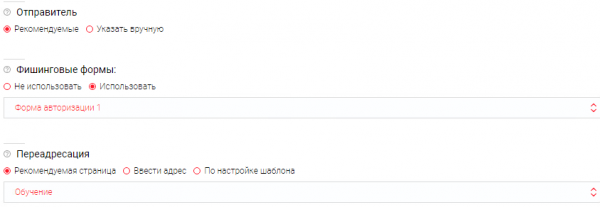
Kde:
Odosielateľ → uvádza sa doména rozosielania (predvolene od dodávateľa).
Phishingové formuláre → používajú sa v šablónach na pokus o získanie údajov od používateľov, pričom sa zaznamenáva len samotný fakt zadania, údaje sa neuchovávajú.
Preposielanie → uvádza sa presmerovanie na stránku po prechode používateľa.
2) V štádiu rozosielania sa uvádza režim šírenia útoku
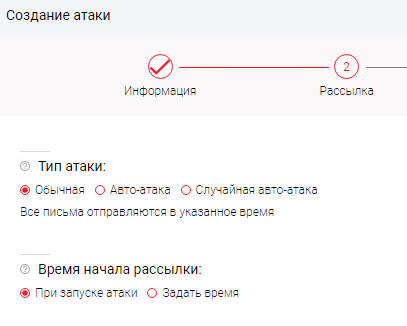
Kde:
Typ útoku → určuje sa, ako a počas akého času bude útok prebiehať. (možnosť zahŕňa nerovnomerný spôsob rozosielania a podobne.)
Čas začatia rozosielania → určuje čas začiatku odosielania správ.
3) Na etape „Ciele“ sa uvádzajú zamestnanci podľa oddelení alebo individuálne
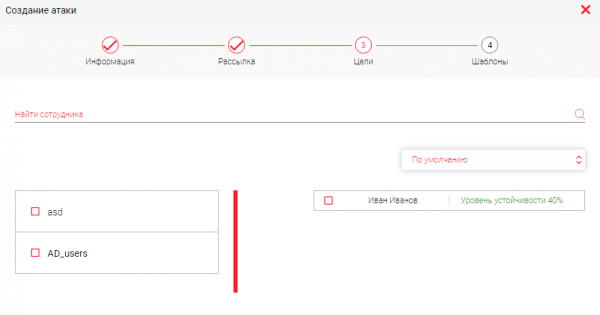
4) Potom uvádzame už dotknuté šablóny pre útok:
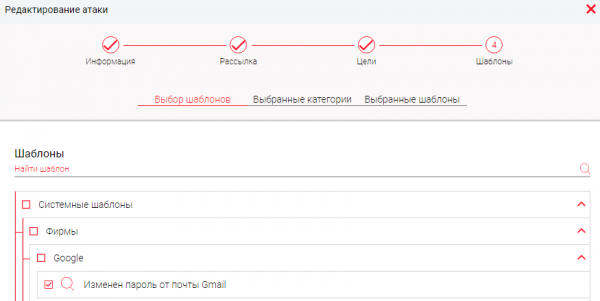
Takže na spustenie útoku sme potrebovali:
a) vytvoriť šablónu útoku;
b) uviesť spôsob rozosielania;
c) vybrať ciele;
d) určiť šablónu phishingového e-mailu.
Kontrola výsledkov útoku
Pôvodne máme:
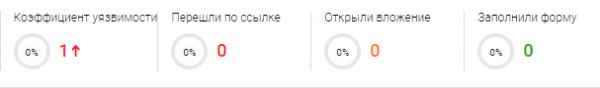
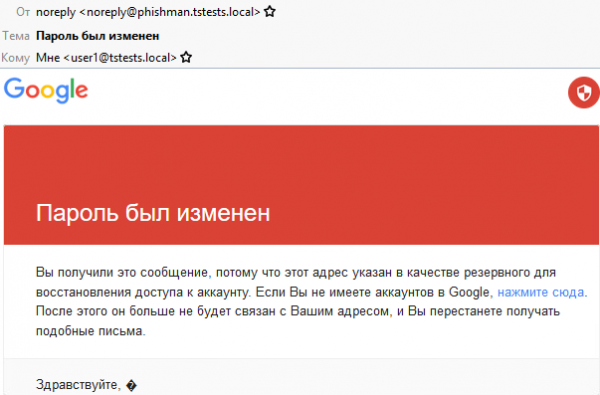
Z pohľadu používateľa sa zobrazuje nová e-mailová správa:

Ak by sa rozbalila:
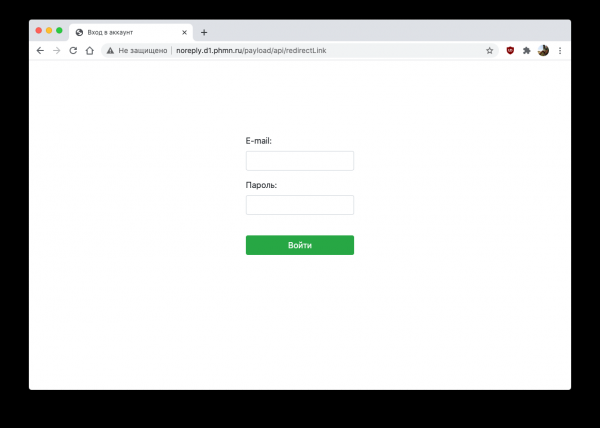
Ak by ste prešli na odkaz, ponúkne sa vám zadať prístupové údaje k e-mailu:
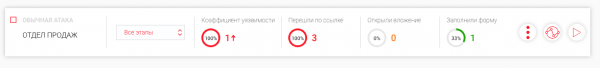
Paralelne sledujeme štatistiku útoku:
Dôležité!
Politika Phishman striktne dodržiava normatívne a etické normy, preto sa dáta zadané používateľom nikde neukladajú, zaznamenáva sa len fakt úniku.
Správy
Všetko, čo bolo urobené vyššie, musí byť podložené rôznymi štatistikami a všeobecnými informáciami o úrovni pripravenosti zamestnancov. Pre monitorovanie existuje samostatná sekcia „Reporty“.
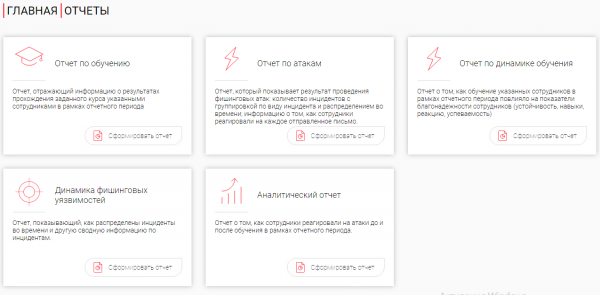
Zahŕňa:
Report o školení, ktorý odráža informácie o výsledkoch absolvovania kurzu v rámci reportingového obdobia.
Report o útokoch, ktorý ukazuje výsledok vykonaných phishingových útokov (počet incidentov, rozdelenie podľa času a podobne).
Report o dynamike učenia, zobrazujúci úspešnosť vašich zamestnancov.
Report o dynamike phishingových zraniteľností (súhrnné informácie o incidentoch).
Analytický report (reakcia zamestnancov na udalosti pred/po).
Práca s reportom
1) Vykonáme „Vytvoriť report“.
2) Uvedieme oddelenie/zamestnancov pre vytvorenie reportu.
3) Vyberieme obdobie
4) Uvedieme zaujímavé kurzy
5) Vytvoríme konečný report
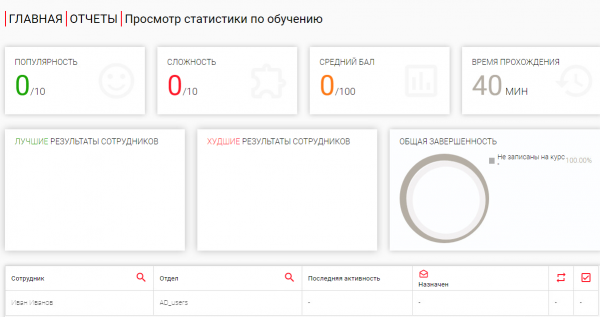
Takto reporty pomáhajú v pohodlnej forme zobraziť štatistiky a sledovať výsledky činnosti vzdelávacej platformy, ako aj správanie zamestnancov.
Automatizácia učenia
Samostatne stojí za zmienku možnosť vytvárať automatické pravidlá, ktoré pomôžu administrátorom nakonfigurovať logiku fungovania Phishman.
Písanie automatizovaného scenára
Na nastavenie je potrebné prejsť do sekcie „Pravidlá“. Navrhuje sa:
1) Uviesť meno a nastaviť čas kontroly podmienky.
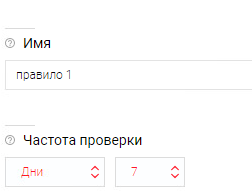
2) Vytvoríme udalosť na základe jedného z zdrojov (Phishing, Školenie, Používatelia), ak ich je viac, môžeme použiť logický operátor (A / ALEBO).
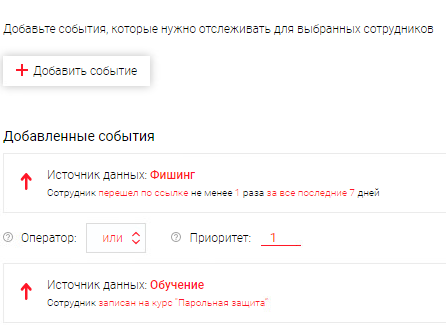
V našom príklade sme vytvorili nasledujúce pravidlo: „Ak používateľ prešiel na škodlivý odkaz z našich phishingových útokov, automaticky sa zapíše na školiaci kurz, pričom mu na e-mail príde pozvánka a začne sa sledovať jeho pokrok v absolvovaní kurzu.
Voliteľne:
—> Existuje podpora pre vytváranie rôznych pravidiel podľa zdrojov (DLP, SIEM, Antivírusy, Zároveň s personálnymi službami a pod.).
Scenár: „Ak používateľ odosiela citlivé informácie, DLP zaznamenáva udalosť a posiela údaje do Phishman, kde sa uplatňuje pravidlo: priradiť zamestnancovi kurz o práci s dôvernými informáciami“.
Takto môže administrátor skrátiť časť rutinných procesov (posielanie zamestnancov na školenie, uskutočňovanie plánovaných útokov a pod.).
Na záver
Dnes sme sa s vami oboznámili s ruským riešením na automatizáciu procesu testovania a školenia zamestnancov. Pomáha pri príprave spoločnosti na dodržiavanie 187 FZ, PCI DSS, ISO 27001. Medzi výhody školenia prostredníctvom Phishman patrí:
Prispôsobenie kurzov — možnosť zmeniť obsah kurzov;
Brandovanie — vytvorenie digitálnej platformy podľa vašich firemných štandardov;
Práca offline — inštalácia na vlastnom serveri;
Automatizácia — vytváranie pravidiel (scenárov) pre zamestnancov;
Reportovanie — štatistika o zaujímavých udalostiach;
Flexibilita licencovania — podpora od 10 používateľov.
Ak vás zaujalo toto riešenie, môžete sa vždy obrátiť na , pomôžeme s organizovaním pilotu a poskytneme poradenstvo v spolupráci s predstaviteľmi Phishman. Na dnes je to všetko, učte sa sami a školte zamestnancov, do nových stretnutí!
Zdroj: habr.com
