

Vítame vás na tretej lekcii kurzu . Na sme nasadili plán potrebný na vykonanie laboratórnych prác. Na tejto lekcii sa pozrieme na základné zásady práce s logmi na , oboznámiť sa s spracovateľmi udalostí a preskúmať mechanizmy ochrany logov. Teoretická časť, ako aj kompletný záznam video lekcie sú pod katom.
Aby ste mohli zbierať logy z zariadení, je potrebné ich zaregistrovať na FortiAnalyzer. Existujú dve možnosti registrácie.
- Prvá možnosť – na registráciu zariadenia sa aktivuje voľba „odoslať logy na FortiAnalyzer“ a uvedie sa jeho IP adresa. Potom sa na FortiAnalyzer odošle žiadosť o registráciu tohto zariadenia. Správca musí potvrdiť alebo zamietnuť prijatú žiadosť. Ak je aktivovaná technológia administratívnych domén, FortiGate sa môže pridať buď do hlavného ADOM (ktorý sa nazýva root, s ktorým sme pracovali v minulej lekcii), alebo do vlastnoručne vytvoreného ADOM, ktorý je určený pre zariadenia FortiGate.
- Druhá možnosť – takzvaný Průvodca registráciou zariadenia. Registrácia zariadenia prebieha na samotnom FortiAnalyzer. Na registráciu sú potrebné informácie o registrovanom zariadení – sériové číslo, IP adresa, typ zariadenia a verzia operačného systému. Ak overenie údajov prebehne úspešne, zariadenie sa pridá do zoznamu FortiAnalyzer. Ak je aktivovaná technológia administratívnych domén, zariadenie sa automaticky zaregistruje v príslušnej administratívnej doméne. Ak ste vytvorili niekoľko takýchto administratívnych domén, je potrebné registrovať zariadenie z tej administratívnej domény, do ktorej ho chcete pridať.
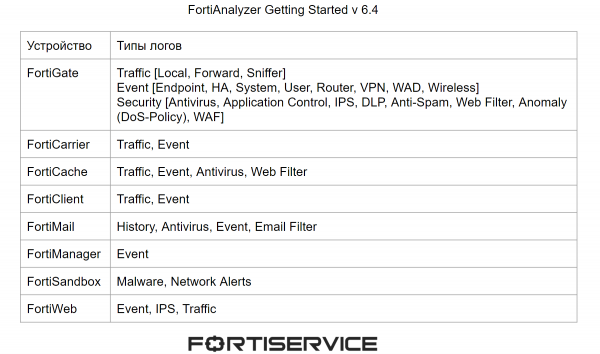
Každé zariadenie generuje logy rôznych typov. Hlavné typy logov, ktoré môžu generovať zariadenia spoločnosti Fortinet, sú zobrazené na obrázku nižšie.
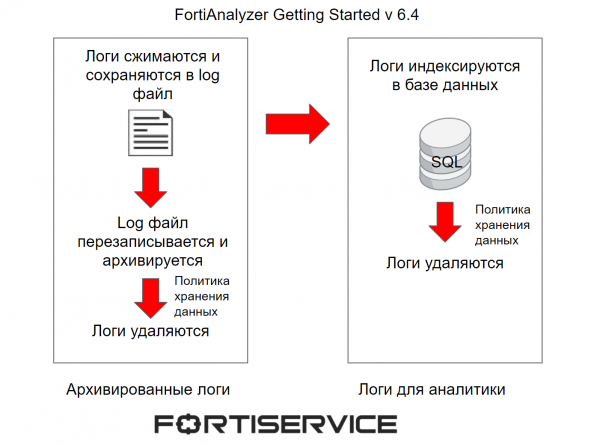
O iniciálnej spracovaní logov sme už hovorili na minulom lekcii, ale myslím, že stojí za to osviežiť pamäť. Logy prichádzajúce na FortiAnalyzer sú komprimované a uložené do log súboru. Keď tento súbor dosiahne určitú veľkosť, je prepísaný a archivovaný. Také logy sa nazývajú archivované. Považujú sa za offline logy, pretože ich nie je možné analyzovať v reálnom čase. Pre zobrazenie sú dostupné iba v RAW formáte. Politika ukladania dát v administratívnom doméne určuje, ako dlho budú také logy uložené v pamäti FortiAnalyzer.
V tom čase sú logy indexované v databáze SQL pre podporu analytiky. Tieto logy sú analyzované vo FortiAnalyzer v reálnom čase pomocou mechanizmov Log View, FortiView a Reports. Politika ukladania dát v administratívnom doméne určuje, ako dlho budú také logy uložené v pamäti FortiAnalyzer. Potom, čo sú tieto logy vymazané z pamäti FortiAnalyzer, môžu zostať vo forme archivovaných logov, ale to závisí od politiky ukladania dát v administratívnom doméne.
Schematicky je proces spracovania logov znázornený na obrázku nižšie.
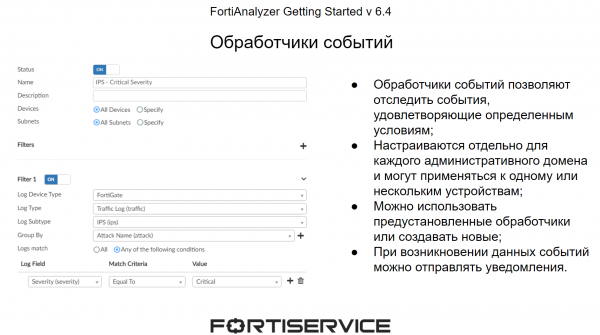
Keď logy prichádzajú na zariadenie, kontrolujú ich spracovatelia udalostí. Títo umožňujú sledovať zaujímavé udalosti pomocou prednastavených podmienok. Podmienky sú nastavované na parametre obsiahnuté v logoch RAW formátu. V systéme existuje pre každý administratívny domén set prednastavených udalostí, avšak v prípade potreby môžete vytvárať vlastné spracovatelia udalostí. Hlavným prínosom spracovateľov udalostí je to, že keď nastanú zaujímavé udalosti, systém môže posielať oznámenia — na email alebo syslog servery, rovnako cez SNMP. To umožňuje relatívne rýchlo reagovať na udalosti, ktoré sa dejú v sieti.
Teraz sa pozrime na ochranu logov. Keďže logy uchovávajú dôležité informácie o tom, čo sa deje v sieti, je potrebné ich chrániť ako pred možnou stratou v dôsledku rôznych porúch, tak aj pred vonkajšou kompromitáciou. Prvá technológia, ktorá pomôže chrániť logy v prípade rôznych porúch, je RAID. Táto technológia umožňuje rozdeliť priestor z dostupných diskov na niekoľko logických segmentov, aby sa pri zlyhaní jedného alebo viacerých diskov (v závislosti od typu RAID-u) údaje nestratili. Hlavné typy RAID, ktoré sa dajú použiť v FortiAnalyzeri, sú znázornené na obrázku nižšie.
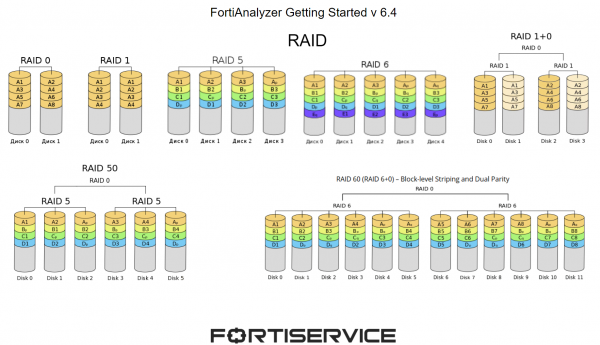
- RAID 0 rozdeľuje informácie na 2 alebo viaceré disky. Hlavným cieľom je rýchlosť a výkon. Pri zlyhaní jedného alebo viacerých diskov bude zranený celý diskový súbor;
- RAID 1 rozdeľuje kópie informácií na 2 alebo viaceré disky. Ak jeden disk zlyhá, diskový súbor bude pokračovať v normálnej prevádzke;
- RAID 5 rozdeľuje informácie medzi viaceré disky a taktiež v každom takzvanom „reťazci informácií“ vyčleňuje jeden disk na údaje na obnovu. Pri zlyhaní jedného disku bude diskový súbor pokračovať v normálnej prevádzke;
- RAID 6 funguje podobným spôsobom, avšak na obnovu sú vyčlenené už dva disky;
- RAID 10 kombinuje možnosti RAID 0 a RAID 1. S jeho pomocou sa bude možné naďalej pracovať s informáciami, ak zlyhajú 2 disky (jeden z každého RAID-u, inak nebude možné údaje prečítať);
- RAID 50 kombinuje funkcie RAID 0 a RAID 5. V takom prípade bude stabilná práca s informáciami pokračovať, aj keď v každom RAID 5 zlyhá jeden disk;
- RAID 60 kombinuje funkcie RAID 0 a RAID 6. V takom prípade bude stabilná práca s informáciami pokračovať, aj keď v každom RAID 6 zlyhajú 2 disky.
Ďalším mechanizmom sú zálohy logov. Existuje niekoľko možností zálohovania – z ponuky Log View, kde môžete použiť určitý filter na uloženie potrebných logov, alebo Log Browse, odkiaľ je možné stiahnuť zaznamenané log súbory. Taktiež existuje možnosť zálohovať logy na externé servery pomocou CLI rozhrania.
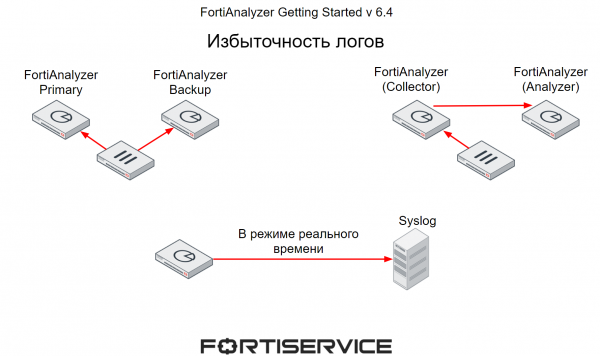
Ďalším mechanizmom, ktorý umožňuje chrániť dôležité informácie obsiahnuté v logoch, je redundancia. Aj tu existuje niekoľko možností.
- Prvý, pri ktorom zariadenia odosielajú logy naraz na 2 FortiAnalyzer-y — jeden je hlavný, druhý záložný.
- Druhú metódu sme už preberali na minulom učebnom kurze — jeden FortiAnalyzer funguje v režime zberateľa a zbiera logy z rôznych zariadení. Podľa harmonogramu sa zozbierané logy odosielajú na FortiAnalyzer, ktorý pracuje v režime analyzátora. V prípade poruchy druhého môže zberateľ preslať logy na iný FortiAnalyzer.
- A tretia možnosť — prenos logov z FortiAnalyzer-a na externé servery, napríklad na Syslog. V takom prípade bude prenos logov prebiehať v reálnom čase.
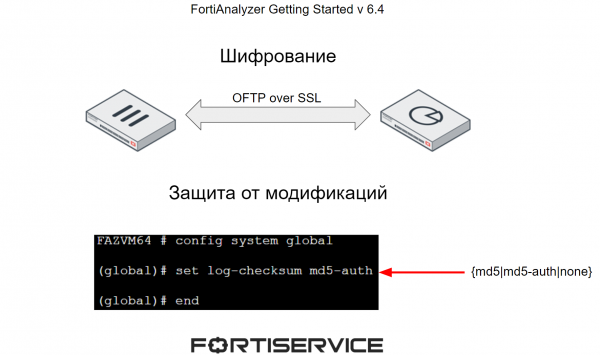
Na ochranu logov pred kompromitáciou sa používajú dva hlavné mechanizmy:
- Šifrovanie komunikačného kanála medzi FortiAnalyzer-om a ostatnými zariadeniami;
- Ochrana logov pred modifikáciou pridaním kontrolného súčtu.
Vo videonávode je prezentovaný teoretický materiál, ktorý bol uvedený vyššie, a skúmajú sa praktické aspekty práce s logmi — ich filtrovanie, prezeranie v rôznych režimoch, nastavenie spracovateľov udalostí. Príjemné sledovanie!
Na nasledujúcom kurze podrobne preberieme aspekty práce s reportami. Aby ste ho nepremeškali, prihláste sa na náš .
Takisto môžete sledovať aktualizácie na nasledujúcich zdrojoch:
Zdroj: habr.com
