

Vítam čitateľov v treťom článku cyklu článkov UserGate Začíname, kde sa hovorí o riešení NGFW od spoločnosti . V predchádzajúcom článku bol popísaný proces inštalácie firewallu a jeho počiatočná konfigurácia. Teraz sa podrobnejšie pozrieme na vytváranie pravidiel v oblastiach, ako sú „Firewall“, „NAT a smerovanie“ a „Priepustnosť“.
Ideológia práce pravidiel UserGate je taká, že pravidlá sa vykonávajú zhora nadol, kým sa nenájde prvé, ktoré sa uplatní. Na základe vyššie uvedeného je potrebné si uvedomiť, že konkrétnejšie pravidlá by mali byť vyššie ako všeobecné pravidlá. Avšak je potrebné poznamenať, že pretože sa pravidlá kontrolujú postupne, je z pohľadu výkonu lepšie vytvárať všeobecné pravidlá. Podmienky pri vytváraní akéhokoľvek pravidla sa uplatňujú podľa logiky „A“. Ak potrebujete použiť logiku „ALTERNATÍVNE“, dosiahne sa to vytvorením viacerých pravidiel. To, čo je opísané v tomto článku, je použiteľné aj na iné politiky UserGate.
Firewall
Po nainštalovaní UserGate je v sekcii „Firewall“ už nastavená jednoduchá politika. Prvé dve pravidlá zakazujú prenos pre botnety. Následne nasledujú príklady prístupových pravidiel z rôznych zón. Posledné pravidlo sa vždy nazýva „Blokovať všetko“ a je označené symbolom zámku (označuje, že pravidlo nemožno odstrániť, zmeniť, presunúť alebo vypnúť, preň môžete len zapnúť možnosť denníka). Takže kvôli tomuto pravidlu bude celý jasne neautorizovaný prenos zablokovaný posledným pravidlom. Ak potrebujete povoliť všetok prenos cez UserGate (aj keď sa to dôrazne neodporúča), vždy môžete vytvoriť predposledné pravidlo „Povoliť všetko“.
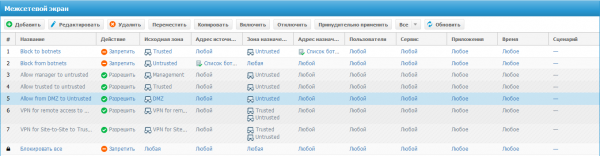
Pri úprave alebo vytváraní pravidla pre firewall prvá záložka „Všeobecné“, na nej je potrebné vykonať nasledujúce kroky:
Zaškrtávacím políčkom „Zapnúť“ zapnete alebo vypnete pravidlo.
zadať názov pravidla.
určiť popis pravidla.
vybrať z dvoch akcií:
Zakázať — blokuje prenos (pri nastavení tejto podmienky máte možnosť posielať ICMP host unreachable, stačí len zaškrtnúť príslušné zaškrtávacie políčko).
Povoliť — povoľuje prenos.
Položka scénáře – umožňuje vybrat scénář, který je dodatečnou podmínkou pro vyvolání pravidla. Takto společnost UserGate realizuje koncept SOAR (Security Orchestration, Automation and Response).
Záznam – záznam informací o provozu do protokolu při vyvolání pravidla. Možné varianty:
Zaznamenávat začátek relace. V tomto případě se do záznamu provozu zapisuje pouze informace o začátku relace (první paket). To je doporučená varianta záznamu.
Zaznamenávat každý paket. V tomto případě se zapisují informace o každém přenášeném síťovém paketu. Pro tuto variantu se doporučuje zahrnout limit záznamu, aby se předešlo vysokému zatížení zařízení.
Použít pravidlo na:
Všechny pakety
na fragmentované pakety
na nefragmentované pakety
Při vytváření nového pravidla lze vybrat místo v politice.
Další záložku „Zdroj“. Zde uvádíme zdroj provozu, může to být zóna, ze které provoz přichází, nebo můžeme uvést seznam nebo konkrétní IP adresu (Geoip). Prakticky ve všech pravidlech, která lze nastavit ve zařízení, lze objekt vytvořit z pravidla, například bez přechodu do sekce „Zóny“ lze tlačítkem „Vytvořit a přidat nový objekt“ vytvořit požadovanou zónu. Také se často setkáváme s checkboxem „Invertovat“, který mění v podmínce pravidla akci na opak, což odpovídá logické akci negace. Záložka „Cíl“ je podobná záložce zdroj, jen namísto zdroje provozu nastavujeme cíl provozu. Záložka „Uživatelé“ – na tomto místě lze přidat seznam uživatelů nebo skupin, pro které se toto pravidlo používá. Záložka „Služba“ – vybíráme typ služby z již předdefinovaných nebo si můžeme nastavit vlastní. Záložka „Aplikace“ – zde se vybírají konkrétní aplikace nebo skupiny aplikací. A záložka „Čas“ uvádíme čas, kdy je toto pravidlo aktivní.
Z minulého lekce máme pravidlo pro přístup na internet ze zóny „Trust“, nyní vám ukážu jako příklad, jak vytvořit blokující pravidlo pro ICMP provoz ze zóny „Trust“ do zóny „Untrusted“.
Na začiatok vytvoríme pravidlo kliknutím na tlačidlo „Pridať“. V otvorenom okne na karte všeobecné vyplníme názov (Zákaz ICMP z trusted do untrusted), zaškrtneme políčko „Zapnúť“, vyberieme akciu zakázať a najdôležitejšie, správne vyberieme miesto umiestnenia tohto pravidla. Podľa mojej politiky by toto pravidlo malo byť umiestnené nad pravidlom „Povoliť trusted do untrusted“:
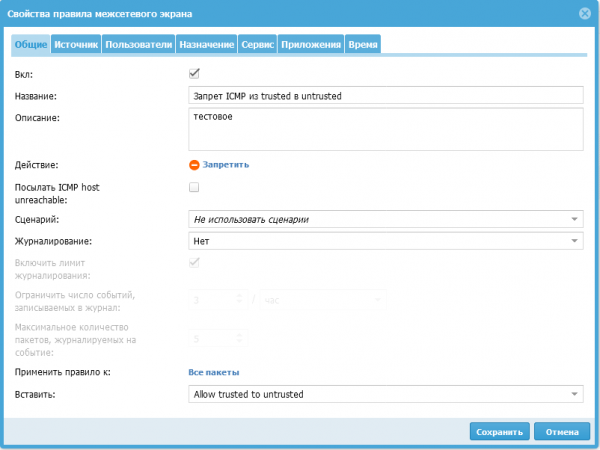
Na karte „Zdroj“ pre moju úlohu existujú dve možnosti:
Vybratím zóny „Trusted“
Vybratím všetkých zón s výnimkou „Trusted“ a zaškrtnutím políčka „Invertovať“
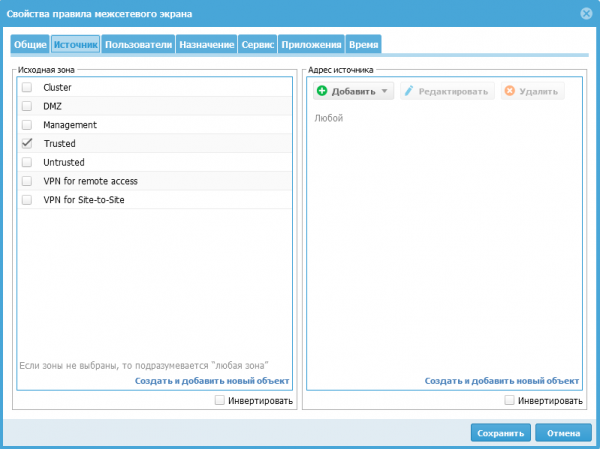
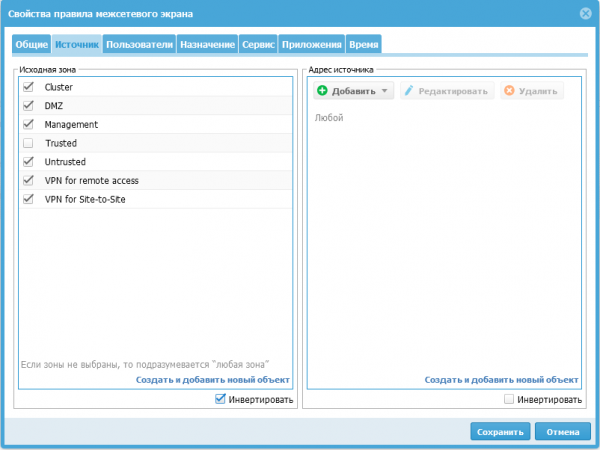
Karta „Umiestnenie“ sa nastavuje podobne ako karta „Zdroj„.
Ďalej prejdeme na kartu „Služba“, pretože v UserGate je preddefinovaná služba pre ICMP prenos, tak kliknutím na tlačidlo „Pridať“ vyberieme zo zoznamu službu s názvom „Any ICMP“:
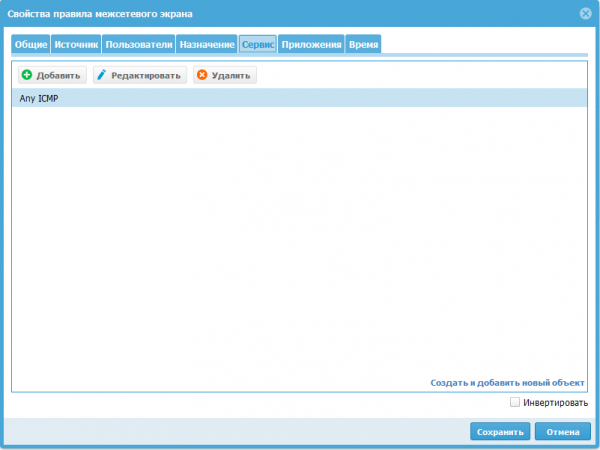
Možno to tak zamýšľali tvorcovia UserGate, ale ja som bol schopný vytvárať niekoľko úplne identických pravidiel. Hoci sa bude vykonávať iba prvé pravidlo zo zoznamu, možnosť vytvoriť rôzne funkčné pravidlá s rovnakým názvom môže spôsobiť zmätok pri spolupráci viacerých administrátorov zariadenia.
NAT a smerovanie
Pri vytváraní pravidiel NAT vidíme niekoľko podobných kariet, ako pre firewall. Na karte „Všeobecné“ sa objavilo pole „Typ“, ktoré umožňuje vybrať, za čo bude toto pravidlo zodpovedné:
NAT — Prevod sieťových adries.
DNAT — Preposiela prenos na zadanú IP adresu.
Port forwarding — Preposiela prenos na zadanú IP adresu, ale umožňuje zmeniť číslo portu publikovanej služby.
Policy-based routing — Umožňuje smerovať IP pakety na základe rozšírených informácií, ako sú služby, MAC adresy alebo servery (IP adresy).
Network mapping — Umožňuje vykonať substitúciu IP adries zdroja alebo cieľa jednej siete na inú sieť.
Po výbere príslušného typu budú dostupné jeho nastavenia.
V poli SNAT IP (vonkajšia adresa) jasne uvádzame IP adresu, na ktorú bude nahradená adresa zdroja. Toto pole je potrebné pri viacerých IP adresách priradených k rozhraniam cieľovej zóny. Ak toto pole necháte prázdne, systém použije náhodnú adresu zo zoznamu dostupných IP adries priradených rozhraniam cieľovej zóny. UserGate odporúča uviesť SNAT IP na zvýšenie výkonu prevádzky firewallu.
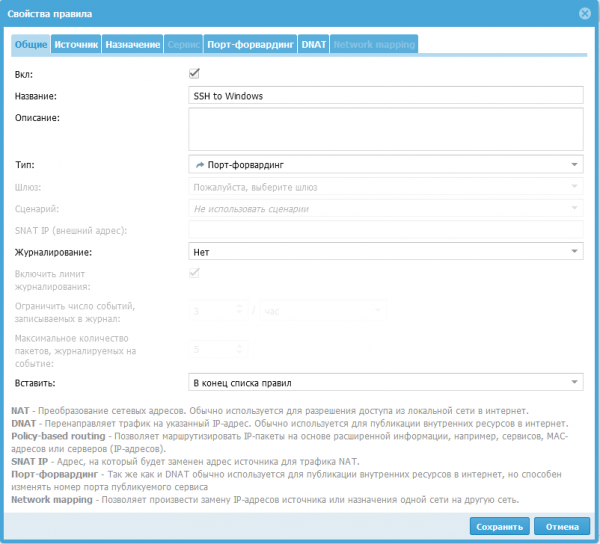
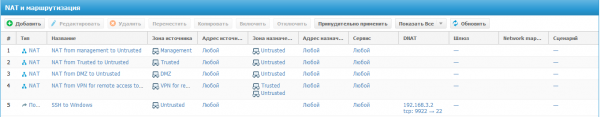
Pre ukážku zverejním SSH službu servera Windows nachádzajúceho sa v zóne „DMZ“ pomocou pravidla „port forwarding“. Na to stlačte tlačidlo „Pridať“ a vyplňte kartu „Všeobecné“, uvádzajte názov pravidla „SSH to Windows“ a typ „Port forwarding“:
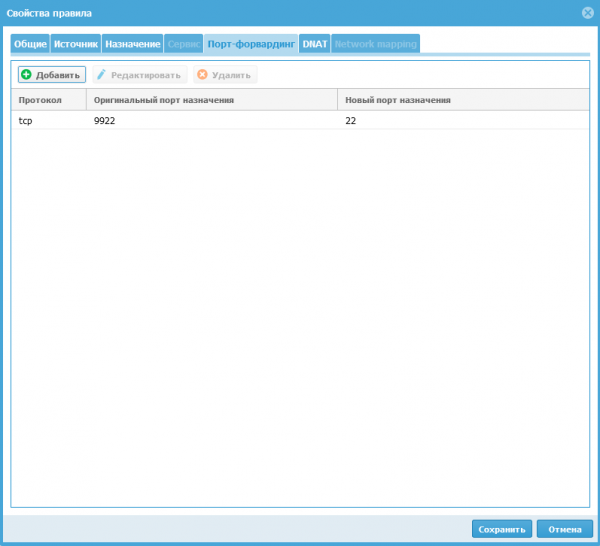
Na karte „Zdroj“ vyberieme zónu „Nevytrustená“ a prejdeme na kartu „Port forwarding“. Tu musíme uviesť protokol „TCP“ (k dispozícii sú štyri možnosti - TCP, UDP, SMTP, SMTPS). Pôvodný port cieľa 9922 - číslo portu, na ktorý používatelia posielajú požiadavky (nie je možné použiť porty: 2200, 8001, 4369, 9000-9100). Nový port cieľa (22) - číslo portu, na ktorý budú posielané požiadavky používateľov na interný publikovaný server.
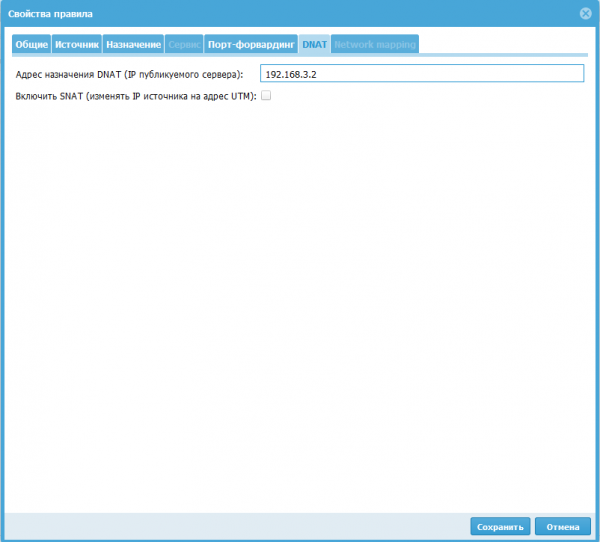
Na karte „DNAT“ nastavíme IP adresu počítača v lokálnej sieti, ktorý bude publikovaný na internete (192.168.3.2). A voliteľne môžeme zapnúť SNAT, potom UserGate zmení adresu zdroja v paketoch z vonkajšej siete na svoju IP adresu.
Po všetkých nastaveniach vznikne pravidlo, ktoré umožňuje prístup zo zóny „Nevytrustená“ k serveru s IP adresou 192.168.3.2 cez protokol SSH, pričom sa pri pripojení používa vonkajšia adresa UserGate.
Priemerná priepustnosť
V tejto sekcii sa definujú pravidlá na riadenie priepustnosti. Môžu sa použiť na obmedzenie kanála určitých používateľov, hostiteľov, služieb, aplikácií.
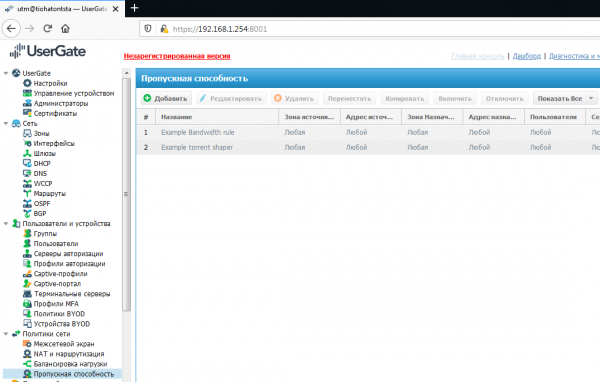
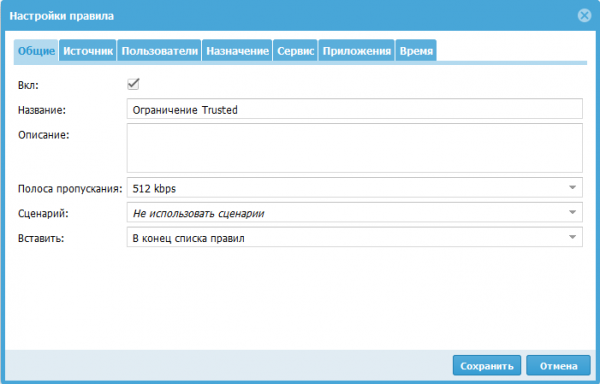
Pri vytváraní pravidiel určujeme na záložkách podmienky, týkajúce sa prevádzky, na ktorú sa vzťahujú obmedzenia. Šírku pásma si môžete vybrať z ponúkaných možností alebo zadať vlastnú. Pri vytváraní šírky pásma môžete zadať značku priorizácie prevádzky DSCP. Príklad, kedy sú značky DSCP aplikované: ak v pravidle uvediete scenár, v ktorom sa dané pravidlo uplatňuje, môže toto pravidlo automaticky zmeniť tieto značky. Ďalší príklad fungovania scenára: pravidlo sa uplatní pre používateľa len vtedy, keď je detekovaný torrent alebo objem prevádzky prekročí nastavený limit. Ostatné záložky vyplňujeme rovnako ako v iných politikách, na základe typu prevádzky, na ktorý má byť pravidlo aplikované.
Záver
V tomto článku som sa zaoberal vytváraním pravidiel v sekciách "Firewall", "NAT a smerovanie" a "Šírka pásma". Na začiatku článku som opísal pravidlá pre vytváranie politík UserGate a tiež princíp fungovania podmienok pri vytváraní pravidla.
Sledujte aktualizácie na našich kanáloch (, , , )!
Zdroj: habr.com
