

Vitajte! Toto je piaty lekciu kurzu. . Na Prebrali sme politiky zabezpečenia. Teraz je čas povoliť miestnym užívateľom prístup na internet. V tejto lekcii sa pozrieme na mechanizmus NAT.
Okrem umožnenia užívateľom prístup na internet sa budeme zaoberať aj metódou publikovania interných služieb. Pod článkom je uvedená stručná teória z videa a samotná video lekcia.
Technológia NAT (Network Address Translation) je mechanizmus na prekonvertovanie IP adries sieťových paketov. V termínoch Fortinet sa NAT delí na dva typy: Source NAT a Destination NAT.
Názvy hovoria samy za seba — pri použití Source NAT sa mení adresa zdroja, pri použití Destination NAT — adresa cieľa.
Okrem toho existuje niekoľko variantov nastavenia NAT-u — Firewall Policy NAT a Central NAT.
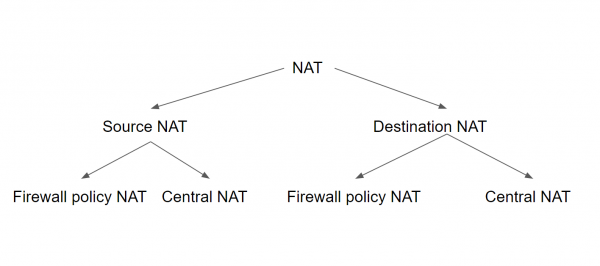
Pri použití prvého variantu musia byť Source a Destination NAT nastavené pre každú bezpečnostnú politiku. V takom prípade Source NAT používa buď IP adresu odchádzajúceho rozhrania, alebo prednastavený IP Pool. Destination NAT používa prednastavený objekt (tzv. VIP — Virtual IP) ako adresu cieľa.
Pri použití Central NAT je konfigurácia Source a Destination NAT vykonaná okamžite pre celé zariadenie (alebo virtuálnu doménu). V takom prípade sa parametre NAT aplikujú na všetky politiky, v závislosti od pravidiel Source NAT a Destination NAT.
Pravidlá Source NAT sú nastavené v centrálnej politike Source NAT. Destination NAT sa konfiguruje z menu DNAT s použitím IP adries.
V tejto lekcii sa zameriame iba na Firewall Policy NAT — ako ukazuje prax, tento variant konfigurácie sa vyskytuje omnoho častejšie ako Central NAT.
Ako som už spomínal, pri konfigurácii Firewall Policy Source NAT sú dve varianty nastavenia: nahradiť IP adresu adresou odchádzajúceho rozhrania alebo na IP adresu z prednastaveného IP poolu. Vyzerá to asi tak, ako je znázornené na obrázku nižšie. Ďalej veľmi stručne opsíšem možné pooly, ale na praxi sa zameriame len na variant s adresou odchádzajúceho rozhrania — na našom makete sú pooly IP adries zbytočné.
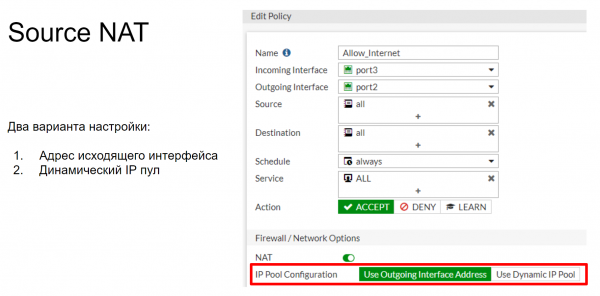
IP pool určuje jednu alebo viacero IP adries, ktoré budú použité ako adresa zdroja počas relácie. Tieto IP adresy budú použité namiesto IP adresy odchádzajúceho rozhrania FortiGate.
Existujú 4 typy IP poolov, ktoré môžu byť nastavené na FortiGate:
- Preťažovanie
- Jeden na jeden
- Fixný rozsah portov
- Alokácia blokov portov
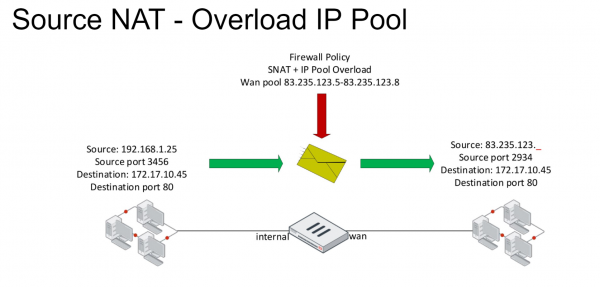
Preťažovanie je hlavný IP pool. V ňom sú IP adresy pretransformované v schéme mnoho k jednému alebo mnoho k mnohým. Používa sa aj preklad portov. Pozrime sa na schému uvedenú na obrázku nižšie. Máme paket s určitými polia Source a Destination. Pri vstupe pod politiku firewallu, ktorá povoľuje tomuto paketu prístup do vonkajšej siete, sa naň uplatňuje pravidlo NAT. Výsledkom je, že v tomto pakete sa pole Source nahrádza jednou z IP adries uvedených v IP poole.
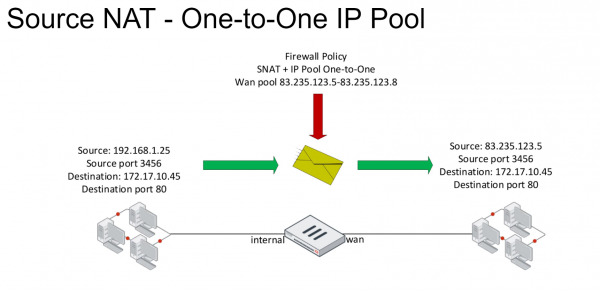
V poole typu Jeden na jeden sa tiež určuje množstvo externých IP adries. Pri vstupe paketu pod politiku firewallu s aktivovaným pravidlom NAT sa IP adresa v poli Source zmení na jednu z adries, ktoré patria tomuto poolu. Zmena sa uskutočňuje podľa pravidla – „prvý prišiel, prvý obslúžený“. Aby bolo jasnejšie, pozrime sa na príklad.
Počítač z lokálnej siete s IP adresou 192.168.1.25 odosiela paket do vonkajšej siete. Dostane sa pod pravidlo NAT a pole Source sa zmení na prvú IP adresu z poolu, v našom prípade to je 83.235.123.5. Je potrebné poznamenať, že pri použití tohto IP poolu sa preklad portov nepoužíva. Ak potom počítač z tej istej lokálnej siete, s adresou napríklad 192.168.1.35, odošle paket do vonkajšej siete a tiež sa dostane pod toto pravidlo NAT, IP adresa v poli Source tohto paketu sa zmení na 83.235.123.6. Ak v poole nezostanú žiadne adresy, následné pripojenia budú odmietnuté. T.j. v tomto prípade sa pod naše pravidlo NAT môže naraz dostať 4 počítače.
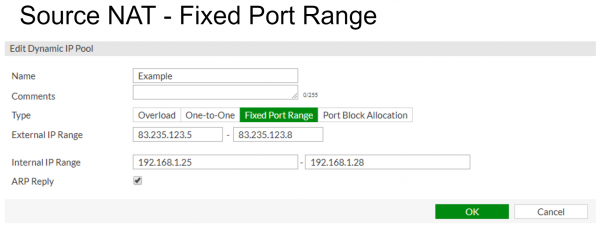
Fixný rozsah portov prepojuje medzi sebou vnútorné a vonkajšie rozsahy IP adries. Preklad portov je tiež vypnutý. Umožňuje fixne spojiť začiatok alebo koniec poolu vnútorných IP adries so začiatkom alebo koncom poolu vonkajších IP adries. V nižšie uvedenom príklade je vnútorný pool adries 192.168.1.25 – 192.168.1.28 zodpovedajúci vonkajšiemu poolu adries 83.235.123.5 – 83.235.125.8.
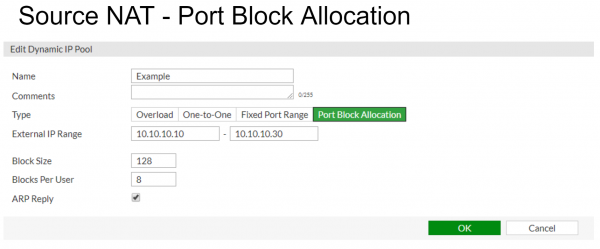
Alokácia blokov portov — tento IP pool sa používa na vyčlenenie bloku portov pre používateľov IP poolu. Okrem samotného IP poolu sú tu tiež určené dva parametre — veľkosť bloku a počet blokov vyčlenených pre každého používateľa.
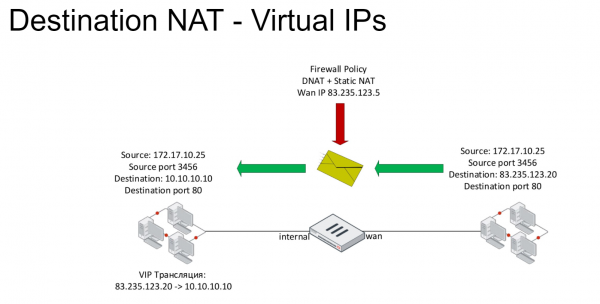
Teraz si pozrime technológiu Destination NAT. Je založená na virtuálnych IP adresách (VIP). U paketov, ktoré spĺňajú pravidlá Destination NAT, sa mení IP adresa v poli Destination: zvyčajne sa verejná internetová adresa mení na súkromnú adresu servera. Virtuálne IP adresy sa používajú v politikách firewallu ako pole Destination.
Štandardný typ virtuálnych IP adries je Static NAT. Toto zodpovedá vonkajším a vnútorným adresám jeden k jednému.
Namiesto Static NAT môžeme virtuálne adresy obmedziť presmerovaním konkrétnych portov. Napríklad, pripojenia k vonkajšej adrese na porte 8080 asociovať s pripojením k vnútornej IP adrese na porte 80.
V príklade uvedenom nižšie sa počítač s adresou 172.17.10.25 pokúša získať prístup k adrese 83.235.123.20 na porte 80. Toto pripojenie sa dostáva pod pravidlo DNAT, preto sa IP adresa určenia mení na 10.10.10.10.
Vo videu je prediskutovaná teória a tiež sú uvedené praktické príklady nastavenia Source a Destination NAT.
V nasledujúcich lekciách prejdeme na zabezpečenie používateľov na internete. Konkrétne v nasledujúcej lekcii sa pozrieme na funkciu webovej filtrácie a kontroly aplikácií. Aby ste ju nevynechali, sledujte aktualizácie na nasledujúcich kanáloch:
Zdroj: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bosnian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish
 Turkish