

Zdravím! Vitajte na deviatej lekcii kurzu . Na preberali sme základné mechanizmy kontroly prístupu používateľov k rôznym zdrojom. Teraz pred nami stojí iná úloha — je potrebné analyzovať správanie používateľov v sieti a nastaviť získavanie dát, ktoré môžu pomôcť pri vyšetrovaní rôznych bezpečnostných incidentov. Preto v tejto lekcii preskúmame mechanizmus logovania a reportovania. Na to nám príde vhod FortiAnalyzer, ktorý sme nasadili na začiatku kurzu. Potrebná teória a video lekcia sú k dispozícii pod katom.
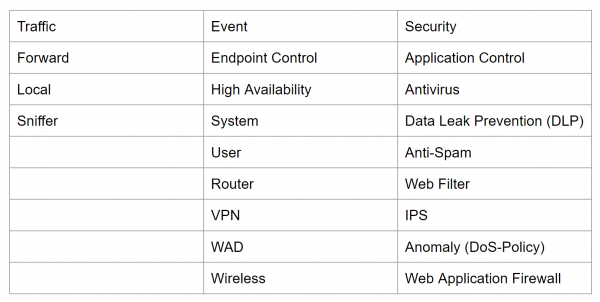
V FortiGate sú logy rozdelené do troch typov: logy prevádzky, logy udalostí a logy bezpečnosti. Tieto sa následne delia na podtypy.
Logy prevádzky zaznamenávajú informácie o prúde prevádzky, ako sú požiadavky a odpovede, ak sú k dispozícii. Tento typ obsahuje podtypy Forward, Local a Sniffer.
Podtyp Forward obsahuje informácie o prevádzke, ktorú FortiGate buď prijal, alebo zamietol v súlade s pravidlami firewallu.
Podtyp Local obsahuje informácie o prevádzke priamo z IP adresy FortiGate a z IP adries, z ktorých sa vykonáva administrácia. Napríklad — pripojenia k webovému rozhraniu FortiGate.
Podtyp Sniffer obsahuje logy prevádzky, ktorá bola získaná pomocou zrkadlenia prevádzky.
Logy udalostí obsahujú systémové alebo administratívne udalosti, ako sú — pridávanie alebo zmena nastavení, vytváranie a prerušenie VPN tunelov, udalosti dynamického smerovania a tak ďalej. Všetky podtypy sú zobrazené na obrázku nižšie.
A tretí typ predstavuje logy bezpečnosti. Do týchto logov sa zaznamenávajú udalosti spojené s vírusovými útokmi, návštevami zakázaných zdrojov, používaním zakázaných aplikácií a tak ďalej. Kompletný zoznam je tiež zobrazený na obrázku nižšie.
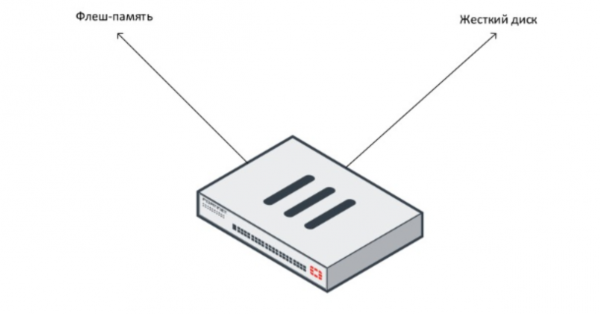
Logy je možné ukladať na rôznych miestach — ako na samotnom FortiGate, tak aj mimo neho. Ukladanie logov na FortiGate sa považuje za lokálne logovanie. V závislosti od samotného zariadenia je možné ukladať logy buď na flash pamäť zariadenia, alebo na tvrdý disk. Zvyčajne majú modely zo strednej triedy tvrdý disk. Modely s pevným diskom sa dajú celkom ľahko rozlíšiť — na konci čísla je jednotka. Napríklad — FortiGate 100E ide bez pevného disku, zatiaľ čo FortiGate 101E má pevný disk.
U mladších a starších modelov obvykle tvrdý disk chýba. V takom prípade sa na záznam logov používa flash pamäť. Avšak, je dôležité mať na pamäti, že nepretržité zapisovanie logov do flash pamäte môže skrátiť jej efektívnosť a životnosť. Preto je predvolené zapisovanie logov do flash pamäte vypnuté. Odporúča sa zapnúť ho len na logovanie udalostí pri riešení konkrétnych problémov.
Pri intenzívnom zapisovaní logov, nezáleží na tom, či na tvrdý disk alebo do flash pamäte — výkon zariadenia sa zníži.
Pomerne bežné je uchovávanie logov na vzdialených serveroch. FortiGate môže uchovávať logy na Syslog serveroch, na FortiAnalyzer alebo FortiManager. Na ukladanie logov sa dá použiť aj cloudová služba FortiCloud.
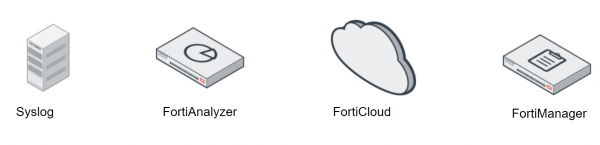
Syslog predstavuje server pre centrálne ukladanie logov zo sieťových zariadení.
FortiCloud — to je služba riadenia zabezpečenia a ukladania logov založená na predplatnom. S jej pomocou je možné vzdialene uchovávať logy a vytvárať príslušné správy. Ak máte pomerne malú sieť, môže byť vhodným riešením práve táto cloudová služba, namiesto nákupu ďalšieho hardvéru. Existuje bezplatná verzia FortiCloud, ktorá predpokladá týždenné uchovávanie logov. Po zakúpení predplatného je možné uchovávať logy až po dobu jedného roka.
FortiAnalyzer a FortiManager sú externé zariadenia na ukladanie logov. Vďaka tomu, že všetky majú rovnaký operačný systém — FortiOS — integrácia FortiGate s týmito zariadeniami nepredstavuje žiadne ťažkosti.
Je potrebné si uvedomiť rozdiely medzi zariadeniami FortiAnalyzer a FortiManager. Hlavným cieľom FortiManagera je centralizované riadenie viacerých zariadení FortiGate — preto je objem pamäte na ukladanie logov na FortiManageri výrazne nižší ako na FortiAnalyzeri (ak porovnáme modely v rovnakom cenovom segmente).
Hlavným cieľom FortiAnalyzeru je práve zber a analýza logov. Preto sa práci s ním v nasledujúcom texte budeme venovať prakticky.
Celá teória, ako aj praktická časť sú prezentované v tomto videonávode:
V nasledujúcom lekcii sa zameriame na hlavné aspekty správy zariadenia FortiGate. Aby ste ho nezmeškali, sledujte aktualizácie na nasledujúcich kanáloch:
Zdroj: habr.com
