

Systém na analýzu prenosu bez jeho dešifrovania. Tento metód sa jednoducho nazýva – „strojové učenie“. Ukázalo sa, že ak sa do špeciálneho klasifikátora dodá veľmi veľké množstvo rôzneho prenosu, systém s veľmi vysokou pravdepodobnosťou dokáže detegovať aktivity škodlivého kódu vo vnútri šifrovaného prenosu.
Sieťové hrozby sa zmenili a stali sa „inteligentnejšími“. V poslednom čase sa zmenila samotná koncepcia útoku a obrany. Počet udalostí v sieti vzrástol niekoľkokrát. Útoky sa stali rafinovanejšími a hackeri majú širší dosah útokov.
Podľa štatistiky Cisco, zlodeji v poslednom roku zvýšili počet škodlivých programov, ktoré používajú na svoju činnosť, trikrát, presnejšie na jej ukrytie – šifrovanie. Z teórie vieme, že „správny“ šifrovací algoritmus nemôže byť prelomený. Aby sme pochopili, čo sa skrýva vo vnútri šifrovaného prenosu, je potrebné ho buď dešifrovať s poznaním kľúča, alebo sa pokúsiť ho dešifrovať rôznymi trikmi, alebo priamym útokom, alebo využitím nejakých zraniteľností v kryptografických protokoloch.
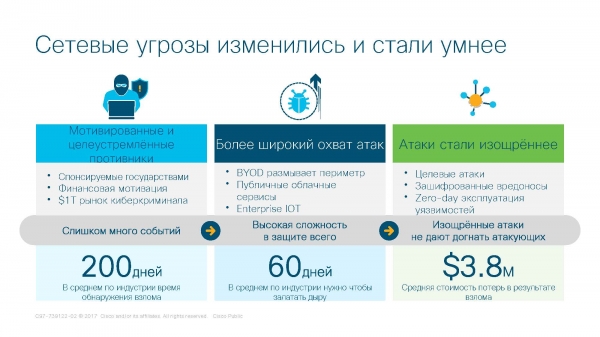
Obraz sieťových hrozieb našich čias
Strojové učenie
Poznaj technológiu osobne! Predtým, než budeme hovoriť o tom, ako funguje technológia dešifrovania založená na strojovom učení, je potrebné rozobrať, ako vlastne funguje technológia neurónových sietí.
Strojové učenie (Machine Learning) je rozsiahly pododdiel umelej inteligencie, ktorý skúma metódy vytvárania algoritmov schopných učiť sa. Táto veda je zameraná na vytváranie matematických modelov „učenia“ počítača. Cieľom učenia je predpovedať niečo. V ľudskej reči nazývame tento proces slovom „múdrosť“. Múdrosť sa prejavuje u ľudí, ktorí prežili dosť rokov (dvojročné dieťa nemôže byť múdre). Keď sa obraciame s radou na starších priateľov, poskytujeme im nejaké informácie o udalosti (vstupné údaje) a prosíme ich o pomoc. Oni si na oplátku spomenú na všetky situácie zo života, ktoré sú nejako spojené s vaším problémom (základňa poznatkov) a na základe týchto poznatkov (údajov) nám poskytujú akýsi predpoklad (radu). Tento typ rady sa nazýva predpokladom, pretože osoba, ktorá radu poskytuje, nevie s istotou, čo sa stane, ale iba predpokladá. Životná skúsenosť ukazuje, že človek môže mať pravdu, ale môže sa aj mýliť.
Nehodí sa porovnávať neurónové siete s vetvovým algoritmom (if-else). Toto sú odlišné veci a existujú medzi nimi kľúčové rozdiely. Vetvový algoritmus má jasné „porozumenie“ toho, čo robiť. Vyjavím to na príkladoch.
Úloha. Určte brzdnú dráhu automobilu podľa jeho značky a roku výroby.
Príklad fungovania vetvového algoritmu. Ak je automobil značky 1 a bol vyrobený v roku 2012 - jeho brzdná dráha je 10 metrov, inak, ak je automobil značky 2 a bol vyrobený v roku 2011 a tak ďalej.
Príklad fungovania neurónovej siete. Zbierame údaje o brzdných dráhach automobilov za posledných 20 rokov. Podľa značky a roku zostavujeme tabuľku vo forme „značka-rok výroby-brzdná dráha“. Predkladáme túto tabuľku neurónovej sieti a začíname ju učiť. Vzdelávanie prebieha nasledovne: predkladáme údaje do neurónovej siete, ale bez brzdnej dráhy. Neurónová sieť sa pokúša predpovedať, aká bude brzdná dráha, na základe tabuľky, ktorú do nej nahráme. Predpokladá niečo a kladie používateľovi otázku: „Mám pravdu?“. Pred otázkou vytvára štvrtý stĺpec - stĺpec odhadu. Ak má pravdu - zapíše 1 do štvrtého stĺpca, ak sa mýli - 0. Neurónová sieť prechádza k nasledujúcej udalosti (aj ak sa mýlila). Takto sa sieť učí a keď je vzdelávanie skončené (dosiahnutý určitý kritérium konvergencie), predkladáme údaje o zaujímajúcom automobile a nakoniec dostávame odpoveď.
Aby som objasnil otázku o kritériu konvergencie, vysvetlím, že je to matematicky odvodená formula pre štatistiku. Jasným príkladom sú dve rôzne formule konvergencie. Červená - binárna konvergencia, modrá - normálna konvergencia.
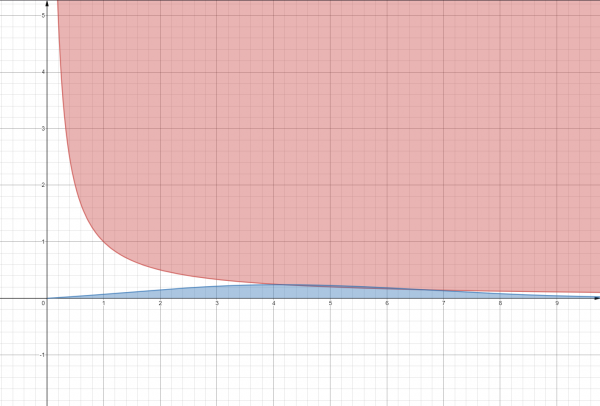
Binomické a normálne rozdelenia pravdepodobnosti
Aby to bolo jasnejšie, položte otázku: „Aká je pravdepodobnosť stretnutia dinosaura?“. Existujú 2 možnosti odpovede. Možnosť 1 – veľmi malá (modrá krivka). Možnosť 2 – buď sa stretnem, alebo nie (červená krivka).
Samozrejme, počítač nie je človek a učí sa inak. Rozlišujú sa 2 typy učenia železného koňa – učenie sa na základe precedensov a deduktívne učenie.
Učenie sa na základe precedensov – to je spôsob učenia podľa matematických zákonov. Matematiky zhromažďujú tabuľky štatistiky, vyvodzujú závery a nahrávajú do neurónovej siete výsledok – vzorec na výpočet.
Deduktívne učenie – učenie prebieha celkom v neurónke (od zberu dát po ich analýzu). Tu sa formuje tabuľka bez vzorca, ale so štatistikou.
Široký prehľad technológie by si vyžadoval ešte niekoľko desiatok článkov. Zatiaľ nám stačí aj toto na získanie celkového prehľadu.
Neuroplasticita
V biológii existuje pojem – neuroplasticita. Neuroplasticita je schopnosť neurónov (buniek mozgu) konať „podľa situácie“. Napríklad, osoba, ktorá prišla o zrak, lepšie počuje zvuky, cíti vône a vníma predmety. To sa deje preto, že časť mozgu (časť neurónov) zodpovedajúca za zrak preradí svoju prácu na inú funkčnosť.
Jasný príklad neuroplasticity v živote — cukrík BrainPort.
V roku 2009 Univerzita Wisconsin-Madison oznámila vydanie nového zariadenia, rozvíjajúceho myšlienky „jazykovej obrazovky“, – dostalo názov BrainPort. BrainPort funguje na nasledujúcom algoritme: video signál prichádza z kamery do procesora, ktorý riadi priblíženie, jas a ďalšie parametre obrazu. Taktiež prevádza digitálne signály na elektrické impulzy, čím v podstate preberá funkcie sietnice.
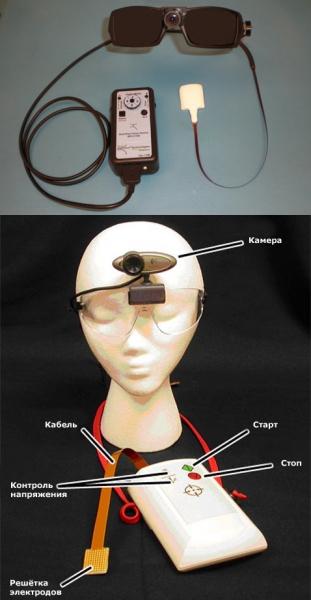
Cukrík BrainPort s okuliarmi a kamerou
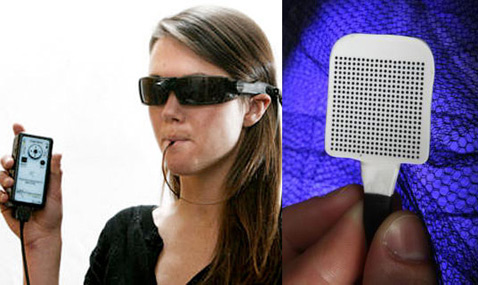
BrainPort v akcii
Rovnako je to aj s počítačom. Ak neurónová sieť cíti zmenu v procese, prispôsobí sa mu. To je kľúčová výhoda neurónových sietí v porovnaní s inými algoritmami – autonómnosť. Akýsi druh ľudskosti.
Analytika šifrovaného prenosu
Analyzovanie šifrovaného prenosu je súčasťou systému Stealthwatch. Stealthwatch je vývoj spoločnosti Cisco v oblasti bezpečnostného monitorovania a analytiky, ktorý využíva podnikové telemetrické údaje z existujúcej sieťovej infraštruktúry.
Základ Stealthwatch Enterprise tvoria nástroje Flow Rate License, Flow Collector, Management Console a Flow Sensor.
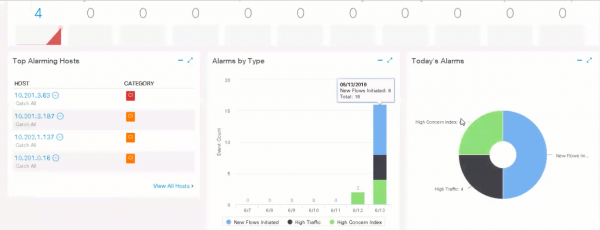
Rozhranie Cisco Stealthwatch
Problém so šifrovaním sa stal veľmi naliehavým, pretože sa začalo oveľa viac prenášať šifrovaného prenosu. Kedysi sa šifroval iba kód (predovšetkým), teraz sa šifruje celý prenos a oddeliť "čisté" dáta od vírusov sa stalo nekonečne zložitejším. Výrazným príkladom je WannaCry, ktorý používal Tor na skrytie svojej prítomnosti v sieti.
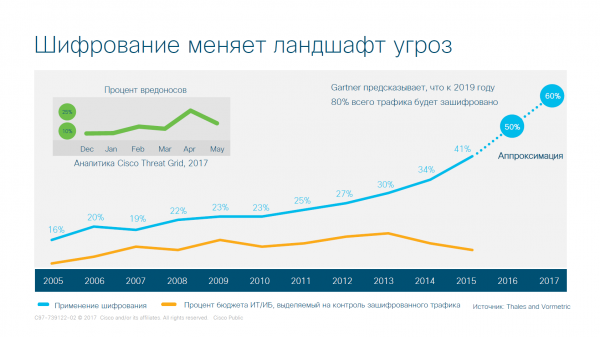
Vizualizácia rastu šifrovania prenosu v sieti
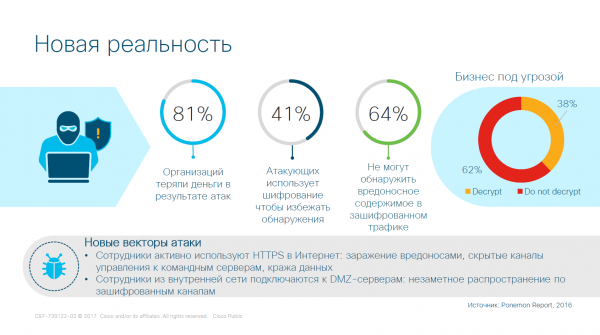
Šifrovanie v makroekonómii
Systém Encrypted Traffic Analytics (ETA) je potrebný práve na prácu so šifrovaným prenosom bez jeho dešifrovania. Útočníci sú inteligentní a používajú kryptograficky silné šifrovacie algoritmy a ich prelomenie nie je len problémom, ale aj mimoriadne vysokými nákladmi pre organizácie.
Systém funguje nasledovne. Do spoločnosti prichádza akýkoľvek prenos. Ten sa dostáva do TLS (transport layer security — protokol na ochranu transportnej úrovne). Predpokladajme, že je prenos šifrovaný. Snažíme sa zodpovedať na niekoľko otázok o tom, aké pripojenie bolo vytvorené.
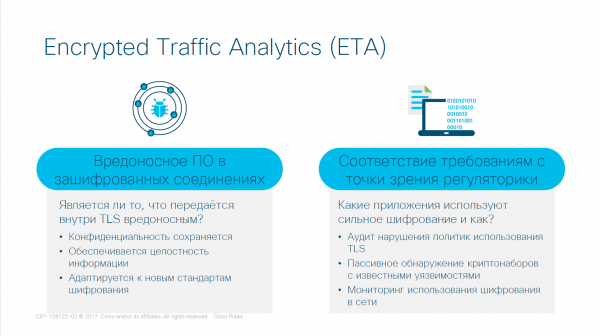
Princíp fungovania systému Encrypted Traffic Analytics (ETA)
Aby sme na tieto otázky odpovedali, používame v tomto systéme strojové učenie. Využívajú sa výskumy spoločnosti Cisco a na základe týchto výskumov sa vytvára tabuľka s 2 výslednými – malware a "dobrim" prenosom. Samozrejme, nevieme s istotou, aký prenos sa dostal do systému práve v aktuálnom okamihu, ale môžeme sledovať históriu prenosu ako v spoločnosti, tak aj mimo nej pomocou údajov zo svetovej arény. Na výstupe z tohto etapu dostávame obrovskú tabuľku s údajmi.
Výsledkom výskumu sú charakteristické znaky – určité pravidlá, ktoré možno zapísať v matematickej forme. Tieto pravidlá sa budú značne líšiť podľa rôznych kritérií – veľkosti prenášaných súborov, typu pripojenia, krajiny, z ktorej prúdi tento prenos a podobne. V dôsledku práce sa obrovská tabuľka premenila na súbor množstva vzorcov. Týchto vzorcov ubudlo, ale na pohodlnú prácu je to stále málo.
Následne sa aplikuje technológia strojového učenia – konvergencia vzorca a na základe výsledku konvergencie získavame spúšťač – prepínač, kde pri výstupe údajov dostávame vypínač (vlajku) v zdvihnutej alebo spustenej polohe.
Výsledná fáza – získanie súboru spúšťačov, ktoré pokryli 99 % prenosu.
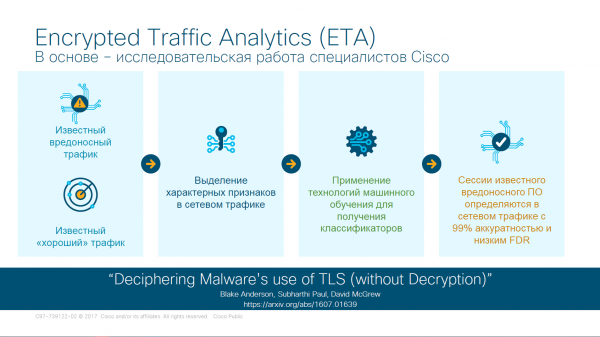
Fázy kontroly prenosu v ETA
V dôsledku práce sa rieši ešte jedna otázka – útok zvnútra. Už nie sú potrební ľudia uprostred, ktorí filtrujú prenos manuálne (v tomto bode sa obhajujem sám). Po prvé, už nie je treba míňať veľa peňazí na schopného systémového administrátora (pokračujem v obhajobe). Po druhé, neexistuje nebezpečenstvo hackovania zvnútra (aspoň čiastočne).
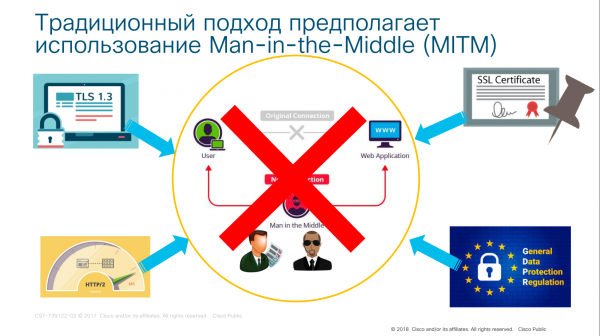
Zastaralá koncepcia Man-in-the-Middle
Teraz sa poďme pozrieť, na čom je systém založený.
Systém funguje na 4 komunikačných protokoloch: TCP/IP – protokol prenosu dát v internete, DNS – server doménových mien, TLS – protokol ochrany na transportnej úrovni, SPLT (SpaceWire Physical Layer Tester) – tester fyzickej úrovne prenosu.
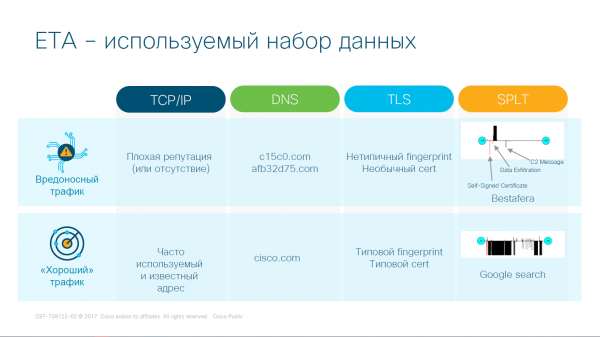
Protokoly pracujúce s ETA
Porovnanie prebieha porovnávaním údajov. Podľa protokolov TCP/IP sa kontroluje reputácia stránok (história návštev, cieľ vytvorenia stránky a pod.), vďaka protokolu DNS môžeme vylúčiť „zlých“ adresy stránok. Protokol TLS pracuje s „odtlačkami“ stránky (fingerprint) a kontroluje stránku v databáze počítačovej skupiny reakcie na núdzové situácie (cert). Posledná fáza kontroly spojenia – kontrola na fyzickej úrovni. Detaily práce tejto fázy nie sú uvedené, ale zmysel spočíva v nasledujúcom: kontrola sínusoid a kosínusoid kriviek prenosu dát na oscilačných zariadeniach, t.j. vďaka štruktúre požiadavky na fyzickej úrovni určujeme cieľ spojenia.
Vďaka fungovaniu systému môžeme získať dáta zo šifrovaného toku. Analyzovaním paketov môžeme prečítať maximum informácií z nešifrovaných polí v samotnom pakete. Pomocou inšpekcie paketu na fyzickej úrovni zistíme charakteristiky paketu (čiastočne alebo úplne). Taktiež netreba zabúdať na reputáciu stránok. Ak požiadavka prišla z nejakej .onion adresy, nie je dobré jej dôverovať. Na jednoduchšiu prácu s takýmito údajmi bola vytvorená mapa rizík.
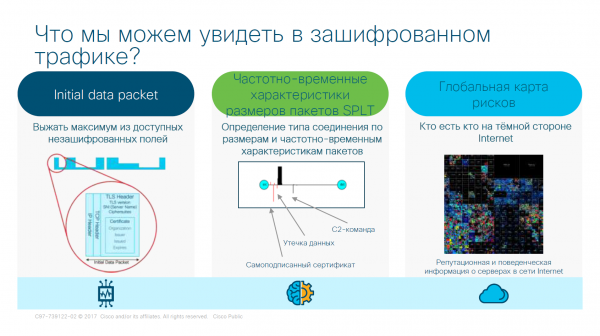
Výsledok funkcie ETA
A všetko sa zdá byť v poriadku, ale poďme sa porozprávať o nasadzovaní siete.
Fyzická realizácia ETA
Tu sa objavuje množstvo nuáns a detailov. Po prvé, pri vytváraní takéhoto typu
siete s vysoce úrovňovým softvérom je potrebný zber údajov. Zbierať dáta manuálne je úplne
neprijateľné, ale implementovať systém reakcie je už zaujímavejšie. Po druhé, údajov
musí byť veľa, a to znamená, že nainštalované senzory siete musia pracovať
nielen autonómne, ale aj v jemne nastavenom režime, čo prináša niekoľko komplikácií.
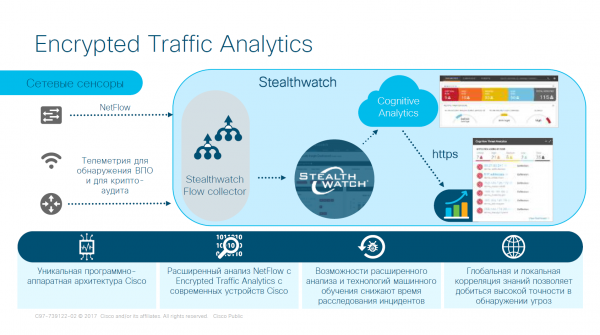
Senzory a systém Stealthwatch
Nainštalovať senzor je jedna vec, ale nastaviť ho je úplne iná úloha. Na nastavenie senzorov existuje komplex, ktorý funguje podľa nasledujúcej topológie – ISR = smerovač s integráciou služieb Cisco (Cisco Integrated Services Router); ASR = smerovač s agregáciou služieb Cisco (Cisco Aggregation Services Router); CSR = smerovač cloudových služieb Cisco (Cisco Cloud Services Router); WLC = kontrolér bezdrôtových miestnych sietí Cisco (Cisco Wireless LAN Controller); IE = priemyselný Ethernet prepínač Cisco (Cisco Industrial Ethernet); ASA = zariadenie adaptívnej ochrany Cisco (Cisco Adaptive Security Appliance); FTD = riešenie na ochranu pred hrozbami Cisco Firepower Threat Defense; WSA = zariadenie ochrany webového toku (Web Security Appliance); ISE = modul služieb identifikácie (Identity Services Engine)
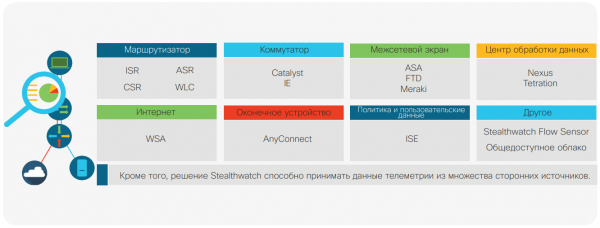
Komplexné monitorovanie so zohľadnením akýchkoľvek telemetrických dát
U sieťových administrátorov začína arytmia z množstva slov „Cisco“ v predchádzajúcom odseku. Cena tohto zázraku nie je malá, ale dnes o tom nebudeme hovoriť...
Modelovanie správania hackera bude prebiehať nasledovne. Stealthwatch starostlivo sleduje aktivitu každého zariadenia v sieti a je schopný vytvoriť vzor normálneho správania. Okrem toho toto riešenie zabezpečuje hlboké pochopenie známeho nesprávneho správania. V rámci tohto riešenia sa využíva približne 100 rôznych algoritmov analýzy alebo heuristických pravidiel, ktoré sa týkajú rôznych typov správania prevádzky, ako je skenovanie, prenášanie rámcov havarijnej signalizácie z uzla, prihlasovanie metódou hádania hesla, predpokladané zachytávanie údajov, predpokladané úniky údajov atď. Uvedené bezpečnostné udalosti spadajú pod kategóriu logickej alarmu vysokého úrovne. Niektoré bezpečnostné udalosti môžu samy o sebe spustiť alarm. Tým pádom, systém dokáže korelovat množstvo izolovaných anomálnych incidentov a zoskupiť ich do jedného celku, aby určil možný typ útoku a priradil ho konkrétnemu zariadeniu a používateľovi (obrázok 2). Následne je možné incident skúmať v dynamike a so zohľadnením súvisiacich dát telemetrie. Týmto sa vytvára kontextuálne informácie v jej najlepšej podobe. Doktori, ktorí vyšetria pacienta, aby pochopili, čo sa stalo, neprijímajú symptómy samostatne. Skúmajú celkový obraz na stanovenie diagnózy. Rovnako, Stealthwatch zaznamenáva každú anomálnu aktivitu v sieti a skúma ju v komplexe, aby posielal alarmy so zohľadnením kontextu, čím pomáha odborníkom na bezpečnosť určovať priority pre riziká.
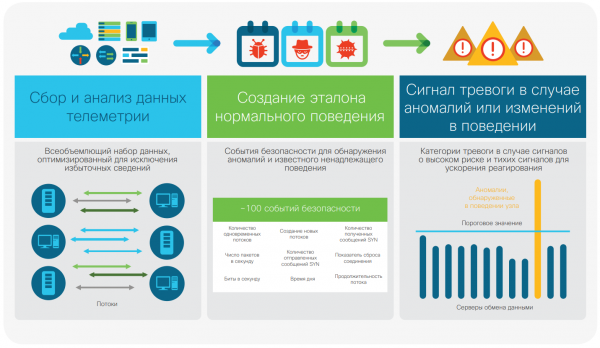
Detekcia anomálií pomocou modelovania správania
Fyzická implantačná sieť vyzerá takto:
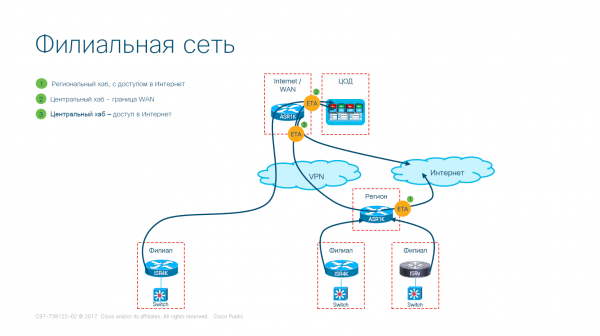
Variant implantačnej siete pobočnej siete (zjednodušené)
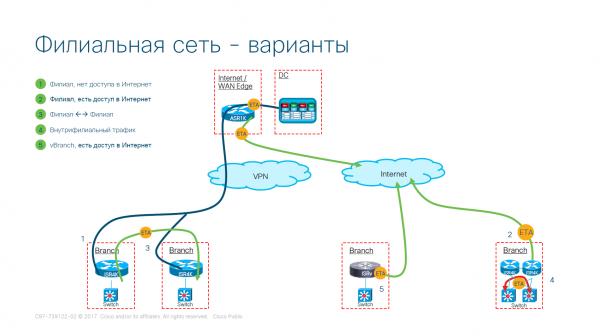
Variant implantačnej siete pobočnej siete
Sieť je implementovaná, ale ostáva otvorená otázka ohľadom neurónky. Organizovali sme sieť prenosu dát, nainštalovali senzor na prahoch a spustili systém zberu informácií, ale neurónka sa zatiaľ nezapojila.
Viacúrovňová neurónová sieť
Systém analyzuje správanie používateľa a zariadenia na identifikáciu škodlivých infekcií, komunikácie s komandnými servermi, únikov dát, ako aj potenciálne nežiaducich aplikácií, ktoré fungujú v infraštruktúre organizácie. Existuje niekoľko úrovní spracovania dát, na ktorých kombinácia metód umelej inteligencie, strojového učenia a matematickej štatistiky pomáha sieti samočinne sa naučiť svoju normálnu aktivitu, aby mohla určovať škodlivú aktivitu.
Bezpečnostný analytický kanál, ktorý zhromažďuje dáta telemetrie zo všetkých častí rozšírenej siete, vrátane šifrovaného prenosu, je jedinečnou črtou Stealthwatch. Postupne vytvára pochopenie toho, čo je 'anomalické', následne klasifikuje konkrétne prvky 'ohrozujúcej aktivity' a nakoniec vyvodzuje konečné rozhodnutie o tom, či boli zariadenie alebo používateľ skutočne skompromitovaní. Schopnosť zhromaždiť jednotlivé časti, ktoré spoločne tvoria dôkazy pre konečné rozhodnutie o skompromitovaní objektu, je zabezpečená veľmi starostlivou analýzou a koreláciou.
Táto schopnosť je mimoriadne dôležitá, pretože štandardné podniky môžu denne prijímať obrovské množstvo varovných signálov, a vyšetrovať každý z nich je nemožné — zdroje odborníkov na bezpečnosť sú obmedzené. Modul strojového učenia spracováva obrovské množstvo informácií takmer v reálnom čase na identifikáciu kritických incidentov s vysokou úrovňou dôvery, a tiež je schopný navrhnúť jasný postup na rýchle odstránenie.
Poďme sa bližšie pozrieť na množstvo metód strojového učenia, ktoré Stealthwatch využíva. Keď je incident predložený modulu strojového učenia Stealthwatch, prechádza cez bezpečnostný analytický kanál, v rámci ktorého sa využíva kombinácia metód strojového učenia s učiteľom a bez učiteľa.
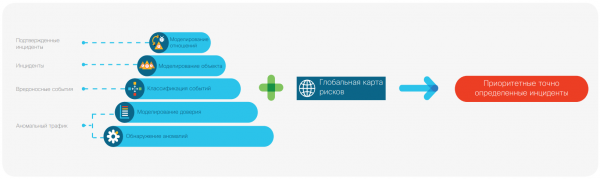
Možnosti viacúrovňového strojového učenia.
Úroveň 1. Detekcia anomálií a modelovanie dôvery.
Na tej úrovni sa 99 % prevádzky vyraďuje pomocou štatistických detektorov anomálií. Uvedené senzory spoločne vytvárajú zložitý model toho, čo je normálne a čo naopak anomálne. Avšak anomálne nemusí byť nutne zlé. Mnohé z toho, čo sa deje vo vašej sieti, nemá nič spoločné s hrozbou — je to jednoducho čudné. Je dôležité klasifikovať takéto procesy bez ohľadu na hrozivé správanie. Z tohto dôvodu výsledky práce takýchto detektorov prechádzajú ďalšou analýzou, aby bolo možné zaznamenať čudné správanie, ktoré sa dá vysvetliť a ktorému sa dá dôverovať. Nakoniec len malá časť najdôležitejších tokov a žiadostí prechádza na 2. a 3. úroveň. Bez použitia takýchto metód strojového učenia by operačné náklady na oddelenie signálu od šumu boli priveľké.
Zistenie anomálií. V prvej etape pri zistení anomálií sa používajú štatistické metódy strojového učenia na oddelenie štatisticky normálnej prevádzky od anomálnej. Viac ako 70 samostatných detektorov spracováva telemetrické údaje, ktoré Stealthwatch zhromažďuje o prevádzke, ktorá prechádza cez perimetr vašej siete, pričom sa oddelí interný prevádzkový systém doménových mien (DNS) a údaje z proxy servera, ak sú k dispozícii. Každý požiadavok sa spracováva viac ako 70 detektormi, pričom každý detektor používa svoj vlastný štatistický algoritmus na vytvorenie hodnotenia zistených anomálií. Tieto hodnotenia sa spájajú a výsledkom použitia niekoľkých štatistických metód je jednotná hodnota pre každý jednotlivý požiadavok. Následne sa táto súhrnná hodnota používa na rozdelenie normálnej a anomálnej prevádzky.
Modelovanie dôvery. Ďalej sa podobné požiadavky skupinujú a celková hodnota anomálií pre tieto skupiny sa určuje ako dlhodobý priemer. V priebehu času je viac požiadaviek podrobených analýze a následne určenému dlhodobému priemeru, čo umožňuje znížiť falošne pozitívne a falošne negatívne reakcie. Výsledky modelovania dôvery sa používajú na výber podmnožiny prenosu, ktorého hodnotenie anomálií presahuje určité dynamicky stanovené prahové hodnoty, aby sa presunuli na ďalšiu úroveň spracovania.
2. úroveň. Klasifikácia udalostí a modelovanie objektu
Na tejto úrovni sa klasifikujú výsledky získané z predchádzajúcich etáp, pričom sa priraďujú k konkrétnym škodlivým udalostiam. Klasifikácia udalostí sa vykonáva podľa hodnôt priradených klasifikátormi strojového učenia s cieľom zabezpečiť stály ukazovateľ presnosti nad 90 %. Medzi nimi sú:
- lineárne modely založené na Lemmovej hypotéze Neymana-Pearsona (zákon normálneho rozdelenia z grafu na začiatku článku)
- podporné vektorové stroje využívajúce multivariantné učenie
- neurónové siete a algoritmus „náhodný les“.
Následne sa tieto izolované bezpečnostné udalosti v priebehu času spoja s jedným koncovým zariadením. Práve v tomto štádiu sa vytvára opis hrozby na základe čoho sa zostavuje kompletný obraz toho, akým spôsobom sa príslušnému útočníkovi podarilo dosiahnuť určité výsledky.
Klasifikácia udalostí. Štatisticky anomálne podmnožiny z predchádzajúcej úrovne sa rozdeľujú do viac ako 100 kategórií pomocou klasifikátorov. Väčšina klasifikátorov je založená na individuálnom správaní, vzťahoch v skupine alebo správaní v globálnom alebo lokálnom meradle, zatiaľ čo iné môžu byť veľmi konkrétne. Napríklad klasifikátor môže ukazovať na prenos z príkazových serverov, podozrivé rozšírenie alebo neoprávnenú aktualizáciu softvéru. Na konci tohto štádia vzniká súbor anomálnych udalostí v bezpečnostnom systéme, ktoré sú priradené k určitým kategóriám.
Modelovanie objektu. Ak výška dôkazov na podporu hypotézy o škodlivosti určitého objektu presahuje prahovú hodnotu významnosti, stanoví sa hrozba. Zodpovedajúce udalosti, ktoré ovplyvnili definíciu hrozby, sú spojené s touto hrozbou a stávajú sa súčasťou diskrétneho dlhodobého modelu objektu. S pribúdajúcimi dôkazmi v priebehu času systém určuje nové hrozby, akonáhle dosiahnu prahovú hodnotu významnosti. Táto prahová hodnota má dynamickú povahu a podlieha inteligentnej úprave na základe úrovne rizika vzniku hrozby a ďalších faktorov. Po tomto sa hrozba zobrazuje na informačnej paneli webového rozhrania a posúva sa na ďalšiu úroveň.
3. úroveň. Modelovanie vzťahov
Cieľom modelovania vzťahov je syntetizovať výsledky získané na predchádzajúcich úrovniach zo širšej perspektívy, pričom zohľadňuje nielen lokálny, ale aj globálny kontext príslušnej udalosti. Práve v tejto fáze môžete určiť, koľko organizácií čelilo takejto útočnej kampani, aby ste pochopili, či bola zameraná konkrétne na vás, alebo je súčasťou globálnej kampane, a vy ste sa len ocitli „v procese“.
Incidenty sú potvrdzované alebo objavované. Potvrdený incident predpokladá od 99 do 100 % istoty, pretože príslušné metódy a nástroje boli predtým pozorované v akcii na väčšom (globálnom) meradle. Objavené incidenty sú jedinečné pre vás a tvoria súčasť úzko zameranej kampane. Výsledky získané v minulosti sú prenášané so zohľadnením známeho postupu, čo vám umožňuje ušetriť čas a zdroje pri reagovaní. Tieto informácie sú dodávané spolu s vyšetrovacími nástrojmi, ktoré budete potrebovať na pochopenie toho, kto vás napadol, ako aj aký je rozsah zamerania kampane na váš digitálny podnik. Ako si môžete predstaviť, počet potvrdených incidentov výrazne presahuje počet objavených z toho dôvodu, že potvrdené incidenty nie sú pre útočníkov spojené s vysokými nákladmi, zatiaľ čo objavené incidenty sú nákladné.
je drahé, protože musí být nové a individualizované. Vytvářením možnosti identifikace potvrzených incidentů se ekonomika hry konečně posunula ve prospěch obránců, poskytující jim určitou výhodu.
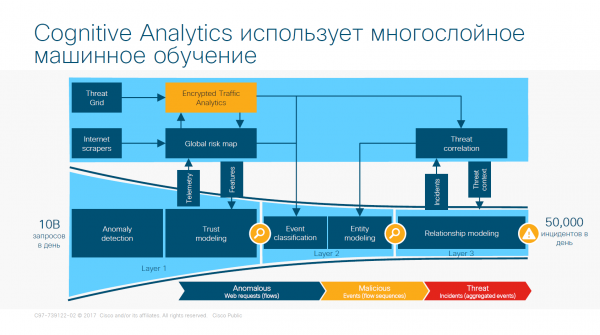
Víceúrovňové učení systému neuronových sítí založené na ETA
Globální mapa rizik
Globální mapa rizik vzniká analýzou aplikovanou algoritmy strojového učení na jednom z největších datových souborů v tomto odvětví. Poskytuje rozsáhlé statistické údaje o chování serverů na internetu, i když nejsou známy. Tyto servery jsou spojeny s útoky, mohou být využity nebo použity v rámci útoku v budoucnu. Není to „černá listina“, ale komplexní obraz daného serveru z hlediska bezpečnosti. Takové informace o aktivitě uvedených serverů, připravené s ohledem na kontext, umožňují detektorům a klasifikátorům strojového učení Stealthwatch přesně předpovědět úroveň rizika spojeného s komunikacemi s takovými servery.
Zobrazit dostupné mapy lze .
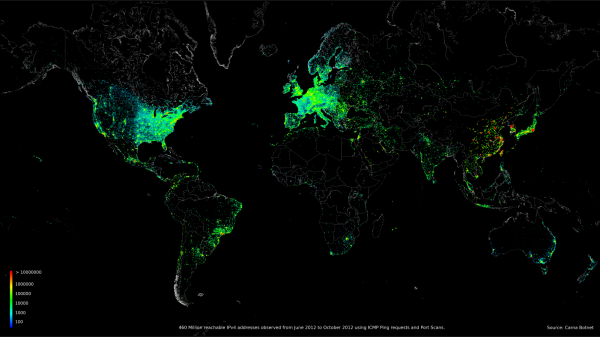
Mapa světa, která ukazuje 460 milionů IP adresy
Nyní se síť učí a chrání vaši síť.
Konečně nalezeno lék na vše?
Žiaľ, nie. Zkušenosti s tímto systémem říkají, že existují 2 globální problémy.
Problém 1. Cena. Celá síť je nasazena na systému Cisco. To je dobré i špatné. Dobrá stránka je, že se nemusíte obtěžovat a instalovat spoustu záchytných zařízení jako D-Link, MikroTik atd. Špatná stránka – obrovské náklady systému. Vzhledem k ekonomické situaci ruského podnikání si to v současné době může dovolit pouze finančně zabezpečený vlastník velké firmy nebo banky.
Problém 2. Vzdělávání. Napsal jsem v článku, že doba učení neuronové sítě není uvedena, ale ne proto, že by nebyla, ale proto, že se neustále učí a nemůžeme předpovědět, kdy se to naučí. Samozřejmě existují nástroje matematické statistiky (vezměte stejnou formulaci kritéria konvergence Pearson), ale to jsou polovičaté kroky. Získáváme pravděpodobnost filtrování provozu, a to za podmínky, že byl útok již zvládnut a znám.
Napriek týmto dvom problémam sme dosiahli veľký pokrok v oblasti informačnej bezpečnosti ako celku a ochrany siete osobitne. Tento fakt môže byť motivujúcim faktorom na štúdium sieťových technológií a neurónových sietí, ktoré sú v súčasnosti veľmi perspektívnym smerom.
Zdroj: habr.com
