

V posledných niekoľkých rokoch Cisco aktívne propaguje novú architektúru pre výstavbu dátových sietí v dátových centrách — Application Centric Infrastructure (alebo ACI). Niektorí sú už s ňou oboznámení. Iní ju dokonca stihli implementovať vo svojich firmách, vrátane Ruska. Pre väčšinu IT odborníkov a vedúcich pracovníkov IT je však ACI zatiaľ buď nejasná skratka, alebo len úvaha o budúcnosti.
V tomto článku sa pokúsime túto budúcnosť priblížiť. Povieme o hlavných architektonických komponentoch ACI a ilustrujeme spôsob jej praktického využitia. Okrem toho v najbližšej dobe zorganizujeme názornú demonštráciu fungovania ACI, na ktorú sa môže zaregistrovať každý zaujímavý IT odborník.
Viac informácií o novej architektúre výstavby siete bude možné získať v Petrohrade v máji 2019. Všetky podrobnosti – na . Prihláste sa!
Pozadie
Tradičným a najpopulárnejším modelom stavby siete je troj-úrovňový hierarchický model: jadro → distribúcia (agregácia) → prístup. Po mnoho rokov bol tento model etalónom, pod ktorý výrobcovia vydávali rôzne sieťové zariadenia s príslušnou funkciou.
Kedysi, keď boli informačné technológie akousi potrebnou (a, úprimne povedané, nie vždy žiadanou) súčasťou biznisu, tento model bol pohodlný, pomerne statický a spoľahlivý. Avšak teraz, keď sú IT jedným z motorov rozvoja biznisu a v mnohých prípadoch aj samotným biznisom, statickosť tohto modelu začala spôsobovať veľké problémy.
Súčasný biznis generuje veľké množstvo rôznych zložitých požiadaviek na sieťovú infraštruktúru. Od časového plánu naplnenia týchto požiadaviek závisí priamo úspešnosť biznisu. Meškanie v takýchto podmienkach je neprípustné a klasický model výstavby siete často nedokáže včas uspokojiť všetky obchodné potreby.
Napríklad, vznik nového zložitých obchodných aplikácií si vyžaduje, aby sieťoví administrátori vykonávali množstvo rutinných operácií na veľkom počte rôznych sieťových zariadení na rôznych úrovniach. Okrem toho, že to zaberá veľa času, zvyšuje to aj riziko chyby, ktorá môže viesť k vážnemu výpadku IT služieb a následne k finančným stratám.
Jadrom problému nie sú ani tak termíny alebo zložitosti požiadaviek. Ide o to, že tieto požiadavky je potrebné "prekladať" z jazyka obchodných aplikácií do jazyka sieťovej infraštruktúry. Ako je známe, každý preklad je vždy čiastočná strata významu. Keď vlastník aplikácie hovorí o logike fungovania svojej aplikácie, sieťový administrátor chápe súbor VLAN-ov, Access list-ov na desiatkach zariadení, ktoré je potrebné udržiavať, aktualizovať a dokumentovať.
Nadobudnuté skúsenosti a neustála komunikácia so zákazníkmi umožnili spoločnosti Cisco navrhovať a zavádzať nové princípy budovania sieťovej infraštruktúry dátových centier, ktoré vyhovujú súčasným trendom a zakladajú sa predovšetkým na logike obchodných aplikácií. Odtiaľ pochádza názov — Application Centric Infrastructure.
Architektúra ACI.
Architektúru ACI je najlepšie chápať nielen z fyzického, ale aj z logického hľadiska. Je založená na modeli automatizovaných politík, ktorých objekty na najvyššej úrovni môžeme rozdeliť na nasledujúce komponenty:
- Sieť s prepinákmi Nexus.
- Klaster kontrolérov APIC;
- Profily aplikácií;
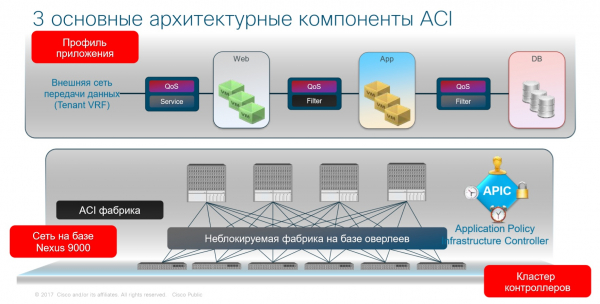
Pozrime sa na každú úroveň podrobnejšie – pričom prechádzame od jednoduchého k zložitému.
Sieť s prepinákmi Nexus.
Sieť v ACI fabrike sa podobá na tradičný hierarchický model, ale je postavená oveľa jednoduchšie. Pre organizáciu siete sa využíva model Leaf-Spine, ktorý sa stal bežným prístupom pri realizácii sietí novej generácie. Tento model sa skladá z dvoch úrovní: Spine a Leaf.
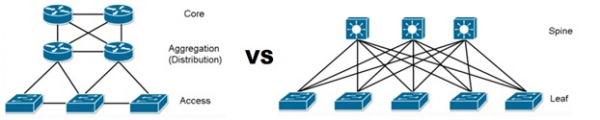
Úroveň Spine je zodpovedná len za výkon. Celkový výkon Spine prepínačov sa rovná výkonu celej fabriky, preto je na tejto úrovni potrebné používať prepínače s portami 40G alebo vyššie.
Spine switche sa pripájajú ku všetkým spínacím zariadeniam nasledujúcej úrovne: Leaf switchom, ku ktorým sú pripojené koncové hostiteľské zariadenia. Hlavnou úlohou Leaf switchov je portová kapacita.
Takto sa ľahko riešia otázky škálovania: ak potrebujeme zvýšiť priepustnosť fabriky, pridáme Spine switche, a ak potrebujeme zvýšiť portovú kapacitu – Leaf.
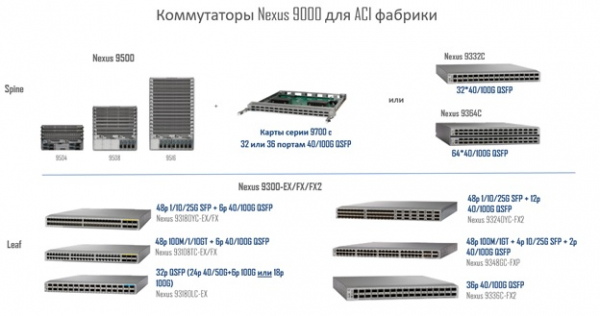
Pre obe úrovne sa používajú switche série Cisco Nexus 9000, ktoré sú pre Cisco hlavným nástrojom na budovanie sietí dátových centier bez ohľadu na ich architektúru. Pre úroveň Spine sa používajú switche Nexus 9300 alebo Nexus 9500, a pre Leaf iba Nexus 9300.
Modelová rada switchov Nexus, ktoré sa používajú vo fabrikách ACI, je uvedená na obrázku nižšie.
Klastra kontrolérov APIC (Application Policy Infrastructure Controller)
APIC kontroléry predstavujú špecializované fyzické servery, pričom pre malé nasadenia je povolené použiť klaster z jedného fyzického APIC kontroléra a dvoch virtuálnych.
Kontroléry APIC vykonávajú funkcie správy a monitorovania. Dôležité je, že kontroléry sa nikdy nezúčastňujú na prenose dát, t.j. aj keby všetky kontroléry klastru zlyhali, stabilita siete to vôbec neovplyvní. Tiež je potrebné poznamenať, že pomocou APIC-ov spravuje administrátor všetky fyzické a logické prostriedky fabriky, a na vykonanie akýchkoľvek zmien sa už nemusí pripájať k danému zariadeniu, pretože v ACI sa používa jediný kontrolný bod.
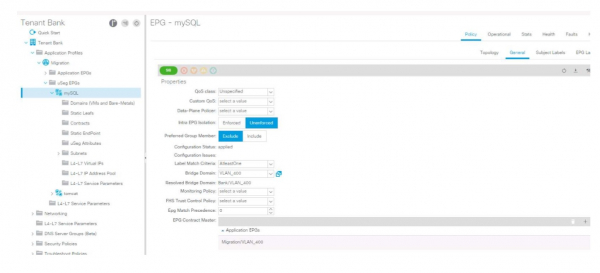
Teraz prejdeme k jednej z hlavných súčastí ACI – profilom aplikácií.
Profil aplikácie (Application Network Profile) – je logický základ ACI. Práve profily aplikácií určujú politiky interakcie medzi všetkými sieťovými segmentmi a opisujú samotné sieťové segmenty. ANP umožňuje abstrahovať od fyzickej úrovne a v podstate predstaviť, ako by mala byť organizovaná interakcia medzi rôznymi segmentmi siete z pohľadu aplikácie.
Profil aplikácie sa skladá z skupín pripojení (End-point groups – EPG). Skupina pripojení je logická skupina hostiteľov (virtuálnych strojov, fyzických serverov, kontajnerov atď.), ktoré sa nachádzajú v jednom zabezpečenom segmente (nie v sieti, ale špecificky v zabezpečení). Koncové hosty, ktoré patrí do určitej EPG, môžu byť definované množstvom kritérií. Zvyčajne sa používajú nasledujúce:
- Fyzický port
- Logický port (skupina portov na virtuálnom prepínači)
- VLAN ID alebo VXLAN
- IP adresa alebo IP podsieť
- Atribúty servera (názov, lokalita, verzia OS atď.)
Na interakciu rôznych EPG je určená entita, ktorá sa nazýva kontrakty. Kontrakt určuje vzťahy medzi rôznymi EPG. Inými slovami, kontrakt určuje, akú službu jedna EPG poskytuje druhej EPG. Napríklad vytvoríme kontrakt, ktorý umožňuje prenos dát protokolom HTTPS. Následne týmto kontraktom spojíme napríklad EPG Web (skupina webových serverov) a EPG App (skupina aplikačných serverov), a po tom môžu tieto dve koncové skupiny vymieňať dáta prostredníctvom protokolu HTTPS.
Na obrázku nižšie je opísaný príklad nastavenia spojenia rôznych EPG prostredníctvom kontraktov v rámci jedného ANP.
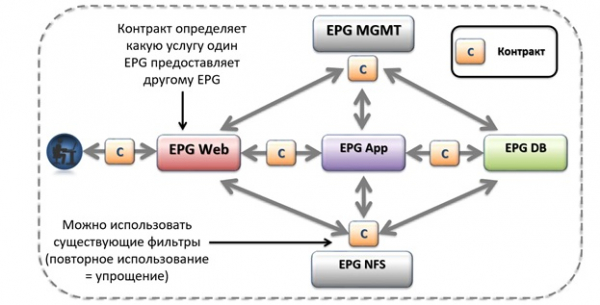
Profilov aplikácií v rámci ACI fabriky môže byť akékoľvek množstvo. Okrem toho, kontrakty nie sú viazané na konkrétny profil aplikácie, môžu sa (a majú) používať na spojenie EPG v rôznych ANP.
V podstate každá aplikácia, pre ktorú je v nejakej forme potrebná sieť, je popísaná vlastným profilom. Napríklad na schéme hore je uvedená štandardná architektúra trojvrstvovej aplikácie, skladajúcej sa z N-štíh serverov vonkajšieho prístupu (Web), aplikačných serverov (App) a databázových serverov (DB), ako aj sú popísané pravidlá interakcie medzi nimi. V tradičnej sieťovej infraštruktúre by to bol súbor pravidiel, zapísaných na rôznych zariadeniach infraštruktúry. V architektúre ACI opisujeme tieto pravidlá v rámci jedného profilu aplikácie. ACI, pomocou profilu aplikácie, umožňuje výrazne zjednodušiť vytváranie veľkého počtu nastavení na rôznych zariadeniach, skupinovaním všetkých do jedného profilu.
Na obrázku nižšie je znázornený viac realistický príklad. Profil aplikácie Microsoft Exchange, vykonaný z niekoľkých EPG a kontraktov.
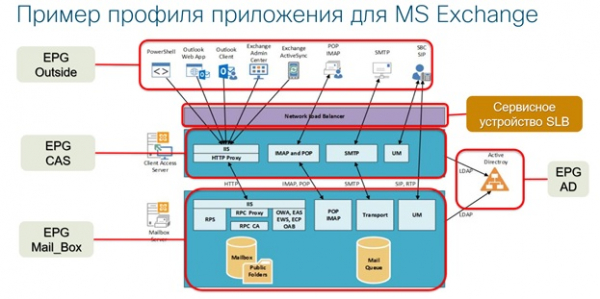
Centrálny manažment, automatizácia a monitorovanie sú jednou z kľúčových výhod ACI. ACI továreň zbavuje administrátorov rutinných úloh pri vytváraní množstva pravidiel na rôznych prepínačoch, smerovačoch a bránach (pri čom klasická ručná metóda nastavenia je povolená a môže byť použitá). Nastavenia profilov aplikácií a iných objektov ACI sa automaticky uplatňujú v celej ACI továrni. Aj pri fyzickom prepojení serverov na iné porty prepínačov továrne nie je potrebné duplikovať nastavenia zo starých prepínačov na nové a čistiť nepotrebné pravidlá. Na základe kritérií priradenia hostiteľa k EPG, továreň tieto nastavenia vykoná automaticky a automaticky vyčistí nepoužívané pravidlá.
Integrované bezpečnostné politiky ACI sú realizované na princípe bielych zoznamov, t.j. to, čo nie je výslovne povolené, je predpokladane zakázané. V kombinácii s automatickou aktualizáciou konfigurácií sieťového zariadenia (odstránenie „zabudnutých“ nepoužívaných pravidiel a povolení) tento prístup významne zvyšuje celkovú úroveň bezpečnosti siete a zužuje plochu potenciálneho útoku.
ACI umožňuje organizovať sieťovú interakciu nielen virtuálnych strojov a kontajnerov, ale aj fyzických serverov, hardvérových MSE a sieťového zariadenia tretích strán, čo robí ACI unikátnym riešením v súčasnosti.
Nový prístup spoločnosti Cisco k výstavbe siete prenosu dát na báze logiky aplikácií nie je len automatizácia, bezpečnosť a centralizované manažment. Je to tiež moderná horizontálne škálovateľná sieť, ktorá spĺňa všetky požiadavky súčasného podnikania.
Realizácia sieťovej infraštruktúry na báze ACI umožňuje všetkým oddeleniam podniku komunikovať rovnakým jazykom. Administrátor sa riadi len logikou fungovania aplikácie, v ktorej sú opísané požadované pravidlá a väzby. Rovnako tak sa logikou fungovania aplikácie riadia vlastníci a vývojári aplikácie, služba informačnej bezpečnosti, ekonómovia a vlastníci podnikov.
Takto spoločnosť Cisco v praxi realizuje koncept novej generácie siete dátového centra. Chcete sa o tom presvedčiť sami? Príďte na demonštráciu Application Centric Infrastructure v Petrohrade a pracujte so sieťou dátového centra budúcnosti už teraz.
Na podujatie sa môžete zaregistrovať .
Zdroj: habr.com
