

Nasleduje návod na nastavenie AWS MFA a následnú inštaláciu a konfiguráciu AWS CLI.
Bohužiaľ, túto povinnú procedúru som musel absolvovať počas polovice pracovného dňa. Aby ostatní neistší používateľia AWS 😉 ako ja neplytvali drahocenným časom na banálne, rozhodol som sa pripraviť návod.
Aj pre sandbox účet je nastavenie — to je zvyčajne povinná požiadavka. U nás to tak je.
Nastavenie MFA
- Nainštalujte
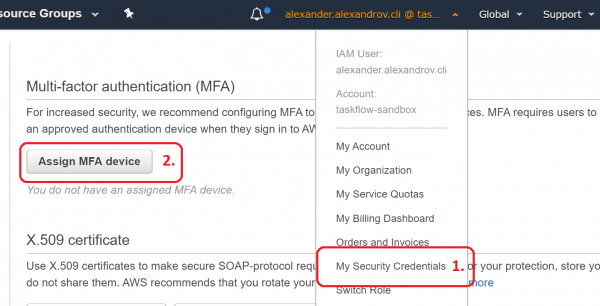
- Prejdite na
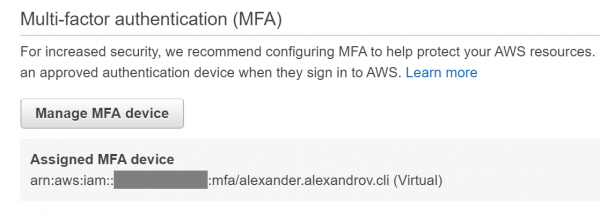
- -> Priradiť zariadenie MFA

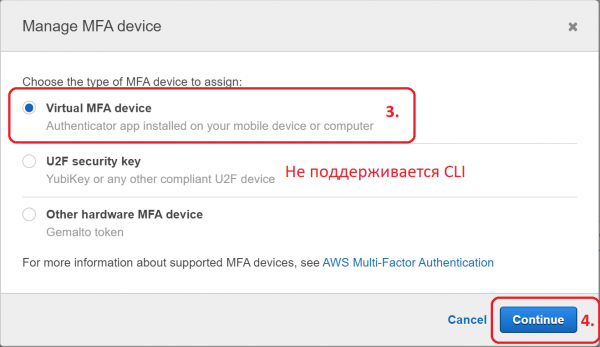
- Virtuálne zariadenie MFA

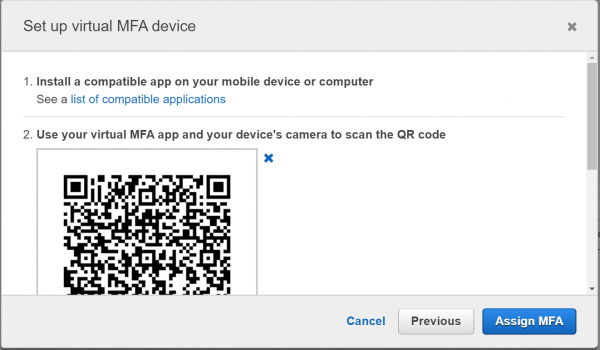
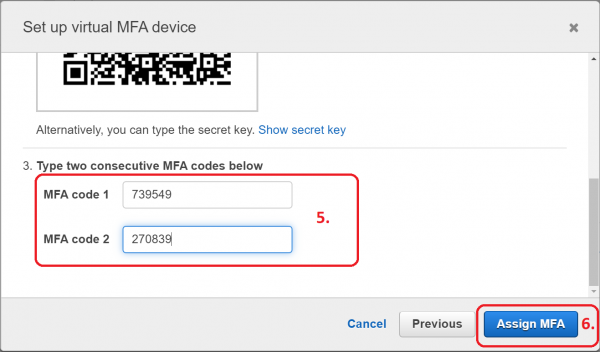
- Postupujte podľa pokynov na obrazovke


- Virtuálne zariadenie je pripravené

Inštalácia AWS CLI
Nastavenie pomenovaného profilu
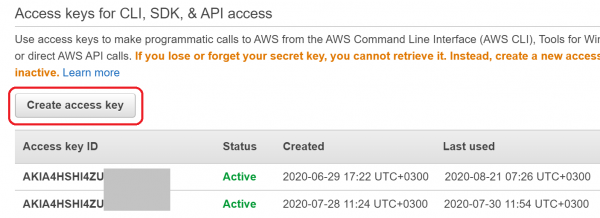
- -> Vytvoriť prístupový kľúč

- Skopírujte kľúč do schránky. Bude potrebný v nasledujúcom kroku.
$ aws configure --profile
AWS CLI cez MFA
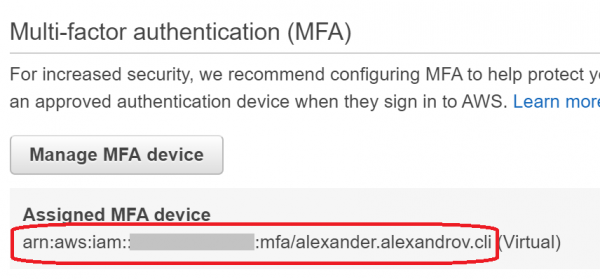
- Skopírujte ARN virtuálneho zariadenia

aws sts get-session-token --profile --serial-number --token-code
Jednorázový kód si treba zobrať z mobilnej aplikácie, ktorú ste nastavili predtým.- Príkaz vráti JSON, jednotlivé polia ktorého je potrebné vložiť do príslušných premenných prostredia AWS_ACCESS_KEY_ID, AWS_SECRET_ACCESS_KEY, AWS_SESSION_TOKEN.
Rozhodol som sa to automatizovať pomocou ~/ .bash_profile
Na spracovanie JSON tento skript vyžaduje .
#!/usr/bin/env bash

aws_login() {
    session=$(aws sts get-session-token "$@")
    echo "${session}"
    AWS_ACCESS_KEY_ID=$(echo "${session}" | jq -r '.Credentials.AccessKeyId')
    export AWS_ACCESS_KEY_ID
    AWS_SECRET_ACCESS_KEY=$(echo "${session}" | jq -r '.Credentials.SecretAccessKey')
    export AWS_SECRET_ACCESS_KEY
    AWS_SESSION_TOKEN=$(echo "${session}" | jq -r '.Credentials.SessionToken')
    export AWS_SESSION_TOKEN
}

alias aws-login-dev='aws_login --profile <имя dev профиля> --serial-number <ARN виртуального устройства> --token-code '
alias aws-login-prod='aws_login --profile <имя prod профиля> --serial-number <ARN виртуального устройства> --token-code '
Použitie:
$ aws-login-devDúfam, že tento návod vám pomôže vyhnúť sa zložitým blúdeniam v oficiálnej dokumentácii 😉
Zdroj: habr.com
