

Mnohé organizácie využívajú cloudové služby alebo presúvajú zariadenia do
dátových centrál. Čo má zmysel nechať v serverovni a ako najlepšie organizovať ochranu perimetra kancelárskej siete v takej situácii?
Kedysi všetko fungovalo na serveri.
Na začiatku rozvoja RuNetu väčšina spoločností riešila otázku s IT infraštruktúrou približne rovnakým spôsobom: vyčlenilo sa miesto, kde sa umiestnili klimatizačné zariadenia a kde sa sústredilo takmer všetko sieťové a serverové vybavenie.
Systémový administrátor nastavoval jeden alebo niekoľko serverov na FreeBSD, Linuxe, alebo OpenSolaris atď. A potom na tomto „majetku“ spúšťal potrebné služby: od webového servera, firemnej pošty až po zdieľanie súborov.
Keď spoločnosť rastie a vyvíja sa, nevyhnutne sa dostáva do situácie, keď serverovňa už nespĺňa požiadavky. Ak sú peniaze, je možné postaviť vlastné dátové centrum. Môže byť výhodnejšie prenajať si regály v komerčných dátových centrách. Kvalitné napájanie založené na DRUPS, priemyselný klimatizačný systém, kompletný tím úzko špecializovaných odborníkov — tieto veci sú málokedy dostupné v prípade kancelárskej serverovne.
Nasledovaním veľkého biznisu sa v povedomí vedenia stredných a malých firiem postupne deje prechod od psychológie „všetko si beriem so sebou“ a „môj dom — moja pevnosť“ k „oddať na stranu a netrápiť sa“.
Pre malé podniky sa takýmto variantom „na stranu“ stali poskytovatelia cloudových služieb. Ak bolo predtým pre spoločnosť so 40 zamestnancami mať vlastný poštový server niečím úplne samozrejmým, dnes služba od toho istého Googlu presúva na svoju stranu všetkých, ktorí predtým nepredstavovali prácu bez vlastného Sendmailu alebo Postfixu.
Veľkú pomoc v podobnom „presídlovaní“ poskytli virtuálne systémy. Ak pred ich príchodom bolo potrebné prepravovať fyzický server v celku alebo všetko nastavovať na novom „hardvéri“, teraz stačí preniesť obraz virtuálneho stroja.
Čo teda zostane v tej malej miestnosti s klimatizáciou?
Predovšetkým ide o sieťové zariadenia. Ako aktívne, tak aj pasívne. Často pod výrazom „serverová“ rozumieme krížový kabel s prebytkom sieťových zariadení. A pre takéto prípady nie je potrebná špeciálna miestnosť s robustným systémom klimatizácie, elektroenergiou a tak ďalej.
Druhá skupina zariadení, ktorú je zatiaľ ťažké odstrániť zo serverovne, sú brány
bezpečnosti.
Ale aké to sú brány? Ako bolo spomenuté vyššie, ak v nedávnej minulosti mal administrátor k dispozícii jeden alebo niekoľko serverov, kde mohol implementovať, čo mu srdce želalo, dnes už takáto luxusná možnosť nemusí existovať.
Ale potreba ochrany pred vonkajšími hrozbami nikam nezmizla. Môžete síce presunúť všetky služby a potrebné zariadenia do dátového centra a posielať prevádzku z takej brány do kancelárskej krížovej skriňovej cez zabezpečený kanál, napríklad cez VPN.
Takáto schéma na prvý pohľad vyzerá lákavo, keby len nezvýšila záťaž na existujúce kanály. Ak nemáte záujem platiť za hrubší kanál, to nie je presne to, čo potrebujete.
Iná možnosť — zakúpiť špecializované zariadenie na ochranu prevádzky, ktorého architektúra, vďaka úzkej orientácii, umožňuje vyhnúť sa mocným energeticky náročným a tepla vyžarujúcim komponentom.
„Zoologická záhrada“ nebude potrebná
Pri absencii klasickej serverovne je oveľa lepšie získať hneď niekoľko služieb "v-jednej-krabici", než rozširovať "zoologickú záhradu" v malej miestnosti, alebo dokonca v rámci malej krížovej skrine. Zároveň by toto riešenie malo byť cenovo dostupné, overené a mať normálnu podporu v ruštine.
Poznámka. Hovoríme teraz o veľmi malých, stredných a väčších kanceláriách. Veľké spoločnosti, ktoré budujú vlastné dátové centrá, zatiaľ nezohľadňujeme — v jednej článku "nie je možné obsiahnuť neuchopiteľné".
A na každú situáciu má Zyxel už riešenie, pritom v rámci jednej produktovej línie. Skrátka, "zoologická záhrada" nebude potrebná.
Brány bezpečnosti ZyWALL ATP
Už sme predtým hovorili o princípoch fungovania takýchto zariadení na príklade , Ich charakteristický rys spočíva v kombinácii firewallu s cloudovou bezpečnostnou službou Zyxel Cloud. Vďaka tomuto rozdeleniu úloh rieši ZyWALL ATP široké spektrum otázok okolo ochrany perimetra, aniž by vyžadoval dodatočné hardvérové zdroje.
Zoznam funkcií ochrany je veľmi bohatý (pozri tabuľku 1), vrátane nástrojov analytiky SecuReporter a Sandboxing — "pieskoviska" na predbežnú analýzu sťahovaného obsahu.
Je potrebné znovu zdôrazniť — v tomto prípade jednoducho prenášame služby z lokálnej kancelárie do cloudu. Všetko ostatné vykonáva Zyxel Cloud v anonymnom režime. Okrem pohodlia tento prístup zabezpečuje efektívnu ochranu pred hrozbami nultého dňa vďaka strojovému učeniu a výmene informácií medzi bránami ATP na celom svete. Na ochranu bola vybudovaná celá neurónová sieť.
: „Pri zistení neznámeho súboru Cloud Query rýchlo (v priebehu niekoľkých sekúnd) overí jeho hash kód v cloudovej databáze a určí, či je nebezpečný alebo nie. Na prevádzku tejto služby je potrebné minimum sieťových zdrojov, a preto neznižuje výkon zariadenia. Efektivitu ochrany pred hrozbami zabezpečuje používanie neustále aktualizovanej cloudovej databázy, ktorá obsahuje údaje o miliardách hrozieb. Cloud Query tiež urýchľuje prácu inteligentných funkcií detekcie nových hrozieb Zyxel Security Cloud, čím zvyšuje ochranu pred malvérom každého firewallu ATP.“
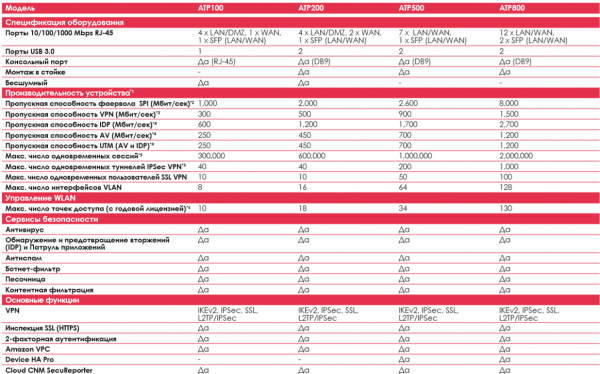
Tabuľka 1. Technické špecifikácie série ZyWALL ATP.
Poznámky:
(1) Skutočný výkon veľmi závisí od stavu siete a aktívnych aplikácií.
(2) Maximálna priepustnosť je založená na RFC 2544 (1,518-byte UDP packets).
(3) Zmeraná priepustnosť VPN je založená na RFC 2544 (1,424-byte UDP packets).
(4) AV a IDP metriky priepustnosti používajú priemyselné štandardné HTTP testovanie výkonu (1,460-byte HTTP packets). Testovanie sa vykonávalo v multithreaded režime.
(5) Pri meraní maximálneho počtu relácií bol použitý priemyselný štandardný nástroj — IXIA IxLoad testing tool.
(6) Výsledky testu rýchlosti pripojenia s 1Gbps WAN boli vykonávané v reálnych podmienkach a môžu mať malé odchýlky v závislosti od kvality kanála.
(7): Po uplynutí platnosti Gold Pack budú podporované len 2 AP.
(8): Funkcie môžete aktivovať alebo rozšíriť zakúpením ďalších licencií na služby Zyxel.
Venujte pozornosť podporovanému súboru VPN služieb. Takmer všetko potrebné na spojenie so sídlom alebo domácou kanceláriou je už 'v jednom balení', preto môžete toto zariadenie s dôverou odporučiť ako koncový bod pre pobočky, ako aj na podporu práce na diaľku.
Riešenia pre malé kancelárie
Malé kancelárie môžeme z gruntu rozdeliť na dve skupiny: samostatné podniky a pobočky veľkých spoločností.
Samostatné podniky sú nedávno vznikajúce podniky a tie, ktoré majú osud byť malými. Napríklad dizajnérske štúdiá, architektonické kancelárie, redakcie menších médií a podobne. Takéto obchodné subjekty často využívajú cloudové služby, minimálne e-mail a zdieľanie súborov.
Pobočky väčších organizácií — pre nich je dôležité mať stabilné spojenie s centrálnou kanceláriou. Všetko ostatné sa nachádza v 'Centrále'.
Často takéto 'malé' podniky potrebujú jednoduché rozhranie na správu. Sieťový administrátor zo sídla má často obmedzené možnosti rýchlo sa presunúť do vzdialených miest na riešenie problémov v novej pobočke. Miestne malé firmy takúto možnosť vôbec nemajú. Musia sa spoliehať na 'prichádzajúceho administrátora'. Pre takéto prípady je potrebné spravovanie na princípe 'čím jednoduchšie — tým spoľahlivejšie'.
Pre malé kancelárie má zmysel použiť modely ZyWALL ATP100 a ZyWALL ATP200.
Sieťový brána
ATP100 predaja .
ATP200Obrázok 1. ZyWALL ATP100.
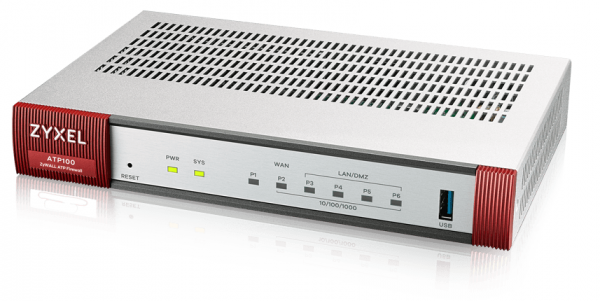
Z konštrukčných vlastností: ATP100 a ATP200 sú bezventilátorové modely. Prečo je to dobré: po prvé, nie je žiaden hluk, po druhé, nie je potrebné meniť ventilátor. V situácii s 'prichádzajúcim administrátorom' je to dosť dôležitý parameter.
Obrázok 2. ZyWALL ATP200.
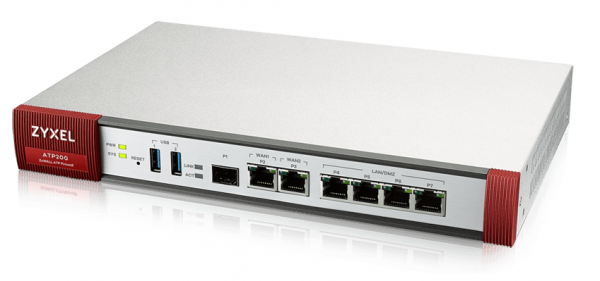
Model ATP200 podporuje dva porty WAN a môže sa pripájať k dvom nezávislým linkám, napríklad od rôznych poskytovateľov.
Model ATP200 podporuje dva porty WAN a môže sa pripájať k dvom nezávislým linkám, napríklad od rôznych poskytovateľov.
Ako bolo povedané vyššie, pre malú kanceláriu je najdôležitejšie po stabilnom dodaní elektriny stabilné pripojenie. Bohužiaľ, miestni poskytovatelia nie vždy môžu zaručiť absenciu výpadkov. Treba hľadať záložné možnosti.
DÔLEŽITÉ! Okrem špeciálnych WAN portov majú modely ATP aj USB porty, ku ktorým môžete pripojiť USB modem a používať ho ako WAN. Táto možnosť je dostupná pre všetky ATP.
Ak má zariadenie SFP port, môžete ho tiež využiť ako WAN. Táto funkcia je dostupná pre všetky ATP.
Toto je taký tip od spoločnosti Zyxel.
Stredné firmy
Pre stredné firmy má Zyxel svoj zaujímavý „hardware“ —
Toto je brána novej generácie s rozšírenou ochranou proti vyvíjajúcim sa hrozbám.
Medzi zaujímavé vlastnosti patrí:
7 konfigurovateľných portov umožňuje flexibilné nastavenie, napríklad 2 WAN, 2 DMZ a 3 LAN porty pri pripojení 3 samostatných VLAN pre vnútorné použitie. K dispozícii je tiež 1 SFP port.
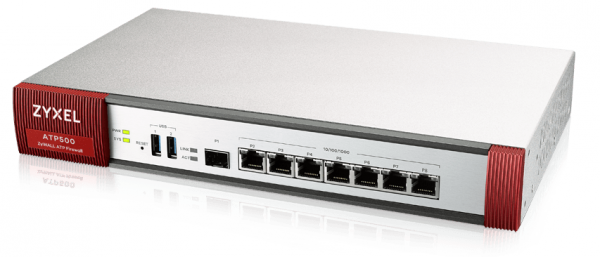
Obrázok 3. ZyWALL ATP500.
Je možnosť fungovania v režime vysoce dostupného klasteru Device HA Pro z dvoch ZyWALL ATP500. Ak jeden nie je v prevádzke, druhý stále zabezpečuje pripojenie.
Využitím funkcií ATP500 na „plný úväzok“ môžete získať flexibilné,
vysoko spoľahlivé, bezpečné pripojenie s externým svetom alebo k jednotlivému uzlu, napríklad,
centrálnej kancelárii.
Väčšie kancelárie
Pre nich sa odporúča najvýkonnejšia varianta tejto línie — ATP800.
Tento model má slušný počet portov: 12 RJ-45 a 2 SFP, všetky môžu byť nakonfigurované do režimu WAN, LAN alebo DNZ, čo umožňuje využiť niekoľko WLAN, zorganizovať niekoľko DMZ a ešte zostane možnosť urobiť výstup do vonkajšej siete pre zložitú vnútornú infraštruktúru. Je vhodný pre pomerne veľké kancelárie s rozvinutou sieťou a vysokými požiadavkami na bezpečnosť a rozdelenie prístupu.
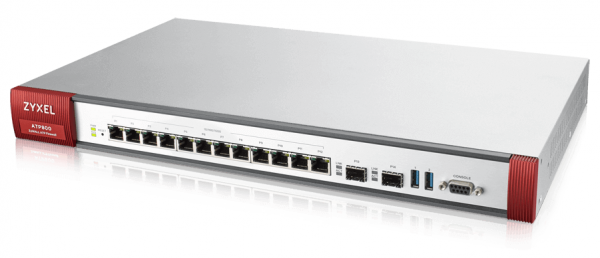
Obrázok 4. ZyWALL ATP800.
Stojí za zmienku, že tento model sa odporúča zakúpiť s tendenciou "na rast". Ak sa plánuje rast firmy, napríklad rozvoj miestnej siete obchodov, má zmysel hneď kúpiť silnejší model, aby ste dvakrát neutratili peniaze.
Ako vidíme, aj v najspartánskejších podmienkach je možné zabezpečiť dobrú úroveň ochrany, odolnosti a flexibility v práci.
Technická podpora, rady, diskusie, novinky, akcie a oznámenia — k nám na Telegram!
Užitočné odkazy
Zdroj: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish