

Pracovná stanica používateľa je najzraniteľnejším miestom infraštruktúry z pohľadu informačnej bezpečnosti. Používatelia môžu dostávať na pracovný e-mail správy, ktoré sa zdajú byť z bezpečného zdroja, ale obsahujú odkazy na infikované webové stránky. Môže sa stať, že si niekto stiahne užitočnú aplikáciu z neznámeho miesta. Možno si predstaviť niekoľko desiatok scenárov, ako môže škodlivý softvér preniknúť na interné firemné zdroje prostredníctvom používateľov. Preto si pracovné stanice vyžadujú zvýšenú pozornosť, a v článku sa dozviete, odkiaľ a aké udalosti sledovať na identifikáciu útokov.
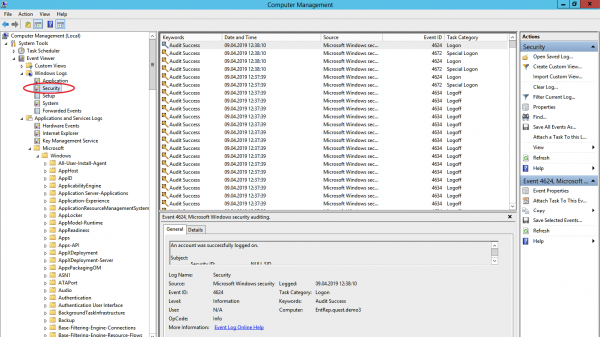
Na identifikáciu útoku v čo najskoršej fáze sú v operačnom systéme Windows tri užitočné zdroje udalostí: bezpečnostný denník udalostí, systémový monitorovací denník a denníky Power Shell.
Bezpečnostný denník udalostí (Security Log)
Toto je hlavné miesto na uchovávanie systémových logov bezpečnosti. Ukladajú sa sem udalosti prihlásenia/odhlásenia používateľov, prístup k objektom, zmeny politík a iné aktivity súvisiace s bezpečnosťou. Samozrejme, len ak je nastavená príslušná politika.
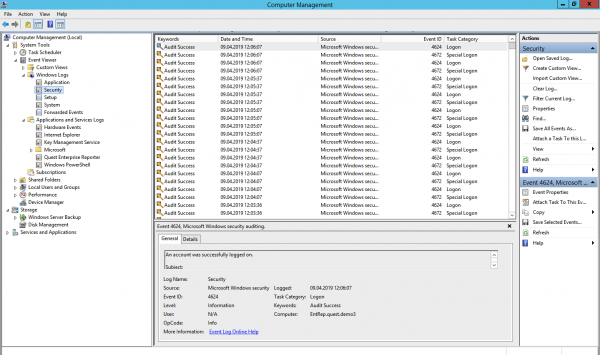
Preberanie používateľov a skupín (udalosti 4798 a 4799). Škodlivý softvér na začiatku útoku často prehľadáva miestne užívateľské účty a miestne skupiny na pracovnej stanici, aby našiel prihlasovacie údaje pre svoje nekalé praktiky. Tieto udalosti pomôžu odhaliť škodlivý kód skôr, než sa posunie ďalej a, využívajúc získané údaje, sa rozšíri na ďalšie systémy.
Vytvorenie miestneho účtu a zmeny v miestnych skupinách (udalosti 4720, 4722–4726, 4738, 4740, 4767, 4780, 4781, 4794, 5376 a 5377). Útok môže tiež začínať, napríklad, pridaním nového používateľa do skupiny miestnych administrátorov.
Pokusy o prihlásenie s miestnym účtom (udalost 4624). Poctiví používatelia sa prihlasujú s doménovým účtom a zistenie prihlásenia pod miestnym účtom môže znamenať začiatok útoku. Udalosť 4624 zahŕňa aj prihlásenia pod doménovým účtom, preto je potrebné pri spracovaní udalostí filtrovať tie, v ktorých sa doména líši od mena pracovnej stanice.
Pokús o prihlásenie so zadaným účtom (udalost 4648). Toto sa stáva, keď je proces spustený v režime „Spustenie ako“ (run as). V normálnom pracovnom režime by sa to nemalo diať, takže takéto udalosti by mali byť pod kontrolou.
Zamknutie/odblokovanie pracovnej stanice (udalosti 4800-4803). Medzi podozrivé udalosti možno zaradiť akékoľvek činnosti, ktoré sa uskutočnili na zamknutej pracovnej stanici.
Zmeny konfigurácie firewallu (udalosti 4944-4958). Je zrejmé, že pri inštalácii nového softvéru sa môžu meniť nastavenia konfigurácie firewallu, čo môže spôsobiť falošné poplachy. Väčšinou nie je potrebné kontrolovať takéto zmeny, ale určite nie je na škodu o nich vedieť.
Pripojenie zariadení Plug’n’play (udalosti 6416 a iba pre Windows 10). Na to je dôležité dávať pozor, ak používatelia zvyčajne nepripojujú nové zariadenia k pracovnej stanici, a tu zrazu — pripojili.
Windows obsahuje 9 kategórií auditu a 50 subkategórií na jemné nastavenie. Minimálny súbor subkategórií, ktorý stojí za to aktivovať v nastaveniach:
Prihlásenie/odhlásenie
- Prihlásenie;
- Odhlásenie;
- Zamknutie účtu;
- Iné udalosti prihlásenia/odhlásenia.
Správa účtov
- Správa používateľských účtov;
- Správa bezpečnostných skupín.
Zmena politiky
- Zmena politiky auditu;
- Zmena politiky autentifikácie;
- Zmena politiky autorizácie.
Systémový monitor (Sysmon)
Sysmon je vstavaný nástroj vo Windows, ktorý dokáže zaznamenávať udalosti do systémového denníka. Zvyčajne je potrebné ho nainštalovať osobitne.
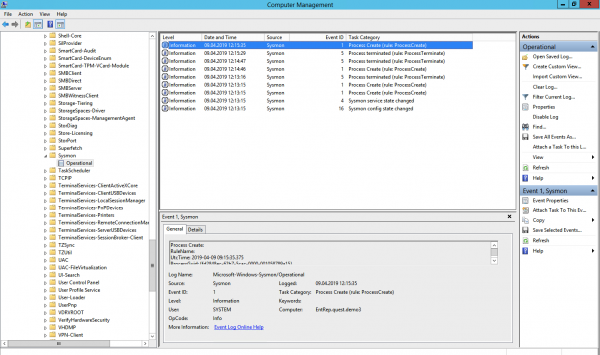
Tieto isté udalosti je v zásade možné nájsť v denníku bezpečnosti (ak zapnete potrebnú politiku auditu), ale Sysmon poskytuje viac podrobností. Aké udalosti je možné získať zo Sysmon?
Vytvorenie procesu (ID udalosti 1). Systémový denník udalostí zabezpečenia tiež môže povedať, kedy sa spustil nejaký *.exe a dokonca ukáže jeho názov a cestu spustenia. Ale na rozdiel od Sysmon nemôže zobraziť hash aplikácie. Zlomyseľný softvér sa môže nazývať dokonca neškodne notepad.exe, ale práve hash ho odhalí.
Sieťové pripojenia (ID udalosti 3). Je zrejmé, že sieťových pripojení je veľa a všetky sa nedajú sledovať. Ale je dôležité vziať do úvahy, že Sysmon na rozdiel od toho istého bezpečnostného denníka dokáže priradiť sieťové pripojenie k poliam ProcessID a ProcessGUID, ukazuje port a IP adresy zdroj a príjemcu.
Zmeny v systémovom registri (ID udalosti 12-14). Najjednoduchší spôsob, ako sa pridať do automatického spustenia, je zaregistrovať sa v registri. Security Log to vie, ale Sysmon ukáže, kto vykonal zmeny, kedy, odkiaľ, ID procesu a predchádzajúcu hodnotu kľúča.
Vytvorenie súboru (ID udalosti 11). Sysmon, na rozdiel od Security Log, ukáže nielen umiestnenie súboru, ale aj jeho názov. Samozrejme, že všetko sa nedá sledovať, ale audit určitých adresárov je možný.
A teraz to, čo v politikách Security Log nie je, ale v Sysmon je:
Zmena času vytvorenia súboru (ID udalosti 2). Niektoré malvérové programy môžu meniť dátum vytvorenia súboru, aby ho skryli z reportov s nedávno vytvorenými súbormi.
Načítanie ovládačov a dynamických knižníc (ID udalostí 6-7). Sledovanie načítania v pamäti DLL a ovládačov zariadení, kontrola digitálneho podpisu a jeho platnosti.
Vytvorenie vlákna v bežiacom procese (ID udalosti 8). Jedna z foriem útoku, na ktorú je potrebné dávať pozor.
Udalosti RawAccessRead (ID udalosti 9). Operácie čítania z disku pomocou “.”. Vo väčšine prípadov by sa taká aktivita mala považovať za nenormálnu.
Vytvorenie pomenovanej súborovej streamy (ID udalosti 15). Udalosť sa registruje, keď sa vytvorí pomenovaná súborová stream, ktorá generuje udalosti s hashom obsahu súboru.
Vytvorenie named pipe a pripojenia (ID udalostí 17-18). Sledovanie škodlivého kódu, ktorý komunikuje s inými komponentmi cez named pipe.
Aktivity WMI (ID udalosti 19). Registrácia udalostí, ktoré sa generujú pri prístupe k systému prostredníctvom protokolu WMI.
Na ochranu samotného Sysmon je potrebné sledovať udalosti s ID 4 (zastavenie a spustenie Sysmon) a ID 16 (zmena konfigurácie Sysmon).
Žurnály Power Shell
Power Shell je mocný nástroj na správu infraštruktúry Windows, preto sú šance, že útočník si vyberie práve jeho. Na získanie údajov o udalostiach Power Shell môžete použiť dva zdroje: Windows PowerShell log a Microsoft-WindowsPowerShell / Operational log.
Windows PowerShell log
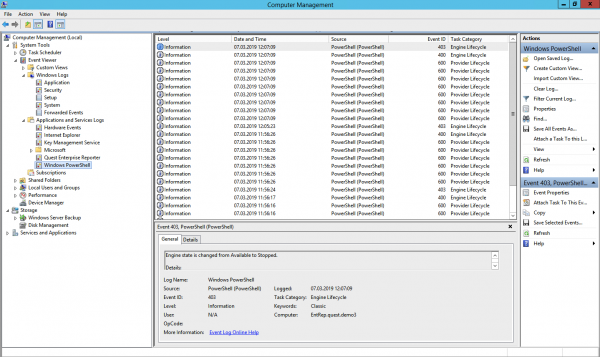
Načítaný poskytovateľ údajov (ID udalosti 600). Poskytovatelia PowerShell sú programy, ktoré slúžia ako zdroj dát pre PowerShell na ich prezeranie a správu. Napríklad medzi vstavanými poskytovateľmi môžu byť systémové premenné Windows alebo systémový register. Je potrebné sledovať vznik nových poskytovateľov, aby sa včas odhalila nebezpečná aktivita. Napríklad ak vidíte, že medzi poskytovateľmi sa objavil WSMan, znamená to, že bol zahájený vzdialený PowerShell seans.
Microsoft-WindowsPowerShell / Operačný denník (alebo MicrosoftWindows-PowerShellCore / Operačný v PowerShell 6)
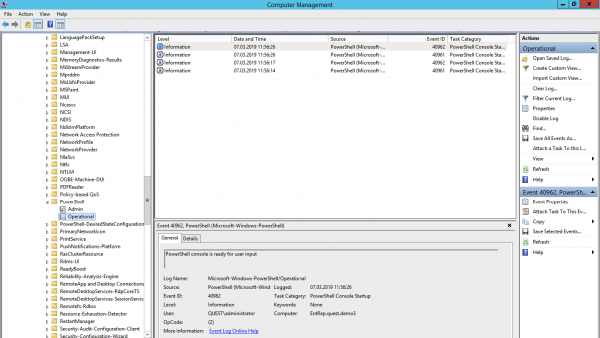
Zaznamenávanie modulov (ID udalosti 4103). V udalostiach sú uložené informácie o každému vykonanému príkazu a parametroch, s ktorými bol vyvolaný.
Zaznamenávanie blokovania skriptov (ID udalosti 4104). Zaznamenávanie blokovania skriptov ukazuje každý vykonaný blok kódu PowerShell. Aj keď sa útočník pokúsi skryť príkaz, tento typ udalosti zobrazí skutočne vykonaný príkaz PowerShell. Ešte v tomto type udalosti môžu byť zaznamenané niektoré vykonávané nízkoúrovňové volania API, tieto udalosti sa zvyčajne zapisujú ako Verbose, ale ak sa v bloku kódu použije podozrivý príkaz alebo skript, bude registrovaný ako s kritickosťou Warning.
Všimnite si, že po nastavení nástroja na zber a analýzu týchto udalostí bude potrebný ďalší čas na ladenie na zníženie počtu falošných poplachov.
Podeľte sa v komentároch o to, aké logy zbierate pre audit informačnej bezpečnosti a aké nástroje na to používate. Jedným z našich zameraní sú riešenia na audit udalostí informačnej bezpečnosti. Pre riešenie úlohy zberu a analýzy logov vám môžeme odporučiť pozrieť sa na , ktorý dokáže komprimovať uložené dáta s pomerom 20:1, a jeden jeho nainštalovaný exemplár dokáže spracovať až 60000 udalostí za sekundu z 10000 zdrojov.
Zdroj: habr.com
