

Vitajte pri druhej publikácii cyklu článkov venovanému Cisco ISE. V prvej boli uvedené výhody a rozdiely riešení Network Access Control (NAC) od štandardných AAA, jedinečnosť Cisco ISE, architektúra a proces inštalácie produktu.
V tomto článku sa hlbšie ponoríme do vytvárania účtov, pridávania LDAP serverov a integrácie s Microsoft Active Directory, ako aj do nuáns pri práci s PassiveID. Pred čítaním dôrazne odporúčam oboznámiť sa s .
1. Trochu terminológie
Identita používateľa je účet používateľa, ktorý obsahuje informácie o používateľovi a formuje jeho poverenia na prístup do siete. Nasledujúce parametre sú zvyčajne uvedené v identite používateľa: meno používateľa, e-mailová adresa, heslo, opis účtu, skupina používateľov a rola.
Skupiny používateľov sú skupiny používateľov — to je súbor jednotlivých používateľov, ktorí majú spoločný súbor privilégií, ktoré im umožňujú pristupovať k určitému súboru služieb a funkcií Cisco ISE.
Skupiny identít používateľov — prednastavené skupiny používateľov, ktoré už majú určité informácie a roly. Nasledujúce skupiny identít používateľov existujú predvolene, do ktorých je možné pridávať používateľov a skupiny používateľov: Zamestnanec, SponsorAllAccount, SponsorGroupAccounts, SponsorOwnAccounts (sponzorské účty na správu hosťovského portálu), Hosť, AktivovanýHosť.
Rola používateľa — rola používateľa je súbor povolení, ktoré určujú, aké úlohy môže používateľ vykonávať a k akým službám môže pristupovať. Často je rola používateľa spojená so skupinou používateľov.
Navyše, každý používateľ a skupina používateľov má dodatočné atribúty, ktoré umožňujú vyčleniť a podrobnejšie definovať daného používateľa (skupinu používateľov). Viac informácií nájdete v .
2. Vytváranie miestnych používateľov
1) V Cisco ISE je možnosť vytvoriť miestnych používateľov a používať ich v politike prístupu alebo im dokonca priradiť rolu administrácie produktu. Vyberte Správa → Správa identity → Identity → Používatelia → Pridať.
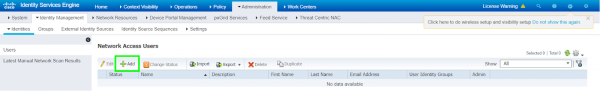 Obrázok 1. Pridanie miestneho používateľa do Cisco ISE
2) V zobrazenom okne vytvorte miestneho používateľa, nastavte mu heslo a ďalšie jasné parametre.
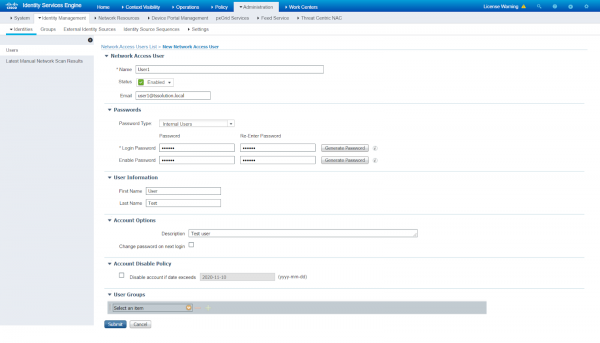 Obrázok 2. Vytvorenie miestneho používateľa v Cisco ISE
3) Používateľov je možné aj importovať. Na tej istej karte Administrácia → Správa identity → Identity → Používatelia vyberte možnosť Importovať a nahrajte csv alebo txt súbor s používateľmi. Na získanie šablóny vyberte Vytvoriť šablónu, potom ju vyplňte informáciami o používateľoch v požadovanom formáte.
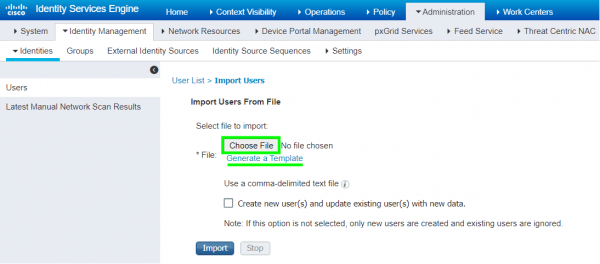 Obrázok 3. Import používateľov do Cisco ISE
3. Pridanie LDAP serverov
Pripomínam, že LDAP je populárny protokol aplikačnej úrovne, ktorý umožňuje získavať informácie, vykonávať autentifikáciu, vyhľadávať účty v adresároch LDAP serverov, pracuje na porte 389 alebo 636 (SSL). Jasnými príkladmi LDAP serverov sú Active Directory, Sun Directory, Novell eDirectory a OpenLDAP. Každý záznam v adresári LDAP je definovaný DN (Distinguished Name) a na vytvorenie politiky prístupu je potrebné načítani (retrieval) účty, používateľské skupiny a atribúty.
V Cisco ISE je možné nakonfigurovať prístup k mnohým LDAP serverom, čím sa realizuje redundancia. V prípade, že primárny LDAP server nie je dostupný, ISE sa pokúsi obrátiť na sekundárny a tak ďalej. Okrem toho, ak sú k dispozícii 2 PAN, je možné pre primárnu PAN nastaviť prioritný jeden LDAP a pre sekundárnu PAN iný LDAP.
ISE podporuje 2 typy vyhľadávania (lookup) pri práci s LDAP servermi: User Lookup a MAC Address Lookup. User Lookup umožňuje vyhľadávať používateľa v databáze LDAP a získať nasledujúce informácie bez autentifikácie: používatelia a ich atribúty, skupiny používateľov. MAC Address Lookup taktiež umožňuje bez autentifikácie vykonávať vyhľadávanie podľa MAC adresy v adresároch LDAP a získať informácie o zariadení, skupine zariadení podľa MAC adries a ďalšie špecifické atribúty.
Ako príklad integrácie pridáme Active Directory do Cisco ISE ako LDAP server.
1) Choďte na kartu Administrácia → Správa identity → Externé zdroje identity → LDAP → Pridať.
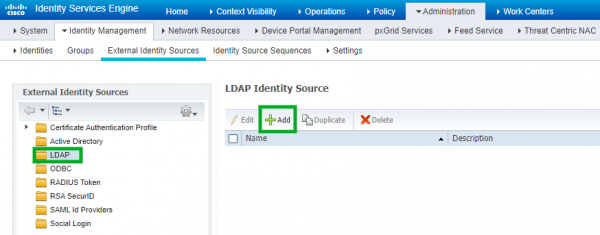 Obrázok 4. Pridanie LDAP servera
2) Na paneli Všeobecné uvedie meno LDAP servera a schému (v našom prípade Active Directory).
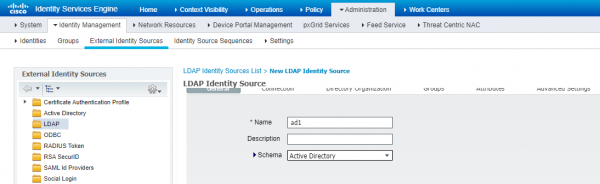 Obrázok 5. Pridanie LDAP servera so schémou Active Directory
3) Potom prejdite na Pripojenie kartu a zadajte Hostname/IP adresa AD servera, port (389 — LDAP, 636 — SSL LDAP), prihlasovacie údaje doménového administrátora (Admin DN — úplný DN), ostatné parametre môžete nechať predvolene.
Poznámka: použite údaje doménového administrátora, aby ste predišli potenciálnym problémom.
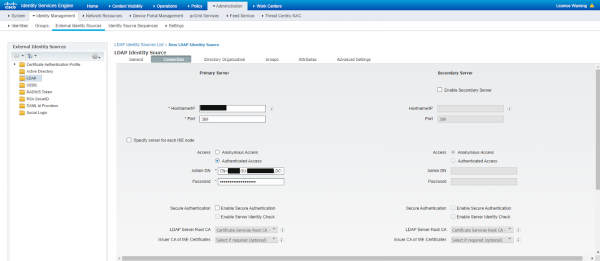 Obrázok 6. Zadajte údaje LDAP servera
4) Na karte Organizácia adresára je potrebné uviesť oblasť adresára cez DN, odkiaľ sa majú získať používatelia a skupiny používateľov.
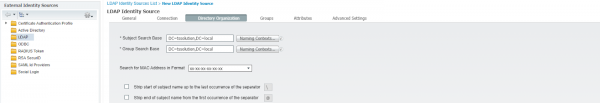 Obrázok 7. Definovanie adresárov, z ktorých sa majú načítať skupiny používateľov
5) Prejdite do okna Skupiny → Pridať → Vybrať skupiny z adresára na výber načítania skupín z LDAP servera.
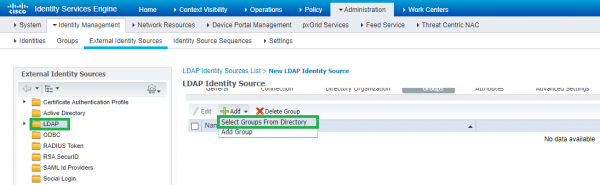 Obrázok 8. Pridávanie skupín z LDAP servera
6) V zobrazenom okne kliknite na Načítať skupiny. Ak sa skupiny načítali, predchádzajúce kroky boli úspešne vykonané. V opačnom prípade skúste iného administrátora a skontrolujte dostupnosť ISE s LDAP serverom prostredníctvom LDAP protokolu.
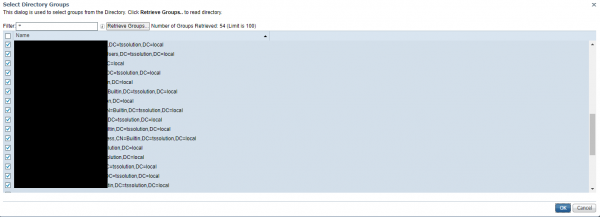 Obrázok 9. Zoznam načítaných skupín používateľov
7) Na karte Atribúty môžete voliteľne uviesť, ktoré atribúty z LDAP servera sa majú načítať, a v okne Advanced Settings zapnite možnosť Povoliť zmenu hesla, ktorá zabezpečí, že používatelia budú musieť zmeniť heslo, ak vypršalo alebo bolo obnovené. V každom prípade kliknite na Odoslať na pokračovanie.
8) LDAP server sa objavil na príslušnej karte a môže sa ďalej používať na tvorbu prístupových politík.
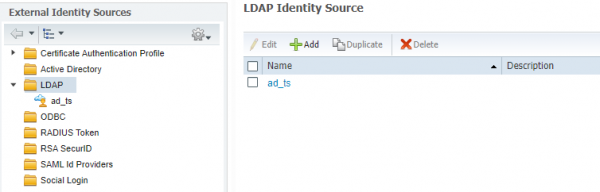 Obrázok 10. Zoznam pridaných LDAP serverov
4. Integrácia s Active Directory
1) Po pridaní servera Microsoft Active Directory ako LDAP servera sme získali používateľov, skupiny používateľov, ale nie záznamy. Ďalej navrhujem nastaviť plnohodnotnú integráciu AD s Cisco ISE. Prejdite na kartu Administrácia → Správa identity → Externé identity zdroje → Active Directory → Pridať.
Poznámka: na úspešnú integráciu s AD musí byť ISE v doméne a mať plnú konektivitu s DNS, NTP a AD servermi, inak to nebude fungovať.
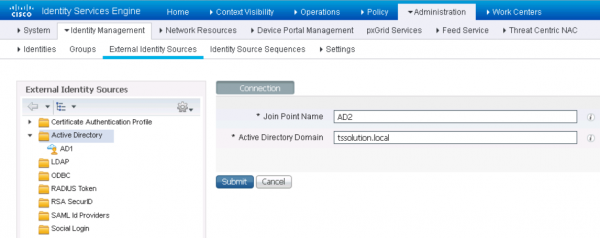 Obrázok 11. Pridanie servera Active Directory
2) V zobrazenom okne zadajte údaje správcu domény a zaškrtnite políčko Uložiť poverenia. Voliteľne môžete uviesť OU (Organizačnú jednotku), ak sa ISE nachádza v nejakej konkrétnej OU. Potom si vyberte uzly Cisco ISE, ktoré chcete pripojiť k doméne.
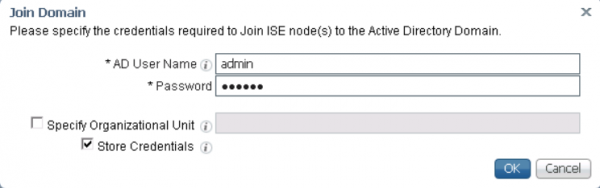 Obrázok 12. Zadajte prihlasovacie údaje
3) Pred pridaním ovládacích prvkov domény sa uistite, že na PSN na karte Administrácia → Systém → Nasadenie je zapnutá možnosť Pasívna služba identity. PasívneID — voľba, ktorá umožňuje transformáciu používateľa na IP a naopak. PasívneID získava informácie z AD cez WMI, špeciálnych agentov AD alebo SPAN port na prepínači (nie najlepší variant).
Poznámka: na kontrolu stavu Pasívneho ID zadajte do konzoly ISE show application status ise | include PassiveID.
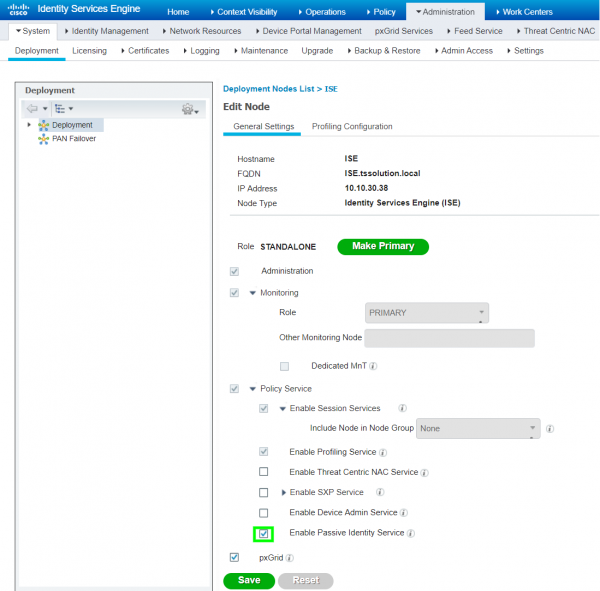 Obrázok 13. Aktivácia možnosti PassiveID
4) Prejdite na záložku Administrácia → Správa identity → Externé zdroje identity → Active Directory → PassiveID a vyberte možnosť Pridať DCs. Potom zaškrtnite potrebné doménové kontroléry a kliknite na OK.
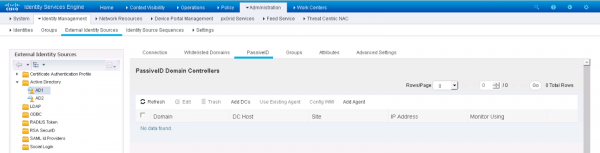 Obrázok 14. Pridanie doménových kontrolérov
5) Vyberte pridané DC a kliknite na tlačidlo Upraviť. Uveďte FQDN vášho DC, doménové prihlasovacie meno a heslo, ako aj možnosť spojenia WMI alebo Agent. Vyberte WMI a kliknite na OK.
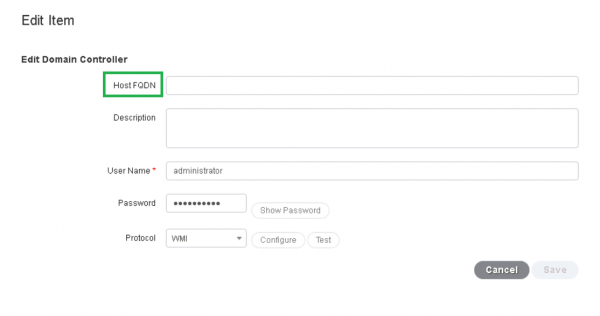 Obrázok 15. Zadajte údaje doménového kontroléra
6) Ak WMI nie je preferovaným spôsobom spojenia s Active Directory, môžete použiť agenty ISE. Agentský spôsob spočíva v tom, že môžete nainštalovať špeciálnych agentov na servery, ktorí budú poskytovať prihlasovacie udalosti. Existujú 2 možnosti inštalácie: automatická a ručná. Pre automatickú inštaláciu agenta na tej istej záložke PasívneID vyberte položku Pridať agenta → Nasadiť nového agenta (DC musí mať prístup na internet). Potom vyplňte povinné polia (názov agenta, FQDN servera, prihlasovacie meno/heslo doménového správcu) a kliknite na OK.
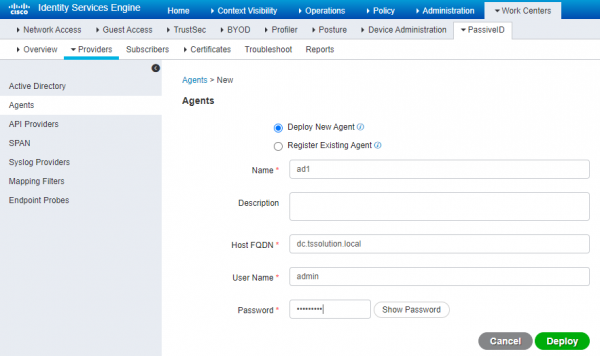 Obrázok 16. Automatická inštalácia agenta ISE
7) Na ručnú inštaláciu agenta Cisco ISE je potrebné vybrať položku Registrovať existujúceho agenta. Mimochodom, agenta si môžete stiahnuť na záložke Pracovné strediská → PassiveID → Poskytovatelia → Agenti → Stiahnuť agenta.
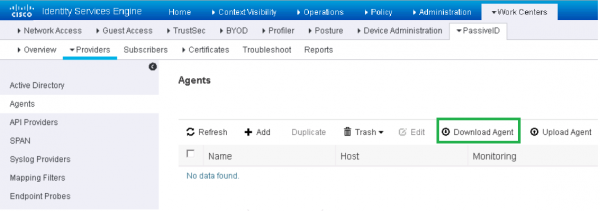 Obrázok 17. Sťahovanie agenta ISE
Dôležité: PassiveID nečíta udalosti odhlásenie! Parametr zodpovedajúci za časový limit sa nazýva čas starnutia relácie používateľa a je nastavený na 24 hodín predvolene. Preto je potrebné buď sa odhlásiť na konci pracovného dňa, alebo napísať nejaký skript, ktorý automatiky odhlási všetkých prihlásených používateľov.
Na získanie informácií odhlásenie sa používajú «Endpoint probes» — koncové sondy. V Cisco ISE existuje niekoľko Endpoint probes: RADIUS, SNMP Trap, SNMP Query, DHCP, DNS, HTTP, Netflow, NMAP Scan. RADIUS sonda prostredníctvom CoA (Zmena autorizácie) paketov poskytuje informácie o zmene práv používateľa (na to je potrebné zabudované 802.1X), zatiaľ čo nakonfigurovaný na prístupových prepínačoch SNMP poskytne informácie o pripojených a odpojených zariadeniach.
Nižšie je uvedený príklad relevantný pre konfiguráciu Cisco ISE + AD bez 802.1X a RADIUS: používateľ je prihlásený na Windows stroji, a bez odhlásenia sa, sa prihlási z iného PC cez WiFi. V tomto prípade zostane relácia na prvom PC aktívna, kým nenastane časový limit alebo sa neuskutoční nútené odhlásenie. Ak sú zariadenia s rôznymi právami, posledné prihlásené zariadenie použije svoje práva.
8) Ďalšie v záložke Správa → Správa identity → externé identitné zdroje → Active Directory → Skupiny → Pridať → Vybrať skupiny z adresára môžete si vybrať skupiny z AD, ktoré chcete načítať do ISE (v našom prípade to bolo vykonané v bode 3 „Pridanie LDAP servera“). Vyberte možnosť Načítať skupiny → OK.
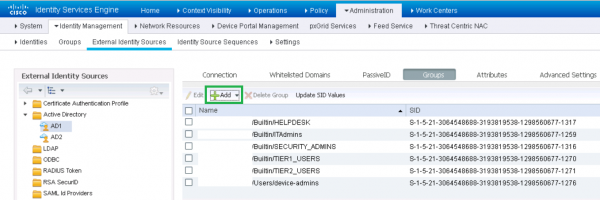 Obrázok 18 a). Načítanie skupín používateľov z Active Directory
9) V záložke Pracovné centrum → PassiveID → Prehľad → Dashboard môžete sledovať počet aktívnych relácií, počet zdrojov údajov, agentov a ďalšie.
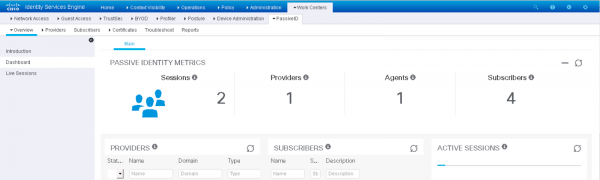 Obrázok 19. Monitorovanie aktivity doménových používateľov
10) V záložke Živé relácie sú zobrazené aktuálne relácie. Integrácia s AD je nakonfigurovaná.
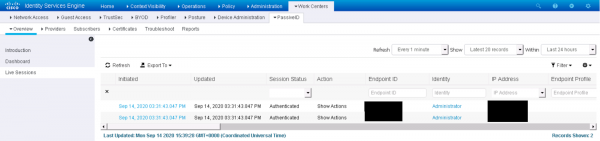 Obrázok 20. Aktívne relácie doménových používateľov
5. Záver
V tomto článku boli prerokované témy vytvárania lokálnych používateľov v Cisco ISE, pridávania LDAP serverov a integrácie s Microsoft Active Directory. V nasledujúcom článku sa bude zaoberať hosťovským prístupom vo forme nadbytočného sprievodcu.
Ak máte otázky k tejto téme alebo potrebujete pomoc pri testovaní produktu, obráťte sa na .
Sledujte aktualizácie na našich kanáloch (, , , , ).
Zdroj: habr.com
