

S potešením vám predstavujeme predbežnú verziu (NSM), prepojenú, ľahkú sieť služieb, ktorá využíva dátovú rovinu založenú na NGINX Plus na správu kontajnerovej prevádzky v prostrediach Kubernetes.
NSM je zadarmo Dúfame, že si ho vyskúšate vo vývojovom a testovacom prostredí – a tešíme sa na vašu spätnú väzbu. .
Implementácia metodiky mikroslužieb je spojená s výzvami, keďže rozsah dodávok sa zvyšuje a ich komplexnosť sa zvyšuje. Komunikácia medzi službami sa stáva zložitejšou, problémy s ladením sa stávajú náročnejšími a viac služieb si vyžaduje viac zdrojov na správu.
NSM rieši tieto problémy tým, že vám poskytuje:
- zabezpečenia, čo je teraz dôležitejšie ako kedykoľvek predtým. Únik údajov môže spoločnosť stáť milióny dolárov ročne v strate príjmov a reputácie. NSM zabezpečuje, aby všetky pripojenia boli šifrované pomocou mTLS, čím sa zabezpečí, že hackeri cez sieť neukradnú žiadne citlivé údaje. Riadenie prístupu vám umožňuje nastaviť pravidlá pre komunikáciu služieb s inými službami.
- Riadenie dopravyPri dodávaní novej verzie aplikácie možno budete chcieť spočiatku obmedziť jej prichádzajúcu prevádzku pre prípad chyby. Vďaka inteligentnej správe prevádzky kontajnerov NSM môžete nastaviť politiku obmedzenia prevádzky pre nové služby, ktorá sa bude časom škálovať. Ďalšie funkcie, ako napríklad obmedzenie rýchlosti a ističe, vám poskytujú plnú kontrolu nad tokom prevádzky do všetkých vašich služieb.
- VizualizáciaSpráva tisícok služieb môže byť nočnou morou ladenia a vizualizácie. NSM pomáha s týmto problémom vďaka vstavanému dashboardu Grafana, ktorý zobrazuje všetky metriky dostupné v NGINX Plus. Integrované Open Tracing tiež umožňuje podrobné monitorovanie transakcií.
- Hybridné dodávkyAk vaša spoločnosť, rovnako ako väčšina ostatných, nepoužíva plne infraštruktúru založenú na Kubernetes, NSM zabezpečí, aby staršie aplikácie nezostali zanedbané. Vďaka integrovanému ovládaču NGINX Kubernetes Ingress Controller môžu staršie služby komunikovať so sieťovými službami a naopak.
NSM tiež zaisťuje bezpečnosť aplikácií v prostrediach s nulovou dôverou transparentným šifrovaním a overovaním kontajnerovej prevádzky. Poskytuje tiež prehľad a analýzu transakcií, čo pomáha rýchlo a presne nasadiť a riešiť problémy. Okrem toho poskytuje podrobnú kontrolu prevádzky, čo umožňuje tímom DevOps nasadiť a optimalizovať komponenty aplikácií a zároveň vývojárom umožňuje vytvárať a jednoducho pripájať svoje distribuované aplikácie.
Ako funguje sieť služieb NGINX?
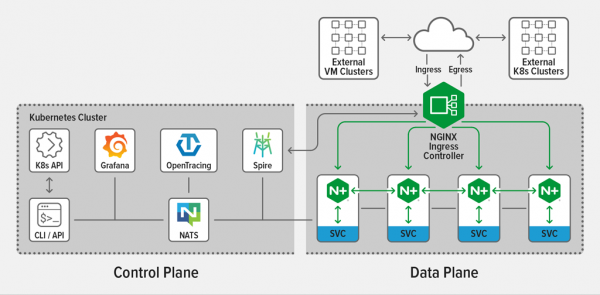
NSM pozostáva z jednotnej dátovej roviny pre horizontálnu (služba-služba) prevádzku a vstavaného ovládača NGINX Plus Ingress Controller pre vertikálnu prevádzku, riadeného jednou riadiacou rovinou.
Riadiaca rovina je špeciálne navrhnutá a optimalizovaná pre dátovú rovinu NGINX Plus a definuje pravidlá riadenia prevádzky distribuované medzi postrannými vozíkmi NGINX Plus.
V NSM sú pre každú službu v sieti nainštalované sidecar proxy. Interagujú s nasledujúcimi open-source riešeniami:
- Grafana, vizualizácia metrík Prometheus, vstavaný dashboard NSM vám pomáhajú s vašou prácou;
- Kubernetes Ingress Controllers na správu prichádzajúcej a odchádzajúcej prevádzky v sieti;
- SPIRE, CA na správu, distribúciu a obnovu certifikátov v sieti;
- NATS, škálovateľný systém na odosielanie správ, ako sú aktualizácie trás, z riadiacej roviny do postranných vozíkov;
- Otvorené sledovanie, distribuované ladenie (podporované Zipkin a Jaeger);
- Prometheus, zhromažďovanie a ukladanie charakteristík z NDINX Plus sidecarov, ako je počet požiadaviek, pripojení a SSL handshakeov.
Funkcie a komponenty
NGINX Plus ako dátová rovina pokrýva sidecar proxy (horizontálna prevádzka) a Ingress Controller (vertikálna prevádzka), pričom zachytáva a riadi kontajnerovú prevádzku medzi službami.
Medzi vlastnosti patrí:
- Vzájomné overovanie TLS (mTLS);
- Vyrovnávanie záťaže;
- Odolnosť proti chybám;
- Obmedzenie rýchlosti;
- Prerušenie obvodu;
- Modrozelené a kanárikovo-oranžové nasadenia;
- Riadenie prístupu.
Spustenie služby NGINX Service Mesh
Na spustenie NSM potrebujete:
- Prístup k prostrediu Kubernetes. NGINX Service Mesh je podporovaný na mnohých platformách Kubernetes vrátane Amazon Elastic Container Service for Kubernetes (EKS), Azure Kubernetes Service (AKS), Google Kubernetes Engine (GKE), VMware vSphere a bežných klastrov Kubernetes nasadených na serveroch Bare Metal.
- Nástroj
kubectl, nainštalovaný na počítači, z ktorého sa bude NSM inštalovať; - Prístup k balíkom vydania NGINX Service Mesh. Tento balík obsahuje obrazy NSM potrebné na nahrávanie do súkromného registra kontajnerov prístupného v rámci klastra Kubernetes. Balík tiež obsahuje
nginx-meshctl, potrebné na nasadenie NSM.
Ak chcete nasadiť NSM s predvolenými nastaveniami, spustite nasledujúci príkaz. Počas nasadenia sa zobrazia správy o úspešnej inštalácii komponentov a nakoniec správa oznamujúca, že NSM beží v samostatnom mennom priestore (najprv ho musíte vytvoriť). a umiestniť ho do registra, približne. prekladateľ):
$ DOCKER_REGISTRY=your-Docker-registry ; MESH_VER=0.6.0 ;
 ./nginx-meshctl deploy
  --nginx-mesh-api-image "${DOCKER_REGISTRY}/nginx-mesh-api:${MESH_VER}"
  --nginx-mesh-sidecar-image "${DOCKER_REGISTRY}/nginx-mesh-sidecar:${MESH_VER}"
  --nginx-mesh-init-image "${DOCKER_REGISTRY}/nginx-mesh-init:${MESH_VER}"
  --nginx-mesh-metrics-image "${DOCKER_REGISTRY}/nginx-mesh-metrics:${MESH_VER}"
Created namespace "nginx-mesh".
Created SpiffeID CRD.
Waiting for Spire pods to be running...done.
Deployed Spire.
Deployed NATS server.
Created traffic policy CRDs.
Deployed Mesh API.
Deployed Metrics API Server.
Deployed Prometheus Server nginx-mesh/prometheus-server.
Deployed Grafana nginx-mesh/grafana.
Deployed tracing server nginx-mesh/zipkin.
All resources created. Testing the connection to the Service Mesh API Server...

Connected to the NGINX Service Mesh API successfully.
NGINX Service Mesh is running.
Pre viac možností vrátane rozšírených nastavení spustite tento príkaz:
$ nginx-meshctl deploy –hOverte, či riadiaca rovina funguje správne v mennom priestore. nginx-mesh, môžete to urobiť takto:
$ kubectl get pods –n nginx-mesh
NAME                                 READY   STATUS    RESTARTS   AGE
grafana-6cc6958cd9-dccj6             1/1     Running   0          2d19h
mesh-api-6b95576c46-8npkb            1/1     Running   0          2d19h
nats-server-6d5c57f894-225qn         1/1     Running   0          2d19h
prometheus-server-65c95b788b-zkt95   1/1     Running   0          2d19h
smi-metrics-5986dfb8d5-q6gfj         1/1     Running   0          2d19h
spire-agent-5cf87                    1/1     Running   0          2d19h
spire-agent-rr2tt                    1/1     Running   0          2d19h
spire-agent-vwjbv                    1/1     Running   0          2d19h
spire-server-0                       2/2     Running   0          2d19h
zipkin-6f7cbf5467-ns6wc              1/1     Running   0          2d19h
V závislosti od nastavení nasadenia, ktoré určujú pravidlá manuálneho alebo automatického vkladania, budú proxy servery NGINX štandardne pridané do aplikácií. Ak chcete automatické pridávanie zakázať, pozrite si
Napríklad, ak nasadíme aplikáciu spať v mennom priestore štandardné, a potom skontrolujeme Pod - uvidíme dva spustené kontajnery, aplikáciu spať a pridružený postranný vozík:
$ kubectl apply –f sleep.yaml
$ kubectl get pods –n default
NAME                     READY   STATUS    RESTARTS   AGE
sleep-674f75ff4d-gxjf2   2/2     Running   0          5h23m
Môžeme tiež monitorovať aplikáciu spať v paneli NGINX Plus spustením tohto príkazu na prístup k postrannému vozíku z vášho lokálneho počítača:
$ kubectl port-forward sleep-674f75ff4d-gxjf2 8080:8886Potom jednoducho vojdeme dnu v prehliadači. Môžete sa tiež pripojiť k aplikácii Prometheus a monitorovať ju. spať.
Na konfiguráciu politík prenosu, ako je riadenie prístupu, obmedzovanie rýchlosti a prerušovanie okruhov, môžete použiť samostatné zdroje Kubernetes, pozri
Záver
NGINX Service Mesh je k dispozícii na bezplatné stiahnutie na adrese Vyskúšajte si to vo svojom vývojovom a testovacom prostredí a .
Ak chcete vyskúšať NGINX Plus Ingress Controller, aktivujte ho na 30 dní, alebo prediskutovať vaše prípady použitia.
Preklad od Pavla Demkoviča, inžiniera spoločnosti Administrácia systému za 15 000 rubľov mesačne. A ako samostatná divízia – školiace stredisko. , cvičenie a nič iné ako cvičenie.
Zdroj: hab.com
