

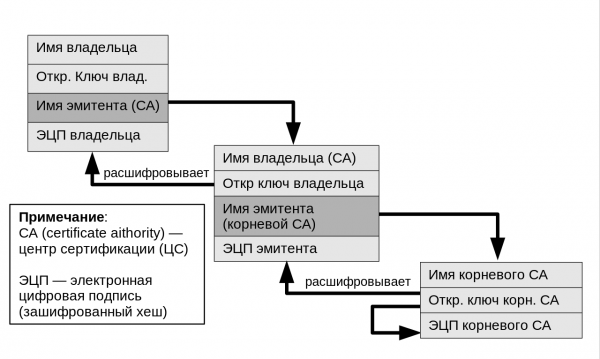
Reťazec dôvery. CC BY-SA 4.0
Inšpekcia SSL prevádzkového prenosu (dešifrovanie SSL/TLS, analýza SSL alebo DPI) sa stáva čoraz populárnejšou témou diskusií v korporátnej sfére. Myšlienka dešifrovania prenosu akoby bola v rozpore s konceptom kryptografie. Fakty však hovoria inak: stále viac spoločností využíva technológie DPI, odôvodňujúc to potrebou kontroly obsahu na prítomnosť škodlivého softvéru, únikov údajov atď.
Ak teda akceptujeme potrebu implementácie tejto technológie, je potrebné zvážiť spôsoby, ako to uskutočniť najbezpečnejším a najlepšie spravovaným spôsobom. Aspoň sa nespoliehajte na certifikáty, ktoré vám poskytuje dodávateľ systému DPI.
Existuje jeden aspekt implementácie, o ktorom nie každý vie. Mnohí sú prekvapení, keď o ňom počujú. Je to súkromný certifikačný úrad (CA). Ten generuje certifikáty na dešifrovanie a opätovné šifrovanie prenosu.
Namiesto spoliehania sa na samostatne podpísané certifikáty alebo certifikáty z DPI zariadení, môžete využiť dedikovaný CA od externého certifikačného úradu, ako je GlobalSign. Predtým si však urobme krátky prehľad samotného problému.
Čo je to SSL inšpekcia a prečo sa používa?
Stále viac verejných webových stránok prechádza na HTTPS. Napríklad podľa , na začiatku septembra 2019 dosiahla podiel šifrovaného prenosu v Rusku 83%.
Žiaľ, šifrovanie prenosu čoraz častejšie zneužívajú aj podvodníci, najmä keď Let’s Encrypt rozdáva tisíce bezplatných SSL certifikátov automatizovaným spôsobom. HTTPS sa tak používa takmer všade — a zámok v adresnom riadku prehliadača prestal slúžiť ako spoľahlivý indikátor bezpečnosti.
Z týchto pohľadov propagujú svoj produkt výrobcovia DPI riešení. Tieto riešenia sú zavedené medzi koncovými používateľmi (t.j. vášmi zamestnancami, ktorí prezerajú webové stránky) a internetom, pričom filtrujú škodlivý prenos. Dnes je na trhu niekoľko takýchto produktov, ale procesy sú v podstate rovnaké. HTTPS prenos prechádza cez kontrolné zariadenie, kde je dešifrovaný a kontrolovaný na prítomnosť škodlivého softvéru.
Po dokončení kontroly zariadenie vytvára novú SSL reláciu s konečným klientom na dešifrovanie a opätovné šifrovanie obsahu.
Ako funguje proces dešifrovania/opätovného šifrovania
Aby zariadenie SSL inšpekcie dešifrovalo a opätovne šifrovalo pakety pred ich odoslaním konečným užívateľom, musí mať schopnosť dynamicky vydávať SSL certifikáty. To znamená, že na ňom musí byť nainštalovaný certifikát CA.
Pre spoločnosť (alebo inú osobu v strede) je dôležité, aby tieto SSL certifikáty boli dôveryhodné v prehliadačoch (t. j. nevyvolávali strašné varovné správy, ako je uvedené nižšie). Preto musí byť reťazec CA (alebo hierarchia) v úložisku dôvery prehliadača. Keďže tieto certifikáty nie sú vydávané z verejných dôveryhodných certifikačných autorít, je potrebné ručne odovzdať hierarchiu CA všetkým konečným klientom.
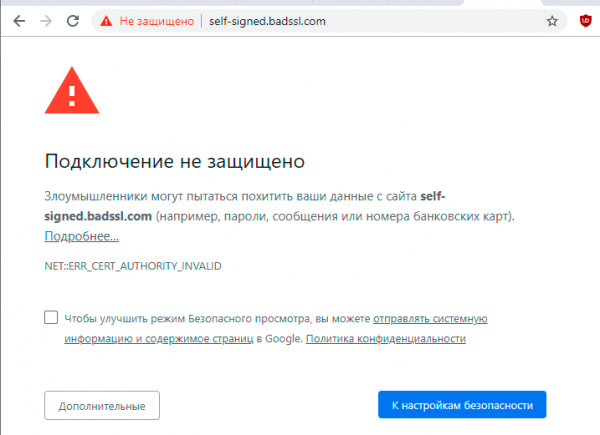
Varovná správa pre self-signed certifikát v Chrome. Zdroj:
Na počítačoch s Windows je možné využiť Active Directory a skupinové politiky, ale pre mobilné zariadenia je proces zložitejší.
Situácia sa ešte viac komplikuje, ak je potrebné podporovať aj iné koreňové certifikáty v podnikovom prostredí, napríklad od Microsoftu, alebo na báze OpenSSL. Plus ochrana tajných kľúčov a ich správa, aby žiaden z kľúčov neexpiruje nečakane.
Najlepšia možnosť: súkromný, vyhradený koreňový certifikát od tretieho CA
Ak správa viacerých koreňov alebo self-signed certifikáty nie sú zaujímavé, je tu aj iná možnosť: môžeme sa spoľahnúť na tretí CA. V takom prípade certifikáty sú vydávané z súkromného certifikačného centra, ktoré je spojené v reťazci dôvery s vyhradeným, súkromným koreňovým certifikačným centrom vytvoreným špeciálne pre spoločnosť.
Zjednodušená architektúra pre vyhradené klientské koreňové certifikáty
Toto nastavenie eliminuje niektoré z predtým spomenutých problémov: aspoň znižuje počet koreňových certifikátov, o ktoré je potrebné sa starať. Môže sa tu použiť iba jedno súkromné koreňové centrum pre všetky vnútorné potreby PKI s ľubovoľným počtom medzinárodných certifikačných centier. Napríklad na uvedenom diagrame je znázornená viacúrovňová hierarchia, v ktorej jedno z medzinárodných certifikačných centier slúži na overenie/dešifrovanie SSL a iné na interné počítače (notebooky, servery, stolné počítače atď.).
V tomto schéme nie je potrebné umiestňovať CS na všetkých klientoch, pretože najvyššie CS je umiestnené u GlobalSign, čo rieši problémy so zabezpečením súkromného kľúča a jeho platnosťou.
Ďalšou výhodou tohto prístupu je možnosť odvolania certifikátu SSL inšpekcie z akéhokoľvek dôvodu. Namiesto toho sa jednoducho vytvorí nový certifikát, ktorý je priradený k vášmu pôvodnému súkromnému koreňu, a je možné ho okamžite použiť.
Napriek všetkým kontroverziám podniky čoraz častejšie zavádzajú inšpekciu SSL prevádzky ako súčasť svojej vnútornej alebo súkromnej infraštruktúry PKI. Iné možnosti využitia súkromnej PKI zahŕňajú vydávanie certifikátov na autentizáciu zariadení alebo používateľov, SSL pre interné servery a rôzne konfigurácie, ktoré nie sú povolené v verejne dôveryhodných certifikátoch podľa požiadaviek CA/Browser Forum.
Prehliadače odporujú
Je potrebné poznamenať, že vývojári prehliadačov sa snažia odolávať tomuto trendu a chrániť koncových používateľov pred MiTM. Napríklad pred niekoľkými dňami Mozilla rozhodla zahrnúť predvolene protokol DoH (DNS-over-HTTPS) do jednej z nasledujúcich verzií prehliadača Firefox. Protokol DoH skrýva DNS požiadavky pred systémom DPI, čím sťažuje inšpekciu SSL.
O podobných plánoch hovoril 10. septembra 2019 spoločnosť Google pre prehliadač Chrome.
Len registrovaní používatelia sa môžu zúčastniť prieskumu. , prosím.
Čo si myslíte, má spoločnosť právo inšpekčne kontrolovať SSL prevádzku svojich zamestnancov?
Áno, so svojím súhlasom
Nie, pýtať sa na takýto súhlas je nezákonné a/alebo neetické
Hlasovalo 122 používateľov. Zdržalo sa 15 používateľov.
Zdroj: habr.com
