

V roku 2019 vykonala konzultačná spoločnosť Miercom nezávislé technologické hodnotenie Wi-Fi 6 kontrolérov Cisco Catalyst série 9800. Pre túto štúdiu bola zostavená testovacia zostava z kontrolérov a prístupových bodov Wi-Fi 6 od spoločnosti Cisco a bola vykonaná hodnotenie technického riešenia v nasledujúcich kategóriách:
- Dostupnosť;
- Bezpečnosť;
- Automatizácia.
Výsledky štúdie sú uvedené nižšie. Od roku 2019 bola funkcionalita kontrolérov Cisco Catalyst série 9800 významne vylepšená – tieto aspekty sú tiež reflektované v tomto článku.
O ďalších výhodách technológie Wi-Fi 6, príkladoch implementácie a oblastiach použitia si môžete prečítať.
Prehľad riešenia
Wi-Fi 6 kontroléry Cisco Catalyst série 9800
Séria bezdrôtových kontrolérov Cisco Catalyst série 9800, založená na operačnom systéme IOS-XE (ktorý sa tiež používa pre prepínače a smerovače Cisco), je ponúkaná v rôznych variantoch.
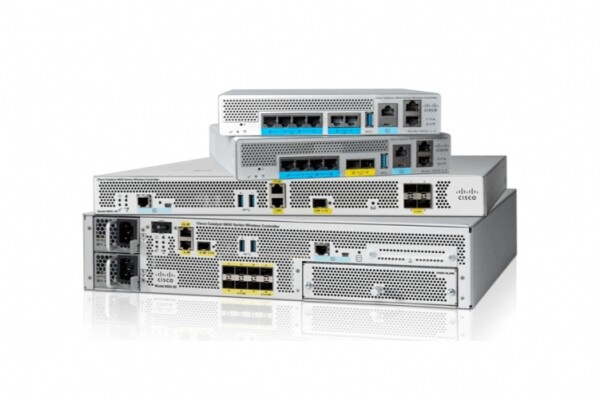
Vyšší model kontroléra 9800-80 podporuje priepustnosť bezdrôtovej siete až do 80 Gbit/s. Jeden kontrolér 9800-80 podporuje až 6000 prístupových bodov a až 64 000 bezdrôtových klientov.
Model strednej úrovne – kontrolér 9800-40 – podporuje priepustnosť až do 40 Gbit/s, až 2000 prístupových bodov a až 32 000 bezdrôtových klientov.
Okrem týchto modelov bol do konkurentného analýzy zahrnutý aj bezdrôtový kontrolér 9800-CL (CL znamená Cloud). Model 9800-CL pracuje vo virtuálnych prostrediach na hypervízoroch VMWare ESXI a KVM a jeho vlastnosti závisia od pridelených hardvérových zdrojov pre virtuálny stroj kontroléra. V maximálnej konfigurácii kontrolér Cisco 9800-CL, rovnako ako vyšší model 9800-80, podporuje škálovateľnosť až do 6000 prístupových bodov a až 64 000 bezdrôtových klientov.
Pri vykonávaní výskumu boli použité prístupové body Cisco Aironet AP série 4800, ktoré podporujú prácu na frekvenciách 2,4 a 5 GHz s možnosťou dynamického prechodu do režimu dual 5-GHz.
Testovací stánok
V rámci testovania bola zostavená zostava z dvoch bezdrôtových kontrolérov Cisco Catalyst 9800-CL, ktoré pracovali v clustre, a prístupových bodov Cisco Aironet AP série 4800.
Ako klientské zariadenia boli použité notebooky značiek Dell a Apple, ako aj smartfón Apple iPhone.
Testovanie dostupnosti
Dostupnosť sa určuje ako schopnosť používateľov získať prístup k systému alebo službe a využívať ich. Vysoká dostupnosť znamená nepretržitý prístup k systému alebo službe, ktorý nie je závislý od rôznych udalostí.
Vysoká dostupnosť bola testovaná v štyroch scenároch, prvé tri scenáre sú predvídateľné alebo plánované udalosti, ktoré sa môžu uskutočniť v pracovnom alebo nepracovnom čase. Štvrtý scenár je klasický výpadok, ktorý je nepredvídateľnou udalosťou.
Popis scenárov:
- Oprava chýb – mikroaktualizácia systému (bugfix alebo security patch), ktorá umožňuje opraviť konkrétnu chybu alebo zraniteľnosť bez nutnosti celkového aktualizovania systémového softvéru.
- Funkčné aktualizovanie – pridávanie alebo rozširovanie aktuálnych funkcií systému inštalovaním funkčných aktualizácií.
- Úplné aktualizovanie – aktualizácia obrazu softvéru ovládača.
- Pridanie prístupového bodu – pridanie novej modelovej prístupovej bodu do bezdrôtovej siete bez nutnosti prekonfigurovania alebo aktualizácie softvéru bezdrôtového ovládača.
- Výpadok – zlyhanie bezdrôtového ovládača.
Oprava chýb a zraniteľností
Vo viacerých konkurenčných riešeniach inštalácia opráv často vyžaduje kompletnú aktualizáciu softvéru systému bezdrôtového ovládača, čo môže viesť k neplánovaným prestojom. V prípade riešenia od Cisco sa opravy inštalujú bez prerušenia produktivity. Opravy môžu byť inštalované na ktoromkoľvek z komponentov, pričom bezdrôtová infraštruktúra pokračuje v činnosti.
Samotný postup je pomerne jednoduchý. Súbor opravy sa skopíruje do priečinka spúšťania na jednom z bezdrôtových ovládačov Cisco, a potom sa cez grafické rozhranie alebo príkazový riadok potvrdí operácia. Okrem toho môže byť oprava zrušená a odstránená tiež cez grafické rozhranie alebo príkazový riadok bez prerušenia chodu systému.
Funkčné aktualizovanie
Funkčné aktualizácie softvéru sa používajú na aktiváciu nových funkcií. Jedným z týchto vylepšení je aktualizácia databázy podpisov aplikácií. Tento balík bol nainštalovaný v zariadeniach Cisco ako test. Rovnako ako v prípade opráv, aj aktualizácia funkcií sa aplikuje, inštaluje alebo odstraňuje bez výpadkov alebo prerušenia činnosti systému.
Úplná aktualizácia
V súčasnosti sa úplná aktualizácia obrazu softvéru ovládača vykonáva rovnako ako funkčná, teda bez výpadkov. Avšak táto možnosť je k dispozícii iba v klastrových konfiguráciách, kde je viac ako jeden ovládač. Úplná aktualizácia sa vykonáva sekvenčne: najprv na jednom ovládači, potom na druhom.
Pridanie nového modelu prístupového bodu
Pripojenie nových prístupových bodov, ktoré predtým neboli prevádzkované s používaným obrazom softvéru ovládača, k bezdrôtovej sieti je pomerne častou operáciou, najmä vo veľkých sieťach (letiská, hotely, výrobné závody). Pomerne často si v riešeniach konkurentov táto operácia vyžaduje aktualizáciu systémového softvéru alebo reštartovanie ovládačov.
Pri pripojení nových prístupových bodov Wi-Fi 6 ku klastrom ovládačov Cisco Catalyst série 9800 sa takéto problémy nevyskytujú. Pripojenie nových bodov k ovládaču prebieha bez aktualizácií softvéru ovládača, a tento proces si nevyžaduje reštartovanie, čím sa nijako neovplyvňuje bezdrôtová sieť.
Zlyhanie ovládača
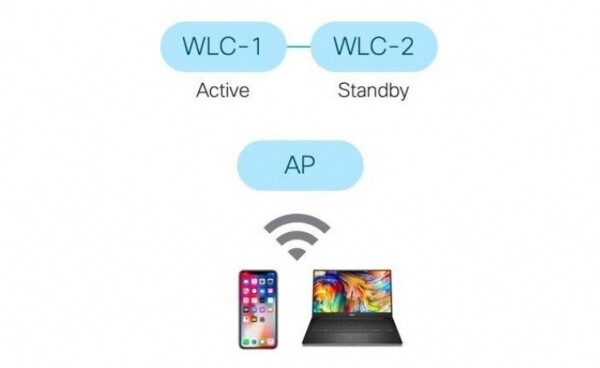
V testovacom prostredí sa používajú dva ovládače (Aktívny / Záložný) Wi-Fi 6 a prístupový bod má priamu konektivitu s oboma ovládačmi.
Jeden bezdrôtový ovládač je aktívny, zatiaľ čo druhý je záložný. Pri zlyhaní aktívneho ovládača preberá kontrolu záložný ovládač a jeho stav sa mení na aktívny. Tento proces prebieha bez prerušenia pre prístupový bod a Wi-Fi pre klientov.
Bezpečnosť
V tejto časti sa zaoberáme aspektmi zabezpečenia, ktoré je v bezdrôtových sieťach mimoriadne aktuálnou úlohou. Zabezpečenie riešenia sa hodnotí podľa nasledujúcich charakteristík:
- Rozpoznávanie aplikácií;
- Sledovanie toku prenosu (Flow tracking);
- Analýza šifrovaného prenosu;
- Detekcia a prevencia vniknutia;
- Prostriedky autentifikácie;
- Ochrana zákazníckych zariadení.
Rozpoznávanie aplikácií
Medzi rôznymi produktmi na trhu podnikových a priemyselných Wi-Fi existujú rozdiely v tom, ako dobre produkty identifikujú prenos na základe aplikácií. Produkty rôznych výrobcov môžu identifikovať rôzne množstvo aplikácií. Mnohé z aplikácií, ktoré sú uvedené u konkurentov ako možné na identifikáciu, sú v skutočnosti webové stránky, nie jedinečné aplikácie.
Existuje aj ďalšia zaujímavá vlastnosť rozpoznávania aplikácií: riešenia sa značne líšia v presnosti identifikácie.
Berúc do úvahy všetky vykonané testy, môžeme zodpovedne povedať, že Wi-Fi-6 riešenie Cisco vykonáva rozpoznávanie aplikácií veľmi presne: presne boli identifikované aplikácie ako Jabber, Netflix, Dropbox, YouTube a iné populárne aplikácie, rovnako ako webové služby. Riešenia Cisco môžu tiež hlbšie preniknúť do dátových paketov pomocou DPI (Deep Packet Inspection).
Sledovanie prenosu dát
Bol vykonaný ďalší test, aby sa zistilo, či môže systém presne sledovať a hlásiť prenos dát (napríklad pohyb veľkých súborov). Na overenie tohto bol po sieti odoslaný súbor s veľkosťou 6,5 megabajtu prostredníctvom protokolu prenosu súborov (FTP).
Riešenie Cisco si s úlohou plne poradilo a dokázalo sledovať tento prenos vďaka NetFlow a svojim hardvérovým schopnostiam. Prenos bol okamžite detegovaný a identifikovaný s presným objemom prenesených dát.
Analýza šifrovaného prenosu
Prenos používateľských dát je čoraz častejšie šifrovaný. Je to urobené s cieľom chrániť ho pred sledovaním alebo zachytávaním zlomyseľnými aktérmi. Avšak spolu s tým, hackeri čoraz častejšie používajú šifrovanie na skrytie svojich malvérov a vykonávanie iných sporných operácií, ako sú útoky typu Man-in-the-Middle (MiTM) alebo napríklad útoky s použitím keylogovania.
Väčšina podnikov kontroluje časť šifrovaného prenosu najprv jeho dešifrovaním prostredníctvom firewallov alebo systémov na detekciu narušení. Tento proces je však časovo náročný a neprospieva celkovej výkonnosti siete. Navyše, po dešifrovaní sa tieto dáta stávajú zraniteľnými voči zvedavým očiam.
Cisco Catalyst série 9800 úspešne riešia analýzu šifrovaného prenosu prostredníctvom iných prostriedkov. Riešenie sa nazýva Encrypted Traffic Analytics (ETA). ETA je technológia, ktorá nemá v súčasnosti konkurenciu a dokáže odhaliť škodlivý softvér v šifrovanom prenosu bez potreby jeho dešifrovania. ETA je základná funkcia IOS-XE, ktorá zahŕňa Enhanced NetFlow a využíva pokročilé behaviorálne algoritmy na identifikáciu škodlivých vzorov prenosu skrývajúcich sa v šifrovanom prenose.
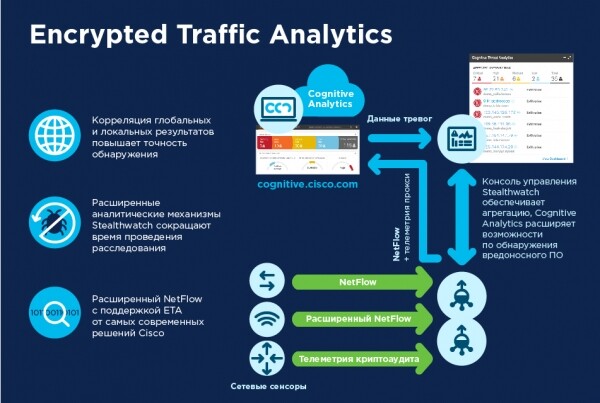
ETA neodšifruje správy, ale zbiera profily metadát šifrovaných prenosov – veľkosť paketov, časové intervaly medzi paketmi a mnohé ďalšie. Potom sa metadáta exportujú do záznamov NetFlow v9 do Cisco Stealthwatch.
Kľúčovou funkciou Stealthwatch je neustály monitoring prenosu a vytváranie základných ukazovateľov normálnej sieťovej aktivity. Pomocou metadát šifrovaného prenosu, ktoré mu ETA posiela, Stealthwatch aplikuje viaceré úrovne strojového učenia na identifikáciu behaviorálnych anomálií v prenose, ktoré môžu naznačovať podozrivé udalosti.
Minulý rok Cisco angažovalo Miercom na nezávislé hodnotenie riešenia Cisco Encrypted Traffic Analytics. Počas tejto evaluácie Miercom samostatne posielal známe a neznáme hrozby (vírusy, trójske kone, ransomware) v šifrovanom a nešifrovanom prenose cez veľké ETA a ne-ETA siete, aby identifikoval hrozby.
Na testovanie bol spustený škodlivý kód v oboch sieťach. V oboch prípadoch sa podozrivá aktivita postupne odhaľovala. V ETA sieti boli hrozby odhaľované už o 36 % rýchlejšie na začiatku, než v ne-ETA sieti. Počas prevádzky sa produktivita detekcie v ETA sieti začala zvyšovať. Nakoniec po niekoľkých hodinách bolo v ETA sieti úspešne odhalených dve tretiny aktívnych hrozieb, čo je dvojnásobok porovnateľného ukazovateľa v ne-ETA sieti.
Funkcionalita ETA je dobre integrovaná so Stealthwatch. Hrozby sú hodnotené podľa závažnosti, zobrazujú sa s podrobnými informáciami a možnosťami nápravy po potvrdení. Záver – ETA funguje!
Detekcia a prevencia narušení
Cisco teraz disponuje ďalším efektívnym nástrojom na zabezpečenie — Cisco Advanced Wireless Intrusion Prevention System (aWIPS): mechanizmus detekcie a prevencie hrozieb pre bezdrôtové siete. Riešenie aWIPS funguje na úrovni ovládačov, prístupových bodov a softvéru Cisco DNA Center. Proces detekcie, upozornenia a prevencie hrozieb kombinuje analýzu sieťovej prevádzky, informácie o sieťových zariadeniach a sieťovej topológii, metódy založené na podpisov a detekciu anomálií, čím nakoniec zabezpečuje vysokú presnosť a prevenciu hrozieb bezdrôtovej siete.
Plná integrácia aWIPS do sieťovej infraštruktúry umožňuje nepretržité sledovanie bezdrôtovej prevádzky vo vedených aj bezdrôtových sieťach a jej využitie na automatizovanú analýzu potenciálnych útokov z mnohých zdrojov, aby sa čo najkomplexnejšie určovali a zabraňovali možným útokom.
Prostriedky autentifikácie
V súčasnosti, okrem klasických prostriedkov autentifikácie, ponúkajú riešenia Cisco Catalyst série 9800 podporu WPA3. WPA3 je najnovšia verzia WPA, ktorá predstavuje súbor protokolov a technológií zabezpečujúcich autentifikáciu a šifrovanie pre siete Wi-Fi.
WPA3 používa metódu súčasnej autentifikácie rovnocenných prvkov (SAE — Simultaneous Authentication of Equals), ktorá poskytuje najvyššiu ochranu používateľov pred pokusmi o uhádnutie hesla treťou stranou. Keď sa klient pripojí k prístupovému bodu, vykonáva výmenu SAE. V prípade úspechu každý z nich vytvorí kryptograficky spoľahlivý kľúč, z ktorého sa vytvorí kľúč relácie, a potom prechádzajú do stavu potvrdenia. Po tom klient a prístupový bod môžu prechádzať do stavov potvrdenia zakaždým, keď je potrebné vygenerovať kľúč relácie. Metóda používa priamu tajnosť, pri ktorej útočník môže zlomiť jeden kľúč, ale nie všetky ostatné kľúče.
To znamená, že SAE je postavené tak, že útočník, ktorý zachytáva prevádzku, má len jeden pokus na uhádnutie hesla, skôr než sa zachytené údaje stanú bezcennými. Na dlhodobé hádanie hesla by bol potrebný fyzický prístup k prístupovému bodu.
Prostriedky ochrany klientskych zariadení
Hlavným prostriedkom ochrany klientov vo bezdrôtových riešeniach Cisco Catalyst série 9800 je momentálne Cisco Umbrella WLAN – cloudová služba sieťovej bezpečnosti, ktorá funguje na úrovni DNS s automatickým zisťovaním známych aj nových hrozieb.
Cisco Umbrella WLAN poskytuje klientským zariadeniam zabezpečené pripojenie na Internet. To sa dosahuje pomocou filtrovania obsahu, t.j. blokovaním prístupu k zdrojom na internete podľa politiky podniku. Týmto spôsobom sa chráni správnosť klientských zariadení v internete pred malvérom, ransomvérom a phishingom. Používanie politík je založené na 60 nepretržite aktualizovaných kategóriách obsahu.
Automatizácia
Moderné bezdrôtové siete sú oveľa flexibilnejšie a komplexnejšie, preto tradičné metódy konfigurácie a získavania informácií z bezdrôtových kontrolérov nestačia. Sieťovým administrátorom a špecialistom na informačnú bezpečnosť sú potrebné nástroje na automatizáciu a analýzu, čo núti výrobcov riešení pre bezdrôtové siete ponúkať tieto nástroje.
Na riešenie týchto úloh v bezdrôtových kontroléroch Cisco Catalyst série 9800 je okrem tradičných API predpokladaná podpora protokolu konfigurácie siete RESTCONF / NETCONF s jazykom modelovania dát YANG (Yet Another Next Generation).
NETCONF je protokol založený na XML, ktorý môžu aplikácie použiť na požiadanie o informácie a zmenu konfigurácie sieťových zariadení, ako sú bezdrôtové kontroléry.
Okrem týchto metód v kontroléroch Cisco Catalyst série 9800 bola implementovaná schopnosť získavať, filtrovať a analyzovať údaje o toku informácií pomocou protokolu NetFlow a sFlow.
Na zabezpečenie bezpečnosti a modelovanie prevádzky je schopnosť sledovať konkrétne toky cenným nástrojom. Na riešenie tejto úlohy bol implementovaný protokol sFlow, ktorý umožňuje zachytiť dva pakety z každých sto. Avšak niekedy to môže byť nedostatočné na analýzu a adekvátne štúdium a hodnotenie toku. Preto alternatívou je NetFlow, ktorý bol implementovaný spoločnosťou Cisco a ktorý umožňuje 100% zber a export všetkých paketov v určenom toku na následnú analýzu.
Ďalšou funkciou, pravda, dostupnou len v hardvérovej implementácii ovládacích prvkov, ktorá umožňuje automatizovať prácu bezdrôtovej siete v ovládačoch Cisco Catalyst série 9800, je vstavaná podpora programovacieho jazyka Python ako nadstavby na používanie skriptov priamo na samotnom bezdrôtovom ovládači.
A nakoniec, pre operácie monitorovania a správy v ovládačoch Cisco Catalyst série 9800 sa podporuje osvedčený protokol SNMP verzií 1, 2 a 3.
Tým pádom, v oblasti automatizácie, riešenia Cisco Catalyst série 9800 plne spĺňajú moderné požiadavky biznisu, ponúkajúce ako nové a unikátne, tak aj osvedčené nástroje na automatizované vykonávanie operácií a analytiku v bezdrôtových sieťach akejkoľvek veľkosti a zložitosti.
Záver
V riešeniach založených na ovládačoch Cisco Catalyst série 9800 spoločnosť Cisco preukázala vynikajúce výsledky v kategóriách: vysoká dostupnosť, bezpečnosť a automatizácia.
Riešenie plne uspokojuje všetky požiadavky na vysokú dostupnosť, ako sú havarijné prepínanie za menej ako sekundu pri neplánovaných udalostiach a nulová doba prestoja pre plánované udalosti.
V ovládačoch Cisco Catalyst série 9800 je realizovaná komplexná ochrana, ktorá zabezpečuje hlbokú kontrolu paketov na rozpoznávanie aplikácií a ich správu, úplnú transparentnosť dátových tokov a identifikáciu hrozieb skrytých v zašifrovanom prenose, a tiež sú použité pokročilé mechanizmy autentifikácie a ochrany koncových zariadení.
Pre automatizáciu operácií a analytiku, riešenia Cisco Catalyst série 9800 disponujú širokými možnosťami, využívajúc obľúbené štandardné modely: YANG, NETCONF, RESTCONF, tradičné API rozhrania a vstavané skripty Python.
Tak spoločnosť Cisco opäť potvrdzuje svoj status popredného svetového výrobcu sieťových riešení, ktorý drží krok s dobou a zohľadňuje všetky výzvy moderného biznisu.
Podrobnejšie informácie o rodine prepínačov Catalyst nájdete na Cisco.
Zdroj: habr.com
