

Vítame vás! Dnes vám ukážeme, ako nastaviť poštový brán a jeho základné nastavenia. – riešenia spoločnosti Fortinet na ochranu elektronickej pošty. V článku si predstavíme šablónu, s ktorou budeme pracovať, a vykonáme konfiguráciu. , potrebnú na prijímanie a overovanie e-mailov, a tiež otestujeme jej funkčnosť. Na základe našich skúseností môžeme s istotou povedať, že proces je veľmi jednoduchý, a aj po minimálnej konfigurácii je možné pozorovať výsledky.
Začíname s aktuálnou šablónou. Je zobrazená na obrázku nižšie.
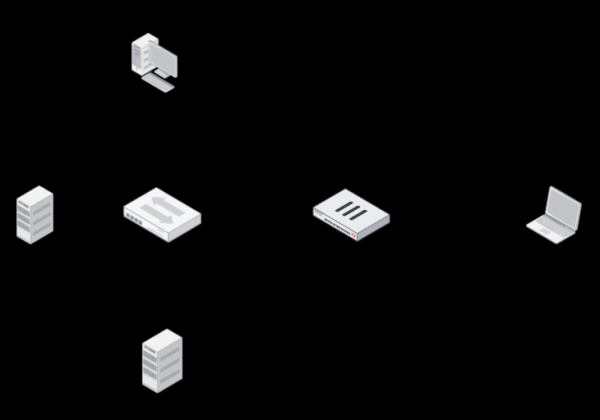
Vpravo vidíme počítač externého používateľa, z ktorého budeme posielať e-mail používateľovi vo vnútornej sieti. Vo vnútornej sieti sa nachádza počítač používateľa, ovládací prvok domény s bežiacim DNS serverom a poštový server. Na hranici siete je firewall — FortiGate, ktorého hlavnou vlastnosťou je nastavenie presmerovania SMTP a DNS prevádzky.
Osobitnú pozornosť venujeme DNS.
Na smerovanie e-mailov v internete sa používajú dve DNS záznamy — A záznam a MX záznam. Tieto DNS záznamy sa zvyčajne nastavujú na verejnom DNS serveri, ale kvôli obmedzeniam šablónovania len presmerujeme DNS cez firewall (t.j. externý používateľ má zadanú adresu DNS servera 10.10.30.210).
MX záznam — záznam, ktorý obsahuje názov poštového servera spravujúceho doménu, ako aj prioritu tohto poštového servera. V našom prípade vyzerá takto: test.local -> mail.test.local 10.
A záznam — záznam, ktorý prevádza doménové meno na IP adresu, u nás to je: mail.test.local -> 10.10.30.210.
Keď sa náš externý používateľ pokúsi poslať e-mail na adresu an@test.local, požiada svoj DNS server o MX záznam domény test.local. Náš DNS server odpovie menom poštového servera — mail.test.local. Teraz musí používateľ získať IP adresu tohto servera, takže sa opäť obráti na DNS o A záznam a získa IP adresu 10.10.30.210 (áno, opäť ju:) ). Môže poslať e-mail. Pokúša sa teda nadviazať spojenie s touto IP adresou cez port 25. Pomocou pravidiel na firewalle je toto pripojenie presmerované na poštový server.
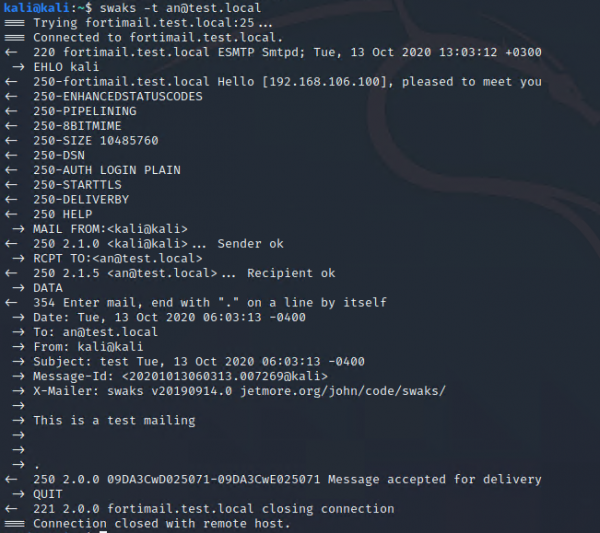
Overíme funkčnosť e-mailu v aktuálnom stave makety. Na to využijeme nástroj swaks na počítači externého používateľa. Pomocou neho môžeme otestovať funkčnosť SMTP tým, že adresátovi pošleme e-mail s rôznymi parametrami. Predtým už bol na poštovom serveri vytvorený používateľ s e-mailovou adresou an@test.local. Skúsime mu poslať e-mail:
Teraz prejdeme na stroj interného používateľa a uistíme sa, že e-mail prišiel:
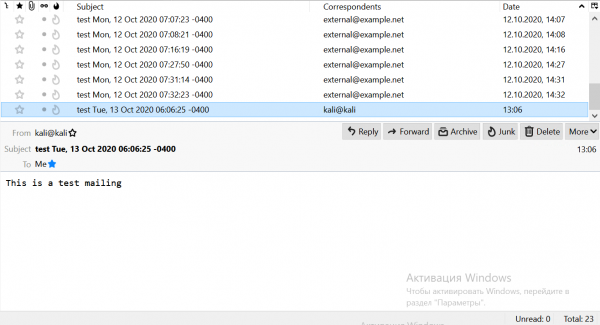
E-mail skutočne prišiel (je vyznačený v zozname). To znamená, že maketa funguje správne. Je čas prejsť k FortiMail. Doplníme našu maketu:
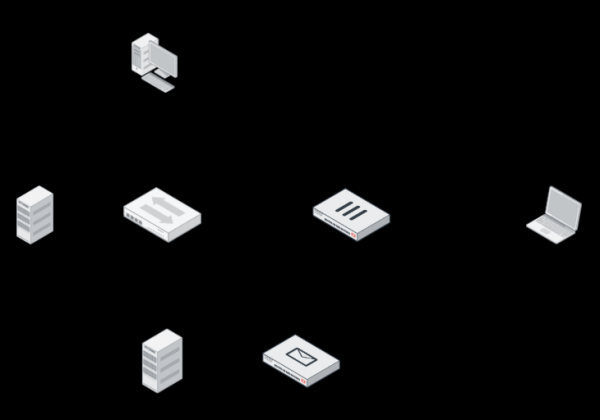
FortiMail môže byť nasadený v troch režimoch:
- Gateway — funguje ako plnohodnotný MTA: prijíma všetku poštu, kontroluje ju a následne ju preposiela na poštový server;
- Transparent — inými slovami, priehľadný režim. Inštaluje sa pred server a kontroluje prichádzajúcu a odchádzajúcu poštu. Následne ju odosiela na server. Nevyžaduje zmeny v konfigurácii siete.
- Server — v tomto prípade je FortiMail plnohodnotným poštovým serverom s možnosťou vytvárania poštových schránok, prijímania a odosielania pošty, ako aj s ďalšou funkčnosťou.
Budeme nasadzovať FortiMail v režime Gateway. Prejdeme do nastavení virtuálneho stroja. Prihlasovacie meno je admin, heslo nie je nastavené. Pri prvom prihlásení je potrebné nastaviť nové heslo.
Teraz nakonfigurujeme virtuálny stroj pre prístup k webovému rozhraniu. Musí mať tiež prístup na internet. Nastavíme rozhranie. Potrebujeme iba port1. Pomocou neho sa pripojíme k webovému rozhraniu a budeme ho používať na prístup na internet. Prístup na internet je potrebný na aktualizáciu služieb (správ antivírusových podpisov, atď). Na konfiguráciu zadáme príkazy:
config system interface
edit port 1
set ip 192.168.1.40 255.255.255.0
set allowaccess https http ssh ping
end
Teraz nastavíme routovanie. Na to je potrebné zadať nasledujúce príkazy:
config system route
edit 1
set gateway 192.168.1.1
set interface port1
end
Pri zadávaní príkazov je možné využiť tabulátor, aby ste ich nemuseli písať celý. Tiež, ak ste zabudli, ktorý príkaz by mal ísť ďalej, môžete využiť klávesu “?”.
Teraz skontrolujeme pripojenie na internet. Na to pingueme Google DNS:
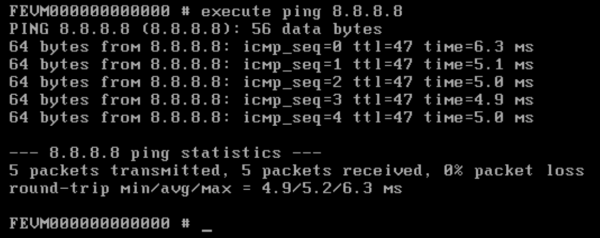
Ako vidíme, internet máme. Počiatočné nastavenia, charakteristické pre všetky zariadenia Fortinet, sú vykonané, teraz sa môžeme prepnúť na konfiguráciu cez webové rozhranie. Na to otvoríme stránku správy:
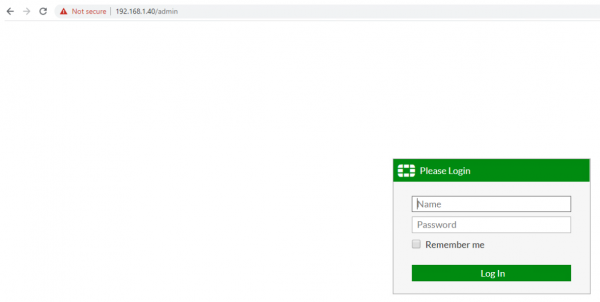
Všimnite si, že sa treba prepnúť cez odkaz vo formáte \/admin. Inak sa nedostanete na stránku správy. Predvolene sa stránka nachádza v štandardnom režime konfigurácie. Pre nastavenia budeme potrebovať režim Advanced. Prejdeme do menu admin->View a prepnieme režim na Advanced:
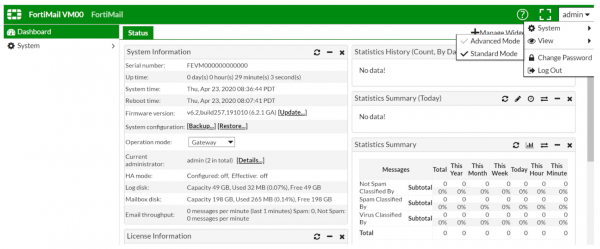
Teraz potrebujeme načítať testovaciu licenciu. Urobiť to môžete v menu License Information → VM → Update:
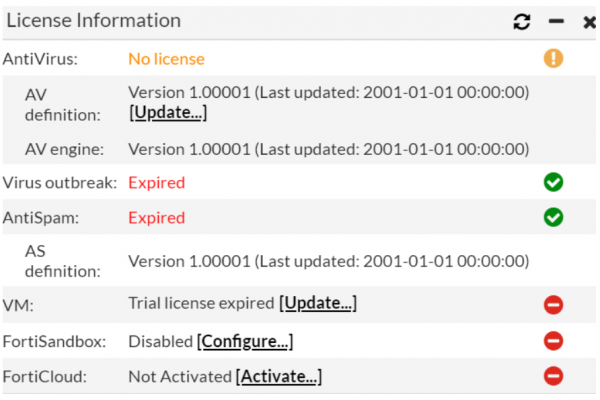
Ak nemáte testovaciu licenciu, môžete si ju vyžiadať kontaktovaním .
Po zadaní licencie by sa zariadenie malo reštartovať. Následne začne sťahovať aktualizácie svojich databáz zo serverov. Ak sa to nestane automaticky, môžete prejsť do menu System → FortiGuard a v záložkách Antivirus, Antispam kliknúť na tlačidlo Update Now.
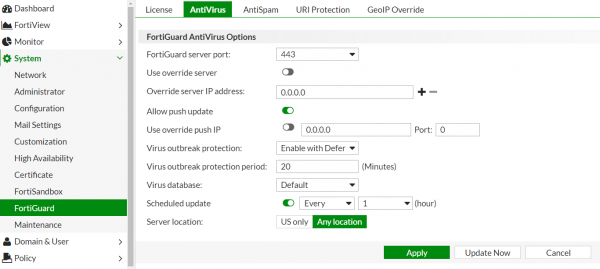
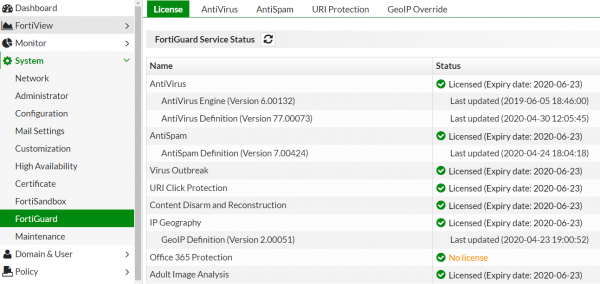
Ak to nepomôže, môžete zmeniť porty, ktoré sa používajú na aktualizácie. Zvyčajne po tom sa všetky licencie objavia. Nakoniec by to malo vyzerať takto:
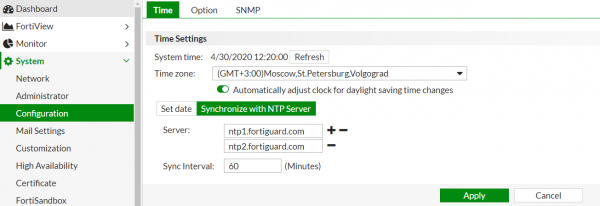
Nastavíme správne časové pásmo, to sa zíde pri skúmaní logov. Na to prejdeme do menu System → Configuration:
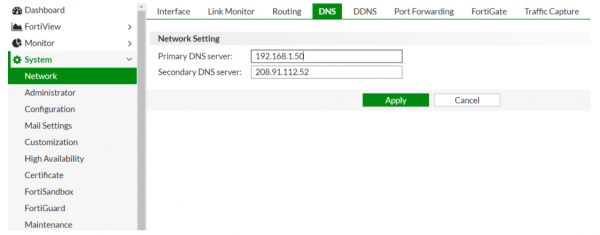
Takisto nastavíme DNS. Ako hlavnú DNS server nastavíme interný DNS server, a ako záložný — ponecháme DNS server, ktorý poskytuje Fortinet.
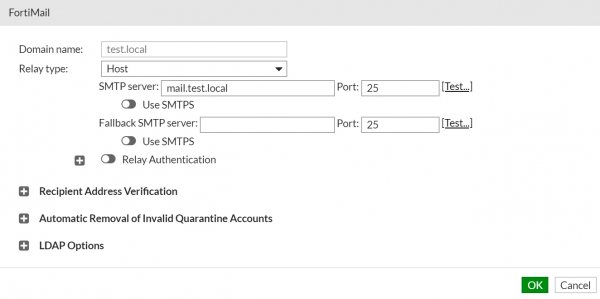
Teraz prejdeme k najzaujímavejšiemu. Ako ste si určite všimli, predvolene je na zariadení nastavený režim Gateway. Preto ho nemusíme meniť. Prejdeme do poľa Domain & User → Domain. Vytvoríme novú doménu, ktorú je potrebné chrániť. Tu musíme uviesť iba názov domény a adresu poštového servera (môžete tiež uviesť jeho doménové meno, v našom prípade mail.test.local):
Teraz musíme uviesť názov pre náš poštový gateway. Ten sa bude používať v záznamoch MX a A, ktoré budeme musieť zmeniť neskôr:
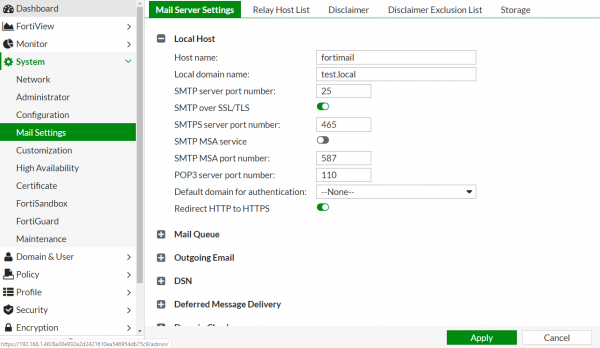
Z položiek Host Name a Local Domain Name sa skladá FQDN, ktoré sa používa v DNS záznamoch. V našom prípade FQDN = fortimail.test.local.
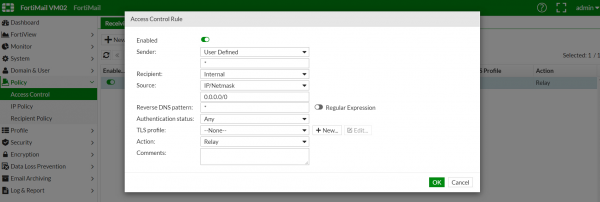
Teraz nastavíme pravidlo prijímania. Potrebujeme, aby všetky e-maily, ktoré prichádzajú zvonku a sú priradené používateľovi v doméne, boli presmerované na poštový server. Za týmto účelom prejdeme do menu Policy → Access Control. Príklad nastavenia je uvedený nižšie:
Pozrime sa na kartu Recipient Policy. Tu môžeme nastaviť určité pravidlá pre kontrolu e-mailov: ak pošta prichádza z domény example1.com, je potrebné ju kontrolovať mechanizmami, ktoré sú nastavené špeciálne pre túto doménu. Už je tu nastavené predvolené pravidlo pre všetku poštu a momentálne nám vyhovuje. S týmto pravidlom sa môžete oboznámiť na obrázku nižšie:
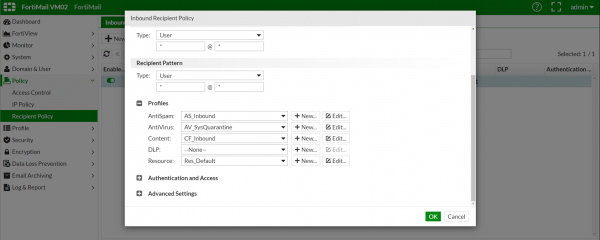
Na tomto mieste môžeme považovať nastavenie na FortiMail za ukončené. V skutočnosti existuje oveľa viac možností, ale ak by sme sa mali zaoberať všetkými – mohli by sme napísať knihu :) A naším cieľom je spustiť FortiMail v testovacom režime s minimálnym úsilím.
Ostávajú dve veci – zmeniť MX a A záznamy a taktiež zmeniť pravidlá prenášania portov na firewall.
MX záznam test.local -> mail.test.local 10 je potrebné zmeniť na test.local -> fortimail.test.local 10. Zvyčajne sa počas pilotného používania pridáva druhý MX záznam s vyššou prioritou. Napríklad:
test.local -> mail.test.local 10
test.local -> fortimail.test.local 5
Pripomínam, že čím nižšie je poradové číslo preferencie poštového servera v MX zázname, tým vyššia je jej priorita.
A záznam nie je možné zmeniť, preto jednoducho vytvoríme nový: fortimail.test.local -> 10.10.30.210. Externý používateľ bude pristupovať na adresu 10.10.30.210 cez port 25 a firewall prenesie spojenie na FortiMail.
Aby sme zmenili pravidlo prenášania na FortiGate, je potrebné zmeniť adresu v príslušnom objekte Virtual IP:
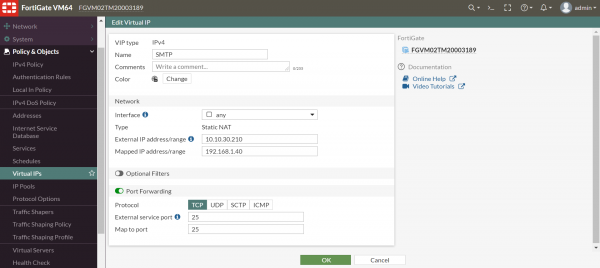
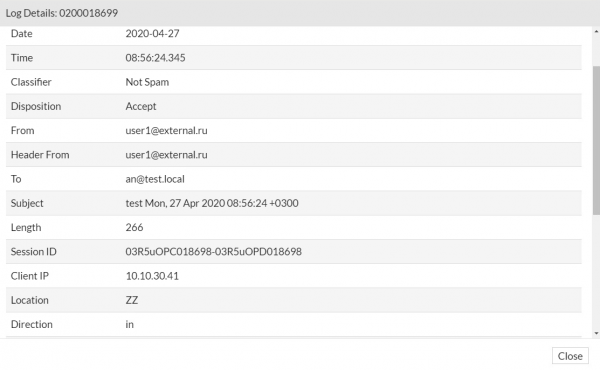
Všetko je pripravené. Poďme to skontrolovať. Opäť pošleme e-mail z počítača externého používateľa. Teraz prejdeme na FortiMail do menu Monitor → Logs. V poli History môžete vidieť záznam, že e-mail bol prijatý. Pre získanie ďalších informácií môžete kliknúť na záznam pravým tlačidlom myši a vybrať položku Details:
Pre úplný obraz skontrolujeme, či môže FortiMail v aktuálnej konfigurácii blokovať e-maily obsahujúce spam a vírusy. Na tento účel pošleme testovací vírus eicar a testovací e-mail, ktorý bol nájdený v jednej z databáz spamových e-mailov (http://untroubled.org/spam/). Po tom sa opäť prejdeme do menu prezerania logov:

Ako vidíme, spam aj vírusový e-mail boli úspešne identifikované.
Táto konfigurácia je dostatočná na základnú ochranu pred vírusmi a spamom. Ale funkčnosť FortiMail sa tým nekončí. Pre efektívnejšiu ochranu je potrebné preskúmať existujúce mechanizmy a nastaviť ich podľa vlastných potrieb. V budúcnosti plánujeme predstaviť ďalšie, pokročilejšie možnosti tohto poštového brány.
Ak máte akékoľvek ťažkosti alebo otázky k riešeniu, napíšte ich do komentárov, pokúsime sa na ne rýchlo odpovedať.
Žiadosť o skúšobnú licenciu na testovanie riešenia môžete zanechať .
Autor: Alexej Nikulin. Inžinier informačnej bezpečnosti Fortiservice.
Zdroj: habr.com
