

Keď sa potápate do hlbín internetu v hľadaní softvéru na vytvorenie vlastného VPN, stále narážate na množstvo návodov týkajúcich sa komplikovaného nastavenia a používania OpenVPN, ktorý vyžaduje proprietárneho klienta Wireguard. Jediný SoftEther sa z celého tohto cirkusu odlišuje realistickým prevedením. Ale my vám povieme, tak povediac, o natívnej implementácii VPN pre Windows - Routing And Remote Access (RRAS).
Z nejakého zvláštneho dôvodu nikto v žiadnom návode nenapísal, ako to všetko rozbehnúť a ako zapnúť NAT, takže to teraz všetko napravíme a povieme vám, ako si vytvoriť vlastný VPN na Windows Serveri.
Hotový a prednastavený VPN si môžete objednať z nášho , funguje mimochodom rovno z krabice.
1. Nainštalujeme služby
Najprv budeme potrebovať Windows Server Desktop Experience. Inštalácia Core nám nevyhovuje, pretože chýba komponent NPA. Ak bude počítač členom domény, môžeme sa uspokojiť aj so Server Core, v takom prípade sa celé to dá uskutočniť v gigabajte RAM.
Musíme nainštalovať RRAS a NPA (Network Policy Server). Prvý z nich budeme potrebovať na vytvorenie tunela, druhý je potrebný v prípade, že server nie je členom domény.
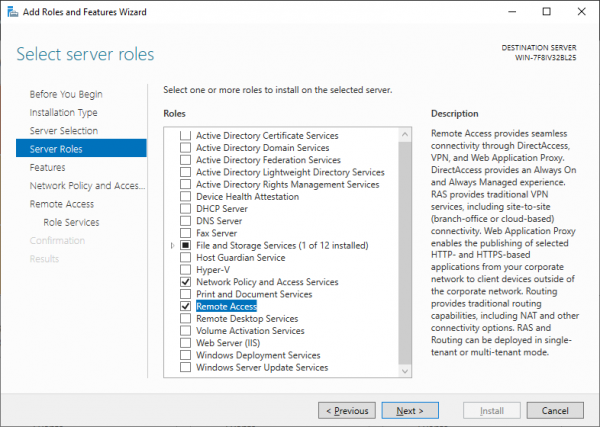
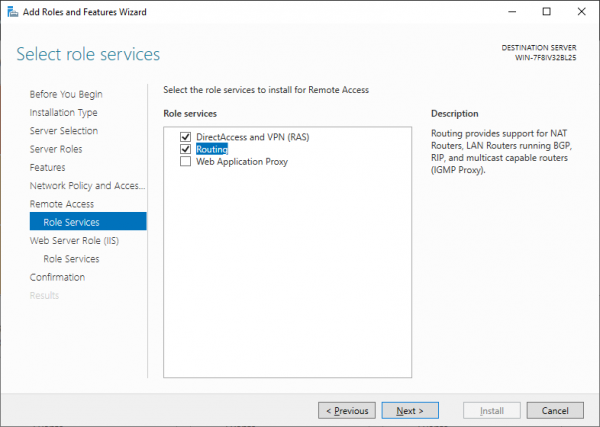
Pri výbere komponentov RRAS vyberáme Direct access and VPN a Routing.
2. Nastavujeme RRAS
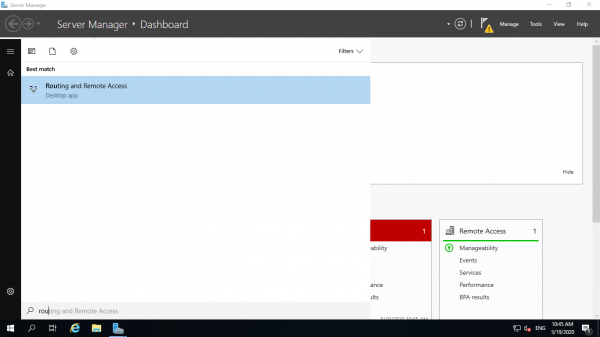
Po tom, čo sme nainštalovali všetky komponenty a reštartovali stroj, musíme prejsť k nastaveniu. V štartovacej ponuke nájdeme správcu RRAS, ako je na obrázku.
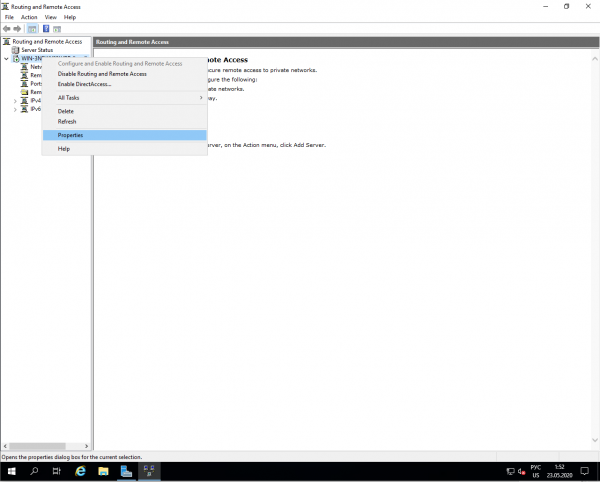
Cez tento panel môžeme spravovať servery s nainštalovaným RRAS. Klikneme pravým tlačidlom myši, vyberieme nastavenie a pokračujeme.
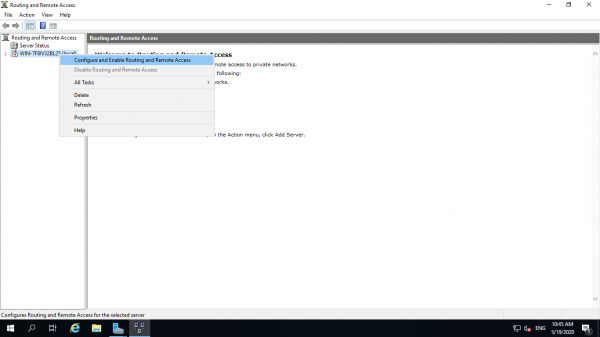
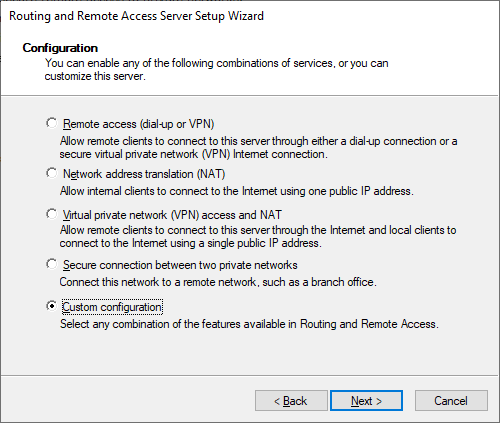
Preskočením prvej stránky prechádzame k výberu konfigurácie, vyberáme svoju.
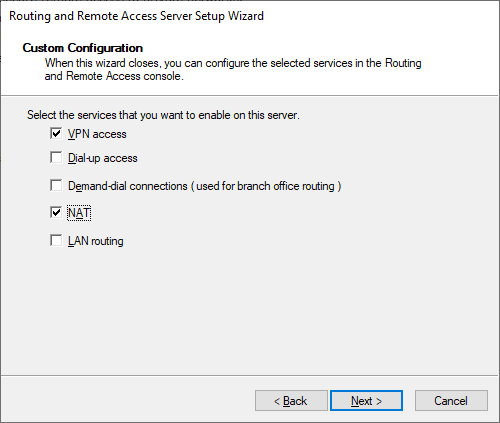
Na ďalšej stránke nám ponúkajú zvoliť komponenty, vyberáme VPN a NAT.
Ďalej, ďalej. Hotovo.
Teraz je potrebné zapnúť ipsec a priradiť rozsah adries, ktorý bude používať náš NAT. Klikneme pravým tlačidlom myši na server a prechádzame do vlastností.
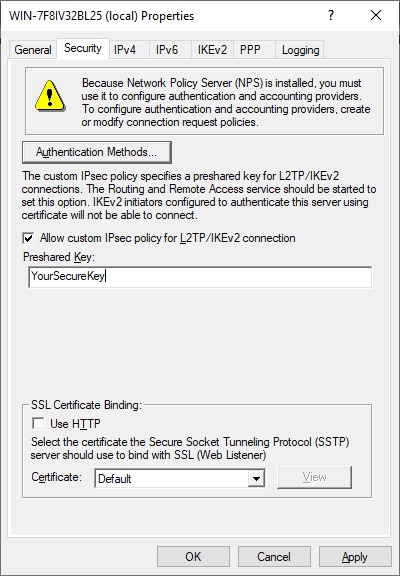
Najprv zadáme svoje heslo pre l2TP ipsec.
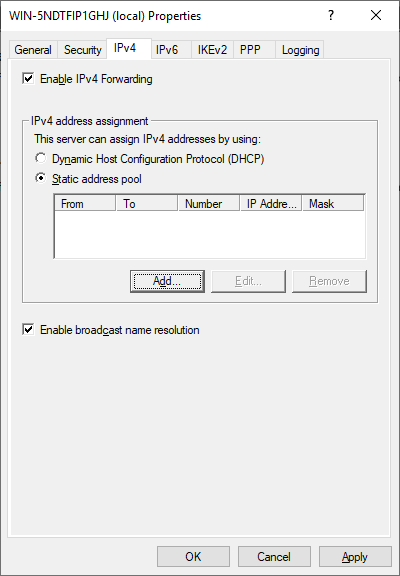
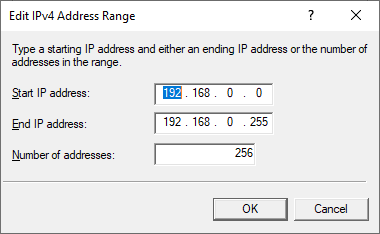
Na karte IPv4 je potrebné nastaviť rozsah ip adries, ktorý sa bude prideľovať klientom. Bez toho NAT nebude fungovať.
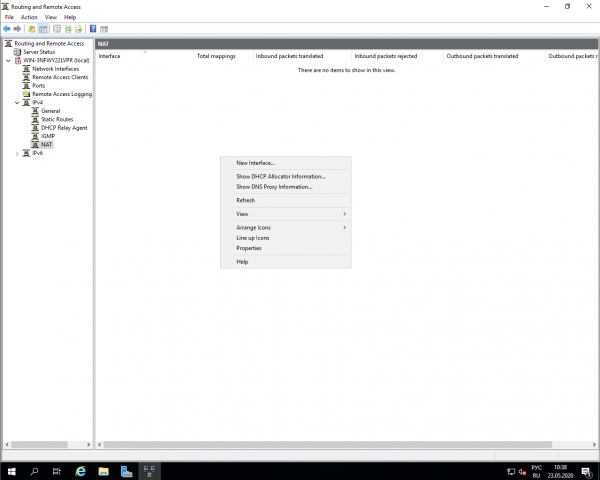
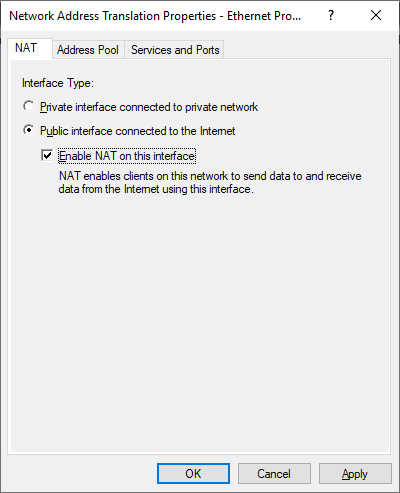
Teraz zostáva pridať rozhranie za NAT. Prechádzame do podzložky IPv4, klikneme pravým tlačidlom myši na prázdne miesto a pridávame nové rozhranie.
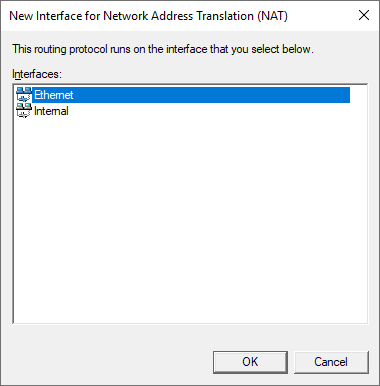
Na rozhraní (to, ktoré nie je Interné) zapíname NAT.
3. Povolenie pravidiel v firewalli
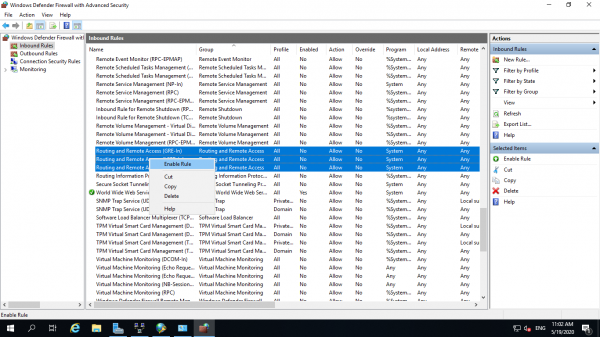
Tu je všetko jednoduché. Musíte nájsť skupinu pravidiel Routing and Remote Access a zapnúť ich všetky.
4. Nastavujeme NPS
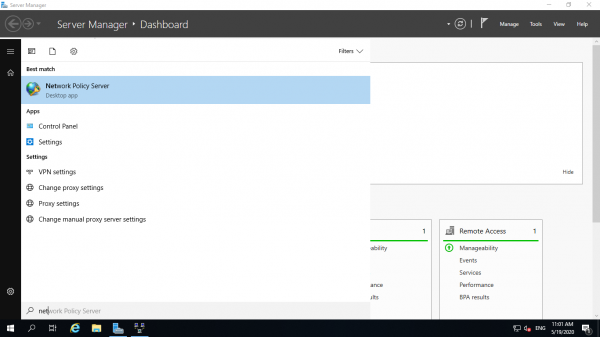
Hľadáme v štarte Network Policy Server.
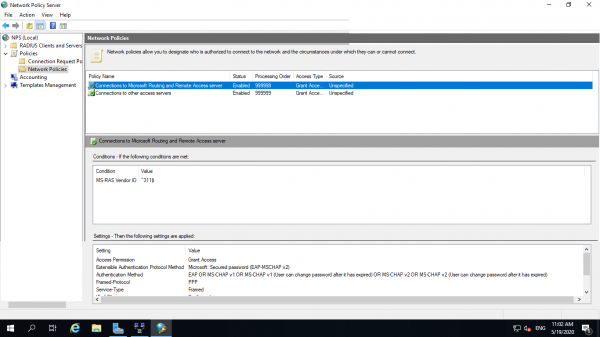
V záložkách, kde sú uvedené všetky politiky, je potrebné zapnúť obidve štandardné. Tým sa všetkým miestnym používateľom umožní pripojenie k VPN.
5. Pripojujeme sa cez VPN
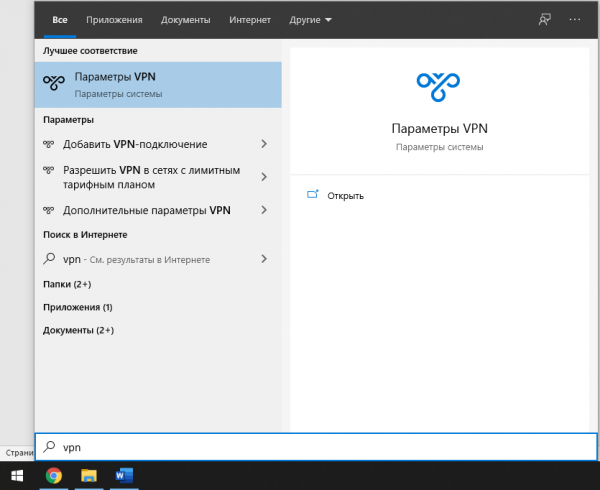
Pre demonstračné účely si vyberieme Windows 10. V ponuke štart hľadáme VPN.
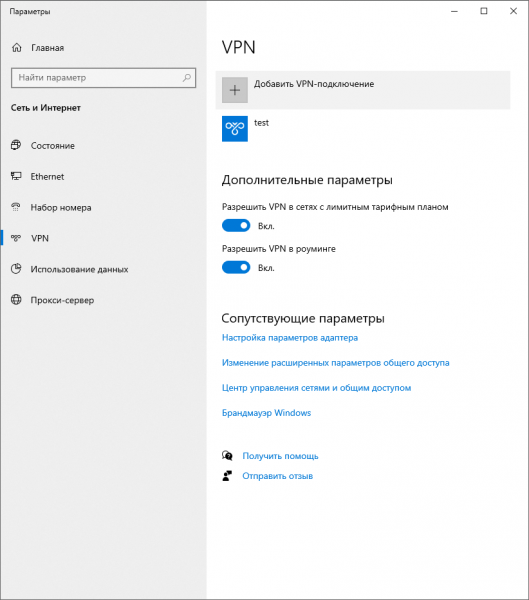
Kliknite na tlačidlo na pridanie pripojenia a prejdite do nastavení.
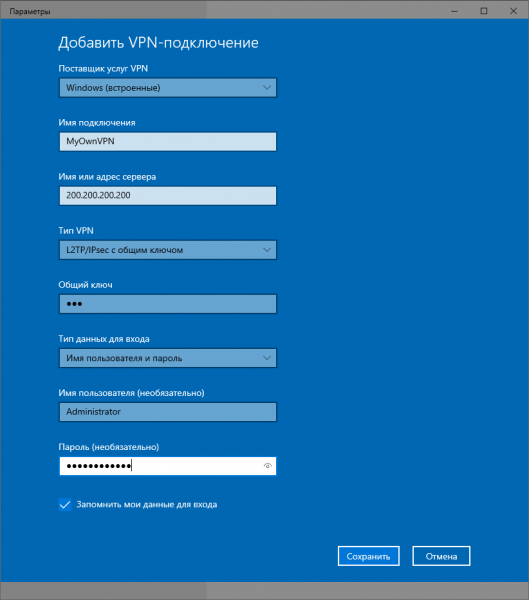
Názov pripojenia zadajte aký si želáte.
IP adresa – to je adresa vášho VPN servera.
Typ VPN – l2TP s predbežným kľúčom.
Spoločný kľúč – vpn (pre našu ukážku v markete.)
A prihlásenie a heslo – to sú prihlásenie a heslo od miestneho používateľa, teda od administrátora.
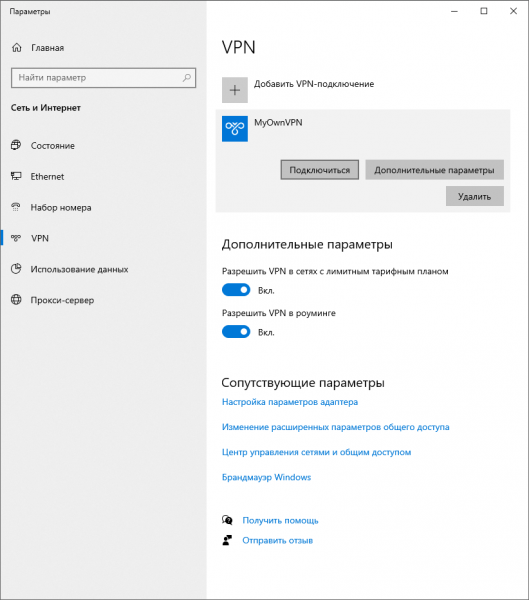
Kliknite na pripojenie a hotovo. Tu je vaša vlastná VPN pripravená.
Dúfame, že náš sprievodca dá ďalšiu možnosť tým, ktorí chcú vytvoriť svoju vlastnú VPN bez zapojenia sa do Linuxu alebo len chcú pridať bránu do svojej AD.
Zdroj: habr.com
