

Vo firme Google veríme, že cloudové výpočty sa v budúcnosti čoraz častejšie budú posúvať smerom k súkromným, šifrovaným službám, ktoré zaručujú používateľom úplnú dôveru v kontrolu dôvernosti údajov.
Google Cloud už šifruje prenášané a uložené klientské údaje, ale na spracovanie musia byť aj tak dešifrované. Dôverné výpočty — revolučná technológia používaná na šifrovanie údajov počas ich spracovania. Prostriedky založené na dôverných výpočtoch umožňujú uchovávať šifrované údaje v operačnej pamäti a iných miestach mimo procesora (CPU).
Dôverné VM sú momentálne v beta teste a sú prvým produktom v rámci Google Cloud Confidential Computing. Už teraz používame rôzne metódy izolácie a pieskoviska v našej cloudovej infraštruktúre na zabezpečenie bezpečnosti viacerých užívateľov. Dôverné VM posúvajú bezpečnosť na novú úroveň, ponúkajú šifrovanie operačnej pamäte pre dodatočnú izoláciu svojich pracovných záťaží v cloude, čo pomáha našim klientom chrániť dôverné údaje. Myslíme si, že to bude obzvlášť zaujímavé pre tých, ktorí pracujú v regulovaných odvetviach (možno ide o GDPR a ďalšie súvisiace veci, pozn. prekladateľa).
Otvorenie nových možností
S platformou Asylo, ktorá je platformou s otvoreným zdrojovým kódom pre dôverné výpočty, sme sa zamerali na zjednodušenie nasadenia a používania prostredia pre dôverné výpočty a ponúkame vysoký výkon a aplikácie pre akúkoľvek pracovní záťaž, ktorú si vyberiete na vykonanie v cloude. Myslíme si, že nemáte ísť na kompromisy pokiaľ ide o používateľskú prívetivosť, flexibilitu, výkon a bezpečnosť.
S prechodom Dôverných VM do fázy beta sme sa stali prvým veľkým poskytovateľom cloudových služieb, ktorý ponúka takú úroveň bezpečnosti a izolácie — a poskytujeme klientom jednoduchý a ľahko použiteľný variant, ako pre nové aplikácie, tak aj „portované“ (pravdepodobne ide o aplikácie, ktoré sa dajú spustiť v cloude bez významných zmien, pozn. prekladateľa). Zabezpečujeme:
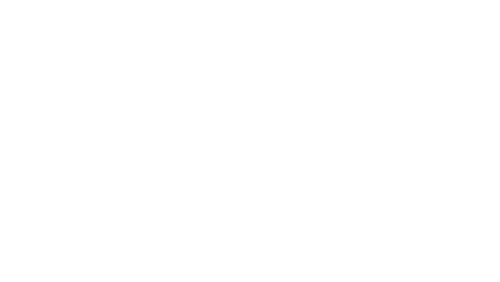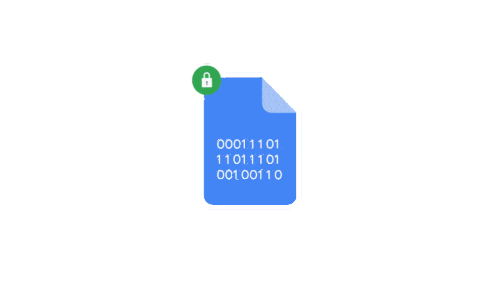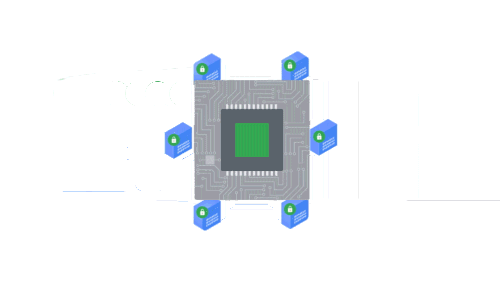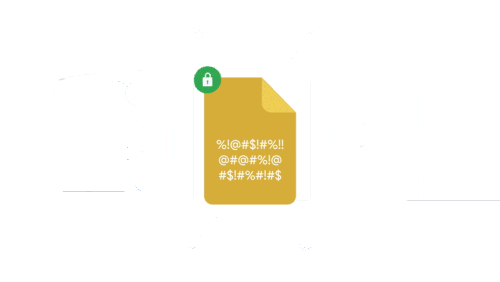
Nepreniknute tajnosti: zákazníci môžu chrániť dôvernosť svojich citlivých údajov v cloude aj počas ich spracovania. Dôverné VM využívajú funkciu Secure Encrypted Virtualization (SEV) druhej generácie procesorov AMD EPYC. Vaše údaje zostávajú zašifrované počas používania, indexovania, dotazovania a učenia. Kľúče na šifrovanie sú vytvárané v hardvéri samostatne pre každú virtuálnu stroj a nikdy neopúšťajú hardvér.
Vylepšené inovácie: dôverné výpočty môžu otvoriť scenáre spracovania, ktoré boli predtým nemožné. Spoločnosti teraz môžu zdieľať súbory tajných údajov a spoločně pracovať na výskumoch v cloude, pričom si zachovávajú dôvernosť.
Tajnosť pre „prenosné“ pracovné záťaže: naším cieľom je zjednodušiť dôverné výpočty. Prechod na dôverné VM je bezproblémový – všetky pracovné záťaže v GCP spustené na virtuálnych strojoch môžu prejsť na dôverné VM. Je to jednoduché – stačí zaškrtnúť jednu ‚checkbox‘.
Ochrana pred rozšírenými hrozbami: dôverné výpočty sú postavené na ochrane Shielded VMs proti rootkitom a bootkitom, pričom pomáhajú zaistiť integritu operačného systému vybraného na spustenie v dôvernom VM.
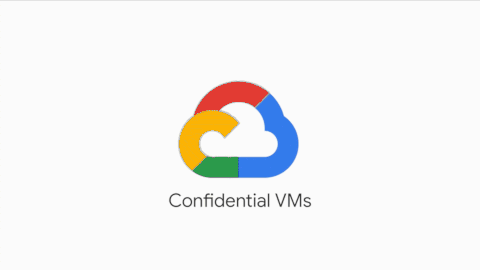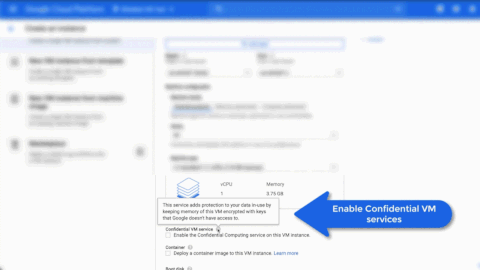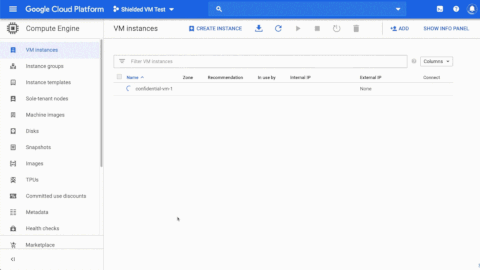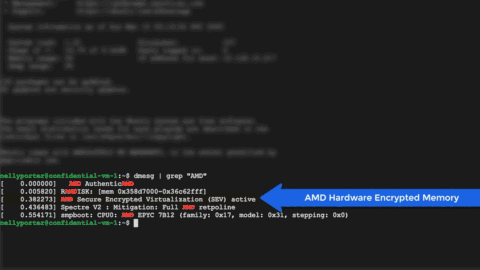
Základy dôverných VM
Dôverné VM fungujú na virtuálnych strojoch N2D, ktoré sú spustené na procesoroch druhej generácie AMD EPYC. Vďaka funkcii AMD SEV sa zabezpečuje vysoký výkon väčšiny náročných výpočtových úloh, pričom operačná pamäť virtuálneho stroja je zašifrovaná samostatným kľúčom pre každú virtuálnu stroj, ktorý je vytváraný a spravovaný procesorom EPYC. Kľúče sú vytvárané coprocessorom AMD Secure Processor pri vytváraní virtuálneho stroja a nachádzajú sa výlučne v ňom, čo ich robí neprístupnými ako pre Google, tak aj pre iné virtuálne stroje bežiace na rovnakom uzle.
Okrem zabudovaného hardvérového šifrovania operačnej pamäte vytvárame dôverné VM na vrchole Shielded VMs, aby sme zabezpečili odolnosť voči hackovaniu obrazu operačného systému, overovanie integrity firmvéru, binárnych súborov jadra a ovládačov. Ponúkané obrazy od Google zahŕňajú Ubuntu 18.04, Ubuntu 20.04, Container Optimized OS (COS v81) a RHEL 8.2. Pracujeme na CentOS, Debiane a ďalších, aby sme ponúkli ďalšie obrazy operačných systémov.
Takisto úzko spolupracujeme s tímom inžinierov AMD Cloud Solution, aby sme zabezpečili, že šifrovanie pamäte virtuálneho stroja neovplyvní výkon. Pridali sme podporu nových ovládačov OSS (nvme a gvnic) na spracovanie požiadaviek na úložný subsystém a sieťovú prevádzku s vyššou priepustnosťou ako staršie protokoly. To zabezpečilo, že výkon Confidential VMs je blízky výkonu bežných virtuálnych strojov.
Vďaka Secure Encrypted Virtualization, integrovanému do druhej generácie procesorov AMD EPYC, sa poskytuje inovatívna hardvérová funkcia zabezpečenia, ktorá chráni dáta vo virtualizovanom prostredí. Na podporu nových GCE Confidential VMs N2D sme spolupracovali s Google, aby sme pomohli zákazníkom chrániť svoje dáta a zabezpečiť výkon ich pracovných zaťažení. S potešením sledujeme, že Confidential VMs dosahujú podobnú vysokú úroveň výkonu pre rôzne zaťaženia ako štandardné virtuálne stroje N2D.
Raghu Nambiar, viceprezident, Data Center Ecosystem, AMD
Technológia, ktorá mení pravidlá hry
Confidential computing môže zmeniť spôsob, akým podniky spracovávajú dáta v cloude, zachovávajúc pritom dôvernosť a bezpečnosť. Okrem iných výhod budú môcť spoločnosti spolupracovať bez toho, aby ohrozili dôvernosť svojich dátových súborov. Takáto spolupráca môže viesť k vývoju ešte transformujúcejších technológií a nápadov; predstavte si napríklad možnosť rýchlej výroby vakcín a liečby chorôb vďaka bezpečnej spolupráci.
Nemôžeme sa dočkať, aby sme videli možnosti, ktoré táto technológia otvára pre vašu spoločnosť. Pozrite sa , aby ste sa dozvedeli viac.
P.S. Nie prvý a, dúfam, ani poslednýkrát Google uvádza technológiu, ktorá mení svet. Ako to bolo nedávno s Kubernetes. Podporujeme a šírite technológie Google podľa našich možností — vzdelávame IT odborníkov v Rusku. Naša spoločnosť je jedným z 3 Kubernetes Certified Service Provider a jediným Kubernetes Training Partner v Rusku. Preto každý rok na jar a na jeseň organizujeme intenzívne školenia o Kubernetes. Najbližšie intenzívne školenia sa uskutočnia 28.-30. septembra a 14.-16. októbra .
Zdroj: habr.com
